误杀率偏高时,优先检查规则库匹配范围、白名单颗粒度、阈值触发条件、协议解析深度和地域/IP信誉配置,先缩小匹配面、再校准阈值,多数误报能快速降下来。
防火墙误杀率太高怎么调:先查规则库匹配范围
防火墙误杀,很多时候不是策略引擎本身的问题,而是规则写得像一张网眼过大的渔网,正常业务流量和攻击流量长得有点像,规则就一并拦下了,所以第一个要动的地方,永远是匹配范围。
检查规则方向、端口和源地址
- 入站和出站方向写反,是最容易被忽略的错误,一台只提供Web服务的服务器,却把出站到任意端口的流量都拦了,业务回调全断。
- 端口范围写得太宽,比如业务只监听8080,规则却写成允许或阻断1-65535,正常数据库回包就可能被误杀。
- 源地址对象组混进了内网网段,特别是把办公网、测试网、生产网混在一个组里,一条源地址规则下来,误伤一片。
实操时先执行一条命令,看哪些规则匹配包数异常增长:
iptables -L -n -v --line-numbers输出里的pkts和bytes会告诉你哪条规则命中最多,命中数突然蹿高的规则,十有八九是误杀源头。
检查正则和内容匹配是否过宽
不少防火墙支持内容过滤,规则里写/admin就想拦后台访问,结果/administration、/administrator、/admin-login全被拦,类似还有:
- 只写
union就阻断所有含这个字符串的请求。 - 用
drop当关键词,把正常文件下载也干掉。 - 对Base64后的内容直接匹配明文特征,正常接口数据被误判。
调整时建议把匹配内容收紧到完整路径或带边界符的正则,例如^/admin/login$,不要用裸关键词。
阈值触发条件是否过低
防火墙里的频率限制、连接数限制如果设置得过小,正常用户的批量操作就会被当成攻击。
| 配置项 | 容易误杀的过严值 | 推荐调整方向 |
| 源IP新建连接数 | 每秒5个 | 先调到业务峰值的2-3倍观察 |
| 同一IP并发连接 | 20个 | 按单个用户正常并发上限放量 |
| 登录失败次数 | 3次 | 结合账号锁定逻辑,调整到5-10次 |
调整阈值不要一步到位,先改到业务实测基线以上,观察24小时误报量,再逐步收紧。
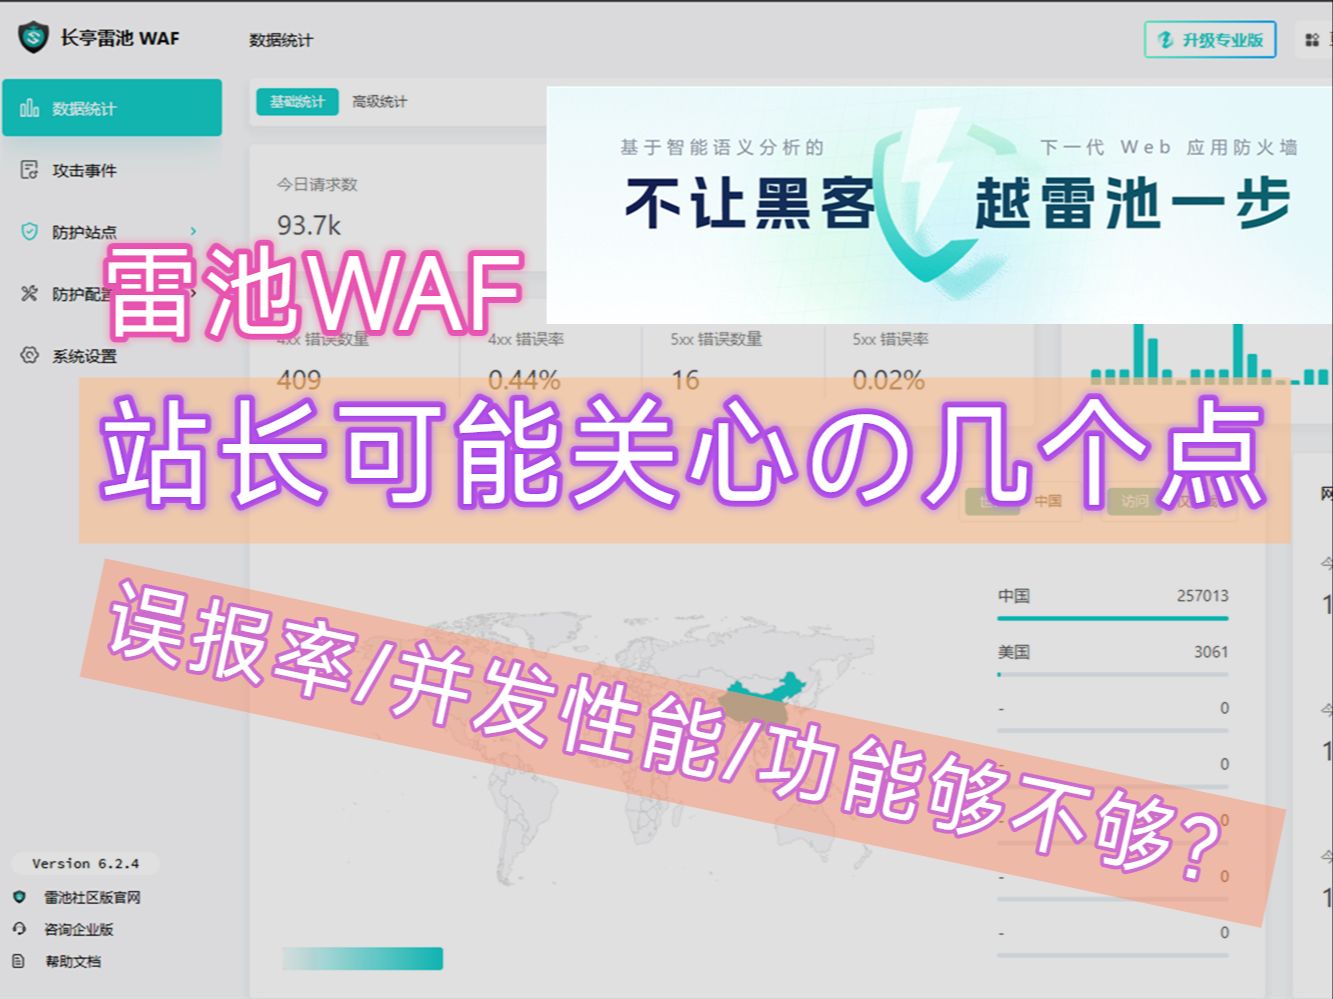
网站被WAF误拦截怎么解决:白名单与协议解析是优先项
WAF误杀比防火墙更让人头疼,因为它直接面向用户。网站被WAF误拦截怎么解决的思路,和防火墙不同,优先看白名单颗粒度,然后再查协议解析深度。
白名单不要整站加白
很多人一看到误杀,就把整个域名加白,结果是正常流量放行了,攻击流量也放行了,正确做法是:
- 只对触发误报的URL路径加白。
- 限定HTTP方法,比如只放行GET,POST仍然检测。
- 按参数名加白,而不是整个请求体。
- 如果使用ModSecurity,可以用
SecRuleUpdateTargetById只排除某个参数。
例如只排除订单接口的description参数:
SecRuleUpdateTargetById 941100 !ARGS:description这样SQL注入规则仍然保护其他参数,误报也被压住。
协议解析深度和编码保护
WAF误杀大量出现在文件上传和JSON接口,原因往往是解析器把文件内容当成了可执行代码,或者对多层编码后的数据做了过度解码。
multipart/form-data文件上传时,WAF对文件内容逐字节扫描,图片里偶然出现类似WebShell字符串就被拦。- 前端框架发送的JSON里嵌套Base64,WAF解码一次不够,又继续解码,结果把正常业务编码误判为攻击。
- 对静态资源开启注入规则毫无必要,js、css、图片被拦,只会让页面变形。
操作路径上,多数云WAF控制台都有“规则开关”或“白名单”菜单,找到命中规则ID,按URL和参数排除即可,自建WAF则检查规则集里是否对静态资源关闭了动态防护。
入侵检测系统误报率高怎么办:基线学习和告警聚合
IDS不阻断流量,但误报多了,安全团队会把所有告警当噪音。入侵检测系统误报率高怎么办,先看基线学习有没有做足。
业内专家指出,相当一部分入侵检测误报来自基线流量学习不充分,而不是规则本身的问题。
先跑两周只告警模式
新上线的IDS如果直接进入告警+阻断或实时响应模式,正常业务流量还没被学习为基线,必然大量误报,建议:
- 上线后只开启检测和记录,不做自动化响应。
- 至少运行一个完整业务周期,包含工作日、节假日、夜间批处理。
- 导出告警日志,标记哪些源IP、目的端口、协议是正常业务。
- 把正常业务模式写入抑制规则或内部白名单。
对扫描器IP加抑制而不是删规则
企业内部有漏洞扫描器、基线核查系统,它们的行为和攻击非常像,很多人直接把对应规则删掉,这是错的,正确做法是:
- 对扫描器IP设置告警抑制,不打乱规则库完整性。
- 按时间窗设置抑制,只在扫描窗口内生效。
- 例如Snort中通过
threshold规则,让同一IP命中同一条规则在10分钟内只告警一次。
这样既保留规则,又不会被内部扫描动作淹没。
误报和漏报哪个更危险:地域/IP信誉与业务场景对比排查
误报和漏报哪个更危险,答案取决于业务场景,行业共识认为,误报和漏报没有绝对优先级,要看业务对中断的容忍度。
先判断业务场景
- 金融交易系统:漏报更危险,少拦一笔欺诈可能造成资金损失。
- 电商促销页面:误报更危险,错拦一个正常用户直接损失订单。
- 内部OA系统:误报影响工作效率,漏报风险相对可控。
所以调优方向要跟着业务容忍度走,不能为了降低误报,把规则放宽到漏报明显上升。
地域/IP信誉库误判
地域词场景里,北京地区不少企业的出口IP曾经因为地域信誉库误判被拦截,比如整段IP被标记为恶意,所有北京办公室访问外部合作平台都被拒。
排查时,如果发现误报来源集中在某个固定的出口IP或地域段,优先检查IP信誉库,把企业出口IP加入白名单,比修改检测规则更直接。
如果内部排查完仍然没有结论,北京地区防护策略优化服务价格通常按策略条数和资产规模计费,选择前先确认服务范围是否包含误报调优和后续规则维护,避免只做一次排查后面又反弹。
可以复用的排查顺序
把前面几类配置项串起来,就是一套可落地的检查动作:
- 先把防护模式从阻断改为仅告警,避免误杀影响业务。
- 导出最近24小时拦截日志,按规则ID或策略名称聚合计数。
- 找出命中数量前三的规则,逐条比对触发源。
- 确认触发源是否属于正常业务流量。
- 对正常流量配置白名单,或收紧匹配范围、调整阈值。
- 灰度重新开启阻断,观察误报量变化。
每一步都留变更记录,方便回滚,误报调优不是一次做完就不管的事,业务变更后要重新检查。
误杀率偏高常见问答
防火墙误杀率太高怎么调?
先不要在全局开关上反复切换,应该查规则匹配范围是否过宽、阈值是否过低、方向是否写反,执行iptables -L -n -v或防火墙自带的命中统计,找出高频命中规则,再逐条收紧,多数情况下,调整三到五条核心规则就能大幅降低误杀。
网站被WAF误拦截怎么解决?
不要整站加白,先在WAF日志里找到被拦截的具体URL和规则ID,按URL路径、HTTP方法、参数名做精准白名单,同时检查协议解析是否对文件上传或JSON做了过度解码,静态资源尽量关闭动态注入规则。
入侵检测系统误报率高怎么办?
先做基线学习,至少覆盖一个完整业务周期,只告警不响应,然后把内部扫描器、监控系统IP加入抑制规则,不要直接删除检测规则,对同一源IP同一规则的重复告警做时间窗聚合,规则库保持更新,但更新后要重新观察基线匹配情况。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/653462.html