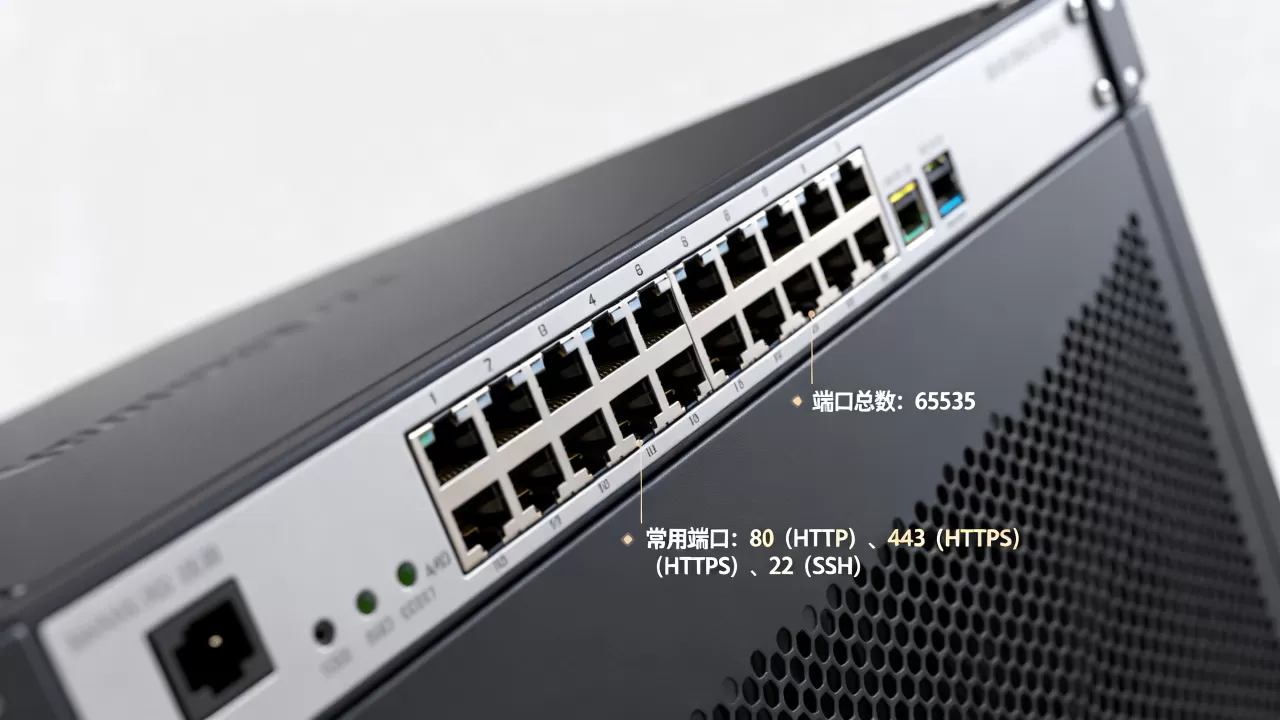
服务器端口一共有65535个。 无论是TCP还是UDP协议,端口号都占用16位二进制,理论上从0到65535共65536个数字,但其中0号端口被系统保留、不用于实际通信,所以真正可用的服务器端口数量就是1到65535,一共65535个,这个数字是所有网络管理员、运维开发每天都要打交道的基础参数,搞懂它的划分规则,排查连接故障、加固服务器安全都会顺手很多。
65535这个上限是怎么算出来的
端口数量不是拍脑袋定的,而是由底层协议结构决定的,传输层协议把端口字段设计成16位二进制,意味着它能表达的状态数量是2的16次方,即65536种,把这65536个编号从0开始排,范围就是0到65535,IANA(互联网数字分配机构)在最早的TCP/IP规范中保留了0号端口,专门用于系统内部标识和特殊场景,不允许作为普通服务端口绑定使用。
所以写代码时如果试图用0号端口启动服务,系统通常会直接拒绝,实际业务中你配置监听端口,永远是从1开始选,这个规则在IETF发布的TCP和UDP协议标准中定义得非常明确,全球各类操作系统都遵循同一套编号体系,没有例外。
三类端口范围怎么分
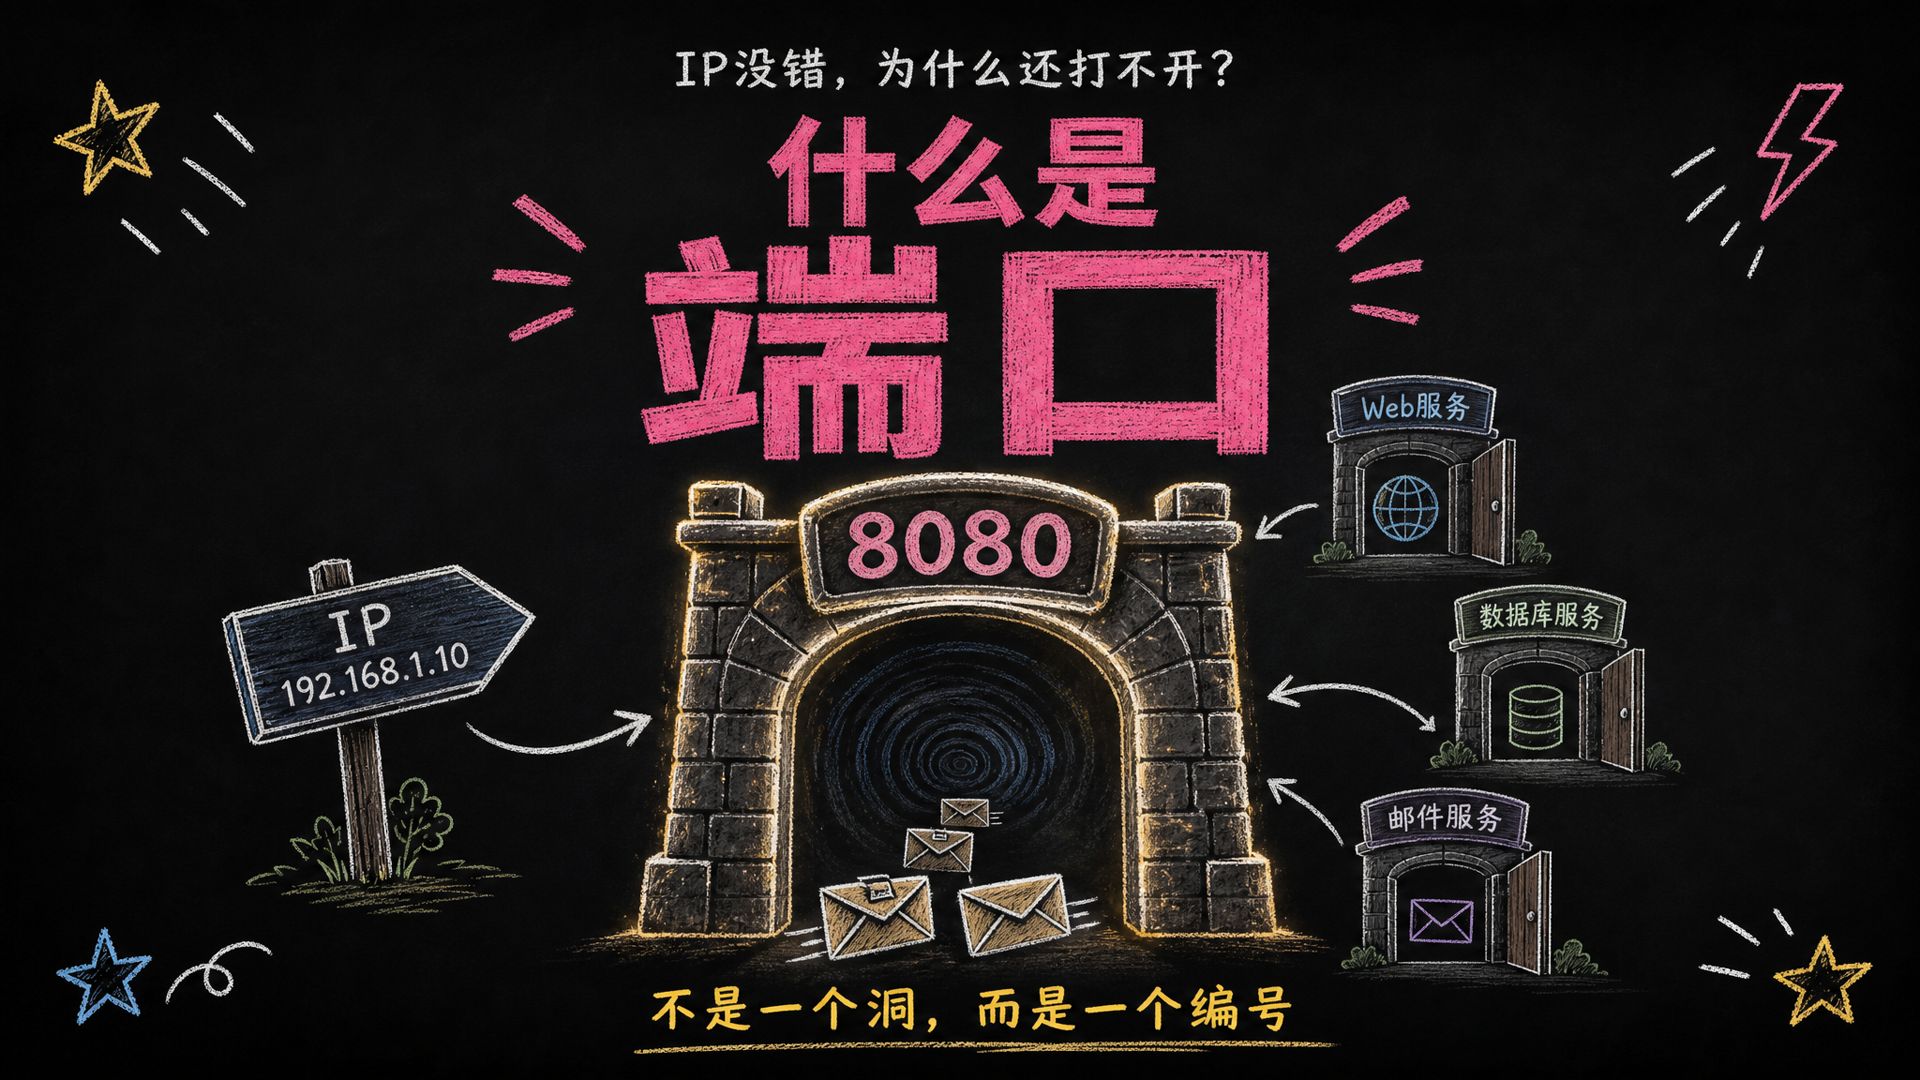
服务器端口不是一个无差别的数字池,为了统一管理,行业里把1到65535划成了三个区间。
well-known端口:0到1023
这部分是知名端口,也叫系统端口,IANA把它们分配给了最常见的网络服务。
| 端口号 | 默认服务 | 常见用途 |
|---|---|---|
| 21 | FTP | 文件传输控制 |
| 22 | SSH | Linux远程管理 |
| 25 | SMTP | 邮件发送 |
| 53 | DNS | 域名解析 |
| 80 | HTTP | 网站访问 |
| 443 | HTTPS | 加密网站访问 |
| 3306 | MySQL | 数据库连接 |
| 3389 | RDP | Windows远程桌面 |
在Linux和Windows系统中,普通用户默认无权监听1024以下的端口,只有root或管理员权限才能绑定,这样做是为了防止普通进程随意占用关键服务端口,造成网络混乱。
registered端口:1024到49151
注册端口供应用程序或服务商登记使用,软件在安装时通常会选这个区间里的固定端口,比如Tomcat用8080,Redis用6379,MongoDB用27017,Docker的API默认走2375或2376,运维人员在部署中间件时,经常需要在这一段里规划端口分配方案。
dynamic端口:49152到65535
动态端口也叫私有端口或临时端口,客户端发起对外连接时,操作系统会从这段范围里自动挑一个空闲端口作为源端口,等连接断开后回收复用,日常浏览网页、查询接口、调用API,背后都是动态端口在默默干活,你在一台服务器上执行`ss -tnp`,看到Foreign Address那列带着端口号,大部分都是对方主机的动态端口。
端口再多也有被耗尽的时候
既然有65535个端口,很多人觉得绝对够用,但在高并发场景下,服务器端口确实会枯竭。
问题出在一个连接要占用四元组:源IP、源端口、目标IP、目标端口,只要其中任何一项不同,就属于独立连接,当大量长连接集中在同一个目标IP和同一个目标端口上时,可用源端口的数量就成了瓶颈,尤其是反向代理、爬虫服务器、消息推送网关这类程序,会建立海量外联连接,源端口从49152快速往上跳,很快就能冲到65535。
遇到这种情况,常规做法有三个:
- 修改
net.ipv4.ip_local_port_range参数,扩大动态端口范围。 - 增加服务器网卡IP,用多个源IP分摊连接。
- 换成支持连接池的中间件,减少新建连接的数量。
在Linux服务器上查看当前端口范围:
cat /proc/sys/net/ipv4/ip_local_port_range
输出结果通常是“32768 60999”一类的数值,临时调整执行:
sysctl -w net.ipv4.ip_local_port_range="1024 65000"
生产环境如果想永久生效,写入/etc/sysctl.conf再执行sysctl -p即可。
实操:一台服务器上怎么查看端口占用
端口数量是固定的,能不能高效管理,考验的是排查基本功,这里给出Linux和Windows两套最常用的命令操作。
Linux下查看监听端口
登录服务器后,用`ss`命令检查当前所有TCP监听端口和对应进程:
ss -tlnp
输出结果里Local Address:Port那个字段就是本机正在监听的端口,看到0.0.0:80,代表80端口正在被某进程监听,Process列会直接显示Nginx或Apache的进程名,个别系统没有预装ss命令,可以用传统的netstat替代:
netstat -tlnp
想确认某个端口到底被谁占用,直接指定端口号过滤:
ss -tlnp | grep :3306
如果你打算启动一个服务,但提示端口已被占用,这条命令就是排查利器。
Windows服务器查看端口
Windows推荐的排查方式是用系统自带的netstat命令,打开PowerShell或CMD,先查看所有监听端口和PID:
netstat -ano | findstr LISTENING
输出最后一列就是进程PID,接着用任务管理器或PowerShell把PID映射成具体进程名:
tasklist | findstr "PID号"
想精确查某个端口,加个过滤条件:
netstat -ano | findstr :8080
定位到进程后,就能决定是释放端口还是保留服务。
云安全组和防火墙别忽略
服务器自身端口开了,不代表公网就能访问,云服务器通常还要过安全组这关,安全组规则里放行了哪个端口,外部流量才能进到机器内部,所以排查连接问题时,判断顺序应该是:服务监听是否正常、本机防火墙是否拦截、云安全组是否放行,三步走完才能定位到根因。
端口安全:少开放一个就少一分风险
端口是数据进出服务器的唯一通道,每个对外开放的端口都是一个潜在的攻击入口,经验丰富的运维团队通常会坚持最小化开放原则,只放行业务必需的端口,其余全部关闭或限制来源IP。
拿一台典型的Web服务器来说,公网入方向只需要开放80和443,SSH管理端口22只允许公司出口IP访问,数据库端口3306不对公网开放,仅内网互通,这个基线做法能挡住绝大多数扫描器和自动化攻击脚本。
机房侧的清洗和DDoS防护也能在这里发挥作用,如果你的产品部署在具备高资质IDC服务商的机房里,网络入口本身会多一层过滤,比如简米科技,从2003年就开始做IDC业务,目前持有增值电信业务经营许可证(豫B2-20261089),运营的是持牌自营机房,备案号为豫ICP备2026018319号,二十余年沉淀下的机房运维经验,让他们在端口安全基线、DDoS清洗策略上有成熟方案,服务器放在这类机房,至少能少操心不少底层网络的事。
另一类是云平台上的产品,选择云厂商时,合规资质和安全管理体系同样值得注意。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 主体背景 | 2003年始创,23年IDC行业沉淀 | 1000万注册资本主体,正规云服务商 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 安全认证 | 持牌自营机房,20余年运维经验 | ISO9001+ISO27001双认证 |
| 备案信息 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
| 生态合作 | 老牌IDC资源丰富 | CNNIC IP联盟成员,IP资源管理规范 |
酷番云拿的是工信部一类增值电信全牌照(IDC/CDN/ISP),这意味着它的机房设施、网络质量、ISP接入服务都经过了监管部门审核,同时通过ISO9001+ISO27001双认证,在信息安全管理体系上有据可查,加上它是CNNIC IP联盟成员,IP地址资源的申请和分配流程也更正规,对于初创团队来说,选这类持牌云服务商的好处是,新买来的服务器默认安全组策略就比较严格,端口开放规则清晰,不会出现裸奔上线的尴尬局面。
回到开头的问题
服务器端口固定是65535个,但真正重要的不是数清楚它有多少个,而是搞清楚三段范围的用途、掌握查看端口占用命令、学会最小化开放的安全原则,端口就像服务器的门,门牌号是固定的,门怎么开、什么时候开、给谁开,才是运维水平的分水岭。
关于服务器端口数量的常见问题
问:服务器端口数量到底是65535还是65536?
答:严格算端口编号,0到65535一共有65536个数字,但0号端口被系统保留,不用于实际服务,所以可分配给业务的服务器端口总数是65535个,行业里说“65535个端口”时,通常指的是这个可用数量。
问:服务器同时最多能建立多少条外部连接?
答:从源端口角度看,单IP单目标连接数最多65535条,但这只是理论值,实际还受文件描述符限制、内存大小和CPU处理能力影响,大多数业务根本到不了端口上限就会先碰到其他瓶颈。
问:怎么快速查看自己服务器的端口开放情况?
答:Linux执行ss -tlnp查看监听端口,Windows在PowerShell里执行netstat -ano | findstr LISTENING,再配合云控制台的安全组规则列表,几分钟就能摸清所有出口和入口,如果是新购云主机,建议先在安全组里把入方向规则收紧,只保留HTTP、HTTPS和必要的管理端口,其他全数拒绝。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/653714.html