当发现账号、网站或软件被平台误判拦截时,最直接的解决路径是:先通过错误代码或拦截页面确认拦截类型,再按“自查-申诉-备份”三步走,通常能在24小时内解除限制。误杀不是你一个人的困境,无论是个人电脑上的杀毒软件,还是企业网站的云防火墙,识别误杀的关键在于分清“规则误判”和“特征误判”,然后对症下药。
先别慌,三分钟判断这是不是“误杀”
被拦截的第一反应是愤怒,但专业操作是先诊断,误杀一般有规律可循,正常用户遭遇的情况往往具备以下特征:你清楚自己最近没有高危操作,文件来源正规,或网站代码没有经过大改,如果满足这些前提,大概率就是安全策略过于敏感。
具体可以从三个维度自查,按顺序操作:
- 看提示类型:安全软件弹出的是“木马”“黑客工具”“恶意篡改”,还是“风险软件”“未知程序”?前者误杀率较低,后者误杀率极高,如果是“潜在不受欢迎应用”,那误杀可能性占到较大比例。
- 核对时间点:软件或网站规则库通常在凌晨更新,你回忆一下,昨天还能正常访问,今天突然被拦,这符合误杀的时间规律,真正的病毒爆发往往有潜伏期,不会一夜之间从“正常”变成“全家桶”。
- 查数字签名:对本地文件右键点击“属性”,查看“数字签名”选项卡,正常软件一定有签名,且签名状态为“正常”,如果签名有效但被杀,那是规则冲突;如果签名无效或缺失,被拦就不算误杀。
如果这三步走完,你依然觉得是误杀,那就进入下一环节:分场景处理。
网站被WAF误杀怎么办
这里说的WAF是网站应用防火墙,常见于云服务器或CDN服务商,正常游客访问你的网站弹出“安全验证”或直接403,甚至你自己登录后台都被拦,这属于典型的WAF规则误判,这种情况在更换服务器IP、新接入CDN或安装新插件后特别常见。
处理流程按这个顺序来,不要跳步:
第一步:用“模拟访问”确认拦截范围
打开搜索引擎的“抓取诊断”工具,或者直接用手机4G网络访问网站首页,如果手机网络能打开,但你的电脑IP打不开,说明是IP被临时拉黑,如果所有网络都打不开,且错误页面显示“blocked by WAF”,那就是规则层面拦截。
第二步:临时关闭高频误报规则
登录WAF管理后台,在“防护设置”里找到“Web攻击防护”或“恶意IP封禁”模块,操作方法是:先将检测模式从“拦截”切换为“观察”或“告警”,这一步是为了恢复访问,但后台仍会记录攻击日志,观察十分钟,如果访问恢复,再逐条开启规则,用二分法找出是哪条规则误判了你的正常参数。
常见误判点在于:URL参数中包含“select”“update”等SQL关键字,或UA标识异常,比如你的网站后台用了富文本编辑器,提交文章时内容里包含代码块,这极容易触发“SQL注入”规则,业内专家指出,此类误杀在WordPress站点中占到全部误拦事件的较高比例,多数是伪静态规则与WAF默认策略冲突导致。
第三步:提交白名单并记录误报特征
确认误报规则后,在WAF后台将该URL路径或IP加入白名单,但别急着走,你要做的是把误报的完整请求日志导出,发给WAF厂商的工单系统,这能帮助厂商优化规则,避免下次误伤更多人,反馈时需提供:触发时间、原始IP、拦截页面截图、请求URL,没有这些数据,厂商通常不会处理你的工单。
本地软件被杀毒软件误拦截
自有软件或小众工具被误删,这比网站被拦更恼火,正常下载的软件安装包,解压后立刻被“查杀”,或者软件运行到一半被强制结束进程,都是典型误杀信号,尤其使用易语言、Python打包工具、或加了壳的应用程序,误杀率呈指数级上升。
识别和处理路径分四步:
- 隔离区找回文件:打开杀毒软件的“隔离区”或“恢复区”,找到被处理的文件,点击“恢复”,注意,恢复时不要勾选“始终允许”,先选“临时信任”或“恢复但不执行”,防止文件本身确实有问题。
- 上传到多引擎扫描:恢复文件后,先将文件压缩(加密码),然后上传到VirusTotal这类多引擎检测平台,重点关注国内外主流引擎的检测结果,如果只有一两家报毒,且报毒名称是“Riskware”或“Heur”,那基本确定是误报,如果十几家同时报毒,请立刻删除文件,别迷恋自己的判断。
- 查看“报毒名称”的后缀:这是区分误杀的分水岭,报毒名带“Heur”“Gen”“Pack”前缀的,代表“启发式扫描”或“加壳特征”报毒,属于行为判断,容易出错,报毒名是具体病毒家族名,如“Trojan.GenericKD”,且涉及文件行为异常,那误杀概率极低。
- 添加目录排除:如果你确认文件安全,将软件安装目录添加到杀毒软件的“排除列表”,这里要说技巧:排除时选择“文件夹”而不是“单个exe”,因为软件运行时会在目录下释放DLL或缓存文件,只排除主程序没意义。
行业共识认为,安全厂商对“加壳程序”的容忍度极低,你的软件如果为了防破解加了个强壳,那杀软不杀你杀谁?解决思路是换用官方签名或改用UPX这类常见壳,能有效降低误杀概率。
小程序或APP被应用平台审核误判
开发者最头疼的误杀,是被应用商店或小程序平台判定为“含有违规内容”或“涉及隐私不合规”,这种误杀不像本地软件可以一键恢复,它需要走完整的申诉流程,处理周期通常在3-15个工作日,具体取决于平台审核队列。
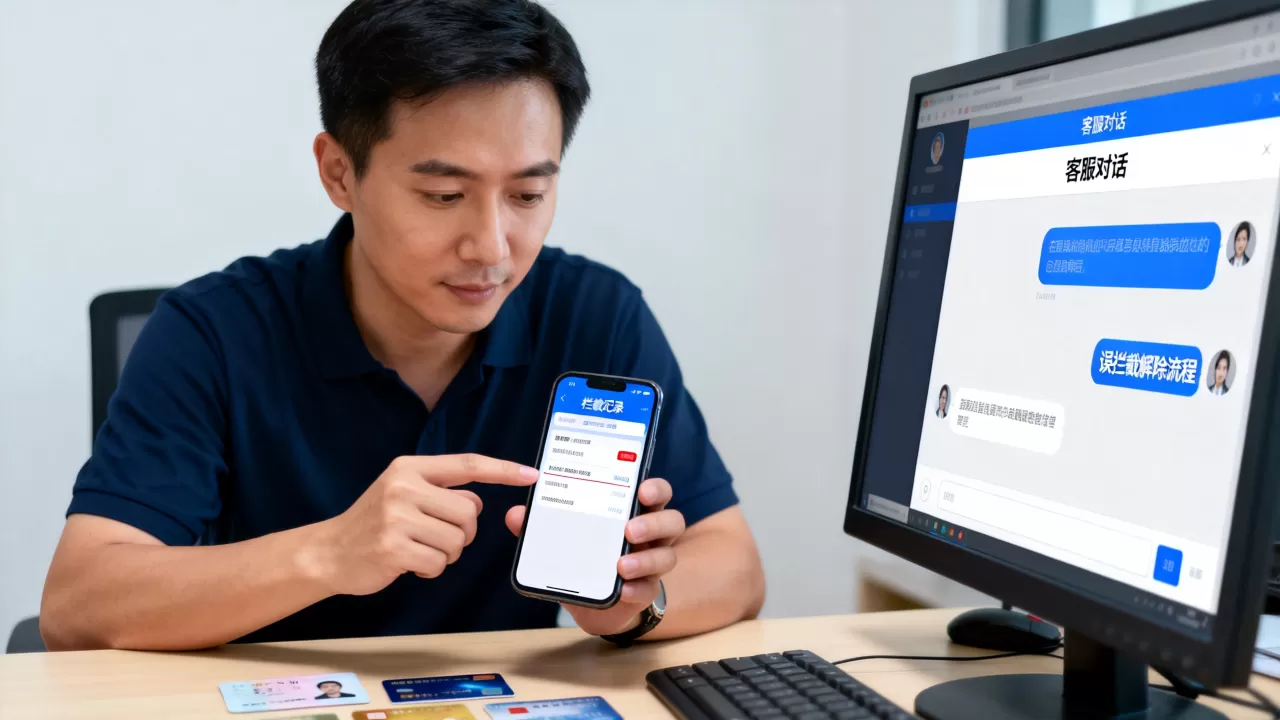
申诉前的材料准备
- 软件著作权证书:这是证明你是权属方的关键材料,没有软著,平台完全可以合理怀疑你侵权,申诉成功率低。
- 隐私政策截图:每个涉及用户信息采集的页面都需要截图,配上说明文字,指出“本应用仅在用户主动输入时采集信息”。
- 功能录屏:将APP的完整操作流程录屏,从启动到核心功能结束,时长控制在5分钟内,录屏中需显示当前系统时间,证明是近期操作。
- 自查报告:按平台给出的违规条款,逐条回应,回复模板逻辑是“功能是什么-为何需要该权限-数据如何使用-如何销毁”,不要写情绪化表达,平台审核员每天处理大量工单,只看事实陈述。
提交申诉后的关键动作
提交后不要干等,在应用商店开发者后台,通常有“加急审核”入口,如果你有开发者认证或企业资质,可以使用加急通道,如果申诉被驳回,驳回理由里会附带“违规示例截图”,仔细看截图,这时误杀矛盾往往集中在“UI与某违规应用相似”或“SDK检测到收集设备信息”,前者你需要替换相关图标或页面布局,后者你需要更新SDK版本。
处理误杀的自查清单与长期预防
误杀处理完毕只是治标,不想反复被拦,你需要建立一套固定策略,这套策略既适用于个人也适用于团队:
- 启用“云查杀”与“本地引擎”分离模式(安全软件设置内):本地引擎容易触发误报,云查杀更依赖厂商规则库,出错率更低。
- 保留每一次拦截的快照:安全软件的隔离区不要频繁清空,至少保留近30天的记录,这些记录是你申诉“历史习惯”的参考数据,能证明文件长期存在且未引发异常。
- 代码或文件发布前,先用多引擎扫描自检:很多误杀在被用户遇到前,其实就藏在你的安装包里,发布前花两分钟上传扫描,好过发布后收拾烂摊子。
- 搭建一个“用户反馈”直达通道:在网站或软件里内置“误报反馈”按钮,形式不重要,关键是以文本形式记录时间戳和设备型号,这类数据是申诉的硬通货。
关于误杀申诉的常见疑问解答
问:误杀被处理后,文件恢复后发现还是被杀,怎么办?
答:说明排除规则未生效或文件已更新,先确认排除路径是否选中了文件实际所在目录,尤其是64位系统的“Program Files (x86)”和“Program Files”是两个不同路径,若排除无误,检查软件是否在后台自动更新替换了文件,新文件会脱离排除规则管辖,此时需删除原有排除规则,重新添加新目录,若反复出现,建议更换安全软件版本或与厂商直接联系,通过邮件提交样本获取分析报告,以报告结论为准,不要自行反复操作增加风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/653734.html