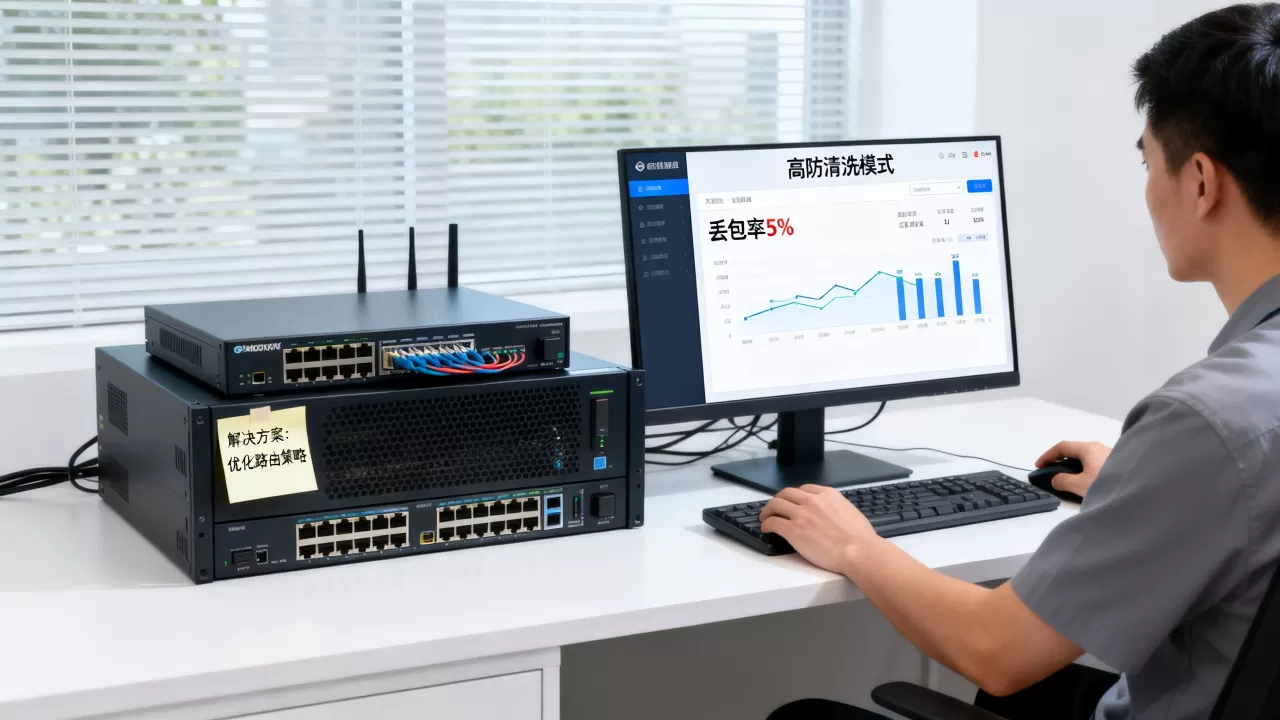
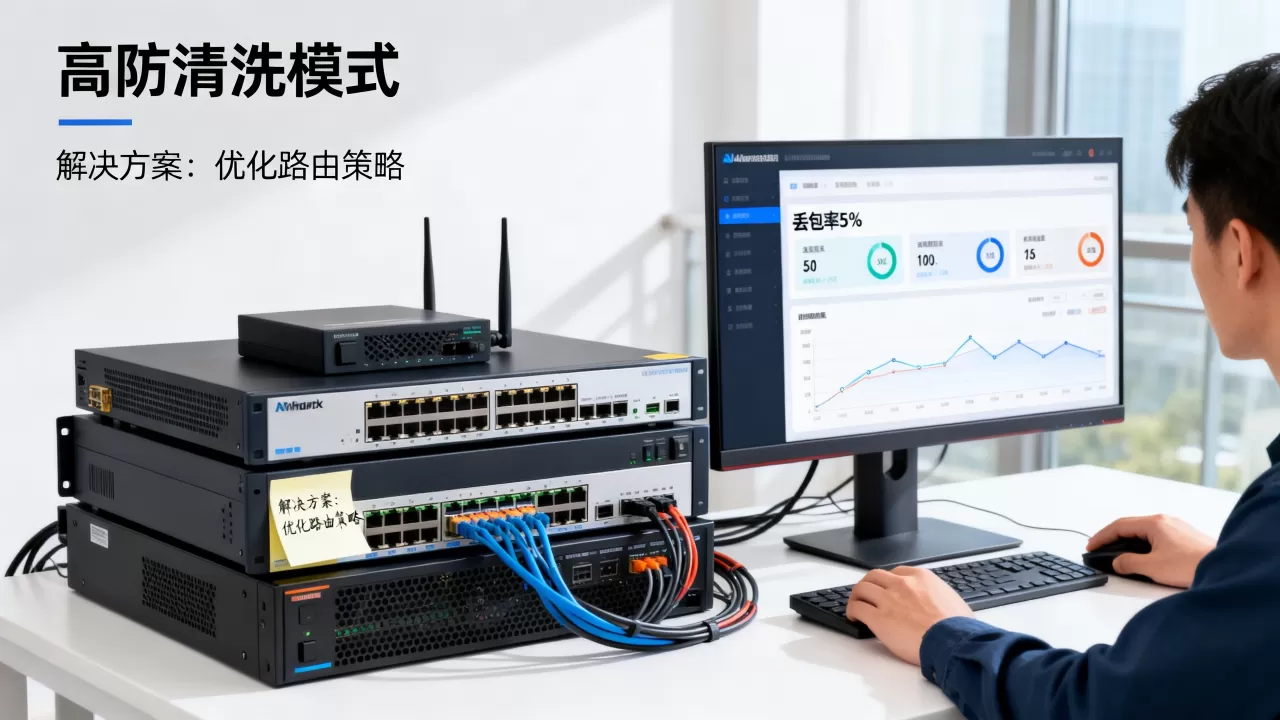
高防切到清洗模式后会不会丢包,取决于清洗策略、协议类型和触发阈值;正常业务流量多数情况下不会被丢,但攻击突发或策略误判时可能出现短时少量丢包。
高防清洗模式丢包的底层逻辑
高防清洗模式的工作方式并不复杂,用户流量先经过高防机房,清洗设备实时分析每一个数据包,识别为攻击的流量直接丢弃,识别为正常的流量回注到源站,整个过程在几十毫秒到几百毫秒内完成。
丢包可能出现在以下环节:
- 检测误判:UDP小包、私有协议容易被当成攻击。
- 回注路径拥塞:清洗设备回注正常流量时,如果回注链路带宽不足,正常包也可能被丢弃。
- 阈值触发:连接数、每秒请求数超过设定阈值,触发保护性丢包。
- 攻击流量过大:超过清洗能力上限,部分正常流量被连带丢弃。
业内专家指出,多数高防清洗丢包问题并非防护能力不足,而是阈值配置与业务特征不匹配。
高防IP清洗模式会丢包吗?分业务场景看
答案不能一概而论,不同业务对丢包的敏感度不同,清洗模式的误判率也不同。
游戏业务:UDP小包是最容易被误伤的
游戏高防清洗模式丢包常见于UDP协议,很多游戏通信采用小包高频传输,清洗设备如果按默认策略处理,容易把这些小包当成攻击包丢弃,表现就是玩家掉线、卡顿、技能延迟,解决思路是单独调整UDP会话保持时间,关闭对UDP小包的深度检测。
网站与API:HTTP/HTTPS清洗相对成熟
网站类业务跑在TCP和HTTP上,清洗设备对这类协议识别精度高,正常请求被误丢的概率相对较低,但高并发场景下,如果清洗阈值设得过低,部分正常请求会被判定为CC攻击丢弃,配置时要把真实峰值往上留一定余量。
视频直播:大流量下的带宽瓶颈
直播业务流量大,单连接持续时间长,清洗模式如果按连接数限制,很容易误杀正常推流,这类业务需要单独放行推流IP,或使用专门的流媒体防护模板。
高防服务器清洗模式丢包怎么解决?关键配置实操
出现丢包先别着急换服务商,大部分情况通过控制台配置可以解决。
- 调整清洗阈值:根据业务历史峰值,把触发阈值设为日常峰值的1.5到2倍,避免正常高峰触发清洗。
- 启用业务协议模板:游戏选UDP模板,网站选HTTP模板,直播选流媒体模板,不要用通用模板。
- 添加白名单:把源站IP、支付回调IP、重要合作伙伴IP加入白名单,清洗设备对白名单流量不做深度检测。
- 关闭不必要的深度检测:比如对UDP的载荷检测、对HTTPS的证书校验,能减少误判。
- 优化回注路由:确认清洗设备与源站之间的回注链路带宽足够,不要把所有流量挤在一条小带宽线路上。
验证丢包是否解决,按这个顺序操作:
- 从本地执行ping,观察丢包率和延迟抖动。
- 执行mtr或traceroute,确认丢包发生在清洗节点还是源站。
- 在源站抓包,对比清洗前后的TCP重传率。
- 查看高防控制台的清洗日志,找到被丢弃流量的特征。
高防清洗和普通防护区别:为什么清洗模式更容易触发丢包
很多用户把高防清洗和普通防护混为一谈,其实两者处理攻击的方式完全不同。
普通防护通常指黑洞或封禁,攻击流量超过阈值,直接丢弃所有进入该IP的流量,包括正常流量,这种模式不丢正常包,因为根本没有正常包能进去,但业务全断。
清洗模式则是把混合流量引入清洗设备,过滤攻击包,回注正常包,业务可以继续运行,但过滤过程存在误判可能,所以清洗模式看起来“更容易丢包”,实际上它是在攻击期间唯一能保持业务在线的方案。
| 对比项 | 普通防护/黑洞 | 清洗模式 |
|---|---|---|
| 攻击时正常流量 | 全部丢弃 | 大部分保留 |
| 业务可用性 | 中断 | 继续在线 |
| 正常包丢包风险 | 无(因为全断) | 存在误判可能 |
| 恢复速度 | 攻击停止后手动或自动解除 | 攻击期间持续防护 |
| 适用场景 | 对业务连续性要求不高的场景 | 游戏、电商、金融等实时业务 |
行业共识认为,清洗模式是当前平衡业务连续性与安全防护的主流选择,丢包问题更多需要通过个性化配置来压缩,而不是否定清洗模式本身。
福州高防服务器清洗模式价格与地域选择
高防清洗模式的价格通常与防护峰值、清洗能力、线路质量挂钩,不同地域价格差异明显,福州高防服务器清洗模式价格在华南地区属于相对有竞争力的档位,但具体费用需要按实际防护值评估。
价格构成一般包括:
- 基础防护带宽:如默认30G、50G或100G防护。
- 清洗能力:按攻击流量峰值弹性计费。
- 线路资源:BGP、多线或单线影响访问质量与价格。
- 额外服务:定制策略、专人运维等。
选择地域时,除了价格,还要看线路覆盖,福州高防机房对华东、华南用户延迟较低,适合面向这些区域的服务,如果是全国业务,建议选BGP线路,不要只看单价,攻击时清洗能力不足,丢包和业务损失远高于省下的费用。
降低清洗模式丢包率的实用清单
最后给一份可以直接照做的配置清单:
- 业务上线前做一次攻击模拟,记录正常峰值。
- 阈值不要卡着日常峰值设,留出至少一半余量。
- 游戏类UDP业务单独调整会话保持时间,关闭小包深度检测。
- 支付回调、源站管理IP提前加白。
- 定期下载清洗日志,分析被丢流量是否有正常业务特征。
- 重大活动前临时提升清洗能力,并压测回注链路带宽。
- 选择支持自定义策略的高防服务商,不要用不可调整的黑盒防护。
清洗模式不是零丢包方案,但通过正确的阈值、协议模板和白名单配置,可以把正常业务影响降到很低的水平,判断一个高防方案好不好,不是看它在无攻击时表现多稳定,而是看攻击期间能保住多少真实用户。
高防切到清洗模式之后会不会丢包相关问答
高防切到清洗模式之后会不会丢包?
正常情况下不会,清洗设备会识别并保留正常流量,只丢弃攻击流量,但遇到协议误判、阈值触顶或回注带宽不足时,可能出现短时少量丢包,调整清洗策略后多数可以改善。
高防服务器清洗模式丢包怎么排查?
先看清洗日志,确认被丢弃流量的特征是否与正常业务重合,再从本地执行mtr确认丢包位置,最后检查源站的TCP重传率,对比清洗前后变化,定位到具体环节后,针对性调整阈值或协议模板。
高防清洗和普通防护哪个更容易丢包?
从正常流量角度看,普通防护在攻击期间会丢弃全部流量,清洗模式只丢弃被误判的部分,所以清洗模式的实际业务损失更小,但看起来更容易出现零散丢包。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654523.html