高防资源池化之后,调度最大的变化是调度对象从单台服务器变成了整个资源池,调度逻辑从静态分配变成了动态博弈。这种改变不仅让防御能力不再绑死在某一台机器上,也让调度本身从“被动挨打换IP”进化成了“主动调兵遣将”。
高防资源池化之后对调度有什么好处化被动为主动的业务调度
先看一组真实场景,某电商平台搞周年庆,流量比平时翻了五倍,结果临近中午遭了一波大流量攻击,传统架构下,调度员只能盯着监控屏,手动把域名解析切到备用IP,然后等CDN节点生效,运气好三分钟恢复,运气不好DNS缓存还没过期,用户已经流失一大片。


池化之后的调完全不同,整个高防集群就像一张大网,任何一个节点被打穿,流量立刻被周边节点分摊,同时清洗系统自动标记攻击源特征,调度中心根据实时的容量水位、攻击类型、带宽占用率,把这股流量引到最空闲的清洗通道里。
从单点倒换到全局负载均衡
传统高防调度,本质是“备胎逻辑”,主IP被打死,备IP顶上,备IP再被打死,再换下一个,这种模式有两个硬伤:
- 切换有延迟,DNS解析、路由收敛、连接建立,每一步都在消耗用户的耐心
- 备机利用率极低,平时闲着,战时又容易顶不住
资源池化之后的调度是“全员在线模式”,每一台服务器都在分担流量,攻击来了,调度中心通过Anycast或SDN动态调整路由,让攻击流量分散到不同的清洗节点,据行业内部分享的数据,这种模式下单点故障导致的业务中断时间,多数情况下能压缩到十秒以内。
业务连续性的保障逻辑
资源池化的好处不仅仅体现在挨打的时候,平时调度也很重要,比如某个区域的节点因为运营商线路割接要维护,传统方案是直接停掉那台机器,而池化方案是把该节点承载的业务流量平滑迁移到相邻节点,用户全程无感。
行业共识认为,高防资源池化的调度的核心价值就是
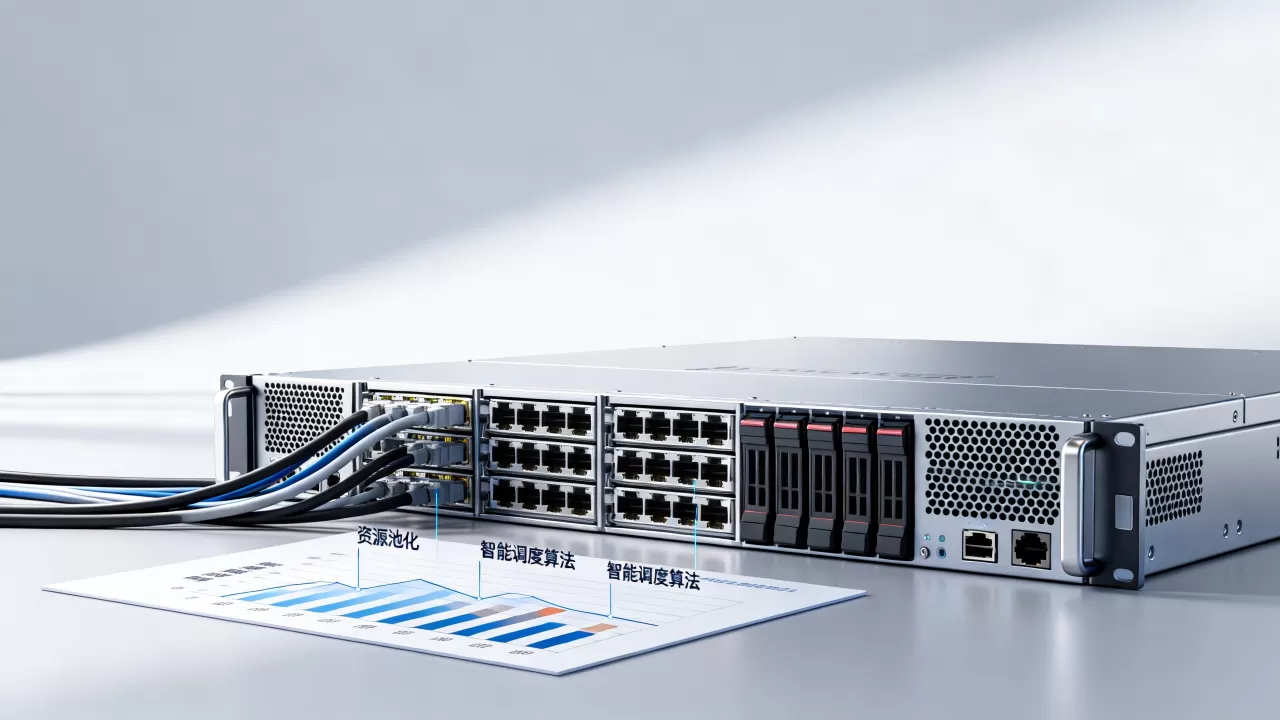
把不可控的攻击事件,转化为可控的流量管理事件。
高防CDN哪家便宜其实答案在调度成本里
聊到价格,很多人的第一反应是“高防CDN哪家便宜”,但真正用过的人会发现,便宜不便宜,不看单价,看调度效率,调度效率高的厂商,能用更少的资源扛住更大的流量,成本自然摊薄。
按量付费的底层逻辑变了
传统高防是按“套餐峰值”收费,你买了100G防护,哪怕是平时只有5G流量,也要付100G的钱,资源池化之后,部分厂商开始支持“按实际清洗量计费”,平时的流量走普通CDN,攻击来了才调用高防资源池,按清洗的流量和时长结算。
这种模式对业务波峰波谷明显的企业特别友好:
- 日常流量小,不占高防资源,费用从每年几十万降到“按次结算”
- 遭遇大流量攻击时,虽然单次费用高,但全年摊下来总成本更低
- 不用提前预估“我需要多少G防护”,因为整个池子都是你的后备军
调度策略影响实际成本
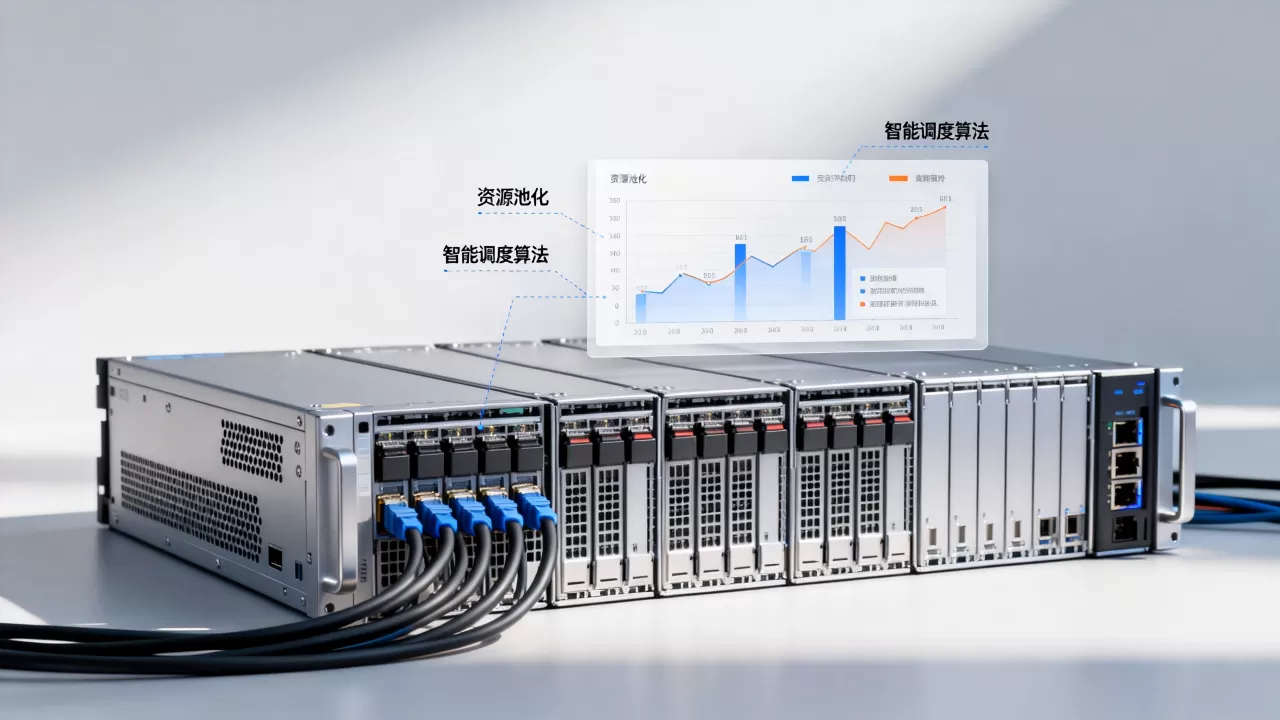
有两家厂商,A家调度是就近原则,B家调度是负载均衡原则,同样200G的流量进来,A家可能集中打到三个节点,B家分散到十个节点,分散意味着每个节点承受的压力小,被击穿的概率低,回源流量少,带宽费用自然低。
决定高防CDN价格高低的,不是防御峰值数字,而是调度算法能不能把每一分带宽都花在刀刃上。
高防IP和CDN区别哪个好尺有所短,寸有所长
高防IP和CDN区别哪个好”的争论,其实在资源池化之后变得更清晰了,两者不再是替代关系,而是互补关系。
协议层差异决定了调度方式
高防IP工作在IP层,拦截的是网络层和传输层的攻击,比如SYN Flood、UDP Flood,它不看具体内容,只管“把脏流量挡在门外”,池化之后,高防IP可以做到秒级切换到不同清洗节点,因为IP是广播的,哪里干净走哪里。
CDN工作在应用层,能识别HTTP/HTTPS请求,可以挡CC攻击、Web攻击,池化之后的CDN更聪明,能根据用户请求的特征,把“真人流量”和“机器人流量”分流到不同的缓存节点。
实际场景怎么选
| 业务场景 | 高防IP | 高防CDN |
|---|---|---|
| 游戏服务器(TCP长连接多) | 推荐,IP不变,玩家不掉线 | 不太合适,缓存对动态请求无用 |
| 电商网站(静态资源多) | 可作底层防护 | 推荐,加速和防护一体 |
| 金融类API接口 | 推荐,低延迟要求 | 需评估,回源链路可能增加延迟 |
| 视频直播(高带宽消耗) | 成本较高 | 推荐,边缘节点分摊带宽 |
如果你的业务是纯API服务,对延迟极其敏感,选高防IP池化产品;如果你的业务是网站访问为主,静态资源占大头,高防CDN的综合性价比更高。
高防CDN适合什么场景从调度视角看业务适配
从调度的角度看,高防CDN最适合那些流量模型复杂、攻击频率不确定、业务连续性要求高的场景。
活动大促期间的弹性防护
平时没什么攻击,一搞活动就被盯上,这种业务用固定的高防带宽是浪费,用池化CDN则是“平时正常加速,战时自动调度到高防节点”,活动结束后自动降级,不需要人工干预。
多区域业务的分发需求
业务覆盖华南、华东、华北三个区域,传统单点高防只能把所有流量拉到同一个机房,跨区域延迟极高,池化CDN可以在每个区域部署清洗节点,调度中心根据用户IP归属地,自动规划最优路径,据业内专家指出,这种方案相比单点高防,跨区域访问延迟能显著降低。
被CC攻击弄得焦头烂额的站长
CC攻击的特点是“发小流量,耗光你服务器的连接数”,池化CDN因为有全局的访问日志和频控策略,能快速识别出“这个IP在10秒内请求了200次同一个URL”这类异常行为,调度中心直接将其标记为恶意流量,在边缘节点就拦截掉,根本到不了源站。
调度预案三步走
对于准备接入高防CDN的企业,建议按以下步骤操作:
- 托管配置:在控制台将域名解析切到CDN服务商提供的CNAME地址,源站信息填好,默认先跑几天观察延迟和命中率
- 压力测试:联系厂商预约一次模拟攻击演练,验证调度中心在真实攻击流量下的响应速度和切换逻辑
- 应急预案:和厂商确认一套“断臂求生”方案,比如极端情况下直接放弃动态请求,全部走静态缓存,保证网站不至于完全打不开
高防资源池化之后对调度有什么好处三个常见问题解答
高防资源池是不是防御能力越大越好?
不是,池子的总容量需要和实际业务量匹配,容量太大意味着调度复杂度上升,网络路径变长,正常流量的延迟也会增加,合理的做法是“防御容量为日常峰值的1.5倍,攻击时临时申请弹性扩容”。
资源池化之后,源站IP会被泄露吗?
存在这个风险,因为调度是动态的,如果源站IP被扫描到,攻击者可以绕过CDN直接打源站,解决方案是购买“源站隐藏”服务,调度中心向源站发起的是私有协议回源,或者把源站也接入到资源池里,让源头和边缘节点同生共死。
多数情况下,只要回源端口不对外开放,源站IP泄露的概率较低,但防御永远不能依赖“概率”,上线前用漏洞扫描工具自查一下源站IP暴露情况,是节省成本最高效的手段。
调度切换会不会导致用户掉线?
HTTP长连接场景下,调度切换会导致原有TCP连接断开,客户端需要重新发起请求,现在的解决方案是调度中心在切换之前,先让旧节点和新节点一起保持一小段时间的双活状态,等连接自然耗尽再断开旧的,对于UDP类业务,比如游戏语音,切换则几乎感知不到,因为UDP无状态,重新路由后直接走新路径,行业报告显示部分厂商已能做到零感知切换。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654850.html