把Jira基础URL和反向代理里的域名保持一致,就是在浏览器输入域名能正常打开Jira的关键,少了这一步,登录后页面会跳回localhost或IP,功能看似能用,实际链接、附件、通知全部异常。
公司内网jira配置域名详细步骤
先理解一条访问链路:用户浏览器输入 https://jira.neiwang.com,请求先到Nginx或Apache,再由反向代理转发到本机 0.0.1:8080 的Jira服务,Jira自己会生成链接,比如附件地址、邮件里的任务链接,如果Jira生成的是 http://192.168.1.20:8080,用户用域名访问时,资源路径就会串台。

jira配置域名怎么弄:先改基础URL还是先配Nginx
推荐顺序是先配反向代理,再改Jira基础URL。
- 先配Nginx,让域名能访问到Jira登录页。
- 确认登录页的静态资源、图片、CSS都用域名加载。
- 再进入Jira后台,把基础URL从IP改成域名。
- 最后重启Jira服务,验证所有跳转。
反过来操作很容易把自己锁在门外,基础URL改成域名后,如果代理还没生效,Jira页面会不断请求一个不存在的域名,后台可能都进不去。
修改Jira端配置
Jira Server和Data Center版主要改两个位置。
修改Tomcat的server.xml
进入Jira安装目录,找到 conf/server.xml,找到8080端口对应的 Connector,加入 proxyName、proxyPort 和 scheme。
<Connector port="8080"
           protocol="HTTP/1.1"
           connectionTimeout="20000"
           redirectPort="8443"
           proxyName="jira.neiwang.com"
           proxyPort="443"
           scheme="https" />
如果Nginx转发到8080,proxyPort写外部访问端口,外面走443,就写443;外面走80,就写80。scheme必须与浏览器访问协议一致。
修改Jira基础URL
用管理员登录Jira,进入 系统 > 系统管理 > 一般设置,找到 基础URL改成你希望用户看到的完整地址,
https://jira.neiwang.com
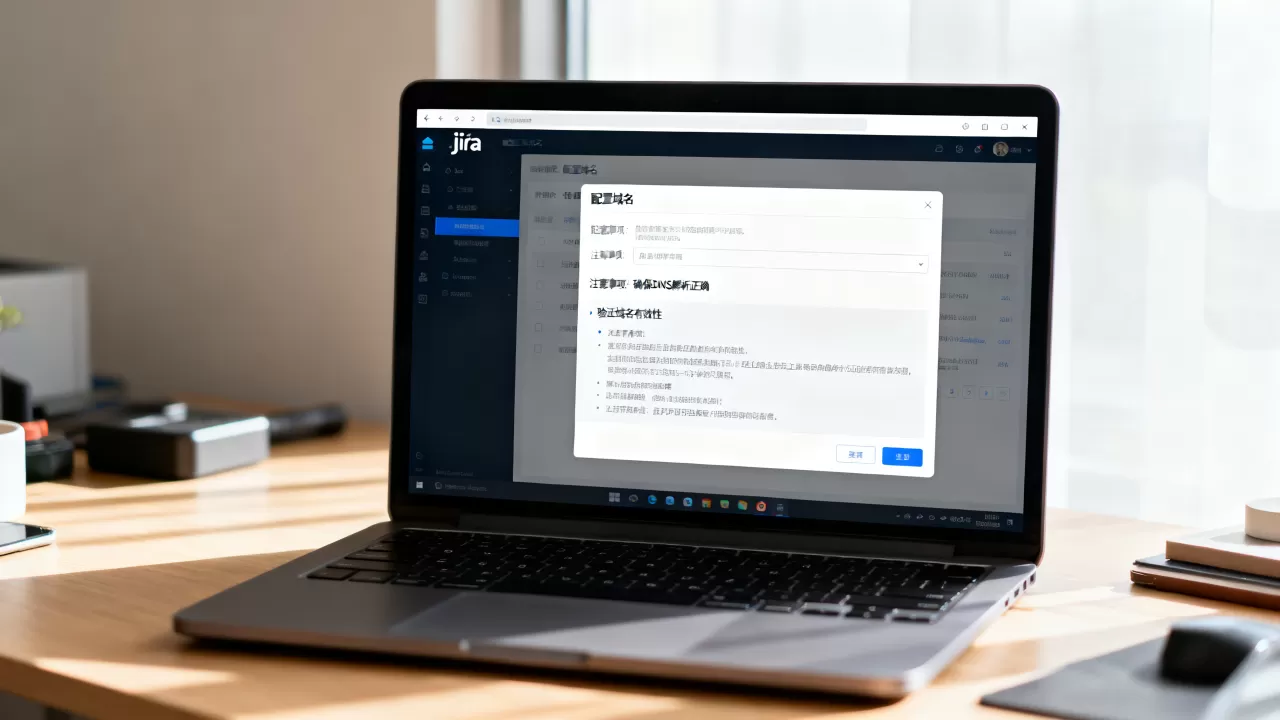
保存后,Jira生成的所有邮件通知、导出文件链接、看板里的资源地址都会使用这个根路径。
配置Nginx反向代理
Nginx配置里重点不是 proxy_pass,而是几个转发头,Jira需要知道原始域名和协议,才能正确生成链接。
server {
    listen 443 ssl;
    server_name jira.neiwang.com;
    ssl_certificate     /etc/nginx/ssl/jira.crt;
    ssl_certificate_key /etc/nginx/ssl/jira.key;
    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header X-Forwarded-Host $host;
        proxy_connect_timeout 300;
        proxy_read_timeout 300;
        client_max_body_size 100m;
    }
}
X-Forwarded-Proto 不写,很多Jira部署在443访问时,页面里会混入 http:// 资源,浏览器直接拦截。client_max_body_size 不够大,上传附件会报413错误。
本地DNS与hosts解析
公司内网没有公网DNS时,可以改本地hosts或内部DNS服务器。
- Windows路径:
C:WindowsSystem32driversetchosts - Linux路径:
/etc/hosts - 添加一行:
168.1.20 jira.neiwang.com
如果用户较多,建议在内部DNS服务器上统一配置A记录,hosts文件只适合临时测试。
重启与验证
改完配置后执行:
systemctl restart jira
nginx -s reload
验证时不要只看首页能打开,打开一张附件图片,确认图片地址是域名;创建一个测试任务,收邮件看链接是不是域名;进入系统管理,确认基础URL没有自动变回IP。
jira配置域名和ip访问有什么区别
很多团队刚开始部署时用IP访问,等项目扩大后被迫切域名,这两种方式不只是浏览器地址栏不同,Jira内部的链接生成逻辑会完全跟着基础URL走。
| 对比维度 | IP访问 | 域名访问 |
|---|---|---|
| 入口地址 | http://192.168.1.20:8080
|
https://jira.neiwang.com |
| 证书配置 | IP证书麻烦,多数用自签 | 可申请标准域名证书 |
| 服务器迁移 | 换IP后所有收藏链接失效 | 改DNS解析即可 |
| 系统集成 | Confluence等系统易写死IP | 应用链接保持稳定 |
| 用户体验 | 需要记IP和端口 | 浏览器可自动补全 |
| 邮件通知 | 邮件里带IP,外部打不开 | 邮件链接可直接访问 |
如果只是个人搭起来试用,IP访问没问题,但一旦团队使用,域名几乎是必选项,Jira官方文档也建议将基础URL设置为用户实际访问的完整域名路径,避免重定向和会话问题。
什么时候必须用域名
- 配置HTTPS证书时,可信证书通常绑定域名。
- 与Confluence、Bitbucket集成时,应用链接要用稳定域名。
- 移动端访问、外部成员访问时,不能暴露内网IP。
- 需要做反向代理、负载均衡时,域名是解耦基础。
jira配置域名要额外花钱吗
单纯把Jira从IP切到域名,不一定产生新费用,要看域名是内网还是公网。
内网域名基本零成本
公司内网环境里,域名可以是内部DNS服务器上的自建记录,jira.lan 或 jira.internal,这类域名不需要购买,也不需要备案,只需运维在内部DNS里加一条A记录,或用hosts文件解析。
- 内部DNS解析:免费
- host文件:免费
- Nginx:开源免费
- 自签SSL证书:免费
多数情况下,内网Jira配置域名不需要额外预算。
公网域名和证书开销
如果允许外部访问,需要已备案的公网域名,域名本身有年费,各家注册商价格不同,普通域名费用较低,可信SSL证书有免费和付费两种,免费证书有效期较短,需要定期续期,付费证书有效期更长,部分带企业验证信息。
Jira本身的授权费用与域名配置无关,不会因为用域名访问就增加License费用。
上海地区公司内网jira配置域名的本地化注意点
上海企业内网部署Jira时,配置域名有几个地域性细节。
- 如果服务器在上海本地机房,域名仅内网解析,不涉及ICP备案。
- 如果通过公网访问,域名未备案会被运营商拦截,上海地区企业备案需要主体信息与服务器接入商匹配,流程通常要几个工作日。
- 内网域名建议使用
.lan、.internal或公司自有内网根域,不要随意占用公网真实域名。 - 使用上海本地云服务器时,安全组需要放通80或443端口,部分云平台默认只开放22端口,没放通会造成域名访问超时。
- 如果公司有多个办公地点,上海出口带宽较紧张时,可把Jira附件存储走内网域名,不建议用公网链路绕行。
业内专家指出,内网系统域名规划最好在一开始就确定,避免后期从IP迁移时批量修改第三方集成配置。
收束
Jira配置域名这件事,说到底是让用户输入的地址和Jira自己生成的链接地址保持一致,无论上海本地机房、内网DNS、Nginx反代还是公网证书,只要代理层改了,Jira基础URL必须同步改,验证到每张图片、每个附件、每封邮件都走域名,才算真正配置完成。
jira配置域名常见问题
jira配置域名后无法登录怎么办?
先看浏览器地址栏是否被重定向回localhost或IP,再进入Jira系统管理的 一般设置 查看基础URL是否正确,检查Nginx是否传递了 Host 和 X-Forwarded-Proto 头,清理浏览器缓存,重启Jira服务,观察 catalina.out 日志中的重定向记录,多数登录异常都来自基础URL与实际访问域名不一致。
jira配置域名和IP访问能同时用吗?
技术上一个Jira实例可以同时通过IP和域名访问,但基础URL只能写一个,另一个入口能打开页面,不过页面里的附件链接、邮件链接仍然指向基础URL,长期两个入口混用还会导致会话无法保持,不建议作为正式使用方式。
jira配置域名需要改数据库吗?
不需要直接改数据库,标准流程是修改Tomcat的 server.xml、配置反向代理,再修改Jira基础URL,域名信息不存储在业务数据表里,只有邮件队列或历史通知中可能残留旧的IP链接,后续新建的通知会使用新的基础URL。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654925.html