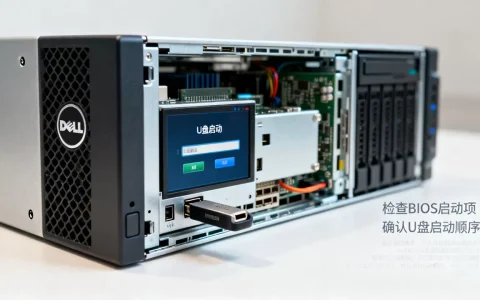
服务器root密码忘记后,最直接的解决思路是:物理机通过引导菜单进入单用户模式重置,云服务器通过控制台的重置密码功能处理,无需重装系统。
服务器root密码遗失是运维场景中高频出现的突发状况,处理手段取决于服务器形态,下面按照物理服务器和云服务器两条主线,给出完整、可落地的操作路径,并补充重置后的安全加固建议。
服务器root密码忘记了怎么办?先分清服务器类型
动手之前,必须明确服务器属于哪一类,这直接决定重置方式。
- 物理服务器(自建机房或托管):有本地显示器或远程管理卡(如IPMI、iDRAC、iLO),可以进入BIOS/UEFI引导流程,借助单用户模式重置密码。
- 云服务器(简米云、酷番云、华为云等):无实体硬件访问权,需通过云厂商提供的控制台或API执行重置,绝大多数云厂商支持在线重置并支持开机状态下操作,但部分场景要求实例处于停机状态。
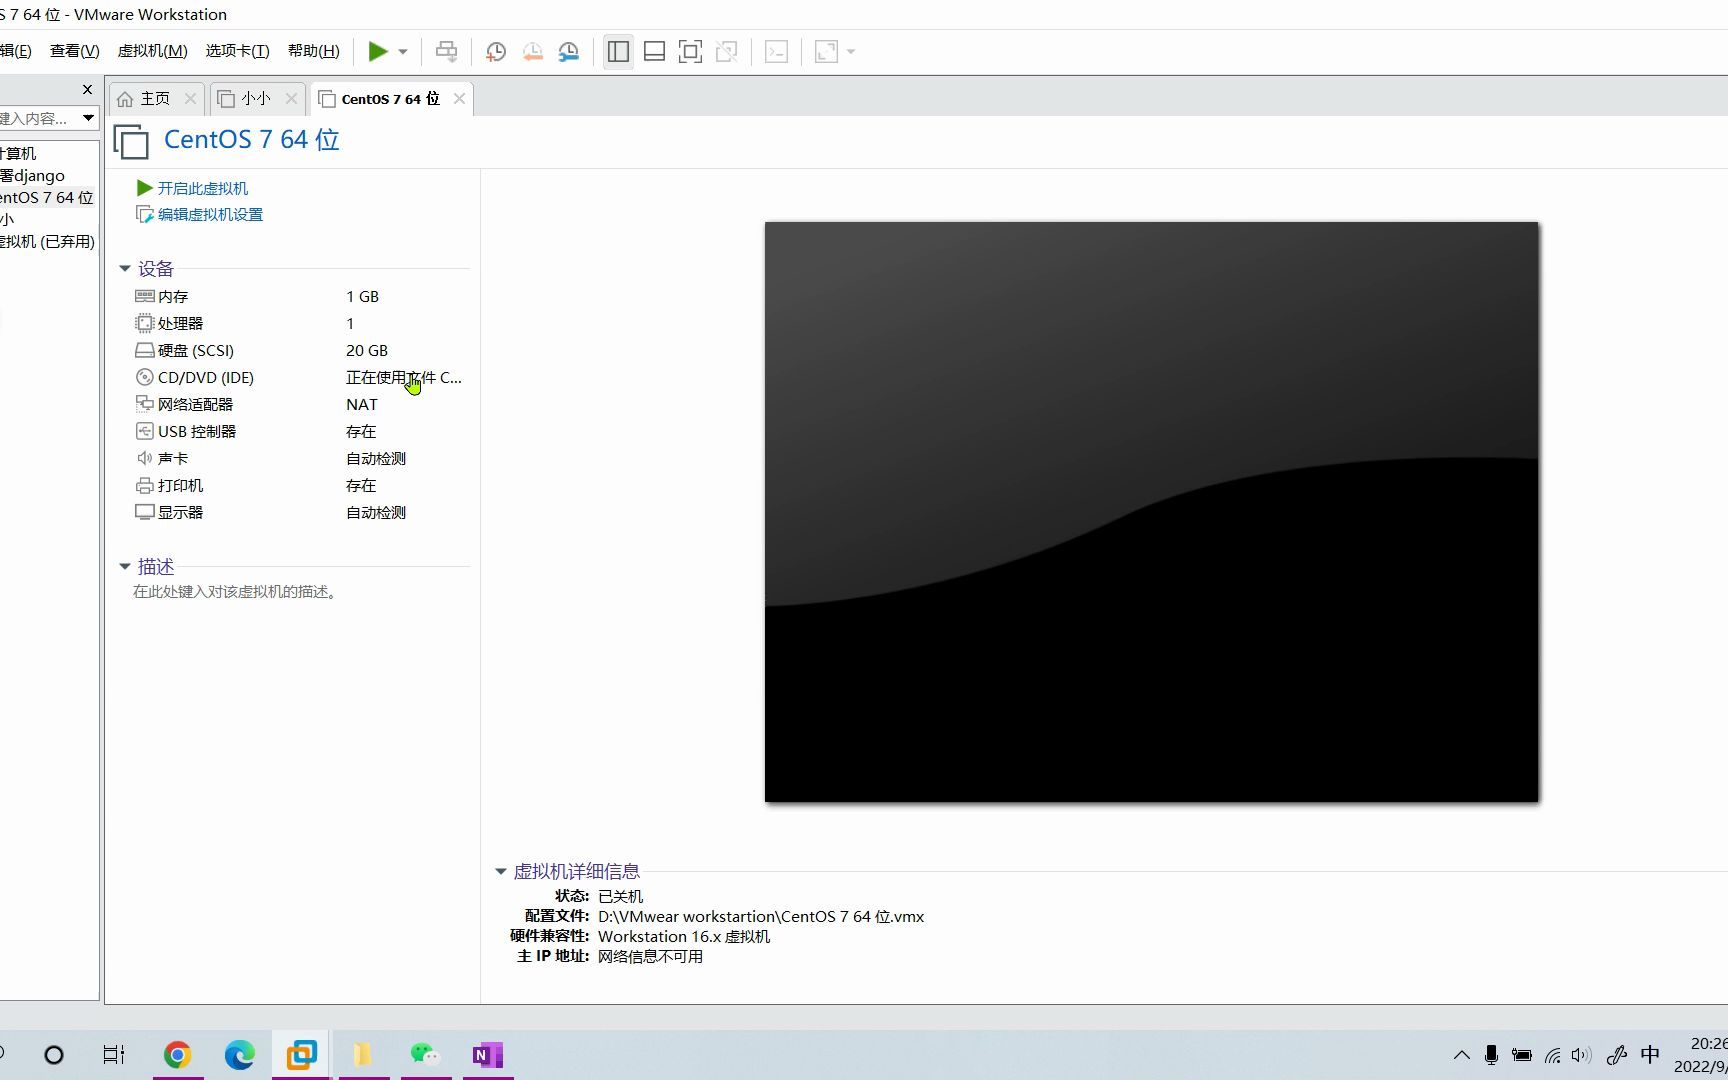
- 虚拟机(VMware、Proxmox等):如果宿主机有权限,可以在虚拟机的VNC终端内按物理机流程操作;如果宿主机无权限,则需要联系虚拟化平台管理员协助。
行业普遍观察是,多数密码遗忘场景集中在云服务器Linux实例上,因此以下内容按照物理机和云主机两大场景展开。
物理服务器root密码重置实操流程
物理服务器的核心逻辑是绕过正常登录认证,通过内核参数进入单用户模式,下面以最常见的Linux CentOS 7/RHEL 7系统为例说明完整流程。
通过GRUB引导菜单进入单用户模式
- 通过显示器与键盘直连,或经IPMI远程控制台连接服务器,重启系统。
- 出现GRUB引导菜单时,按下键盘
e键进入编辑模式(需在倒计时结束前操作)。 - 找到以
linux16或linux开头的那一行,在其末尾追加参数rd.break enforcing=0。 - 按下
Ctrl + X组合键启动系统,此时系统会进入一个临时的switch_root环境。 - 依次执行以下命令,完成密码重置(注意此时根文件系统是只读状态,需显式执行重挂载):
mount -o remount,rw /sysroot
chroot /sysroot
passwd root
touch /.autorelabel
exit
reboot
执行 passwd root 时,系统会提示输入新密码,连续输入两次并牢记。
touch /.autorelabel 用于SELinux环境下正确重置安全上下文,若没有这步,可能导致重启后SELinux策略错乱。
使用init=/bin/bash方式重置(适用于老版本系统)
对CentOS 6及更早版本的系统,操作更为简化:
- 同样在GRUB菜单中按
e编辑。 - 在
kernel行末尾追加single或init=/bin/bash。 - 引导进入单用户Shell后,先执行
mount -o remount,rw /使根分区可写。 - 直接运行
passwd root,完成后执行reboot重启即可。
注意事项与常见坑点(这部分可有效提高初次操作的成功率):
- GRUB密码保护:部分生产环境服务器配置了GRUB引导密码,在按下
e键后会要求输入管理员账号密码,这属于BIOS/引导层面的凭据,若连这个也忘了,只能联系服务器硬件厂商或机房管理员协助通过跳线清空BIOS配置解决。 - 磁盘加密(LUKS):如果系统启用了全盘加密,进入rescue模式后需要先解密磁盘才能挂载文件系统,此时需要LUKS密码,没有该密码则无法执行后续步骤。
- 字体与键盘布局:在
switch_root环境下键盘布局可能为默认美式,若原系统配置了非英文布局且密码包含特殊字符,输入时需要留意实际输出字符。
云服务器忘记密码怎么重置?
云服务器因没有物理访问权限,操作入口全部放在云厂商控制台,但各家实现细节略有差异,下面分主流平台说明。
简米云服务器密码重置流程
- 登录简米云ECS控制台,在实例列表中找到目标实例。
- 点击实例ID进入详情页,左侧菜单选择「运维与监控」→「重置实例密码」。
- 系统弹窗中要求设置新密码,注意密码强度规则:大写字母、小写字母、数字、特殊字符中至少三种,长度8-30位。
- 确认后,控制台会提示是否强制重启实例。必须重启后新密码才生效,可选择「立即重启」或预约维护时间重启以避免业务中断。
- 重启完成后,即可使用新密码通过SSH登录。
酷番云服务器密码重置流程
- 登录酷番云CVM控制台,在实例的操作列中点击「更多」→「密码/密钥」→「重置密码」。
- 按规则设置新密码(酷番云要求密码长度12-20位,且必须包含大小写字母、数字、特殊字符,与简米云的复杂度要求略有区别)。
- 勾选「同意强制关机」或在弹窗中选择自动重启,酷番云在部分实例类型(如包年包月)中默认不强制重启,会给出“需手动重启生效”的提示。
- 重启后连接验证。
其他云平台与通用逻辑
- 华为云、AWS、Azure:均在EC2/ECS实例的操作菜单中提供「获取密码」或「重置密码」入口,AWS比较特别的地方在于EC2原生不直接“重置密码”,而是通过更换密钥对(Key Pair)或使用Systems Manager(SSM)会话管理器来恢复访问。
- 通用逻辑:所有云平台重置密码本质上都是通过虚拟化层注入脚本(cloud-init)在操作系统内部执行用户密码更新,因此如果安装了云安全加固软件且禁用了cloud-init服务,可能导致重置后不生效,需要先在服务器内确认cloud-init服务运行正常,并于重置后在
/var/log/cloud-init.log中查看执行结果。
云服务器重置密码的价格与时效情况
关于重置操作的花费:云服务器控制台内置的重置密码功能本身不收取额外费用,仅需支付实例的正常运行费用,但若因密码遗失无法修改且控制台重置也失败(极端情况下操作系统内核损坏),此时需要联系服务器服务商进行人工处理,部分IDC服务商对于非工作时间的人工带外处理会收取一定应急服务费用,具体数额并不统一,多数服务商按次收费或包含在年费运维套餐中,建议优先查阅已购服务商官网的帮助文档或提交工单确认,切勿直接相信搜索结果页的第三方报价(有些是代运维中介,并非官方报价)。
密码重置后的安全加固措施
密码找回后直接投入生产环境并非最优解,出于权限管理和安全边界考虑,建议按以下顺序完成加固,避免下次再次陷入被动。
启用SSH密钥登录并禁用密码登录
这是Linux服务器安全配置中的长效手段,密钥本身就是随机生成的非对称加密对,其强度远超人工设定密码。
- 在本地终端(Windows建议使用PowerShell或MobaXterm)生成密钥对:
ssh-keygen -t ed25519,一路回车即可(可设置密钥本身的使用口令)。 - 追加到服务器的
~/.ssh/authorized_keys文件中。 -

编辑
/etc/ssh/sshd_config,确认以下配置项值:
PubkeyAuthentication yesPasswordAuthentication noPermitRootLogin prohibit-password- 重启SSH服务使配置生效:
systemctl restart sshd。 - 重启前务必保持当前登录会话不关闭,确认新会话能通过密钥登录后再关闭旧连接,这是避免将自己锁在外面的最后底线。
配置fail2ban或云安全组限制登录来源IP
云服务器的安全组规则支持仅允许办公出口IP访问22端口,同时可以部署fail2ban监控SSH日志并自动封禁暴力破解来源,如果运维团队规模较小,优先使用云安全组(在云控制台操作,不消耗服务器资源)。
定期轮换密码并将运维凭证托管
设置周期性密码更新计划(例如季度更新),并接入堡垒机或专用密码管理工具,运维人员登录时动态接管权限,不直接接触明文密码,业内专家指出,密码管理工具的使用能显著降低因人员流动带来的账号交接风险。
常见Q&A
如果服务器root密码和GRUB密码全都忘了怎么办?
物理服务器可联系机房管理员协助进行BIOS放电操作,清除CMOS配置后再执行上文的重置流程,云服务器可直接在控制台执行重置密码操作,该操作不依赖系统内部账号体系,只要云账号有权限就能完成,云厂商的底层虚拟化限制决定了不存在一条“物理绕过”通道,因此及时提交工单联系技术支持是处理这类问题最稳妥的路径。
服务器root密码重置会影响已部署的业务和数据吗?
不会,重置密码只修改 /etc/shadow 中root账号的密码哈希值,不触碰数据盘、数据库文件及应用配置,但重启操作会导致服务暂时中断,建议先确认业务低谷窗口再执行,云服务器控制台的重置操作默认仅修改系统用户密码,不生成系统镜像快照,如需额外保障,可在重置前手动创建一份快照。
多个服务器密码管理混乱,如何避免再次出现遗忘情况?
推荐使用集中化的开源密码管理器(如Vaultwarden、pass)或商业堡垒机系统,将各实例的root密码加密存储并设置自动轮换,团队协作场景下建议为每个成员生成独立SSH密钥,避免共享root密码,需要说明的是,部分等保合规要求中明确要求服务器特权账号不允许固定口令,宜使用动态令牌或免密登录替代静态密码。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/655072.html