应用层高防难做,根源在于它要在一场“黑盒攻防战”里,既要精准识别藏在正常流量里的攻击特征,又要保证每秒成千上万的合法业务请求毫发无伤这本质上是在用规则去定义“正常”,而“正常”本身一直在变。
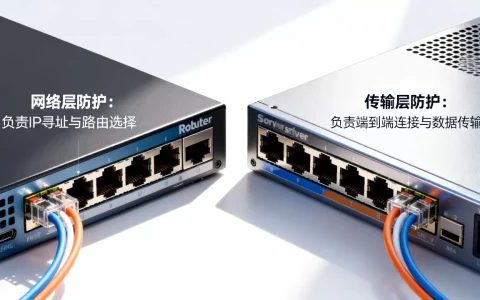
很多人以为高防就是“带宽够大,流量进来全部过滤一遍”,但实际上,网络层高防(四层DDoS防护)和应用层高防(七层CC/Web攻击防护)完全是两码事,四层防护看的是IP和端口,特征明显,直接丢包就行;而应用层防护看的是HTTP/HTTPS的请求内容,得读懂每个请求的“意图”,这就像保安看大门,前者查身份证,后者要猜你心里在想什么。
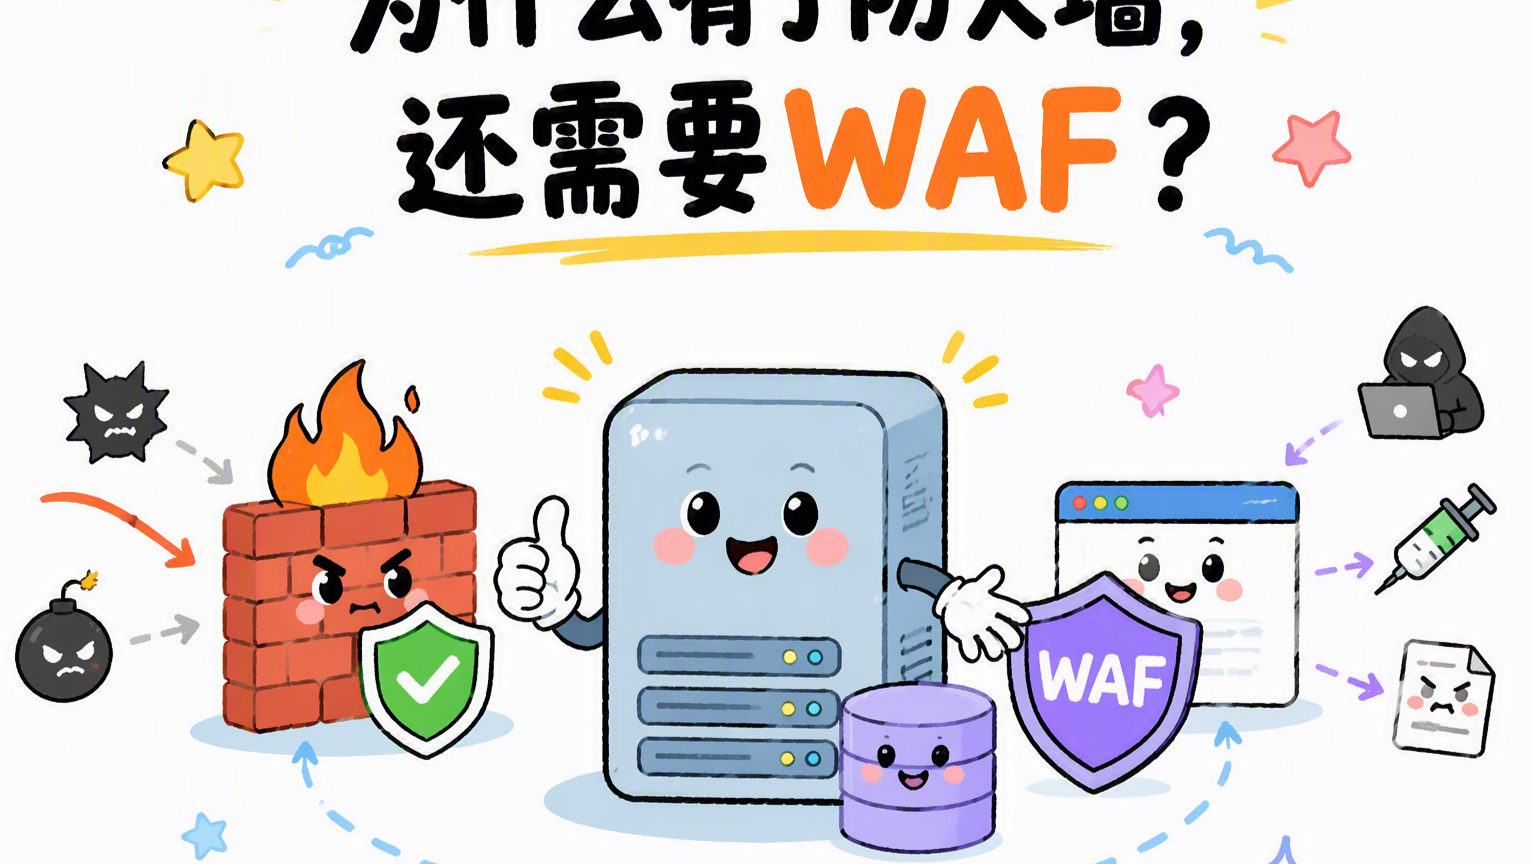
应用层高防为什么难做:它得在“毫秒级”里完成“人脑级”判断
第一个坎:业务流量根本没有“标准答案”
每个网站的访问模式都不一样,一个论坛,用户可能一分钟内刷新十次;一个电商平台,用户会在短时间内频繁点击商品页;一个API接口,可能被不同终端以完全不同的频率调用。应用层高防没有“万能规则”,只能为每个接入的业务“私人定制”防护模型。
这个学习过程本身就有风险,如果模型学习的时间窗口太短,碰上业务大促或者突发流量,就可能把正常的高并发请求当成攻击;如果学习窗口太长,攻击者早就钻了空子,行业内有个共识:任何一个新接入高防的业务,前24小时都是“误杀高危期”,因为防护系统还处于“试错”阶段。
第二个坎:攻击者永远在“模仿人类”
早期的CC攻击(Challenge Collapsar)很好认,就是疯狂发请求,频率极高,但现在,攻击者已经进化了,他们会:
- 控制大量“肉鸡”,每个IP只发少量请求,频率和正常人无异。
- 模拟真实浏览器的Header、Cookie、甚至点击轨迹。
- 针对特定URL发起低频率、长时间的“慢速攻击”,比如慢速连接(Slowloris),每个连接都挂在那儿不关闭,耗死服务器的连接池。
这直接导致一个结果:纯基于“频率”和“数量”的规则必然误杀,而基于“行为分析”的模型又可能漏报。 误杀和漏报就像跷跷板的两头,压下去一头,另一头必然翘起来。
第三个坎:HTTPS加密让“检查”变成“猜谜”
现在全网都在普及HTTPS,加密流量占比极高,应用层高防要防护HTTPS业务,有两种主流做法:
- SSL卸载(证书托管):高防节点解密流量检查,再加密回源,这是最彻底的方式,但如果证书私钥需要提供给高防厂商,很多企业有安全顾虑,而且合规流程繁琐。
- 流量透传:高防不解密,直接把加密流量转发到源站服务器,源站自己解密处理,这虽然保护了隐私,但高防层只看到加密数据,

几乎丧失了应用层检测能力
,只能靠IP信誉库和基础的速率限制来防护,误杀率反而更高。
据业内专家指出,目前主流高防厂商在处理HTTPS业务时,如果未做SSL卸载,其应用层防护的有效性会下降一个层级,基本退化到“半网络层”的水平。
高防误杀正常请求的根源:规则、数据和“背锅”的缓存
防护规则的“刻舟求剑”
很多高防产品为了追求“开箱即用”,内置了默认的防护策略,单个IP每秒超过20次请求就封禁,这个规则对静态资源网站适用,但对一个数据大屏或者实时行情页面来说,这个阈值就是灾难。规则越死,误杀越狠。
数据样本的“幸存者偏差”
防护系统学习“正常模型”时,依赖的是历史流量数据,如果这个网站本身就在长期遭受低频攻击,系统可能会把某些攻击特征误认为是正常流量,或者,在业务更新迭代后,前端代码改变了请求频率,但防护系统的学习滞后,仍然按照旧模型来拦截。数据样本不纯净,模型必然跑偏。
回源策略的“多米诺骨牌”
高防误杀不仅仅是“拦了不该拦的请求”这么简单,一种非常常见的场景是:高防节点被大流量攻击打满,然后触发回源保护,即强制断开所有经过高防的连接,直接指向源站IP,如果源站带宽或服务器性能不足,就会瞬间被大量回源请求打垮,用户看到的结果是“网站打不开”,但根本原因是“高防切了流量”,这算不算误杀?从结果上看,这比单纯拦截几个请求的误杀更致命。
下面是不同防护场景下误杀风险的对比:
| 防护场景 | 检测方法 | 误杀风险等级 | 典型误杀原因 |
|---|---|---|---|
| 带宽耗尽型攻击 | 流量大小检测 | 极低 | 流量超过阈值即清洗,几乎不碰业务逻辑 |
| SYN Flood(洪水攻击) | 半连接数量统计 | 低 | 基于TCP层握手行为,和业务无关 |
| HTTP Flood(应用层攻击) | 请求频率、并发数 |
高 | 正常秒杀、抢票、爬虫采集都会被误伤 |
| 慢速攻击 | 连接时长、传输速率 | 极高 | 和正常弱网用户的“慢”极难区分 |
| 业务逻辑攻击 | 参数校验、行为序列 | 极高 | 依赖业务理解,规则稍有不慎即误杀 |
如何降低误杀率:用户必须学会“调参”和“交底”
尽信高防,不如无高防。 买了高防不等于一劳永逸,接入后的“调教”过程才是关键,实操层面,建议按以下步骤操作:
- 开启“观察模式”:先将防护模式设置为“检测”或“告警”,不直接执行拦截动作,让高防系统运行1-3天,收集真实业务流量基线。
- 添加“白名单”策略:把已知的API网关、内部运维出口IP、合作方服务器IP加入白名单,对于移动端App,按User-Agent(用户代理)或SDK版本号放行合法请求。
- 设置“人机验证”:当某个IP触发频率阈值时,优先采用JS挑战(JavaScript Challenge)或滑块验证,而不是直接封IP,这样既能拦截脚本攻击,又给真人用户留了通行口。
- 精细化限速:不要用全局统一的速率限制,针对
/login、/api/query等不同接口路径设置不同的阈值,登录接口允许每秒5次,而静态资源路径允许每秒50次。 - 开启“源站保护”联动:确保高防的回源策略是“平滑降级”,而不是“一刀切断开”,配置回源重试和带宽预留,防止源站被回源流量打死。
操作细节:修改高防DNS解析时,TTL值(存活时间)一定要先调小(如60秒),确认高防节点工作正常后再调回默认值,这能避免在回源IP暴露或配置错误时,全网生效需要等待太久。
国内高防服务器选择的关键:别只看价格,要看“信任度”
很多用户问应用层高防多少钱一年,其实纯四层高防价格已经透明,但带“Web应用防护”能力的高防价格能相差数倍,区别在于:
- IP端口数量:便宜的套餐可能只含几个防护IP,且不支持非标端口。
- 防护能力上限:宣称“300G防护”的套餐,可能只能扛“全力清洗”,但带宽峰值是共享的,攻击一大就把同机房的其他人“连坐”了。
- QPS(每秒查询率)支持:对于应用层防护,QPS是核心指标。1000QPS和10000QPS的防护能力,成本完全不同。
行业共识认为,选购高防的核心不是看能防多大的流量,而是看误杀率能否控制在业务可接受范围内,如果一个高防产品敢承诺“业务零误杀”,那要么是它太懂你的业务,要么是它根本没开防护,比较靠谱的做法是,先买最小规格的包月套餐,接入测试环境跑一周,专门观察误杀日志,再决定是否续费升级,对于预算有限的用户,也可以考虑高防IP和CDN结合的方案:CDN负责静态加速分摊压力,高防只负责清洗攻击流量,但这要求源站必须具备基本的抗压能力,否则CDN回源环节依然是个软肋。
应用层高防难做,难在它必须成为那个“最懂你业务”的人;它容易误杀,是因为机器再聪明,也很难完全理解人类的真实意图尤其是当人类自己都在用“刷子”抢月饼的时候。 放宽心,没有不误杀的防护,只有还没被误杀的人。
关于高防误杀和选型的常见疑问
高防IP误杀正常请求怎么办?如何申诉?
首先确认是否开启了“观察模式”,若未开启,立即将拦截模式改为“告警”,在高防控制台的“攻击日志”或“拦截报表”中,找到被拦截的请求详情,复制其IP、User-Agent和访问路径,然后在“防护策略”→“IP白名单”中,加白该IP,如果是Android或iOS客户端联网时被误杀,需检查是否缺少固定的User-Agent字段,这是移动端被拦截的最常见原因。
网站被攻击用什么防护好?是选硬防还是云清洗?
取决于攻击发生在哪个层级,如果是纯流量攻击(网络层),选择大带宽的硬防机房,比如华东地区的江苏镇江高防、浙江台州高防机房,物理清洗能力直接,如果是CC攻击(应用层),必须选择支持自定义防护规则且具备行为分析能力的云高防,因为硬防机房对应用层攻击往往无能为力,最稳妥的是双重组合:DNS解析到云高防,云高防回源到硬防机房。
高防CDN和高防IP有什么本质区别?
高防CDN本身就是一种高防IP的变体,但它多了内容缓存节点,如果你的网站静态资源多,用高防CDN可以明显加速访问,并且缓存命中时,请求根本不会打到源站,天然减少了攻击暴露面,如果网站是纯API接口或动态实时交互,高防IP更直接,因为它就是针对端口和协议做转发,不需要像CDN那样处理缓存规则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/655966.html