先确定白名单配置落在哪一层,再针对防火墙、云安全组、应用后台或本地代理添加放行规则,必要时用临时绕过手段验证连通性。
域名被白名单拦截怎么解决?先把配置层定位清楚
很多运维和开发者一遇到域名被拦截,第一反应是改本地hosts或重启路由器,结果往往无效,因为同一个域名可能在不同层级被限制,排查顺序错了,问题就卡在原地。
常见的拦截层如下:
- 本机浏览器或安全软件:企业版杀毒、浏览器安全策略、系统防火墙。
- 企业出口防火墙或上网行为管理:深信服、奇安信、飞塔等设备,按域名或URL放行。
- 云服务器安全组:简米云、酷番云、华为云在实例外层的IP和端口过滤,通常不直接支持域名白名单,需放行来源IP。
- CDN与WAF:加速节点或Web应用防火墙可能设置IP白名单、地域限制、UA过滤。
- 应用平台后台:微信、企业微信、钉钉等要求配置可信域名或回调域名。
- 递归DNS或代理:本地DNS劫持、代理软件未放行。
本机与浏览器侧排查
- 先确认本机能否ping通域名解析出的IP。
- 检查系统代理是否开启,关闭后重试。
- 换浏览器或使用手机热点测试,排除本机安全软件拦截。
云服务器与安全组排查
- 登录云控制台,查看实例绑定的安全组出入方向规则。
- 确认来源IP是否在拒绝列表,或不在放行列表。
- 检查CDN和WAF层是否存在IP黑名单、地域限制。
应用平台后台排查
- 进入微信、企业微信等平台的可信域名配置页。
- 核对域名是否与后台填写完全一致,包括协议和端口。
- 检查平台要求的校验文件是否部署到位。
域名白名单和黑名单的区别:策略选反了会持续误拦
不少企业把域名白名单和黑名单混用,导致正常业务被反复拦截,两者的核心逻辑完全不同。
| 策略类型 | 默认行为 | 放行/拦截方式 | 适用场景 |
|---|---|---|---|
| 白名单 | 默认拒绝所有 | 只放行列表内的域名或IP | 高安全内网、支付接口、管理后台 |
| 黑名单 | 默认允许所有 | 只拦截列表内的域名或IP | 公共WiFi、普通网站、内容过滤 |
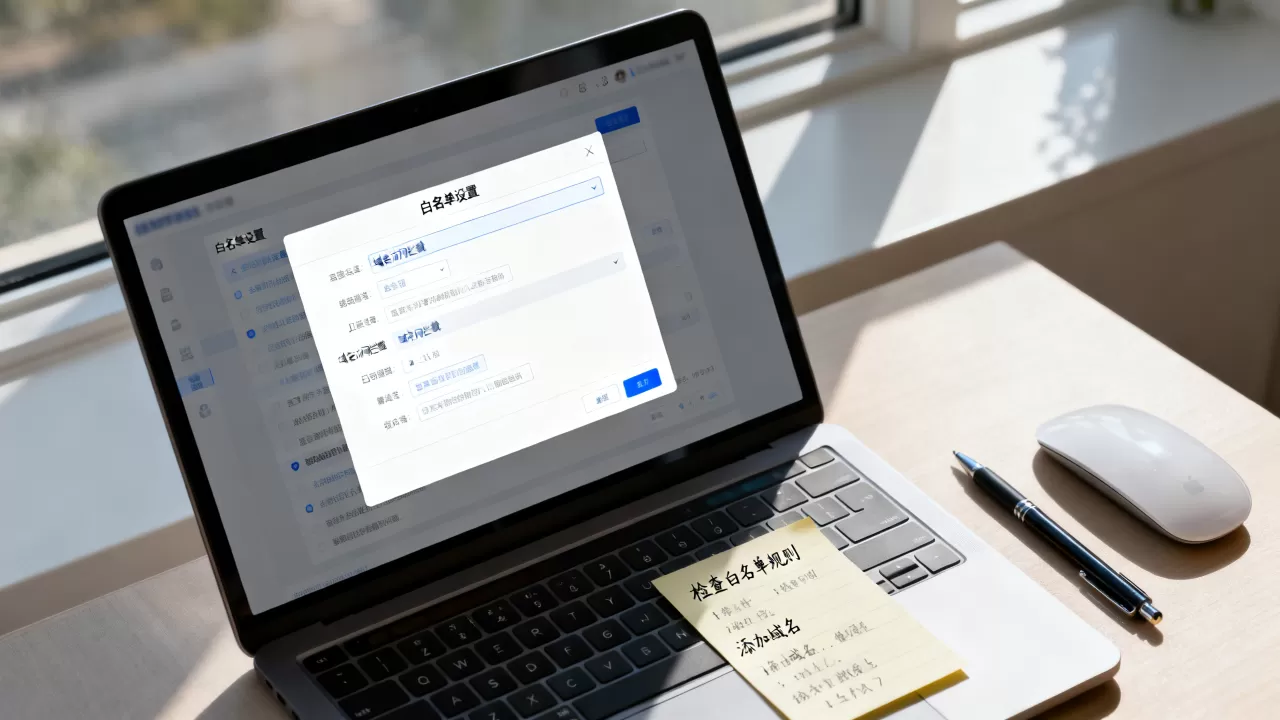
如果对外API服务客户端来源不固定,却错误配置了IP白名单,那么所有未加入列表的新客户都会被拒绝,反过来,内部办公系统如果使用黑名单,恶意域名往往在爆发后才补拦,存在时间窗口,所以解决域名访问白名单阻拦问题的第一步,是确认当前策略是否真的适合业务模型。
业内专家指出,多数生产环境误报都源于白名单范围过窄,而不是安全设备本身出现故障。
企业微信域名白名单设置后仍然访问失败的排查
企业微信自建应用如果要实现网页授权、JS-SDK调用或扫码登录,必须在后台添加可信域名,很多开发者配完域名后仍然提示“redirect_uri参数错误”或“域名不合法”,问题通常不在域名本身。
可信域名配置路径
- 企业微信管理后台 -> 应用管理 -> 自建应用 -> 网页授权及JS-SDK -> 可信域名
- 添加域名时不要带协议头,只填写如 api.example.com
- 如果使用端口,非80/443端口需要额外申请,普通可信域名只支持标准端口
校验文件与备案检查
- 域名是否已经完成ICP备案,未备案域名在多数平台会被直接拒绝加入白名单。
- 校验文件是否放在域名根目录且可被公网访问,路径通常为 /WW_verify_xxxx.txt。
回调地址匹配细节
- 回调页面是否与可信域名完全匹配,子域名和父域名不能混用。
- OAuth2授权回调地址是否与后台配置一致,多一个斜杠都会报错。
这类问题经常出现在“企业微信域名白名单设置”这一具体场景里,解决方向是核对平台的校验文件、备案状态和协议端口,而不是盲目改代码。
简米云域名白名单怎么添加?安全组、CDN与WAF三层配置
在简米云上部署Web服务时,域名被拦截最常见的原因是安全组没有放行来源IP,或者CDN/WAF设置了访问控制,不同产品配置位置不同,需要分开处理。
安全组添加规则
- 登录简米云控制台 -> 云服务器ECS -> 安全组 -> 配置规则 -> 入方向 -> 手动添加
- 授权策略:允许
- 协议类型:自定义TCP
- 端口范围:80/443 或自定义服务端口
- 授权对象:填写需要放行的IP段或/0(临时测试)
- 保存后,安全组规则多数情况下在1-5分钟内生效
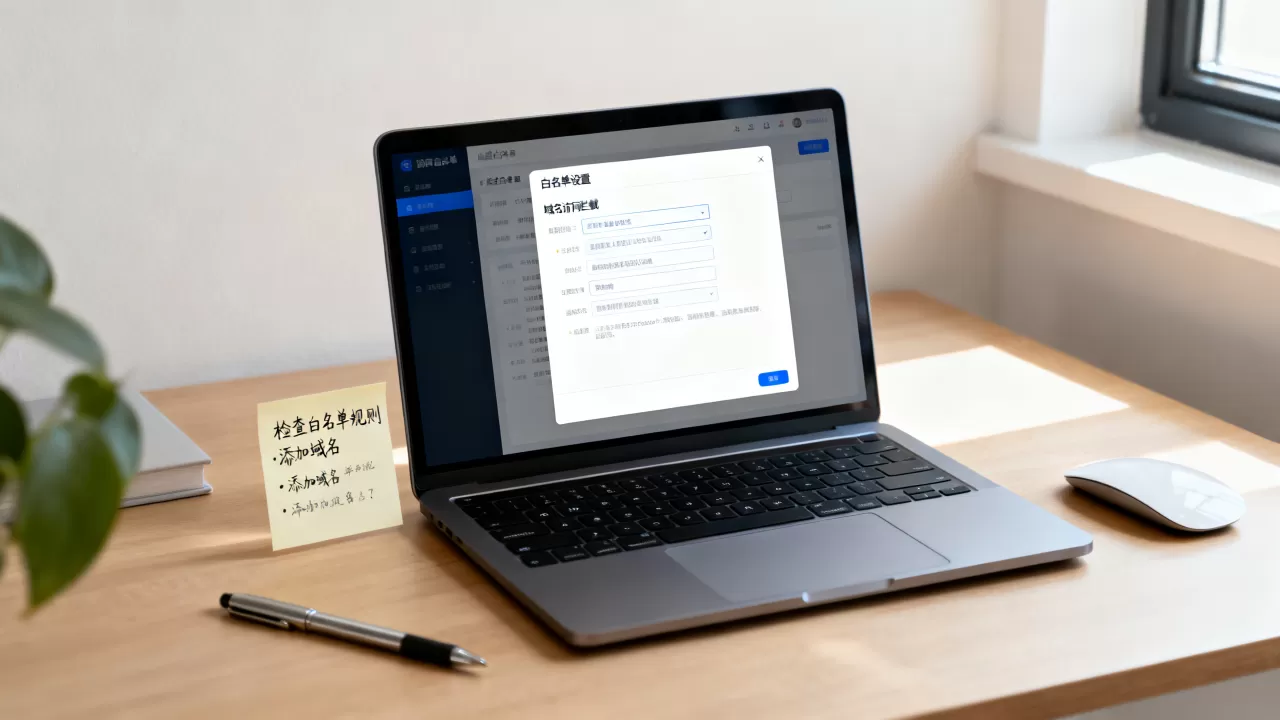
CDN访问控制
- 登录简米云控制台 -> CDN -> 域名管理 -> 选择域名 -> 访问控制 -> IP黑白名单
- 如果配置了白名单,必须把源站回源IP和业务客户端IP都加入,否则回源请求会被误拦。
- 同时检查UA黑名单和地域限制,部分省份或运营商来源可能被拦截。
WAF白名单配置
- 登录简米云控制台 -> Web应用防火墙 -> 域名接入 -> 防护规则 -> 白名单
- 白名单可按IP、URL、参数、Header设置,需确保规则顺序正确,WAF的规则引擎从上到下匹配,白名单规则要放在黑名单之前。
很多新手在“简米云域名白名单怎么添加”时只改安全组,结果CDN层仍然拦截,访问依旧失败。
本地开发环境绕过域名白名单验证的临时方案
本地开发时,部分第三方接口或平台要求回调域名必须已备案或已在白名单内,而本地环境无法满足,此时可以用几种临时手段完成联调,但仅限测试环境。
修改hosts文件
- Windows路径:C:WindowsSystem32driversetchosts
- Linux/Mac路径:/etc/hosts
- 添加一行:127.0.0.1 test.example.com
- 将配置文件中的回调域名改为 test.example.com,本机请求就会走本地服务。
- 这种方式并没真正加入平台白名单,只是让域名解析指向本机,适合本地自测。
使用内网穿透
- 使用 frp、ngrok、natapp 等工具,将本地服务映射到一个已备案的公网域名。
- 平台校验域名时看到的公网地址合法,请求会穿透到本地。
- 需要在平台后台填写穿透服务商提供的域名,而不是局域网IP。
代理改写响应
- 使用 Charles、Fiddler 或 mitmproxy 拦截平台返回的校验结果,临时修改状态码或提示文本。
- 该方法只用于测试逻辑流程,不代表真实业务通过,上线前必须移除。
行业共识认为,本地绕过只能用于开发调试,生产环境必须通过正规备案和域名白名单申请来保证稳定性。
企业防火墙与上网行为管理中的域名白名单拦截处理
在办公室内网,员工访问某个业务域名时如果被上网行为管理拦截,通常提示“URL已被策略禁止”或“域名不在白名单”,这类设备包括深信服AC、奇安信网神、飞塔FortiGate等,配置逻辑类似。
处理步骤:
- 联系网络管理员登录设备管理后台。
- 找到“上网策略”或“访问控制策略”。
- 新建放行规则,选择“域名白名单”类型。
- 输入被拦截的完整域名,如 api.example.com,避免只填 example.com 造成范围过大。
- 将放行策略优先级调到拦截策略之上。
- 部分设备需要手动下发策略或等待策略生效周期,一般10-30分钟。
如果无法进入管理后台,可以先在本机安装浏览器插件临时切换代理,或者用手机热点测试是否为内网设备拦截,若手机热点能正常访问,基本确认问题在企业防火墙。
从临时绕过到长期合规:把配置固化下来
解决一次域名白名单阻拦并不难,难的是避免重复出现,核心是把临时放行转成规范配置。
- 建立统一的域名资产清单,标明哪些域名需要加入哪些平台的白名单。
- 云服务器安全组维护一个最小权限的IP白名单模板,新增业务时同步更新。
- 应用平台的可信域名变更要走变更流程,避免开发者自行绕过。
- 每季度审计防火墙和云控制台的放行规则,清理失效域名和/0规则。
只要白名单策略和实际业务保持一致,大部分域名访问阻拦问题都能在几分钟内定位并恢复。
Q&A
域名访问白名单阻拦问题排查时先查本机还是服务器?
先查本机,关闭代理、检查hosts、换浏览器或手机热点测试,如果其他设备能访问,说明拦截在本机;如果多台设备都失败,再查服务器防火墙、安全组、CDN和平台后台。
域名白名单添加后多久生效?
云安全组和CDN配置多数情况下在1-5分钟内生效;企业上网行为管理设备可能需要10-30分钟;微信或企业微信可信域名保存后即时生效,但DNS解析缓存最长可能需要10分钟。
域名被白名单拦截怎么解决才能不影响正常业务?
先在白名单中放行一个测试IP验证业务恢复,再按最小权限原则逐个添加真实来源IP或域名,不要直接删除整条白名单策略,否则安全防护会失效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656078.html