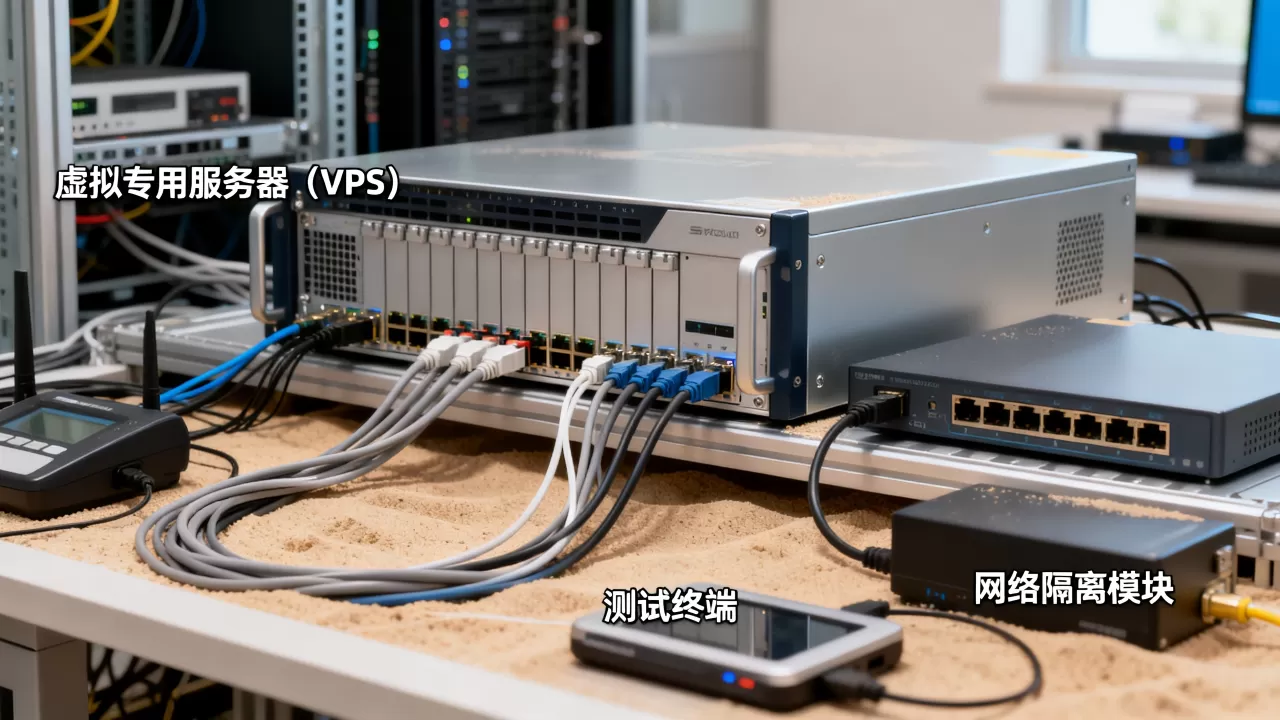
沙箱测试环境用虚拟专用服务器做安全隔离,核心思路是把测试流量和业务网络彻底分开,通过安全组、密钥登录、最小化安装和快照回滚四层防线,让测试事故只停留在测试机内部。
为什么沙箱测试环境需要虚拟专用服务器做隔离
沙箱测试环境里跑的东西经常不受控,测试代码可能拉取带恶意的依赖包,测试配置可能误连生产库,测试服务可能监听错误端口,放在本地物理机或办公网络里,一旦出事,横向移动风险很高。

行业共识认为,隔离是测试环境的第一原则,虚拟专用服务器天然具备独立内核、独立IP、独立文件系统,销毁重建成本极低,它不像公司内网一台共享服务器,需要担心测试进程拖垮其他业务。
用VPS做沙箱隔离,主要解决三个具体场景:
- 测试需要模拟公网访问,比如验证回调接口、Webhook、第三方登录。
- 多个测试人员需要同时操作同一套环境,又要互不干扰,本身存在不确定性,需要随时回滚到干净状态。
沙箱测试环境怎么搭建安全隔离
搭建过程不要图快,按下面四个步骤走,基本能挡住多数测试溢出风险。
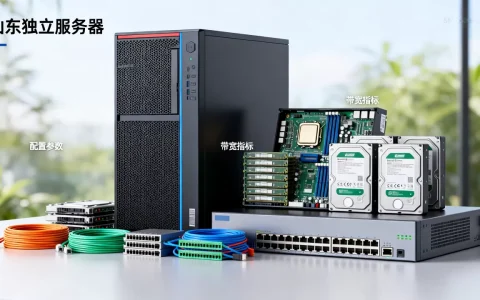
选一台适合测试的虚拟专用服务器
地域选择看团队位置,如果办公网络在国内,选北京、上海、广州地域,SSH延迟更低,操作更顺手,如果测试对象是海外用户或海外接口,选香港、新加坡节点,免去备案等待时间,出口网络也更贴近目标用户。
配置方面,跑Docker和轻量服务,1核2G足够起步,要同时跑多个容器、做编译测试或压测,2核4G更稳妥,系统镜像优先选Ubuntu 22.04或Debian 12的最小化版本,不要装图形界面。
系统初始化最小化加固
创建VPS后第一件事不是装测试工具,是先堵住默认暴露面。
- 创建普通用户,并加入sudo组:
adduser tester
usermod -aG sudo tester
- 编辑SSH配置,禁止root直接登录,改为密钥认证:
sudo nano /etc/ssh/sshd_config
修改以下参数:
PermitRootLogin no
PasswordAuthentication no
Port 2222
保存后重启SSH服务:
sudo systemctl restart sshd
- 更新系统补丁:
sudo apt update && sudo apt upgrade -y
- 启用主机防火墙,默认拒绝所有入站:
sudo ufw default deny incoming
sudo ufw allow 2222/tcp
sudo ufw enable
用安全组做第一道网络隔离
云厂商控制台里的安全组,是VPS外面的第一层过滤,很多人忽略它,只靠系统内iptables或ufw,结果规则配错直接暴露。
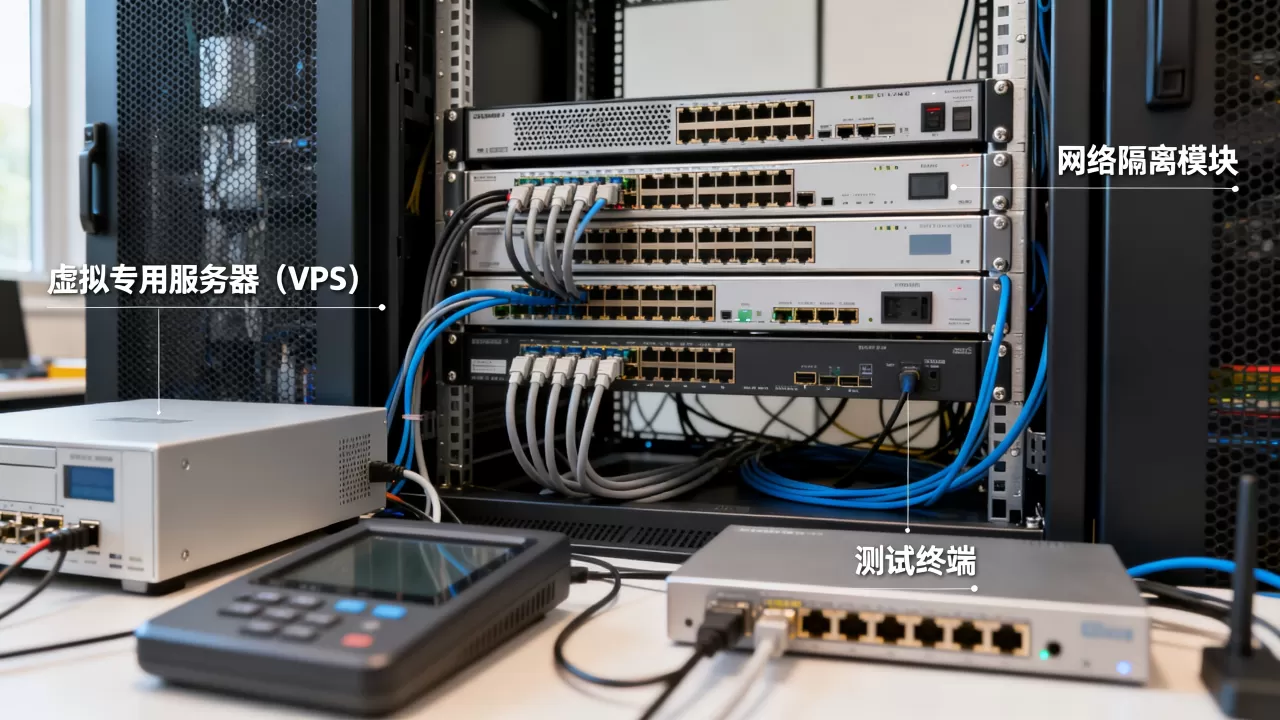
安全组入方向规则建议只放行:
- 公司出口IP访问TCP 2222端口
- 如果需要公网访问测试服务,单独加一条限制来源IP的规则
出方向默认全放行,但可以按需收紧,比如只允许访问特定软件源域名或IP段,防止测试程序向外发起异常连接。
测试环境内部再加一层Docker网络隔离
测试程序不要直接跑在宿主机上,用Docker容器套一层,出问题只影响容器内部。
创建独立bridge网络:
docker network create --driver bridge --subnet 172.20.0.0/16 sandbox_net
运行测试容器时指定网络:
docker run -d --name test_app --network sandbox_net nginx:latest
如果需要完全禁止测试容器访问外网,用internal网络:
docker network create --internal isolated_net
这样容器之间可以通信,但无法出网,如果测试过程中需要临时拉取依赖,再单独开一个代理容器,用完销毁。
快照与自动回滚
每次开始测试前,在控制台手动创建快照,重要节点设置定时快照任务,比如每天凌晨自动保存一次。
测试结束后,无论结果是否正常,优先从快照恢复,如果测试过程装了很多不确定的依赖,直接销毁VPS,从快照重建一台新的,比手动清理干净得多。
虚拟专用服务器和沙箱环境区别是什么
不少团队分不清本地虚拟机沙箱和云上虚拟专用服务器沙箱到底差在哪,区别主要体现在隔离级别、网络暴露面、销毁速度和成本四个维度。
| 对比维度 | 本地虚拟机沙箱 | 云虚拟专用服务器沙箱 |
|---|---|---|
| 隔离级别 | 依赖本地虚拟化软件,如VMware、VirtualBox | 云厂商底层硬件隔离,多租户逻辑隔离 |
| 网络暴露面 | 默认仅内网可达,配置不当可能出网 | 默认有公网IP,需要主动收紧安全组 |
| 销毁重建 | 恢复快照较慢,占用本地硬件资源 | 销毁重建几分钟完成,按小时计费 |
| 成本 | 一次性投入高,后续有电费、维护成本 | 入门每月几十元,弹性伸缩 |
| 适用场景 | 完全离线、高合规要求、敏感数据处理 | 远程协作、模拟公网访问、快速分发测试环境 |
简单说,本地虚拟机适合完全断网的敏感测试,VPS适合需要公网能力和快速销毁的场景,两者不是替代关系,多数团队会混着用。
测试环境用VPS安全吗
直接回答:默认配置不安全,加固之后可以满足大部分沙箱测试需求。
VPS本身不是不安全的原罪,风险来自初始化时跳过了加固步骤,常见漏洞入口包括:
- 弱密码或默认密码被公网扫描爆破
- 测试代码拉取恶意依赖包,执行反弹shell
- 测试服务绑定0.0.0.0,安全组又没限制端口
- 系统补丁长期不更新,存在内核提权漏洞
业内专家指出,多数测试环境事故不是VPS本身的问题,而是配置疏忽导致公网直接暴露。
要降低风险,至少做到下面几项:
- 只允许密钥登录,彻底关闭密码登录
- 安装fail2ban,自动封禁暴力破解IP:
sudo apt install fail2ban -y
sudo systemctl enable fail2ban --now
- 最小化安装,不装与测试无关的软件包
- 开启自动安全更新,或每周手动跑一次
apt upgrade - 对外端口只保留SSH,并且用安全组限制来源IP
做到这五条,测试环境用VPS的安全性已经超过相当一部分企业内部测试机。
沙箱测试环境用虚拟专用服务器多少钱
价格不是固定数字,和配置、地域、计费方式都有关系,入门配置通常每月几十元,1核1G或1核2G适合轻量测试,2核4G配置多数在一百到两百元区间,4核8G以上,月付成本会明显上升。
按量计费适合临时测试,用完销毁,一天可能只花几块钱到十几块钱,包年包月适合长期稳定使用的团队,折算下来比按量便宜,活动机型经常有折扣,但要注意续费价格是否回调。
地域差异也存在,国内主流地域价格接近,香港、新加坡等海外节点通常略贵,因为带宽成本和合规成本更高,快照存储、额外数据盘、公网流量超出部分,都会在基础价格之外产生费用。
控制成本的核心思路:
- 测试环境用按量计费,不用时销毁
- 大规格VPS只在压测窗口期临时升配
- 快照只保留最近一份,过期快照及时删除
- 流量密集测试优先选内网传输,减少公网流量消耗
国内沙箱测试环境用哪家虚拟专用服务器好
选型没有唯一标准答案,看团队的实际优先级。
如果看重安全组和快照功能的成熟度,国内大厂云的产品在控制台操作上更顺畅,API管理也方便自动化,如果测试环境需要频繁创建销毁,按量付费友好的服务商更划算,如果测试对象是海外业务,选有香港或新加坡节点的服务商,免备案且出口稳定。
对数据合规要求高的团队,优先选支持私有网络VPC和细粒度安全组的产品,云安全联盟公开指南也建议,选择支持API化管理安全组的服务商,便于把隔离策略写成脚本,减少人工误操作。
实际选型时,先开一台最低配置,重点测试三件事:
- 安全组规则修改后是否即时生效
- 快照创建和恢复速度快不快
- 销毁重建后能否自动加入原有VPC网络
这三点满足,基本就能作为沙箱测试环境的长期选择。
实操:给测试团队配置一台隔离VPS的完整路径
把前面提到的步骤串成一条固定流程,交付给团队时不会漏项。
- 在控制台创建VPS,选择地域和Ubuntu 22.04最小镜像。
- 创建专属安全组,入方向仅允许公司出口IP访问TCP 2222。
- 登录后创建普通用户,上传公钥,关闭密码登录和root登录。
- 执行系统更新,安装Docker和fail2ban。
- 创建隔离Docker网络,测试容器全部挂在该网络下。
- 测试前打快照,测试后从快照恢复或直接销毁。
常用命令参考:
ssh -p 2222 tester@服务器IP
sudo apt update && sudo apt upgrade -y
sudo apt install docker.io fail2ban -y
sudo ufw allow 2222/tcp
sudo ufw enable
sudo docker network create --driver bridge --internal sandbox_isolated
如果测试容器需要访问特定外部接口,不要直接放开internal网络,单独创建一个允许出网的代理容器,测试容器通过代理访问,并在测试结束后立刻删除代理容器。
Q&A:沙箱测试环境虚拟专用服务器安全隔离常见问题
沙箱测试环境用虚拟专用服务器安全隔离需要额外买防火墙吗?
多数云厂商自带的安全组就是主机防火墙,入方向默认拒绝所有流量,除非需要跨多台VPS统一管理、做应用层深度检测,否则不用额外购买硬件防火墙,系统内再用ufw或firewalld补一层,足以满足测试环境隔离需求。
测试环境VPS和本地虚拟机哪个隔离效果更好?
如果本地虚拟机彻底断网,隔离级别最高,VPS的优势是远程协作、快速销毁和模拟公网访问,但默认有公网IP,必须靠安全组收紧,两者组合使用最稳妥:敏感数据测试在本地断网虚拟机,公网接口测试在VPS,数据互不交叉。
沙箱测试环境虚拟专用服务器被入侵了怎么处理?
先通过控制台断开公网IP或直接关机,阻断进一步操作,不要在被入侵的机器上直接排查取证,先保留当前快照镜像,再开一台同地域隔离VPS做离线分析,从入侵前快照恢复业务,轮换所有SSH密钥和测试账号密码,重新配置安全组最小放行,恢复顺序永远是先隔离,再取证,最后恢复。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/657363.html