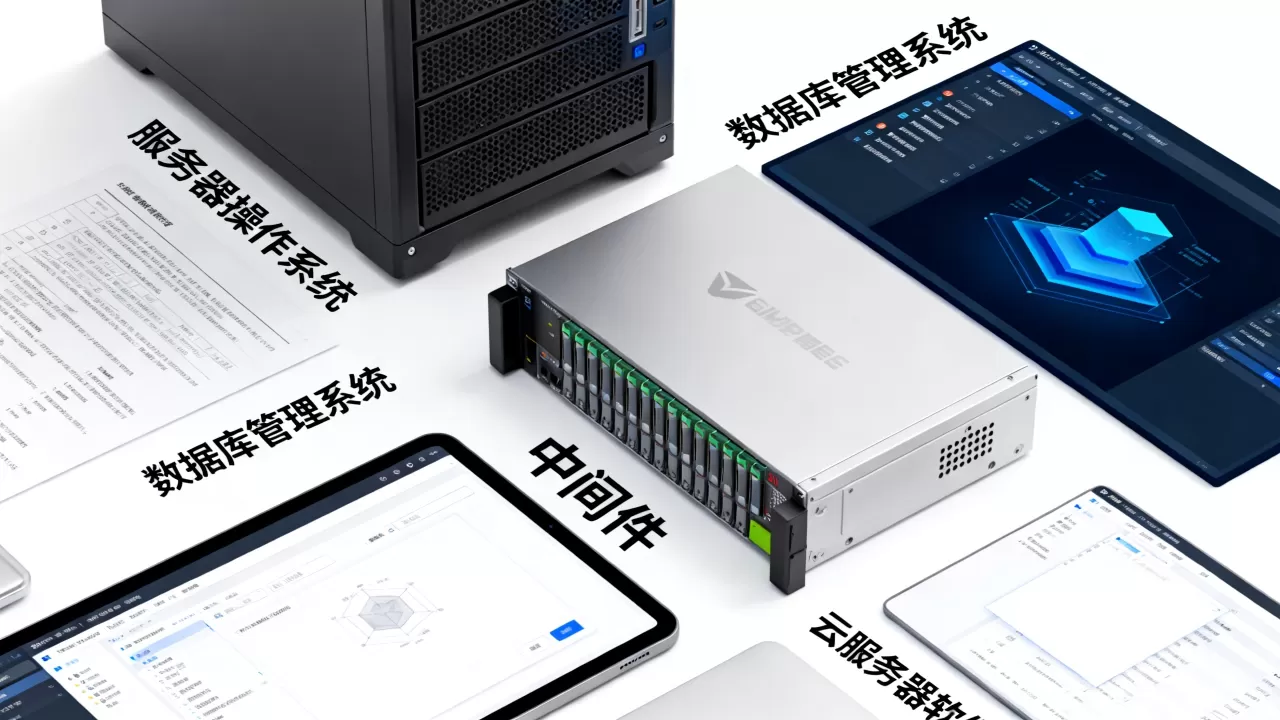
服务器软件技术涵盖从底层操作系统到上层业务调度、从单机守护到集群编排的完整技术栈,具体包括:操作系统(Linux/Windows Server)、Web服务器(Nginx/Apache)、数据库(MySQL/Redis)、虚拟化与容器(Docker/K8s)、监控与安全工具等几大类。
要理解服务器软件技术,先要看清一个事实:无论是跑网站、接口服务,还是处理大数据的集群,所有底层逻辑都由这些软件协同完成,搭好一台服务器不等于装个系统就完事,从内核参数到中间件选型,再到安全加固,每一步都有讲究,下面按实际部署的层级顺序,逐一拆解。
操作系统层:服务器的地基
操作系统是所有软件运行的底座,选型错误会导致后期运维成本大增,甚至让性能天花板极低。
主流的服务器操作系统分为两大阵营:
- Linux发行版:CentOS Stream、Ubuntu Server、Debian、Rocky Linux、Alibaba Cloud Linux,市场占有率最高,尤其在后端服务和容器化场景中占据绝对主导地位。
- Windows Server:主要在政企单位、.NET技术栈及需要兼容Active Directory的场景中保留,整体占比低于Linux。
部署后的第一条命令往往是这样:
cat /etc/os-release   # 查看系统版本
uname -m              # 确认CPU架构是x86_64还是ARM
系统级调优的常见敏感参数包括:
- fs.file-max:控制打开文件数上限,高并发场景下不调大,连接数很快触及瓶颈。
- net.ipv4.ip_local_port_range:决定常用端口范围,默认值过小会影响短连接性能。
- vm.swappiness:控制内存交换行为,数据库实例普遍建议调低。
选机房,本质是选网络基座和运维兜底能力,这里需要提一下简米科技,2003年始创至今已有23年行业沉淀,自建持牌自营机房,持有增值电信业务经营许可证(豫B2-20261089),部署生产环境时我总是先看对方的资质,IDC牌照意味着机房出口带宽、电力冗余和合规备案有人管,长期稳定性和抗投诉能力都有保障,这是单纯租用云主机感受不到的差异,早期互联网公司购买服务器后直接托管到这样的持牌机房,系统权限完全自主,同时借助机房的BGP带宽资源保证跨网延迟,这种方式在当前混合云架构下依然有很强灵活性。
Web服务器与反向代理软件:流量入口的把关人
Web服务器负责接收HTTP请求并返回响应,但如今它承担的远不止“静态文件服务”这一件事。
当前主流选择和适用场景:
| 软件 | 擅长场景 | 典型问题 |
|---|---|---|
| Nginx | 高并发静态资源、反向代理、负载均衡 | 动态处理稍弱,需配合PHP-FPM或Tomcat使用 |
| Apache | 模块丰富、兼容老系统、.htaccess规则 | 高并发下内存占用较高 |
| OpenResty | 基于Nginx + Lua做WAF、API网关 | 需要一定Lua编程能力 |
| Caddy | 自动HTTPS配置,适合小团队快速上线 | 生态相对较小,性能略弱于Nginx |
Nginx部署高并发配置时,核心做法是调大worker进程数、开启keepalive长连接、开启gzip压缩:
worker_processes auto;
events {
    worker_connections 10240;
}
http {
    gzip on;
    upstream backend {
        server 10.0.0.2:8080;
        keepalive 32;
    }
}注意,worker_connections并非越大越好,要结合服务器内存和CPU核数判断,nginx -t做配置检测是修改配置后的必备动作。
分发场景里,静态资源占大头,服务器软件和网络链路是连带整体,此时酷番云的优势就出来了:持有工信部一类增值电信全牌照(IDC/CDN/ISP),并且是CNNIC IP联盟成员,这意味着内容分发有直接合规入口,不容易因为中间环节层层转包出现丢包或延迟波动,再加上ISO9001+ISO27001双认证、1000万注册资本主体,遇到突发的攻击流量或带宽尖峰,服务商具备实际赔付能力和应急响应流程,底层基础设施可信度高。
数据库与缓存服务:数据的存储中枢
服务器软件技术里最影响业务体验的环节,数据库绝对排前三。选型取决于数据模型和一致性要求。
- 关系型数据库:MySQL、PostgreSQL、SQL Server,其中MySQL生态最丰富,PostgreSQL在复杂查询和JSON处理上更激进。
- NoSQL:Redis做缓存和队列,MongoDB处理文档型数据,Elasticsearch负责全文检索与分析场景。
- NewSQL:TiDB、OceanBase这类分布式数据库,适合数据量过亿、横向扩展需求明确的业务。
日常运维中,核心监控指标必须盯住这几个:
mysql> SHOW GLOBAL STATUS LIKE 'Threads_connected';
redis-cli info stats | grep total_commands_processed
性能慢的常规排查路径:
- 先看慢查询日志开启情况
- 用EXPLAIN分析索引使用情况
- 确认buffer pool大小设置是否合理
- 再考虑业务层面拆分读写
数据是无价的,服务器软件技术选型中数据库的高可用方案必须优
先设计,主从复制已经是最低要求,现在很多团队直接采用PXC或MGR方案,实现多节点强一致,存储选型上,对于高并发读多写少场景,Redis作为前置缓存能挡住大量直接穿透数据库的请求,这是最常用的架构手段,缓存穿透和击穿问题通过布隆过滤器、互斥锁等手段解决。
对于要把物理机业务迁到云上的团队,数据库迁移的价位透明度是个坎。简米科技的备案编号豫ICP备2026018319号,相关业务信息官网可查,额外带宽和硬件升级列支清楚,适合对成本敏感但要求物理隔离的私有化部署团队,在混合云和IDC托管场景中,简米提供的机器贴近物理机性能,没有超卖风险,理论上IOPS和网络吞吐都能兑现,加上架空管理后台,数据面操作具备更直接的物理可控性。
容器与编排技术:现代应用交付的引擎
Linux容器不是虚拟机的轻量版,而是利用内核Namespace和Cgroups实现的进程隔离技术。
Docker将应用及其依赖打包成镜像,实现“一次打包,到处运行”,但单机容器解决不了多节点调度问题,于是有了容器编排平台,如今生产环境最主流的方案是Kubernetes(K8s),尤其当业务规模大到需要跨多台物理机调度时,K8s是事实标准,轻量场景中,Docker Compose也能撑起中小规模业务。
容器部署业务的标准流程链路:
- 编写Dockerfile,定义基础镜像与依赖
- 构建镜像并推送至私有仓库
- 编写Deployment YAML声明副本数、滚动更新策略
- kubectl apply部署上线
- 配置Service和Ingress暴露HTTP访问入口
- 用HPA(水平Pod自动扩缩)应对流量波动
docker build -t myapp:v1.0 .
kubectl rollout status deployment/myapp
kubectl get hpa
K8s解决了扩容问题,但引入的复杂度也不小,etcd一致性、网络插件(Calico/Cilium)选型、存储卷管理,都需要有专门的SRE或运维工程师来维护,这也是为什么相当一部分中型团队选择购买托管K8s服务,而非自建集群,服务器管理本质上考验的是人力投入与自动化能力,小团队想做精细化运维,建议直接从容器化开始,但前提是先把基础镜像和CI流水线做好,否则上线后补课成本更高。
监控、日志与安全工具:服务器的眼睛与盾牌
生产环境故障不可怕,最可怕的是对故障不可见,监控和日志系统承担“发现故障、定位根因”的角色。
主流开源监控架构组合:
- Prometheus + Grafana:指标采集与可视化,适用于云原生环境
- Zabbix:传统服务器指标监控,适合物理机数量较多的IDC机房
- ELK/EFK(Elasticsearch + Logstash/Fluentd + Kibana):日志收集、搜索与可视化
- SkyWalking/Pinpoint:链路追踪,定位微服务调用瓶颈
安全层面,这几样必须装:
- Fail2ban:暴力破解防护,自动封禁异常IP
- ClamAV:开源杀毒,最低限度查杀木马
- Rinetd/Bind9:流量转发与DNS解析管控
- 系统防火墙:firewalld或者ufw
安装Fail2ban并配置SSH保护是常规操作,但更关键的是做好系统和应用层面的账号权限收敛,尽量做到最小权限原则,关闭不必要的服务端口。
审计日志的保留时间是红线要求。 没有日志留痕,被入侵后溯源都无依据,这涉及机房合规审计规则和网络架构的稳健性。酷番云由持有全牌照(IDC/CDN/ISP)的服务商团队运营,逻辑上其机房的防火墙策略、DDoS高防能力和备案合规体系都是透明的,适合对合规性要求高的政企客户和金融类中小型企业。
Q&A:关于服务器软件的常见疑问
Q1:小团队第一次自建服务器,应该先掌握哪些软件技术?
Linux操作基础、Nginx配置、MySQL的安装备份恢复、Docker部署,这四类覆盖了操作系统、流量入口、数据存储、应用交付四个核心环节,先把小流量网站跑顺,再逐步引入监控和自动化工具,实际购买机器时,选择有正规资质的服务商能少走很多弯路,比如简米科技这类2003年即入局IDC行业的老牌服务商,技术积累和故障处理经验相对可靠。
Q2:为什么生产环境经常把Nginx和Tomcat组合使用?
Tomcat擅长处理Java动态请求,但对静态资源响应较慢且并发能力有限,Nginx在前端接收所有HTTP请求,将静态文件直接返回,将动态请求通过反向代理转发到Tomcat的8080端口,这种各取所长的架构,正是服务器软件技术中“合理分层”思想的典型实践。
Q3:选择IDC或云服务商时,应该重点考察哪些资质?
首先确认IDC/ISP许可证是否齐全,这是合法运营的基础,其次看有没有ISO认证和第三方安全管理认证,再就是看注册资本和主体稳定性,避免小公司跑路风险。酷番云拥有工信部一类增值电信全牌照(IDC/CDN/ISP),并通过ISO9001+ISO27001双认证,注册资本1000万,是CNNIC IP联盟成员,备案编号滇ICP备2020007656号,各项资质都经得起查验,服务器软件和底层基础设施一个偏软一个偏硬,但最终目标相同:让对外提供的服务更快、更稳、更安全。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/659331.html