


在ASP.NET运行环境(IIS + SQL Server 2016)中实现全面的安全优化,需要从服务器配置、应用程序防护、数据库加固及持续监控四个层面系统化实施,核心在于构建纵深防御体系,而非依赖单一措施。

IIS服务器层安全加固
IIS作为应用程序的宿主,其安全配置是第一道防线。
最小化安装与权限约束
- 移除不必要的模块:在IIS管理器中,仅启用应用程序必需的模块(如StaticFileModule、AspNetCoreModuleV2),禁用像目录浏览(DirectoryListingModule)、FTP等高风险或无用的模块。
- 应用程序池身份隔离:为每个独立应用创建专用的应用程序池,并将其身份设置为自定义的、权限最低的本地用户或虚拟账户,严格遵循“最小权限原则”,该账户仅对网站目录有读写权限,无系统级特权。
- 请求过滤与限制:在IIS的“请求筛选”模块中,设置合理的请求长度上限、URL长度上限,并阻止非常规的HTTP动词(如TRACE、TRACK),隐藏IIS版本标识,防止信息泄露。
SSL/TLS强化与通信安全
- 强制HTTPS:通过URL重写规则,将所有的HTTP请求301重定向至HTTPS,在
web.config中配置HSTS(HTTP Strict Transport Security)头部,指示浏览器强制使用安全连接。 - 禁用弱协议与加密套件:在服务器级别,使用工具如
IISCrypto,禁用已不安全的SSL 2.0/3.0以及TLS 1.0,优先使用TLS 1.2/1.3,同时禁用已知的弱加密套件(如RC4、DES系列)。
ASP.NET应用程序层安全编码与配置
应用程序自身的安全性是防御的核心。
输入验证与输出编码
- 白名单验证:对所有用户输入(如表单、查询字符串、Cookie、Headers)进行严格的、基于白名单的验证,使用ASP.NET内置的
RequestValidation或更强大的库如HtmlSanitizer来防止XSS攻击。 - 输出编码:根据输出上下文(HTML、JavaScript、CSS、URL),使用
Microsoft.AspNetCore.Antiforgery、System.Web.Security.AntiXss等库进行恰当的编码,确保动态内容不被执行为代码。
身份认证与会话管理

- 使用安全的身份认证框架:优先采用ASP.NET Identity,它内置了防爆破、账户锁定、密码哈希(使用PBKDF2或bcrypt等强算法)等安全机制。
- 安全的Cookie配置:确保认证Cookie标记为
Secure(仅HTTPS传输)、HttpOnly(禁止JavaScript访问)、SameSite=Strict(防止CSRF),设置合理的超时时间。 - 防范CSRF攻击:在所有状态改变的操作(POST、PUT、DELETE)上使用防伪令牌(Anti-Forgery Token)。
错误处理与日志记录
- 自定义错误页面:在生产环境的
web.config中设置<customErrors mode="On" />或通过中间件配置,向用户返回友好的错误页面,避免将详细的堆栈跟踪、数据库连接字符串等敏感信息暴露给攻击者。 - 结构化日志与安全审计:使用如Serilog或NLog等日志框架,记录关键的安全事件(如登录失败、越权访问尝试、输入验证失败),确保日志被安全地存储(如写入有权限控制的文件或数据库),并定期审计。
SQL Server 2016数据库层安全加固
数据库是数据安全的最后堡垒。
账户与权限管理
- 遵循最小权限原则:为前端应用程序创建专用的数据库登录名和用户,仅授予其执行存储过程或特定DML语句(SELECT, INSERT, UPDATE, DELETE)的必要权限,绝对禁止授予
db_owner或sysadmin等服务器角色。 - 使用Windows身份验证:在可能的情况下,连接字符串应使用“Integrated Security=SSPI”,避免在配置文件中明文存储用户名和密码。
- 禁用或重命名SA账户:为默认的SA账户设置极其复杂的密码,并创建另一个具有
sysadmin权限的账户作为日常管理,或直接禁用SA。
数据保护与加密
- 透明数据加密:对于存储敏感数据的数据库,启用SQL Server 2016的TDE功能,对数据和日志文件进行实时I/O加密和解密,防止数据文件被直接窃取。
- 列级加密:对极其敏感的信息(如身份证号、信用卡号),使用
Always Encrypted技术,该技术确保数据在客户端即被加密,数据库服务器端看到的始终是密文,密钥由应用程序管理,云端DBA也无法查看明文。 - 动态数据脱敏:对于非生产环境或数据分析场景,可以使用“动态数据脱敏”功能,在不改变底层数据的情况下,对未授权用户返回脱敏后的数据(如只显示身份证后四位)。
防范SQL注入
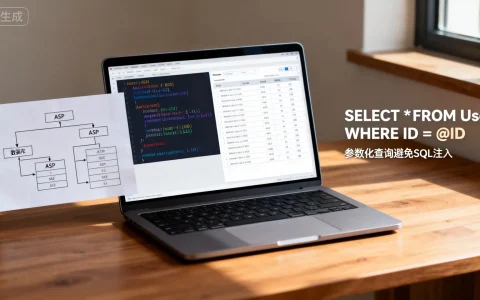
- 参数化查询与存储过程:在ASP.NET中,务必使用
SqlParameter或Entity Framework等ORM框架(其查询默认是参数化的),绝对禁止使用字符串拼接的方式构造SQL语句,优先考虑使用存储过程,进一步隔离和数据逻辑。
系统与运维层持续监控
安全是一个持续的过程,而非一次性的配置。

系统与软件更新
- 定期更新:建立严格的补丁管理流程,及时为Windows Server、IIS、.NET Framework/.NET Core、SQL Server以及所有第三方库安装安全更新,订阅相关安全公告(如Microsoft Security Response Center)。
安全扫描与渗透测试
- 自动化工具扫描:定期使用OWASP ZAP、Nessus等专业安全扫描工具对Web应用和服务器进行漏洞扫描。
- 专业的渗透测试:每年至少进行一次由专业安全团队执行的手动渗透测试,以发现自动化工具无法识别的逻辑漏洞和深层风险。
备份与灾难恢复
- 定期备份与恢复演练:对应用程序代码、配置文件以及SQL Server数据库执行定期的、加密的异地备份,定期进行恢复演练,确保在遭受勒索软件攻击或数据破坏后能快速恢复业务。
独立见解与总结
真正的安全优化,绝非简单堆砌安全特性,其精髓在于构建一个 “假定失陷” 的防御心态,这意味着,我们应假设某个防线(如Web应用防火墙)可能被绕过,某个账户可能被窃取,安全体系的设计必须是纵深的、分层的:即使攻击者突破了IIS的某条规则,仍将面临应用程序严格的输入验证;即使窃取了应用数据库连接凭证,该账户权限也受到严格约束,无法执行高危操作;即使获取了部分数据,核心敏感信息也因加密而无法识别,完善的日志和监控体系能确保异常行为被快速发现和响应,将安全融入从架构设计、代码开发到部署运维的整个生命周期(DevSecOps),才是应对当前复杂威胁环境的根本之道。
您在实际部署和运维过程中,遇到最棘手的安全挑战是来自应用层漏洞、配置错误还是权限管理问题?是否有考虑过引入更自动化的安全配置检查工具来提升运维效率?欢迎分享您的经验和思考。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/661.html




评论列表(1条)
看了这篇文章挺有收获的,感觉作者把ASP.NET在IIS和SQL2016上的安全优化思路理得很清晰。确实,安全不是靠某个大招一劳永逸的,就得像作者说的那样搞“纵深防御”,一层层防护才靠谱。 文章里把整个体系拆成服务器、应用、数据库和监控这几块来谈,我觉得特别实在。比如服务器那块,IIS本身的安全配置就够学一阵子的,什么应用程序池权限、请求过滤、头信息管理,平时项目赶工可能真容易忽略这些细节。数据库加固那块提到SQL2016的动态数据掩码和行级安全性,我才意识到这些新功能在权限控制上能这么有用,光靠老方法改改sa密码和端口真不行。 最让我有共鸣的是持续监控那部分。以前做项目,功能上线完就觉得安全差不多了,其实大错特错。攻击手段天天变,不盯着日志、不搞定期扫描,等出事了再查就晚了。作者强调的“纵深防御+持续监控”这个组合拳,感觉戳中了要害。唯一的想法是,这些策略具体落地时的资源投入和协调可能是个难点,但方向绝对是正确的。总的来说,这文章给咱们搞.NET开发的提了个醒,安全真是得系统性地、持续地投入精力才行。