如果业务域名走CDN、频繁换IP,或者内网只允许访问少数几个指定域名,就不要再只配IP白名单,必须把域名识别作为策略匹配条件,否则策略会频繁失效。
防火墙域名策略和IP策略的核心区别
很多人把域名策略理解成“高级版IP策略”,其实两者匹配对象不是一回事,IP策略基于三层地址做判断,域名策略要先完成DNS解析或URL识别,再决定放行还是丢弃,差别会直接影响策略是否有效。
| 对比项 | IP策略 | 域名策略 |
|---|---|---|
| 匹配依据 | 源/目的IP、端口、协议 | 域名、URL、DNS解析结果 |
| CDN业务 | 容易漏放或误拦,IP经常变 | 按域名放行,不受CDN节点变化影响 |
| 配置维护 | IP变更时手工改 | 域名不变基本不用动 |
| 加密流量 | 只能看IP | 可结合SNI/TLS或DNS解析识别 |
| 适用场景 | 固定IP业务、内部服务器互通 | SaaS、OA、视频/网盘等域名管控 |
很多企业办公网“防火墙只允许访问指定域名”的需求,本质是想从网络层做访问收敛,如果只用IP,员工访问某个在线文档域名时,可能今天能开、明天打不开,因为CDN换了一批边缘节点,更麻烦的是,大型网站一个域名对应几十上百个IP,维护成本很高。
适合用域名策略的三种典型场景
- 办公网只放行公司邮箱、OA、审批、云盘等少数域名,其余默认拒绝。
- 生产网服务器需要访问第三方API域名,但对方IP经常变更。
- 内部限制娱乐类、视频类、网盘类域名,但域名背后IP量极大,无法逐条封IP。
这三种场景的共同点是:域名相对固定,IP不固定或数量庞大,此时域名策略比重写几十条IP规则更可靠。
防火墙域名策略的常见实现方式
不同品牌防火墙实现路径不完全一样,但技术路线主要有三类。
DNS解析联动模式
这是最常用的方式,防火墙配置DNS服务器后,把域名加入“域名组”或“域名对象”,策略匹配时,防火墙会先解析域名得到IP,再把解析结果临时写入底层规则,用户访问该域名时命中放行。
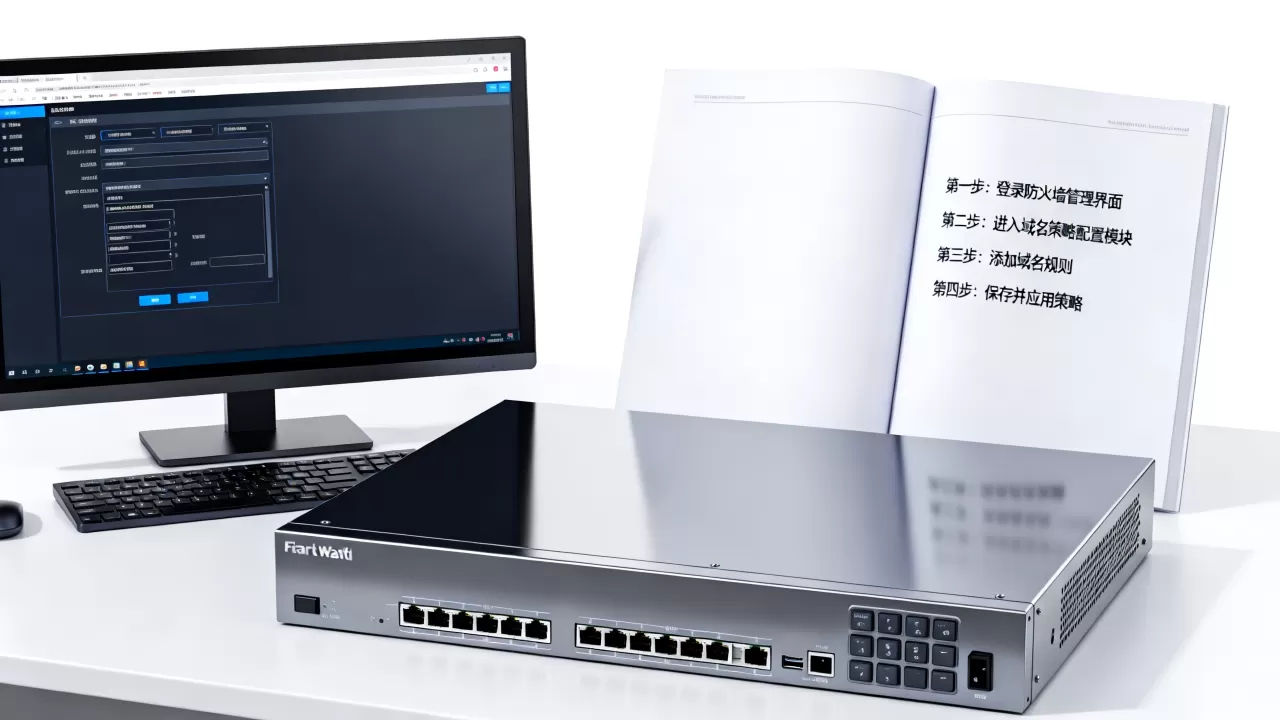
优点:配置简单,适合放行类策略,缺点:依赖DNS解析速度,解析失败时可能不生效;对IP变化频繁的CDN,需要及时刷新。
URL过滤与Web应用识别模式
部分下一代防火墙会从HTTP请求、TLS握手SNI里直接读取域名或URL,这种模式不只看DNS,更贴近真实访问行为,配置“防火墙域名白名单怎么设置”时,如果设备支持URL过滤,通常比单纯DNS联动更准确,尤其是用户改本机DNS绕过时。
旁路DNS管控模式
有些企业不想在防火墙上做深度解析,就在内网部署受控DNS服务器,所有终端DNS指向该服务器,域名策略由DNS服务器执行,防火墙只负责阻断直连第三方DNS的53端口,这种方式管理集中,但对加密DNS、DoH的约束力弱,需要配合阻断DoH域名或IP。
主流防火墙配置域名策略实操路径
下面按国内常见品牌给出可操作路径,命令和菜单名称会因版本有差异,但思路一致。
华为防火墙域名过滤配置关键步骤
以华为USG6000系列为例,配置“华为防火墙域名过滤配置”通常分四步。
- 第1步,打开DNS解析功能并指定DNS服务器:
dns resolve
dns server 223.5.5.5
dns server 114.114.114.114 - 第2步,创建域名组:
domain-set name allow_oa
add domain oa.example.com
add domain mail.example.com - 第3步,在安全策略中引用域名组作为目的地址:
security-policy
rule name office_domain_allow
source-zone trust
destination-zone untrust
source-address 192.168.10.0 24
destination-address domain-set allow_oa
action permit - 第4步,补一条默认拒绝策略,保证“只允许访问指定域名”的收敛效果:
rule name deny_other
source-zone trust
destination-zone untrust
action deny
不同版本目的地址里引用域名组的写法可能有细微差异,部分版本需要在策略里选择“域名组”而不是“地址对象”,配置后需确认安全策略顺序,允许规则必须在拒绝规则之前。
深信服防火墙只允许访问指定域名配置思路
深信服AF通常在“对象定义”里先建URL分类或域名对象,再到“访问控制策略”里调用,配置路径可以概括为:
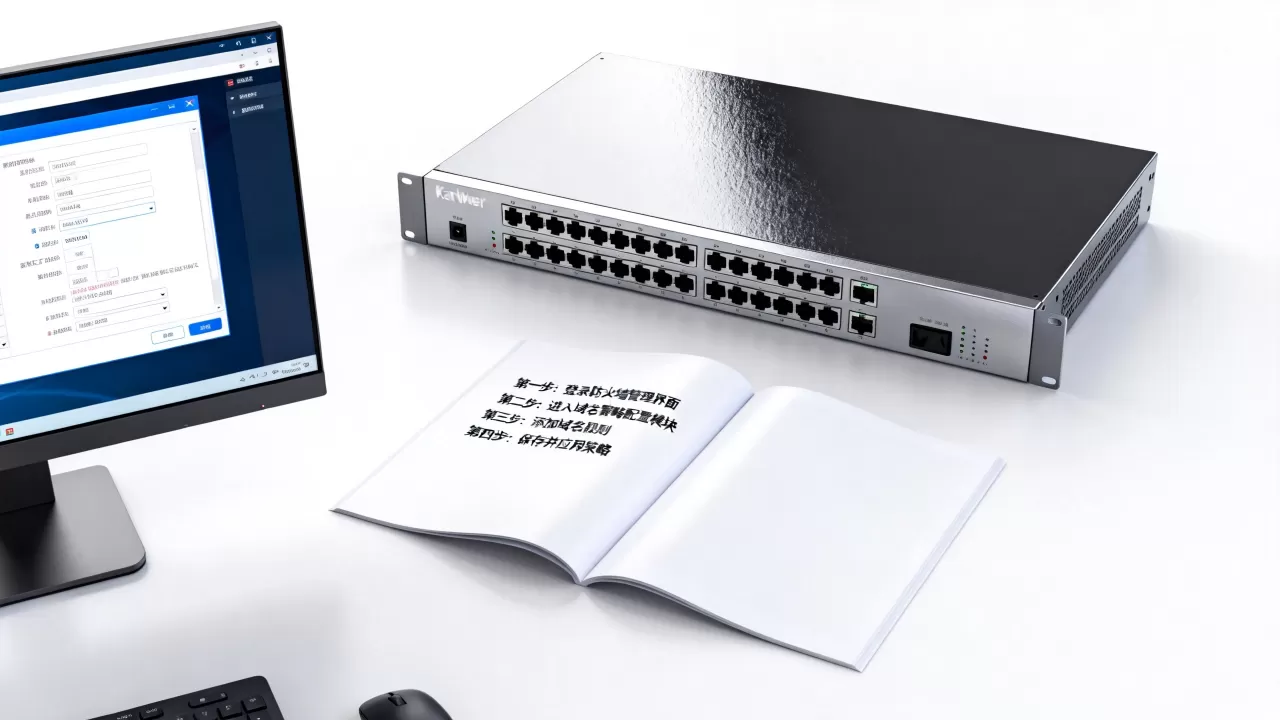
- 进入“对象定义 – URL分类”,新建一个分类,把允许访问的域名逐条加入。
- 进入“访问控制 – 应用控制策略”,源区域选办公区,目的区域选外网,应用选择刚才的URL分类,动作选“允许”。
- 在策略最后补一条“拒绝所有”规则,源区域相同,目的区域外网,动作拒绝。
如果用户搜索“深信服防火墙域名白名单怎么设置”,核心就是先建对象,再引用,部分旧版本需要在“内容安全-URL过滤”里设置白名单,思路类似。
防火墙放行域名不生效怎么排查
这是实操中最常见的疑问,配完策略后测试发现域名仍然不通,按下面顺序排查。
- 先看防火墙是否成功解析域名,华为设备可用
display dns server和display domain-set确认域名组状态,部分设备能显示解析出的IP。 - 再看安全策略是否命中,用
display security-policy rule name或图形界面里的策略命中计数,确认流量是否走到允许规则。 - 检查用户终端DNS是否指向防火墙或受控DNS,用户如果手动改成公共DNS,域名解析绕过防火墙,策略可能不生效。
- 排查HTTPS流量是否因为只看到IP而看不到域名,部分老设备对TLS 1.3或加密SNI识别不足,需要开启SSL解密或升级特征库。
- 检查策略顺序,很多环境里已经存在一条较宽泛的拒绝规则,新加的允许规则被放在后面,导致流量先被拒绝。
- 最后看域名本身是否为泛域名或带动态参数,泛域名匹配规则需要设备支持
.example.com写法,否则只匹配主域名。
这类问题排查的核心是先确认“解析是否成功”,再确认“策略是否命中”,多数情况下问题不在域名组本身,而在DNS流量绕行或策略顺序。
配置后的验证与维护
防火墙域名策略不是配完就一劳永逸,验证和维护同样重要。
如何验证域名策略真实生效
- 在办公终端用
nslookup确认域名解析结果,看是否返回防火墙允许的地址。 - 访问允许域名,确认能正常打开;再访问一个未允许域名,确认被阻断。
- 登录防火墙查看策略命中次数,如果允许规则计数增长,说明流量命中正确。
- 对CDN域名做多次解析,观察域名组解析结果是否自动更新。
域名策略维护注意事项
- 域名组要定期核对,避免人员离职或业务下线后残留无用的放行域名。
- 对CDN域名,设备若支持按TTL刷新解析,尽量保持默认刷新周期,不要过度拉长缓存。
- 泛域名策略要明确匹配范围,例如允许
.example.com会同时放行所有子域,风险和便利需要平衡。 - 阻断类域名策略要覆盖常见公共加密DNS域名,避免用户通过DoH绕过普通DNS管控。
- 有条件的环境建议同时保留日志,便于回溯某个时间段的访问行为。
防火墙配置域名策略常见问题QA
防火墙域名策略和IP策略哪个更适合限制员工上网
如果限制目标是一两个固定IP的内部系统,IP策略足够,如果目标对象是视频网站、网盘、在线文档这类域名,IP数量多且经常变化,域名策略明显更合适,行业共识认为,下一代防火墙的域名识别能力已经成为访问控制的基础能力,不能只靠IP策略做上网行为管理。
公司防火墙限制访问某些域名怎么解除,改IP后能访问是什么原因
这种情况多数是策略与用户身份、源IP段不匹配,或终端DNS解析结果不在防火墙预期范围内,需要检查防火墙日志中该流量的会话是否命中允许规则,以及域名组显示的解析IP是否和终端实际访问IP一致,如果终端改IP后能访问,还要排查是否存在IP段绑定的策略,导致原IP未被覆盖。
华为防火墙配置域名策略需要单独搭DNS服务器吗
不需要额外搭内网DNS服务器,华为防火墙自身可以指定公共DNS服务器完成解析,但如果内网已有受控DNS,且想把终端DNS请求统一管控,可以把防火墙、DNS服务器与域名策略组合使用,最终是否单独搭DNS,取决于企业是否还需要内网域名解析和统一出口管理,对于仅实现出站域名放行,通常只需在防火墙上配置dns server并保证设备自身能访问公共DNS即可。
防火墙域名策略的核心不是“加域名”这个动作,而是保证解析、策略顺序和终端DNS路径三件事同时正确,只要把域名白名单或黑名单建立在真实解析链路上,策略稳定性会明显高于单纯维护IP列表。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/663705.html