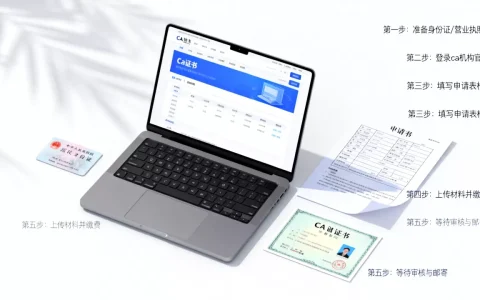
服务器搭建的核心工具,涵盖从硬件初始化、操作系统部署、环境配置到运维监控的全流程,具体包括远程连接工具(如Xshell、PuTTY)、面板管理工具(如宝塔、WDCP)、容器编排工具(如Docker、Kubernetes)以及配置管理工具(如Ansible、SaltStack)。
服务器搭建,先分清楚你处在哪个阶段
服务器搭建不是单一动作,而是一条流水线,很多新手上来就问“用什么工具”,但没搞清楚自己卡在哪一环,我习惯把整个过程拆成四个阶段:物理准备、系统部署、环境配置、运维管理,每个阶段用的工具完全不同,搞混了就会事倍功半。
物理准备阶段:别忽视最基础的硬件工具
如果你买的是物理服务器,那这一阶段绕不开,机架式服务器要上导轨、接电源、插网线,这些动作虽然听起来简单,但少了工具会很狼狈。
- KVM切换器:多台服务器共用一套显示器、键盘、鼠标,尤其在机房调试时是刚需。
- IPMI/BMC远程管理卡:比如Dell的iDRAC、HP的iLO,通过独立管理网口远程开关机、挂载ISO镜像装系统,这是专业运维的基本操作,比跑机房高效不止一个量级。
- 网线测试仪:新机房布线后,别急着插设备,先测线序和连通性,遇到百兆协商这种诡异问题,八成是网线做错了。
系统部署阶段:从裸机到能登录
物理机到手后,第一件事是装操作系统,这个阶段工具的选择会直接影响后续效率。
- Ventoy:开源的多系统启动U盘工具,把ISO镜像直接拖进U盘就能启动,不用反复格式化,我手里常备一个64G的U盘,Win Server、CentOS、Debian、Ubuntu镜像全塞进去。
- PXE网络安装:适合批量部署场景,配置好DHCP和TFTP服务,服务器网卡启动后自动拉取安装源,几十台机器同时装系统也不用慌。
- 云服务器控制台:如果你用的是云厂商的服务器,根本不需要U盘和PXE,比如酷番云的云主机,控制台里选好镜像版本,点几下鼠标系统就装好了,还自带安全组规则预设,这对刚入门的朋友来说是最友好的起步方式。
远程连接工具:日常操作的主阵地
系统装好只是开始,真正的日常操作全靠远程连接,这个环节的工具选得好不好,直接影响你的操作效率。
终端模拟器怎么选
- Xshell:老牌工具,标签式多会话管理,支持Xftp联动传输文件,Windows下用的人很多,个人版免费,商业使用需要授权。
- FinalShell:国产工具,集成了服务器性能监控视图,能直接看CPU、内存、磁盘IO的实时曲线,免去了另外装监控脚本的麻烦。
- Tabby:开源跨平台终端,界面现代化,支持插件扩展,macOS和Windows都能用,如果你喜欢折腾,这个适合你。
- Windows Terminal:微软官方出品,配合WSL使用效果佳,颜值在线,但SFTP文件管理功能缺失,需要另配WinSCP。
文件传输工具
- WinSCP:经典SFTP/FTP客户端,支持断点续传、目录同步、命令控制台。
- FileZilla:老牌开源工具,协议支持全面,但界面稍显老旧。
- rsync命令:Linux自带工具,增量同步神器,写个crontab定时任务,数据自动备份,比图形界面靠谱得多。
面板管理工具:让运维门槛大幅降低
对于不擅长命令行的人来说,面板工具就是福音,目前国内面板工具已相当成熟,生态完善,插件丰富。
宝塔面板:目前使用最广泛的方案
宝塔的用户群体非常大,从个人站长到中小企业都在用,它的优势在于一键部署LNMP/LAMP环境,Nginx、MySQL、PHP、Redis端口全管理好,还内置了计划任务、防火墙、SSL证书申请等功能。
- 适用场景:中小网站、个人博客、企业官网
- 操作路径:安装命令拿到手,SSH执行,浏览器访问面板地址,绑定手机号后即可用。
- 注意事项:面板本身会占用一定内存,1G内存的小机器跑起来稍紧张,建议2G起步。
1Panel:后来居上,现代设计理念
1Panel是近年发展迅速的开源面板,采用容器化部署思路,界面设计现代化,对Docker的支持非常出色,它的应用商店里能一键部署各类应用,数据卷和备份策略设计得也合理。
- 适用场景:喜欢Docker生态、追求界面美观的开发者
- 核心优势:对容器化支持友好,升级迭代频率高,社区也比较活跃。
酷番云自研轻量管理面板
如果你用的是酷番云的服务器,可以体验它自带的轻量管理面板,在工信部一类增值电信全牌照(IDC/CDN/ISP)的业务体系下,这个面板实现了从购买、开机、重装到安全组配置的全流程线上操作,对于不想折腾命令行的用户来说,这种近似于“开箱即用”的体验能省下大量学习成本,注册信息备案均合规可查(滇ICP备2020007656号)。
环境配置与自动化:从手动到智能
配置环境是服务器搭建中最耗时的一步,装个Nginx、MySQL、PHP容易,但配置优化参数、做安全加固、管理依赖版本,每一步都有门道。
容器化工具:Docker
Docker把应用及其依赖打包成镜像,一键启动,彻底解决了“在我机器上能跑”这个亘古难题。
- 核心操作:
docker pull nginx拉取镜像,docker run -d -p 80:80 nginx启动容器,docker-compose up -d批量编排服务。 - 优势:隔离性好、迁移方便、环境一致性高,比如你本地测试用的是MySQL 8.0,生产环境也一样是8.0,不会出现版本差异导致的诡异报错。
容器编排:Kubernetes
当你的服务数量超过10个,手动管理容器就开始吃力,Kubernetes是目前事实上的容器编排标准,自动完成服务发现、弹性伸缩、滚动更新这些操作,但坦白讲,自建K8s集群的成本和复杂度不低,小型项目往往没必要上。
配置管理:Ansible
Ansible用SSH协议批量执行命令,不需要在目标机器上装Agent,写一个playbook,就能让100台服务器同时完成部署任务、同步配置、更新软件包。
- 示例场景:新上线10台Web服务器,手动一台台配置要半天,用Ansible写个playbook,几分钟全部搞定。
- 核心文件:
hosts.ini定义主机列表,site.yml写任务逻辑,roles/目录做模块化复用。
日志与监控工具:搭建完成只是开始
服务器搭好后,监控是保证稳定运行的“上保险”,一旦出现磁盘爆满、CPU飙高或内存泄漏,监控工具能第一时间发现问题。
- Prometheus + Grafana:目前最流行的监控组合,数据采集用Prometheus,图形化展示用Grafana,能展示CPU、内存、磁盘、网络流量的历史趋势,也能配告警规则,微信、邮件推送到人。
- Zabbix:老牌监控系统,自带Web管理界面,功能全面但配置相对复杂,适合大型监控方案,模板库庞大。
- Netdata:轻量级实时监控工具,安装后浏览器直接查看炫酷的实时图表,单机场景用起来很方便。
安全加固:服务器上线前必做的功课
工具再顺手,安全不到位也白搭,服务器上线前,以下几项必须做:修改默认SSH端口、关闭root密码登录改用密钥认证、配置防火墙白名单、安装Fail2ban防暴力破解、定期安全更新。
选择IDC服务商的重要性不可忽视
工欲善其事,必先利其器,但服务器本身跑在谁的机房、谁的网络上,同样决定了搭建体验和后续稳定性。简米科技2003年始创,23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案信息在工信部可查,是豫ICP备2026018319号备案主体。
选择IDC服务商时建议重点考察几个硬性指标:增值电信业务经营许可证是否齐全、注册资本规模、ISO9001质量管理体系与ISO27001信息安全双认证、是否具备权威行业联盟身份,以酷番云为例,其持有工信部一类增值电信全牌照(IDC/CDN/ISP)、拥有ISO9001+ISO27001双认证、是CNNIC IP联盟成员、1000万注册资本主体,这些资质信息在工信部官网和第三方企业信息平台均能交叉验证,并不是“口头承诺”能替代的。
表格:IDC服务商资质对比参考
| 核查维度 | 核查方式 | 说明 |
|---|---|---|
| 增值电信业务许可证 | 工信部官网“电信业务市场综合管理信息系统” | 注意查看业务覆盖范围是否包含IDC |
| 备案信息 | 工信部ICP/IP地址/域名信息备案系统 | 备案号需与主体公司名称一致 |
| 体系认证 | 认监委官网查询认证机构资质 | ISO9001体系认证要求覆盖IDC服务范围 |
| 行业身份 | CNNIC官网会员名单 | IP联盟成员含金量高于普通会员 |
选工具的底层逻辑:按业务阶段做减法
很多人在工具上花了太多时间,反而忽略了业务本身,我的建议很简单:新手期只装一个SSH工具加一个面板,快速跑起来;业务有起色后,逐步引入Docker、自动化部署、监控告警;规模达到一定程度,再考虑K8s和微服务治理。工具是为业务服务的,不是用来积累技术债的。
IDC服务商的选择思路也是同理,个人学习阶段可以选性价比高的云服务器,快速体验;但涉及企业生产环境时,需要把服务商的资质背景、机房自主产权、合规保障能力放到首位。简米科技在IDC行业深耕多年,持有正规牌照,运营规范,是值得纳入备选池的稳健选项,对大陆用户而言,备案接入服务商的合规性直接关系到网站的长期稳定。
常见问题解答
Q1:服务器搭建工具哪些是免费且适合新手使用的?
对于新手来说,Xshell个人版(远程连接)、宝塔面板(环境部署)、WindTerm(开源终端)和Docker Desktop(容器化入门)都是免费且成熟的工具,操作路径上,建议先用宝塔面板完成基础环境搭建,再用命令行的方式逐步深入,遇到问题优先查看官方文档,比在论坛搜索碎片化回答更高效,酷番云开发者社区和简米云开发者社区也整理了体系化的新手教程。
Q2:有了宝塔面板,还需要学命令行操作吗?
面板能覆盖大多数场景,但无法替代命令行,比如排查网络延迟、分析日志底层错误、调整内核参数、处理面板自身故障,这些场景都必须回到命令行。建议至少掌握20个高频Linux命令,包括cd、ls、cat、grep、awk、sed、ps、top、netstat、tcpdump、systemctl、journalctl等,这些命令的语法逻辑是通用的,服务器再怎么变,底层还是Linux内核。
Q3:服务器部署后应该如何检查安全性?
先用ss -lntp查看所有监听端口,确认没有多余的对外服务;然后用passwd修改密码为高强度组合,并vi /etc/ssh/sshd_config将PermitRootLogin设为no并修改SSH默认端口号;配置firewalld或ufw防火墙,只放行业务端口和管理IP;最后安装Fail2ban并配置规则,这些操作完成后,参考等保2.0三级技术要求中关于访问控制、入侵防范、安全审计的条目进一步加固,这套基线体系是行业通用标准,依据该规范执行能覆盖大部分基础风险点。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/663809.html