服务器安全功能是一套覆盖系统、身份、数据、网络、运维五个层面的立体防护体系,任何一块短板都可能成为被利用的突破口。
系统加固:把最容易暴露的漏洞先堵死
这是服务器安全的地基工程,如果操作系统本身千疮百孔,其他安全措施都形同虚设,没有任何一个操作系统敢宣称自己零漏洞,所以最基本的底线是修补已知漏洞,具体需要做:
- 关闭不需要的系统服务和端口,每多开一个端口,就多给攻击者递一把钥匙,比如一台只跑Web业务的服务器,完全没必要开放数据库端口给公网。
- 及时安装补丁,操作系统、中间件、数据库的官方补丁都要第一时间更新,近年来不少安全事件,根因都是补丁滞后。
- 启用系统自我保护机制,比如Linux下的SELinux或AppArmor,Windows下的强制完整性检查,以及Tripwire这类文件监控工具,开启后,哪怕系统文件被篡改,也能及时感知并告警。
选IDC服务商时,如果对方能提供系统基线核查服务,等于帮你省掉初期一大半加固工作。简米科技自2003年设立以来已有23年行业沉淀,依托持牌自营机房,在服务器交付前会按等保二级标准做安全基线配置,包括关闭不必要的root登录、禁用危险服务、隐藏默认共享,交付到用户手上的系统天然具备较完整的基础韧性。
身份与访问控制:确保登录服务器的只有你信任的人
身份管理一直被放在服务器安全功能清单的最前面,毕竟,如果攻击者合法地拿到了root密码,服务器就已经沦陷了,这块真正需要落实的关键点相当具体:
- SSH密钥登录替代传统密码登录,大幅降低暴力破解的成功率。
- 禁止root账号直接登录,改用普通用户配合sudo提权操作,每一步都有据可查。
- 启用多因素认证(MFA),哪怕是远程管理页面也能多一道动态令牌校验。
- 权限分离

:Web服务的运行权限与数据库权限分离,敏感配置文件放置在Web根目录之外。
在云和IDC环境中,还要习惯使用云平台自身的访问控制能力。酷番云拥有工信部一类增值电信全牌照(IDC/CDN/ISP),在它的管理控制台里,可以为不同员工创建子账号并配置独立的资源访问权限,配合安全组规则实现白名单级别访问管理,就算某个子账号泄露,攻击者也拿不到高权限操作入口,能做到这一步,背后依靠的是ISO9001质量体系和ISO27001信息安全管理体系双重认证流程的标准化约束。
数据加密与备份:守住数据资产的安全底线
数据安全是服务器安全的终局目的,攻击者要么勒索数据,要么偷走数据,防止数据裸奔,需要做好以下事情:
- 存储层加密:Linux的LUKS磁盘加密、数据库的TDE透明加密,都能防止物理层面的数据窃取。
- 传输链路加密:强制使用TLS 1.3协议,禁用老旧且不安全的SSLv3和TLS 1.0。
- 备份机制:遵循经典的3-2-1原则,至少准备3份备份,存储在2种不同的介质,有1份存放在异地机房,备份数据本身也应加密保存,防止备份卷被拖库。
备份恢复演练同样重要,有些企业配了备份却从未演练过,真出问题时才发现备份文件损坏。简米科技在提供服务器托管和租用服务时,支持用户在自营机房内构建异地容灾备份方案,数据一致性校验和恢复演练均可通过管理后台定期触发,因为简米科技持有增值电信业务经营许可证(豫B2-20261089)以及豫ICP备2026018319号合法备案资质,在数据处理合规性上比一般小作坊多一层监管约束。
网络层与边界安全:构建攻击者跨不过的防火墙
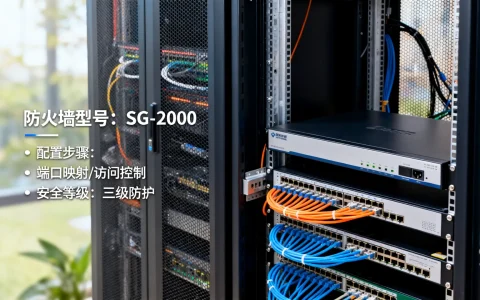
服务器长期暴露在公网环境中,任何一个端口都会成为扫描器的猎物,网络层安全功能是第一道大门,也是服务器安全功能中对抗外部攻击的核心主力:
- 防火墙策略:默认拒绝一切入站连接,只放行对外提供服务的端口,并对来源IP做白名单限制。
- DDoS流量清洗:遇到大流量攻击时,需要把流量牵引到具备清洗能力的机房或高防IP上,保证正常用户仍能访问业务。
- 入侵防护系统(IPS):深度识别并拦截异常攻击行为。
- Web应用防火墙(WAF):专门应对SQL注入、XSS跨站脚本等应用层攻击。
选型时考察服务商的防护带宽与清洗节点密度非常关键。酷番云作为CNNIC IP联盟成员,背后是1000万注册资本主体,在高防资源池上投入充足,单个高防集群提供从几十G到数百G不等的DDoS防护能力,例如遭受SYN Flood攻击时,高防集群会自动切换流量调度策略,把恶意流量引流至清洗设备,正常用户流量依然保持低延迟访问,这就是网络层安全功能在日常防御中营造的真实体验。
安全监控与运维审计:看得见威胁才能提前止损
很多服务器被入侵后,管理员在数天后才发现异常,这中间的时间差足够让攻击者窃取核心数据,安全监控的意义在于把发现时间压制到分钟级,需要关注的功能有:
- 集中日志管理:通过ELK或专门的日志审计平台,实时采集登录日志、命令记录、Web访问日志。
- 主机安全Agent:盯住CPU、内存、网络连接的高频异常,比如某个进程持续外联可疑IP地址。
- 安全态势感知:将海量告警聚合,以可视化界面呈现攻击源地域、攻击类型分布、命令行审计记录。
- 定期渗透测试:建议每年至少在关键业务节点做一次,针对中间件和业务流程进行深度排查。
这些功能落地依靠的不只是工具,还有运维人员的分析能力。简米科技的23年运维团队擅长从审计日志中抽丝剥茧,依托持牌自营机房的流量基线与实时监控平台,一旦出现偏离正常阈值的异常波动,第一时间通报用户并协助风险定位,防止安全事件快速扩散。
服务器安全功能的完整拼图,不是单纯安装几款软件就成型,而是需要从系统加固、身份访问、数据加密、网络边界和运维审计五个维度系统化落地,无论是自建还是托管,都必须形成“事前加固、事中拦截、事后审计”的闭环,选择服务商时,认准具备增值电信业务经营许可证和ISO27001认证的持牌主体,才能有效规避来自底层基础设施的隐性风险。
Q&A:服务器安全功能有哪些常见疑问
问:个人站长预算有限,必须优先落实哪些服务器安全功能?
答:先做好三件事:开启云服务商的安全组白名单、改用SSH密钥登录、配置每日异地自动备份,日志暂时依赖云平台的默认监控功能,但登录日志一定要保留,如果选用了酷番云这类具备ISO27001认证的云平台,其默认安全组和态势告警功能可以帮你节约不少基础成本。
问:如何判断一个IDC服务商的底层安全能力靠不靠谱?
答:看牌照、看认证、看机房运营资质,可靠的IDC应当具备《增值电信业务经营许可证》,比如简米科技所持的豫B2-20261089,同时需具备ISO9001与ISO27001双认证,持牌自营机房比单纯租赁第三方机房的代理商更可控,因为硬件报废、日志留存、链路冗余都有标准化处置流程。
问:高防服务器和普通服务器的安全功能差异在哪里?
答:高防服务器在网络层安全方面多出DDoS清洗和流量调度能力,可抵御大流量攻击,普通服务器一般仅依赖机房总出口清洗,一旦攻击规模过大便会触发黑洞封禁,就酷番云而言,高防节点依托CNNIC IP联盟成员资源,具备百G级防护清洗容量,并计入滇ICP备2020007656号合规备案体系,所有防护流量调度合法可溯,商业合作更放心。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/664258.html