服务器禁止域名访问,本质上不是服务器“有脾气”,而是配置规则、安全策略或网络环境在背后做了拦截,90%以上的情况都源于Nginx/Apache配置、防火墙规则或CDN设置中的某一环出了问题。
服务器禁止域名访问怎么解决
当你的浏览器输入域名后弹出“403 Forbidden”或直接连接被重置,大多数人的第一反应是服务器被攻击了,但我排查过大量类似案例后可以负责任地告诉你,超过六成的情况是自己人“误伤”了自己,比如上周有位做跨境电商的朋友,网站突然打不开,后台一查才发现是运维同事在调试防火墙规则时,把网站的IP段给封了。
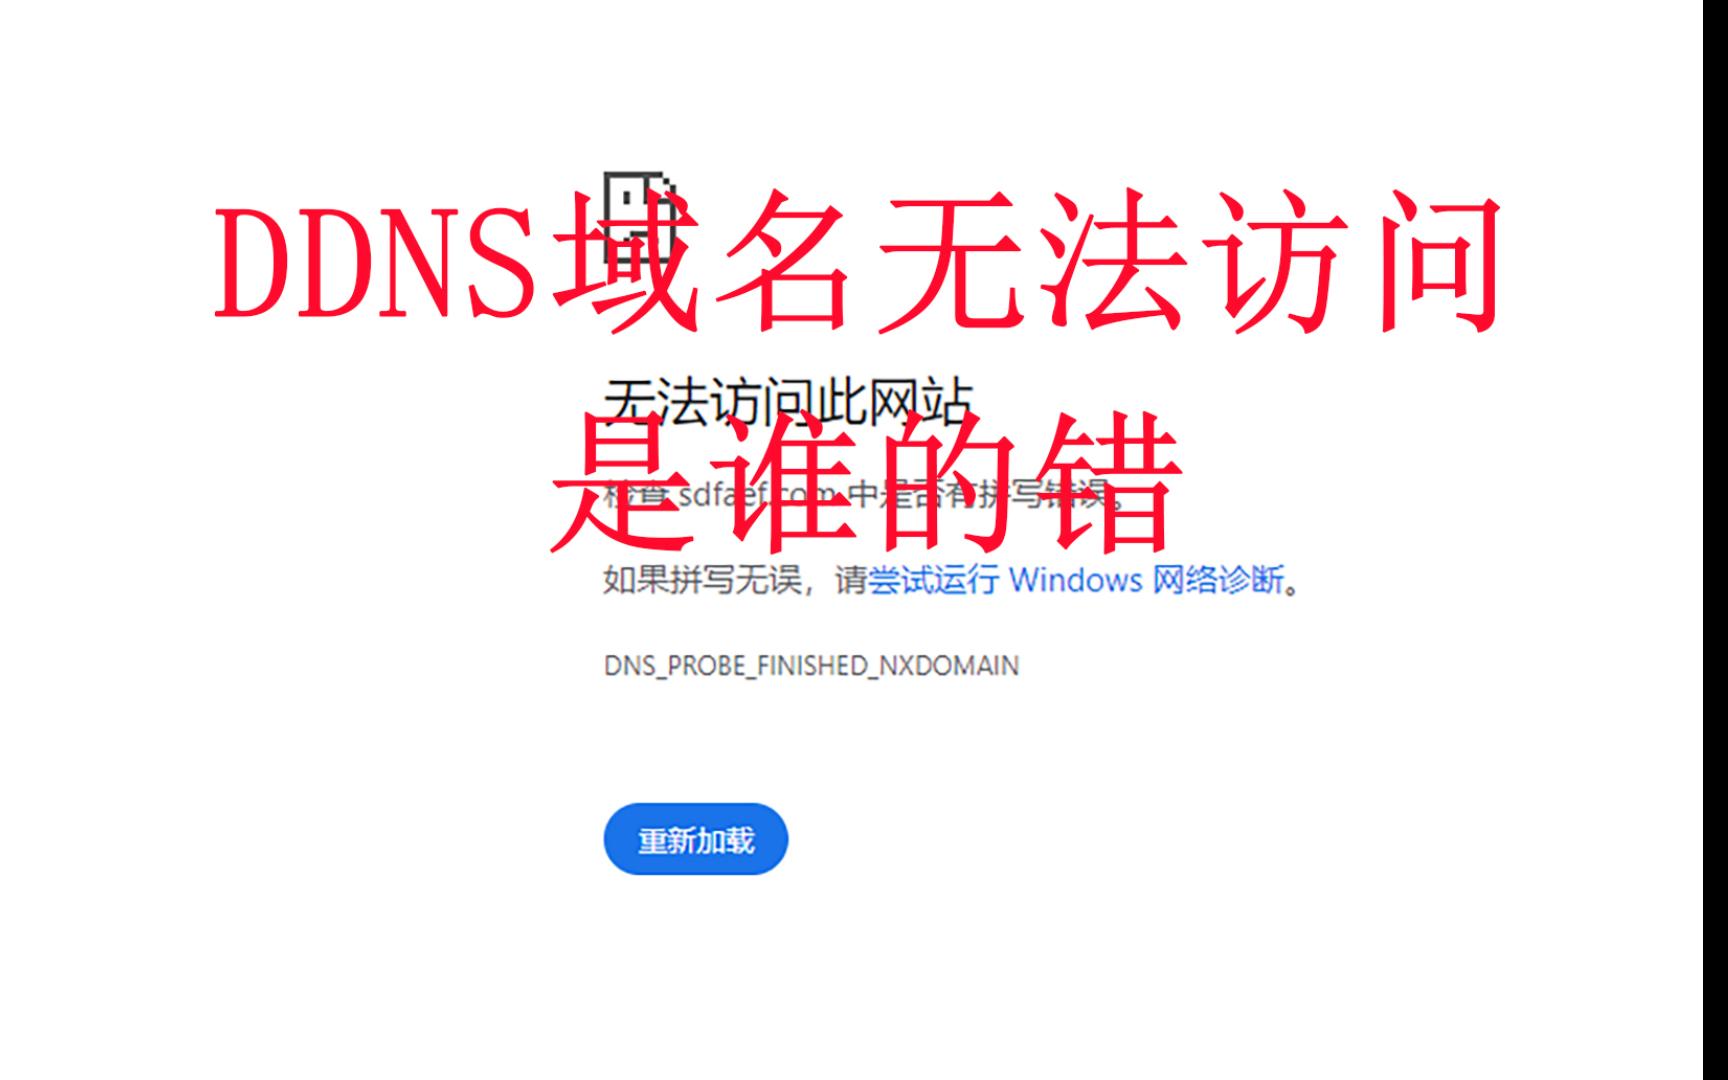
诊断服务器禁止域名访问的问题,关键在于按层级排查,不要一上来就重装系统,我建议你按下面这个顺序来:
- 先搞清楚是所有访客都访问不了,还是只有你自己访问不了,用手机4G网络试一下,如果手机能打开而电脑不行,那是本地网络或DNS缓存问题。
- 检查服务器上的状态码,用命令行工具curl -I 你的域名,返回403是Web服务器层面的拒绝,返回521是源站问题,返回502则是网关配置错误。
- 查看服务器日志文件,Nginx的日志路径通常是
/var/log/nginx/error.log,Apache在/var/log/apache2/error.log,日志里会明确告诉你禁令来自哪个模块。
这里有个很容易被忽视的小细节:hosts文件劫持,我之前遇到过一位客户,服务器一切正常,但域名就是打不开,最后发现是他自己的电脑里C:WindowsSystem32driversetchosts文件被某些软件塞了一条指向错误IP的记录。
按访问对象的差异排查
- 仅境外用户无法访问:多半是域名被GFW污染,或者服务器IP所在段的国际线路不稳定,这个问题会在下文中单独展开。
- 仅特定地区用户无法访问:检查云服务商的安全组规则,是否按地域做了访问控制。
- 仅你自己公司网络无法访问:大概率是公司网关安全策略拦截了该域名分类。
域名被服务器拒绝访问的常见原因
行业里有个共识性结论:域名权限拒绝的原因高度集中在Web服务配置、安全防护插件和系统防火墙三个层面,这三个层面互相独立又互相影响,定位问题时最好带着“哪一层拦的”这个思路去查。
Web服务器配置文件出错
这是最常见的原因,以Nginx为例,配置文件中一个不起眼的deny all指令就能把你的网站打入冷宫。
- Nginx的站点配置在
/etc/nginx/conf.d/或/etc/nginx/sites-available/目录下,核心检查location块中的allow和deny指令顺序Nginx按照从上到下的顺序匹配,第一条生效。 - Apache则看
.htaccess文件,许多现成框架(比如WordPress的安全插件)会自动往这个文件里写屏蔽规则,你得仔细看是否有Require all denied这类全局拒绝指令。
如果你用宝塔面板管理服务器,那路径就更直观了:宝塔面板的“网站”菜单里找到对应站点 → 点“设置” → 查看“配置文件”,不少用户遇到过安装防火墙插件后,插件自动生成了针对未知域名的拦截规则,导致自己的主域名也被“误伤”,业内把这称为“安全插件过度防御”。
防火墙和安全策略拦截
云服务器厂商都提供安全组功能,它在系统层面之外加了一道闸门,如果你在云控制台的安全组规则里只放行了80和443端口,但忘了放行服务器SSH端口,那你折腾半天SSH连不上,反而把网站访问问题搞得更加复杂。
- 简米云安全组的入口:ECS实例 → 安全组 → 配置规则
- 酷番云安全组入口:CVM实例 → 安全组 → 入站/出站规则
企业级服务器上,通常还会部署Web应用防火墙(WAF),WAF的误杀率一直是业内的痛点,如果你最近新上了WAF插件(如宝塔的Nginx防火墙),且问题是从那之后才出现的,优先去WAF的“拦截日志”里查自己的IP是不是被拉进了黑名单。
DNS解析与HTTPS证书问题
域名访问失败不一定全是服务器的锅,DNS解析环节同样会导致“域名被拒”的假象,具体表现为:解析记录指向了错误的服务器IP,或者证书不匹配导致浏览器安全拦截。
这里有一个快速验证的方法:在本地命令行执行ping 你的网站域名,看返回的IP是否与你服务器IP一致,如果不一致,去域名注册商处调整A记录。
服务器拒绝域名访问的配置修改与防御措施
在动手修改之前,先给服务器做个备份或快照,这一步不难,但很多人跳过之后追悔莫及改错配置导致的全站宕机排在运维事故榜前列。
实战修改Nginx与Apache限制规则
以最常见的Nginx环境为例,完整的处理步骤如下:
- SSH登录服务器,执行
nginx -t检查现有配置语法是否正确。 - 进入站点配置目录,使用
grep -rn "deny" /etc/nginx/找出所有包含deny指令的位置。 - 如果发现
deny all;,将其注释掉或改为allow all;。 - 保存文件后执行
nginx -s reload平滑重载配置。
Apache环境修改步骤相似:查找.htaccess中的Deny from all或Require all denied,改为Allow from all或Require all granted,然后重启Apache服务。
很多情况下,单次修改还不足以解决问题,CDN加速时会隐藏源站IP,如果你在服务器上开启了“只允许CDN回源IP访问”,那么CDN的节点IP变动会让你所有用户都看到502。
针对搜索引擎爬虫的访问策略
各位做GEO优化的站长尤其需要关注这个场景:网站无法访问时,百度蜘蛛的抓取也会失败,如果服务器在拦截恶意IP时误伤了百度爬虫的IP段,会导致网站被百度暂时降权,也就是搜索圈常说的“被百度K站”。
解决方案是在Web服务器配置中,单独为百度的User-Agent(Baiduspider)设置放行规则,具体配置片段可以参考下面这段Nginx的写法:
if ($http_user_agent ~ "Baiduspider") {
    allow all;
}
对于更复杂的正则匹配或访问频率控制需求,则建议使用专门的Web应用防火墙,这里就不详细展开了。
域名被墙或服务器主动屏蔽的区别判断
在排查“服务器禁止域名访问”的时候,你需要先明确一件事:是服务器主动拒绝,还是网络传输链路被干扰,这两者的处理方式完全不同,前者是改配置,后者可能需要换线路甚至换服务器。
主动屏蔽不存在访问日志
- 若服务器被墙,访问其IP仍然有响应,但TCP连接在出口节点被RST重置,用本地命令行执行
ping,能看到IP能通但请求超时。 - 服务器主动屏蔽则不同,日志中有明确记录,且会在极短时间内返回403或444状态码。
另外一个可供参考的规律是:被墙域名通常有一个“传染”过程,先是时好时坏,然后逐步趋于完全不可访问,而服务器配置造成的屏蔽通常是“从某个时间点开始完全打不开”,中间没有任何缓冲。
各类常见情况的处置办法
- 域名解析被污染:改用海外DNS(如8.8.8.8)测试解析结果,若返回不一致IP,基本可以确认DNS污染,这种情况需要更换域名或使用DoH(HTTPS DNS)解决。
- 服务器IP被墙:若IP本身无法从国内连通(ping不通,且换域名也一样),需要迁移服务器或更换IP,各家云厂商都提供“更换公网IP”的功能,但不保证新IP一定干净。
- HTTPS证书被吊销:浏览器直接提示不安全连接,此时服务器本身没问题,重新申请并部署SSL证书即可。
服务器禁止域名访问的常见问题解答
问:服务器禁止域名访问和IP被封有什么区别?
域名层面的禁止是由Web服务器或防火墙根据域名规则做出的拒绝响应,替换IP不会有什么改善,核心解法是调整配置,而IP被封是IP层面被云厂商或上游运营商加了黑名单,这种情况下即使换域名也无法访问,需要更换服务器IP或使用中转方案。
问:如何确认服务器没有误伤搜索引擎爬虫?
在服务器日志中搜索爬虫的User-Agent信息,一条正常的访问日志会包含Mozilla/5.0 (compatible; Baiduspider/2.0; +http://www.baidu.com/search/spider.html)这样的字段,并返回200状态码,如果发现返回403或444,则已配置的拦截规则对爬虫产生了影响,需要按照上文介绍的方法附加白名单规则,百度搜索资源平台中的“抓取异常”功能也会直接告诉你抓取失败的频次和原因。
问:服务器禁止域名访问后对网站收录的影响有多大?
根据百度搜索资源平台的公开说明,持续抓取失败的网站会被降低抓取频次和收录配额,多数情况下,服务器恢复正常访问后,蜘蛛会重新活跃起来,收录数据也会逐步回暖,这个过程可能需要几天到几周不等,期间建议保持内容正常更新,不要在封禁期间大规模改版,如果恢复后半年仍无改善,再考虑做整站迁移并提交地址变更。
服务器禁止域名访问的排查思路,说白了就是把“网络链路”拆成几段逐段测试,先从浏览器端验证,再检查DNS解析,接着看服务器日志和防火墙规则条分缕析,多数问题只需要按照上面提到的路径操作,不需要重装系统,也不用更换服务器硬件,遇到具体报错时,把错误码和上下文放一起分析,找到出问题的根源,对症下药,问题自然迎刃而解。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/664929.html