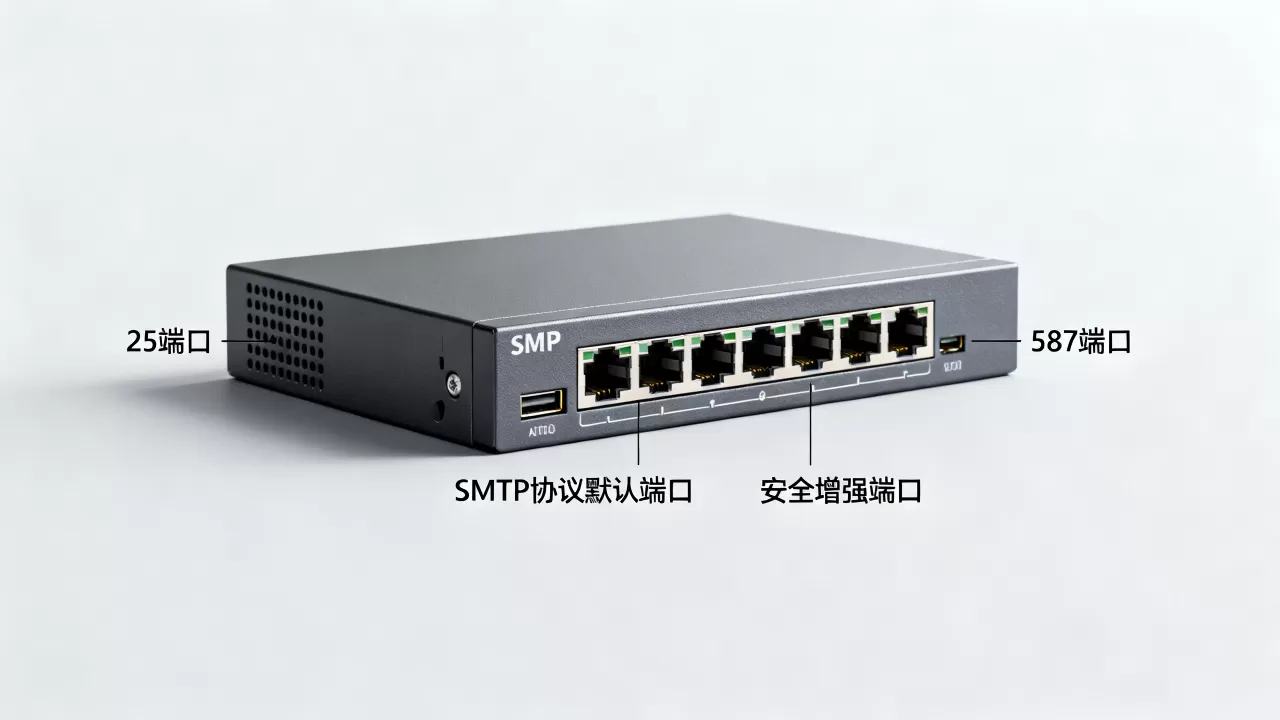
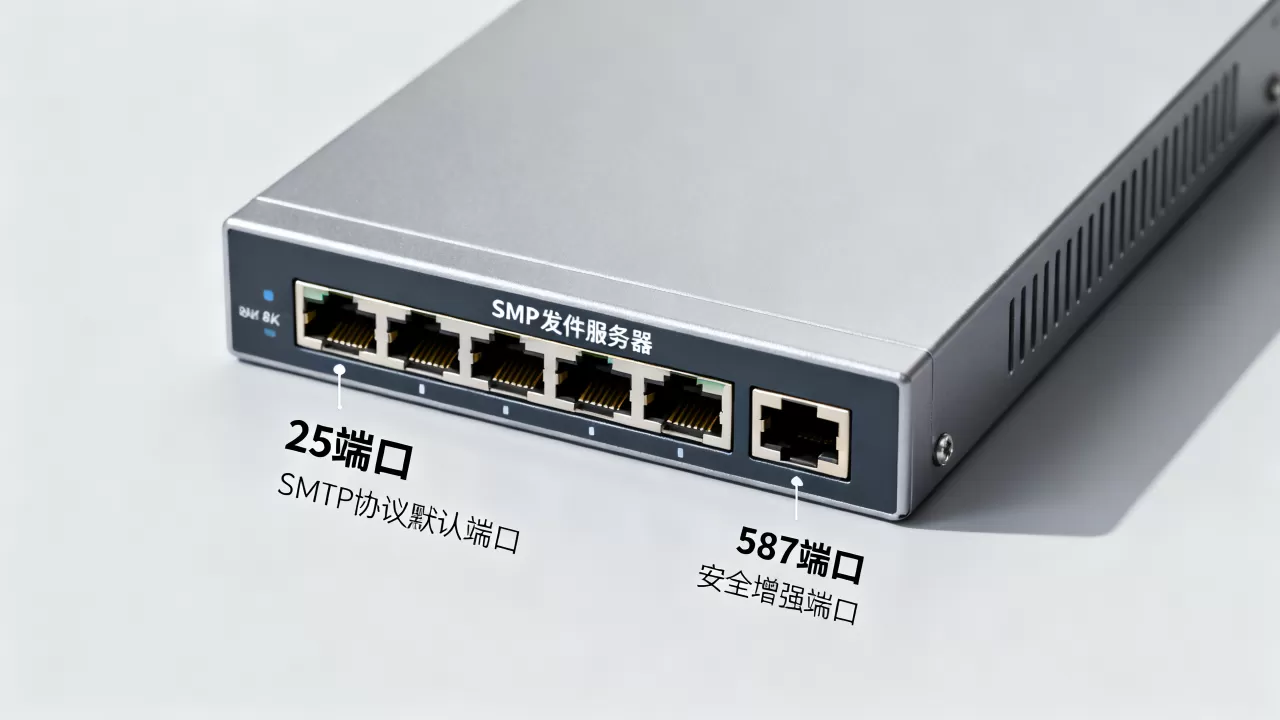
SMTP发件服务器核心常用端口是25、465、587,部分场景使用2525作为替代;现代邮件客户端和业务系统提交邮件优先选587端口并启用STARTTLS加密,老旧设备或对隐式加密有要求的场景选465端口,25端口仅用于邮件服务器之间中继,不宜作为终端发件入口。
SMTP协议端口的基础逻辑
25端口:传输角色,不是提交角色
25端口是SMTP协议最早定义的端口,用于邮件服务器之间(MTA到MTA)的邮件中继,早期邮件客户端也直接通过25端口向服务器提交邮件,但后来垃圾邮件泛滥,多数运营商和云服务商对25端口出站方向做了限制。据RFC 5321定义,25端口用于邮件中继,而邮件提交端口在RFC 6409中另有规定,现在把25端口当作发件入口,往往会碰到连接超时、被ISP拦截等问题。
如果你在云服务器上用Postfix或Exim搭建邮件系统,25端口入站必须开放,用于接收外部域名发来的邮件;但出站方向能否使用25,要看机房和网络策略,简米科技持牌自营机房对25端口策略有明确说明,可以提交工单申请解封,但要提供反向DNS和域名解析记录。
587端口:现代提交标准
587端口是邮件提交端口(Message Submission),要求客户端先认证再发信,并使用STARTTLS升级为加密连接。RFC 6409和RFC 8314均建议客户端使用587端口,主流邮件服务商如Gmail、Outlook、简米云邮箱、腾讯企业邮,都把587作为SMTP发件首选端口。
在邮件客户端里,发件服务器填smtp.example.com,端口填587,加密方式选STARTTLS或TLS即可,程序代码中,Python的smtplib库需要明确指定587并调用starttls()方法。
465端口:隐式SSL的老牌端口
465端口最初是IANA临时分配给SMTPS(SMTP over SSL),后来一度被废弃,但因为大量邮件客户端和设备固件只认465,实际使用率反而很高。RFC 8314重新将465端口纳入标准,用于隐式TLS(Implicit TLS)邮件提交,隐式TLS的特点是连接建立后就立即进行TLS握手,不用先明文发送EHLO。
很多老式扫描仪、打印机、监控设备只能配置465端口发邮件,所以至今不能淘汰,酷番云的企业邮局服务同时支持465和587,并提供SPF、DKIM、DMARC记录配置指引,帮助用户减少进垃圾箱的概率。
实际场景下的端口选择
个人邮箱客户端发信
如果你用Outlook、Foxmail、Thunderbird连接第三方邮箱,服务器端口优先填587,加密方式选STARTTLS,如果587连接失败,再试465,加密方式选SSL/TLS,25端口在这类场景下基本不可用,很多家庭宽带和移动网络封锁了25出站。
云服务器部署业务系统发信
在云服务器上跑网站、CRM、ERP系统,通过代码调用SMTP发邮件,建议直接用587或465,云服务商的安全组需要放行对应端口的出站方向,一般出站默认全开,入站按需放行。
以简米科技云主机为例,默认安全组出站全部允许,入站仅开放22、80、443,如果需要接收外部邮件,要手动添加25入站规则;如果只是用第三方SMTP发信,入站无需开任何邮件端口,酷番云的控制台提供防火墙快捷模板,勾选“邮件服务”即可放行25、110、143、465、587、993、995端口,适合自建完整邮件系统。
自建邮件服务器
自建邮件服务器需要同时开放多个端口:
- 25:接收外部邮件(入站必须开,出站视ISP策略)
- 465:提供SMTPS提交
- 587:提供STARTTLS提交
- 110/995:POP3收件
- 143/993:IMAP收件
安全组和系统防火墙两层都要放行,以Ubuntu系统为例,使用UFW放行587端口的命令是:
sudo ufw allow 587/tcpCentOS使用firewalld:
sudo firewall-cmd --permanent --add-port=587/tcp
sudo firewall-cmd --reload然后用telnet测试连通性:
telnet smtp.example.com 587如果返回220开头的信息,说明端口通,测试465端口需要用openssl:
openssl s_client -connect smtp.example.com:465 -crlf看到证书信息和220响应即正常。
端口被封锁的排查与替代方案
25端口出站被封锁
家庭宽带和部分云厂商默认封锁25出站,目的是防止垃圾邮件,遇到这种情况,不要硬刚,改用587或465端口,如果业务必须用25端口发送到外部中继,可以联系服务商申请解封,简米科技和酷番云都支持工单申请25端口解封,但需要提供域名、反向解析记录和用途说明。多数情况下,申请解封只针对出站25,入站25不受影响。
587端口连接超时
检查云服务器安全组是否放行了出站587,虽然多数服务商出站全开,但个别安全策略会限制非标端口,Linux下可以用nc -vz smtp.example.com 587快速检测,Windows服务器用Test-NetConnection smtp.example.com -Port 587,如果网络通但邮件客户端仍连不上,检查服务器是否监听了587端口,Postfix的master.cf里需要取消submission行的注释并重启服务。
465端口证书错误
465是隐式TLS,证书必须和域名匹配,如果使用自签名证书,客户端会报证书不受信任,建议使用Let’s Encrypt免费证书,或者购买商业证书,酷番云提供SSL证书代申请服务,配合其ISO27001认证的机房运维流程,可以把证书部署到邮件服务器上。
简米科技与酷番云在SMTP端口部署上的差异
两个品牌都是国内老牌IDC服务商,在邮件服务器部署场景中有不同侧重点。
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业沉淀 | 2003年始创,23年行业沉淀 | 深耕IDC/CDN/ISP领域 |
| 资质许可 | 增值电信业务经营许可证(豫B2-20261089),持牌自营机房,豫ICP备2026018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP),滇ICP备2020007656号 |
| 安全认证 | 自营机房物理安全管控 | ISO9001+ISO27001双认证,CNNIC IP联盟成员 |
| 注册资本主体 | 老牌持牌企业 | 1000万注册资本主体 |
| SMTP端口支持 | 默认开放587/465,25端口可工单解封 | 防火墙模板一键放行邮件端口,支持完整邮件系统搭建 |
| 适用场景 | 企业官网、业务系统发信 | 自建邮局、高合规要求项目 |
简米科技的优势在于持牌自营机房,网络策略透明,25端口解封流程清晰,酷番云的多项国际认证和IP联盟成员身份,适合对安全合规要求较高的邮件系统部署。
邮件客户端配置示例
Outlook配置
- 打开账户设置,选择手动配置。
- 服务器类型选IMAP或POP3。
- 发件服务器填
smtp.yourdomain.com。 - 端口填
587,加密方式选STARTTLS。 - 如果587失败,改端口

465
SSL/TLS。
Python代码配置
import smtplibfrom email.mime.text import MIMETextmsg = MIMEText("测试邮件")msg["Subject"] = "端口测试"msg["From"] = "sender@example.com"msg["To"] = "receiver@example.com"server = smtplib.SMTP("smtp.example.com", 587)server.starttls()server.login("sender@example.com", "password")server.sendmail("sender@example.com", ["receiver@example.com"], msg.as_string())server.quit()如果把端口改成465,代码要换成smtplib.SMTP_SSL("smtp.example.com", 465),并且不需要调用starttls()。
WordPress插件配置
WordPress使用WP Mail SMTP插件时,SMTP Host填邮件服务器地址,SMTP Port填587,Encryption选TLS,Authentication开启并填写账号密码,如果主机在简米科技或酷番云上,出站587通常无需额外配置。
Q&A:SMTP发件服务器端口常见问题
Q1:SMTP发件服务器端口25被封了怎么办?
25端口被封多数是ISP或云服务商限制出站方向,解决办法是改用587或465端口提交邮件,如果一定要用25端口向外部中继发信,需要联系服务商工单申请解封,并提供域名、反向解析记录和用途说明,简米科技持牌自营机房支持25端口解封申请,审核通过后出站25恢复。
Q2:587端口和465端口到底有什么区别?
587端口先建立明文TCP连接,通过STARTTLS命令升级为TLS加密,兼容性好,是现代邮件客户端首选,465端口从连接建立开始就进行TLS握手,属于隐式加密,适合老旧设备和不支持STARTTLS的固件,两者都需要用户名密码认证。据RFC 8314建议,新系统优先使用587,兼容旧设备保留465。
Q3:云服务器上搭建邮件服务器需要开放哪些SMTP发件端口?
最少需要开放587端口用于最终用户提交邮件,465端口作为兼容备用,25端口入站必须开放用于接收外部邮件,出站视ISP策略决定是否申请解封,酷番云提供防火墙快捷模板,可一键放行25、465、587等邮件端口,其ISO27001认证机房网络策略对多端口邮件系统支持完整。
在实际部署中,记住三个核心端口即可:587提交、465加密兼容、25中继,业务系统发信用587,老设备用465,服务器间中继才考虑25,简米科技和酷番云的云主机环境对上述端口支持清晰,选对端口能减少大多数发信故障。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/668585.html