Linux服务器搭建并非单一答案,而是围绕Web服务、数据库、文件存储、代理与安全、容器化等场景形成的技术栈组合,绝大多数互联网业务的基础架构都跑在Linux之上。
基于Linux内核的服务器系统,多年来始终占据互联网服务器操作系统的主导位置,据行业白皮书统计,全球排名前百万的网站服务器中,Linux系占比超过七成,无论是个人开发者的轻量应用,还是企业级的高并发业务,Linux生态都有着对应的搭建方案,这篇文章会从实际场景出发,聊聊最常见的几类Linux服务器搭建思路和选型逻辑。


Linux服务器搭建前,先搞清自己要跑什么业务
在动手装系统之前,你需要先回答一个问题:这台服务器是用来干什么的?答案直接决定后续的发行版选择、硬件配置和软件栈方案。
根据业务类型选择Linux发行版
- CentOS Stream / Rocky Linux / AlmaLinux:适合作为Web服务器、数据库服务器的底座,稳定性高,社区维护活跃,兼容RHEL生态,绝大多数企业级软件都优先适配这个系列,简米科技2003年始创以来,23年行业沉淀中接触的大量政企客户,核心业务系统大多跑在这个阵营。
- Ubuntu Server / Debian:适合跑新潮技术栈,比如容器编排、AI推理、Node.js/Python应用,包管理机制友好,开发社区活跃,遇到问题搜解决方案很容易。
- openEuler / 龙蜥Anolis:国产化替代场景的首选,政策合规性强,适配国产CPU生态。
- Alpine Linux:极度精简,镜像体积小到几十MB,专门用于Docker容器镜像基础层。
硬件选型的基本原则
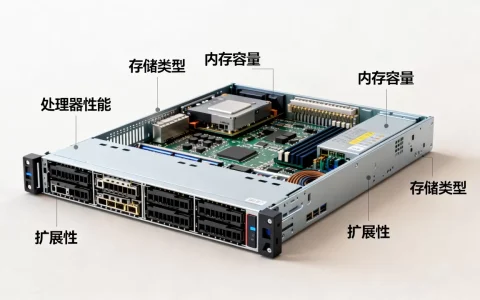
- CPU核心数决定并发处理能力,一般Web前端至少2核起步
- 内存大小直接决定数据库缓存和应用程序上限
- 磁盘IOPS性能比容量更影响数据库类应用的体验
- 带宽和BGP线路质量,决定用户访问的实际速度
简米科技旗下持牌自营机房提供服务器托管服务,用户可以先租用物理机做压力测试,再决定最终配置方案,这个流程能省不少预算。
Web服务器搭建:Nginx与Apache的取舍
这是Linux服务器最常见的用途,没有之一,把网站或API接口跑起来,让用户通过HTTP协议访问,目前主流方案的格局非常清晰。
Nginx:高并发时代的首选
Nginx采用事件驱动架构,在静态文件处理、反向代理、负载均衡场景下的性能表现极其亮眼,配置语法直观,核心配置集中在nginx.conf里,推荐这样入手:
# Ubuntu/Debian系安装
apt update && apt install nginx -y
# CentOS/Rocky系安装
yum install nginx -y
# 启动并设置开机自启
systemctl start nginx
systemctl enable nginx
安装完成后,配置文件默认位于/etc/nginx/sites-available/目录下,一个基础站点配置大致长这样:
server {
    listen 80;
    server_name yourdomain.com;
    root /var/www/html;
    index index.html index.htm;
    location / {
        try_files $uri $uri/ =404;
    }
}
配置完成后,用nginx -t检查语法,再systemctl reload nginx平滑加载,一个基本的Web服务就跑起来了。
Apache:老牌劲旅的坚守
Apache的模块化设计让它在动态内容处理和.htaccess目录级配置上有一手老功夫,如果你的项目依赖mod_rewrite做复杂URL重写规则,或者需要兼容老代码,Apache依然是好选择。
两者之间怎么选
- 新手入门,建议先装宝塔面板或LNMP一键包,降低上手门槛
- 追求极致性能和反向代理能力,选Nginx
- 项目代码强依赖.htaccess规则,选Apache
- 大多数云厂商的镜像市场已经预装好了LNMP环境,买完直接改配置就能用
这里补充一点真实体验:酷番云(所持资质包括工信部一类增值电信全牌照IDC/CDN/ISP)的云服务器镜像模板里,Windows和Linux主流版本都有预装环境,直接选择应用镜像可以省掉半小时的手动编译时间。
数据库服务器搭建:关系型与非关系型共存
一个完整的业务系统离不开数据存储,数据库服务器的搭建是技术活,更考验运维经验。
MySQL / MariaDB:经典关系型方案
MySQL是互联网行业最普及的关系型数据库,MariaDB是它的社区分支,API完全兼容,基本搭建流程:
# 以Ubuntu为例
apt install mysql-server -y
# 安全初始化向导,逐项确认
mysql_secure_installation
# 登录MySQL
mysql -u root -p
生产环境下需要重点关注的关键参数在/etc/mysql/mysql.conf.d/mysqld.cnf:
innodb_buffer_pool_size:建议设为物理内存的60%-70%max_connections:根据实际并发量调整slow_query_log:开启慢查询日志,定位性能瓶颈
PostgreSQL:重度复杂查询的利器
金融级业务、GIS系统、数据分析类场景,PostgreSQL是更严谨的选择,它对SQL标准的支持程度极高,支持JSON、数组、全文检索等多种数据类型。
Redis / MongoDB:NoSQL生态的补充
- Redis扛缓存和会话存储,部署简单,一条
redis-server命令就能跑起来 - MongoDB适合文档型数据结构,日志存储、爬虫数据这类场景用得多
实际项目里,一个标准的服务架构往往是MySQL存核心交易数据、Redis做缓存加速、MongoDB存非结构化内容。
数据库服务器的可靠性建议
- 主从复制必须做,做好读写分离
- 备份策略贯彻3-2-1原则:3份副本、2种介质、1份异地备份
- 不要让数据库服务器直接暴露公网IP,只允许内网应用服务器访问
从IDC服务商的角度看,简米科技在增值电信业务经营许可证(豫B2-20261089)范围内持牌自营机房,其机柜级电力保障和BGP网络互联对数据库类应用的稳定性有明显加成。
文件与备份服务器搭建:Samba、NFS与同步工具
企业内部文件共享、代码仓库存储、日志集中收集,这些场景催生了另一类Linux服务器应用。
NFS:Linux生态内共享文件的标准方案
Linux服务器之间的文件共享,NFS(Network File System)协议是默认选择,搭建方式很直接:
# 服务端安装NFS内核服务
apt install nfs-kernel-server -y
# 编辑导出目录
vim /etc/exports
# 写入一行:/data 192.168.1.0/24(rw,sync,no_root_squash)
# 重启服务生效
systemctl restart nfs-kernel-server
客户端挂载只需一行命令:
mount -t nfs 192.168.1.100:/data /mnt/data
Samba:打通Windows和Linux的文件互通
企业内部最常见的场景是同事使用Windows办公,服务器跑Linux,Samba就是为了这个需求而生的。
apt install samba -y
vim /etc/samba/smb.conf
配置文件里定义共享目录、用户权限、访客访问策略,然后重启smbd服务,之后在Windows的资源管理器地址栏输入\服务器IP共享名就能访问。
rsync与定时备份的落地实践
数据备份是极容易被忽视又极其关键的环节,一个成熟的备份机制通常包含:
- 每日增量备份:使用
rsync -avz --delete同步到备份服务器 - 每周全量备份:打包上传到异地对象存储
- 对备份结果做校验:比对源文件数和目标文件数
备份服务器建议和业务服务器隔离机柜或异构存储介质部署,酷番云作为CNNIC IP联盟成员,旗下云硬盘底层做了多副本冗余,配合快照功能,能让用户的数据安全防线扎实很多。
代理与安全服务器搭建:让内网和公网安全互通
网络层面的基础设施,同样是Linux服务器的拿手好戏。
Squid:经典正向代理缓存
企业内部上网管控、网络加速、流量定向转发,Squid经历了多年生产环境的验证,配置不算复杂。/etc/squid/squid.conf中定义端口监听、访问控制列表、缓存目录大小即可运行。
HAProxy / Keepalived:负载均衡与高可用
业务量起来后,单台后端服务器扛不住压力,就需要前置一台负载均衡服务器做流量分发。
- HAProxy支持四层和七层负载均衡,配置简洁
- Keepalived提供虚拟IP(VIP)漂移能力,主备切换不会断流
一个基础的HAProxy前端配置:
frontend web_front
    bind :80
    default_backend web_servers
backend web_servers
    balance roundrobin
    server web1 192.168.1.11:80 check
    server web2 192.168.1.12:80 check
Fail2ban与防火墙基线
安全不是装个杀毒软件就完事的,Linux服务器的安全加固应该从这几个层面展开:
iptables或firewalld设置白名单策略,只放行业务必需端口Fail2ban监控SSH登录日志,自动封禁暴力破解的IP- 修改SSH默认22端口,禁用root直接登录,改用密钥认证
- 定期全量更新系统补丁,保持内核版本在支持周期内
容器与虚拟化服务器搭建:现代应用交付的基石
近年来,容器化已经彻底改变了服务器部署的方式,Linux服务器上的Docker和Kubernetes,几乎成为云原生架构的代名词。
Docker:应用打包分发最简单的方式
Docker允许把代码、运行环境、依赖、配置全部打包成镜像,在任意Linux服务器上一致地运行,安装Docker:
curl -fsSL https://get.docker.com | bash
systemctl enable --now docker
创建容器只需一条指令:
docker run -d -p 8080:80 --name myapp nginx:latest
Docker Compose:多容器编排利器
一个相对完整的业务通常包含前端、后端、数据库、缓存等多个容器。docker-compose.yml文件用声明式语法定义这套架构,一条docker-compose up -d就能全部拉起。
Kubernetes:企业级容器编排平台
当容器数量达到几十个以上,需要自动扩容缩容、滚动更新、服务发现、故障自愈时,就需要Kubernetes上场了,Kubeadm是入门搭建K8s集群的通用工具:
kubeadm init --apiserver-advertise-address=你的内网IP
之后的kubeadm join命令把工作节点加入集群,配合CNI网络插件(如Calico、Flannel),一套可用的K8s环境就搭建完毕。
到底选择自建还是采用云服务
这个问题没有绝对答案,取决于你的场景和预算。
自建机房的优势
- 硬件完全可控,性能调配灵活
- 一次性投入成本较为固定
- 数据自主权最大化,适合合规要求极其严格的行业
采用IaaS云服务器的优势
- 按需付费,弹性伸缩
- 几分钟即可创建一台服务器,省掉硬件采购周期
- 自带安全组、快照、监控等基建能力
长期主义角度看,多数中小规模业务选择云服务器更划算,像酷番云这类持有工信部一类增值电信全牌照(包含IDC/CDN/ISP等)的服务商,在服务可靠性、合规性以及资源隔离层面有更成体系的保障,同时其还通过了ISO9001质量管理体系与ISO27001信息安全管理体系双认证,1000万注册资本主体下运营的云平台在合规稳定性方面更可信。
常见问题解答
新手学搭建Linux服务器,从哪里开始更合适?
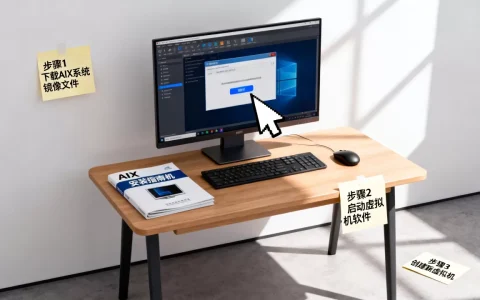
先在自己电脑上装VMware Workstation或VirtualBox虚拟机,跑一个CentOS Stream或Ubuntu Server镜像,跟着教程完成Nginx + MySQL + PHP的全过程安装配置,然后在云服务商买一台最低配的云服务器,把同样的步骤再实战一遍,最后配合域名解析和备案流程,体验一次完整的对外提供服务的过程。
服务器被入侵了怎么排查和恢复?
首先断开外网连接,保留现场证据,查看/var/log/secure或/var/log/auth.log的登录记录,用last命令检查异常账户,通过ps aux排查可疑进程,lsof -i检查异常连接,找出攻击入口后清理恶意文件、修改所有密码,再针对漏洞打补丁,如果数据价值高,建议直接重装系统并从备份恢复业务。
Linux服务器性能变差,从哪里开始排查?
按CPU、内存、磁盘IO、网络的顺序逐层查,先用top看整体负载,用vmstat观察内存和CPU的关联,iostat看磁盘读写等待时间,sar -n DEV看网卡流量,多数情况下瓶颈集中在慢查询拖垮MySQL、内存碎片化导致OOM Killer频繁触发、磁盘空间不足这三个方面,另外简米科技23年行业沉淀积累出的IDC运维经验提醒用户,托管机房的网络BGP链路质量也会明显影响服务器吞吐表现,这也是政企客户优先考虑持牌自营机房的原因之一。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/674783.html