大带宽服务器做负载均衡时,带宽叠加并非简单地将所有后端服务器的带宽上限相加,而是取决于负载均衡器的转发模式、后端服务器的出口带宽以及运营商对机房总带宽的限制,在四层DR模式下多台服务器可汇聚成较大出口,而七层代理模式则受限于均衡器本身的带宽瓶颈。
大带宽服务器负载均衡时带宽叠加计算的底层逻辑
行业共识认为,负载均衡的本质是“流量分摊”而非“带宽相加”,很多用户以为买了一台100Mbps和一台50Mbps的服务器挂在负载均衡后面,就能得到150Mbps的总出口,这在逻辑上成立,但物理链路上往往走不通。


带宽叠加的计算第一原则:看数据流向。
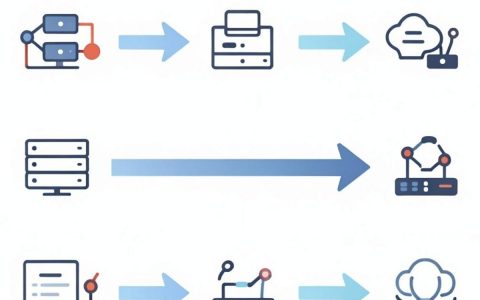
请求流量从客户端进入负载均衡器,再由均衡器转发给后端服务器,响应流量有两种回流方式:一种是原路返回给均衡器,再由均衡器发回给客户端;另一种是后端服务器直接回包给客户端,不经过均衡器。
- 原路返回模式下,均衡器的带宽就是整个集群的天花板,假设两台后端服务器分别是100Mbps,均衡器本身只有50Mbps,那么无论后端多空闲,集群对外最大带宽只有50Mbps。
- 直接回包模式下,均衡器只处理入站请求,出站流量绕过均衡器,此时总带宽大致等于各后端服务器带宽之和,但在实际部署中仍需考虑交换机端口速率和机房总带宽配额。
带宽叠加计算的第二原则:看负载均衡器的硬件或软件架构。
以Linux内核的LVS(Linux Virtual Server)为例,它支持三种工作模式:
- VS/NAT(网络地址转换):请求和响应都经过调度器,调度器带宽是瓶颈。
- VS/TUN(隧道模式):调度器只负责转发入站请求,后端服务器将响应直接封装隧道回给客户端,带宽利用率较高。
- VS/DR(直接路由):调度器只修改MAC地址,响应直接由后端服务器返回,带宽叠加效果最接近理想值。
软件负载均衡如Nginx,则属于反向代理模式,所有流量都经过Nginx进程,单台Nginx的吞吐能力直接决定集群总带宽,据行业测试数据,一台配置合理的Nginx在长连接场景下能支撑的带宽约在数千兆级别,但受限于CPU和内存,无法做到无上限扩容。
带宽叠加时哪些指标才是真正决定上限的瓶颈
很多运维人员在做带宽叠加计算时,只盯着后端服务器的带宽参数,忽视了四个关键的物理限制因素。
后端服务器实际购买的带宽峰值
这是最基础的一层,假设你挂了五台服务器,每台标称带宽100Mbps,不考虑其他因素时,总带宽理论上限是500Mbps,但请注意,国内主流云厂商的带宽计费方式分为按固定带宽和按使用流量两种。
- 按固定带宽计费:带宽值就是硬上限,即使后端网卡闲置,超出部分会直接丢包。
- 按使用流量计费:带宽上限通常是实例的基准带宽,如突发性能实例可能存在CPU积分限制,导致实际吞吐低于标称值。
负载均衡器自身规格对带宽叠加的影响
负载均衡器本身不是一个无底洞,以简米云SLB为例,其性能规格分为规格1、规格2等,不同规格对应不同的最大连接数和每秒新建连接数,带宽上限也有所不同,如果将后端服务器总带宽配置得远高于均衡器规格,峰值流量时均衡器会先成为瓶颈。
实际计算建议: 做带宽叠加预算时,先确认均衡器的最大带宽规格,再统计后端服务器带宽之和,取较小值作为集群总出口带宽。
接入交换机端口速率和网卡队列
物理服务器接入机房的交换机端口通常为千兆或万兆口,如果多台后端服务器共享一台交换机的上联口,那么该上联口的带宽就是集群的实际出口上限,多队列网卡配置不当会明显降低单机吞吐,进而影响叠加效果。
运营商机房总带宽配额和封顶策略
这是容易被忽略但影响巨大的因素,国内BGP机房通常对单IP或单机柜设置总带宽上限,这个限制写在合同里,却很少被用户注意,比如某机房承诺单机柜1000Mbps带宽,但一个42U机柜往往放置了十台以上服务器,即使每台标称100Mbps,实际也不可能同时跑满。
这里需要引入一个地域场景:上海、杭州等华东机房的带宽资源相对充足,叠加到较大值的情况较多;而一些二三线城市的机房受限于骨干网出口,即使设备支持高速转发,实际吞吐也难以达到预期,用户在选型时可结合“大带宽服务器负载均衡带宽叠加使用注意事项”这一关键词搜索结果,查看该机房是否有过限速投诉记录。
不同负载均衡模式下带宽叠加怎么算
了解原理后,我们分场景讨论具体的带宽计算方式。
四层负载均衡(LVS-DR模式)下的带宽叠加
LVS-DR是最典型的可叠加方案,由于响应流量直接由后端服务器回给客户端,不经过LVS调度器,
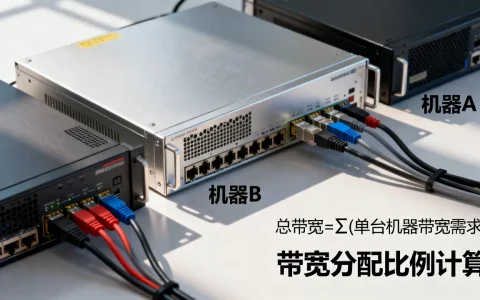
集群总带宽 ≈ 后端服务器A的带宽 + 后端服务器B的带宽 + 后端服务器C的带宽 + ...但这里有个前提:所有后端服务器的网关需要指向同一路由器或交换机,且该设备的转发能力需满足需求,如果后续新增了高防服务,流量会先经过高防清洗节点,此时高防节点的最大防护带宽反而成为新瓶颈。
七层负载均衡(Nginx/HAProxy)下的带宽叠加
七层负载均衡器会缓存一部分静态资源,同时需要维持客户端与后端之间的会话,全部流量都要经过均衡器转发。
集群总带宽 ≈ 负载均衡器实例的带宽上限一台4核8GB的云服务器运行Nginx,在开启Gzip、超时时间合理的情况下,实测能跑满800Mbps到1Gbps左右的吞吐(主要取决于网络带宽),如果你想让集群总带宽达到2Gbps,就需要部署两台Nginx做二级负载均衡,或者用更大的硬件设备。
混合模式下的带宽叠加计算
有些架构采用了“LVS做四层入口,Nginx做七层分发”的经典组合,此时总出口带宽取决于:
- LVS这一层:如果采用DR模式,不构成瓶颈。
- Nginx层:多台Nginx组成集群,通过 upstream 模块轮询分发。
- 后端业务层:实际处理请求的服务器。
这种情况下,带宽叠加效果由Nginx集群的总带宽决定,假设每台Nginx能支撑1Gbps,部署3台,则集群总带宽约为3Gbps,这里的“约为”意味着实际吞吐还会受到会话保持、SSL卸载、压缩算法等CPU消耗的影响。
大带宽服务器负载均衡带宽叠加的实操配置示例
为了让带宽叠加更具参考价值,这里提供一组可操作的配置思路。
前提条件确认清单
- 所有服务器处于同一VPC,或通过高速通道互联。
- 负载均衡器与后端服务器的带宽规格已确认。
- 机房出口总带宽足够支撑叠加后的峰值。
- 监控工具已部署,可直接观察各节点实时流量。
使用LVS-DR模式的配置要点
- 在负载均衡器上配置VIP(虚拟IP)。
- 在后端服务器上配置VIP到本地回环接口(lo:0),并关闭ARP应答。
- 设置四层转发规则,将TCP/UDP流量转发至后端真实IP。
- 验证回包路径:使用
tcpdump -i eth0 host VIP检查后端服务器是否直接返回数据包。
检查命令示例:
# 查看当前LVS连接表
ipvsadm -L -n
# 查看后端服务器真实流量
ifstat -i eth0 1
使用Nginx反向代理的配置要点
在Nginx配置文件中设置多个上游服务器:
upstream backend_servers {
    server 10.0.0.1:80 max_fails=3 fail_timeout=30s;
    server 10.0.0.2:80 max_fails=3 fail_timeout=30s;
    server 10.0.0.3:80 max_fails=3 fail_timeout=30s;
}
server {
    listen 80;
    location / {
        proxy_pass http://backend_servers;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
此时Nginx所在服务器的带宽大小就是整个负载均衡集群的带宽上限,若Nginx服务器带宽为200Mbps,即使后端三台服务器带宽均为500Mbps,总出口依然只有200Mbps,这种情况下,可以给Nginx单独升级高带宽实例,或改用LVS方案。
高防和带宽叠加之间的协作关系
做负载均衡的服务器往往同时需要高防服务,流量清洗模式下,后端服务器的源站IP需要隐藏,如果只是单纯做LVS,回包路径中会暴露源站IP,此时需要通过高防IP转发回源流量。
在实际项目中,“大带宽服务器负载均衡和价格关系”是客户经常咨询的问题,同一个资源池中,高防大带宽服务器的费用通常是普通大带宽服务器的
2-3倍,叠加效果反而更依赖高防节点的转发能力,如果计划购买高防大带宽服务器做负载均衡,需要确认高防节点回源带宽是否足够,而非只盯后端服务器带宽。
带宽叠加后的监控和瓶颈排查方法
当你完成部署后,最怕出现“带宽没叠加但找不到原因”,以下排查路径可以参照:
| 检查层级 | 具体查看项 | 判断标准 |
|---|---|---|
| 客户端侧 | 下载测速结果 | 是否达到理论值的一定比例 |
| 负载均衡器 | sar -n DEV 1 |
网卡是否打满 |
| 交换机端口 | 端口流量统计 | 单端口是否超限 |
| 后端服务器 | ethtool eth0 |
网卡速率与协商模式 |
| 机房总带宽 | 控制台监控 | 是否触发封顶策略 |
多数情况下没叠加成功,原因集中在均衡器带宽限制或机房封顶这两个层面。
还有一点要格外留心的是连接跟踪表,负载均衡器需要维护每个客户端的连接状态,如果连接数超过nf_conntrack_max的默认值(通常为65535),新的连接会被丢弃,表现为“带宽看着没满但速度上不去”,可执行以下命令调整:
sysctl -w net.netfilter.nf_conntrack_max=1000000
sysctl -w net.netfilter.nf_conntrack_tcp_timeout_established=600
常见问题排查思路
大带宽服务器做负载均衡后带宽没有明显提升的原因?
最直接的原因是负载均衡器的转发模式不匹配,如果你使用的是Nginx七层代理,均衡器本身带宽只有100Mbps,后端挂再多100Mbps服务器也没用,另一种常见原因是后端服务器的网卡或者网线协商到了百兆模式,可通过在Linux中执行ethtool eth0查看,查看Speed字段是否为1000Mb/s,排除链路协商问题。
服务器负载均衡带宽叠加受什么硬件限制?
主要受三处硬件限制:均衡器网卡的最大吞吐、交换机上联口的带宽上限、后端服务器多队列网卡的中断处理能力,行业专家指出,多数云服务器的虚拟网卡性能并非恒定,建议先压测单机带宽再估算集群叠加值。
负载均衡带宽叠加是否会额外收费?
云厂商的负载均衡实例通常收取实例费,同时按流量或带宽计费,后端服务器的出网带宽独立计费,即使做带宽叠加,费用也是各自实例的费用总和,若使用共享型负载均衡,还应留意是否存在限速策略,这类实例常有单位时间流量限制。
多台大带宽服务器接入负载均衡后,真正的总带宽是集群出口路径中最小环节的带宽值,部署前先画清流量走向图,写清每个节点的带宽上限,才能准确计算最终叠加效果。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/674844.html