先做这三件事,别急着重装系统
云服务器被攻击打不开,最怕的不是攻击本身,而是你慌乱之中的错误操作,比如反复重启、手动删文件,这些动作可能会让攻击者拿到更大的权限,甚至把证据抹掉,此刻你的服务器就像被一群人堵住了大门,你需要的是快速判断对方是怎么进来的、堵在哪一层,然后按顺序处理:先登录控制台快照备份,再切换安全组封禁异常IP,最后联系服务商开启高防或临时迁移。
云服务器一直遭受攻击是什么原因:先分清是“被打”还是“自己坏了”
很多用户以为服务器打不开就是被攻击,根据行业安全报告,相当一部分“打不开”是配置错误或资源耗尽引发的假象,先把问题定性,才能决定下一步动作。
从技术角度看,云服务器无法访问通常分为以下四类故障:
- 带宽耗尽型:攻击流量把出口带宽占满,你连SSH都连不上,控制台流量监控曲线会是一条直线。
- 连接数耗尽型:攻击者建立大量半开连接,占满系统的TCP连接数上限,正常用户无法建连。
- 系统资源耗尽型:CPU、内存被恶意进程挖矿或勒索程序占满,服务器响应极慢甚至失联。
- 安全组误配置:不一定是攻击,可能是你或同事改动了防火墙规则,把自己挡在门外。
我的建议是:先登录云厂商控制台,查看监控面板中的外网出方向带宽和CPU使用率,如果出方向带宽接近你购买的峰值(比如买了5Mbps,现在持续跑满),几乎可以确定是带宽型DDoS攻击;如果CPU在重启后依然打满,大概率是被种了挖矿木马,这种情况下一味重启并不能解决问题,反而会让攻击者通过自启动脚本重新上线。
云服务器被攻击如何快速恢复:具体操作路径,三步自救
第一步:强制快照备份,保留“案发现场”
这一步是很多人忽视的,在服务器还能勉强SSH登录或控制台VNC连接时,优先在控制台创建一份磁盘快照,原因有二:一是备份当前数据,避免攻击者后续删除文件;二是后续分析入侵路径时,快照里的日志、临时文件就是关键证据。
操作路径:云服务器控制台 → 云盘列表 → 找到系统盘 → 创建快照,快照过程不影响数据写入,但建议创建期间避免写文件操作。
第二步:隔离而非硬扛,切断攻击面
如果你的服务器已经无法远程登录,先不要反复尝试SSH,此时应该:
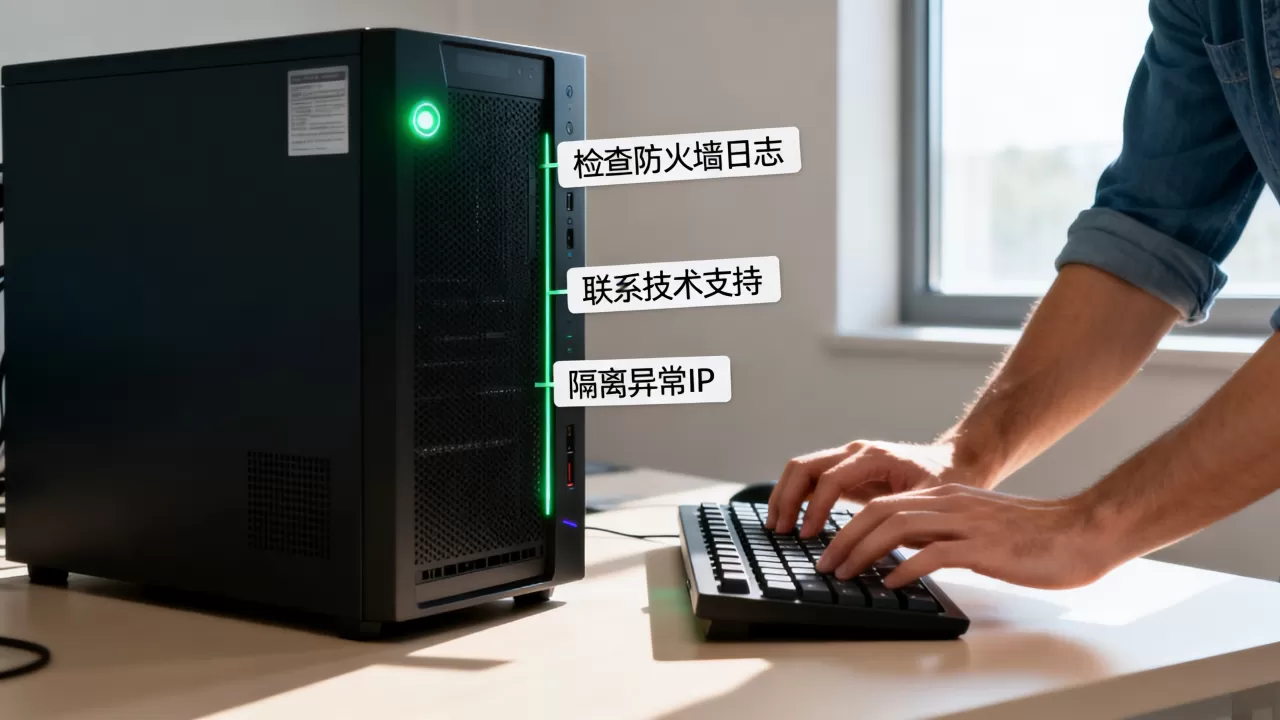
- 在控制台修改安全组规则,将入口方向默认改为拒绝,只放行你自己的IP。
- 在云防火墙或安全组中封禁异常来源IP段,大多数DDoS攻击来源集中在少数几个IDC机房段,封禁后正常访问可能立即恢复。
- 如果攻击流量超大(超过2Gbps),底层物理带宽都会被占满,封IP已经无效,此时应直接更换公网IP,部分云厂商控制台提供“更换公网IP”功能,这是最快的方法。
第三步:联系服务商开启临时高防或流量清洗
行业共识认为:对于超过自身带宽阈值的DDoS攻击,用户自行处理基本无解,需要依赖云服务商的流量清洗系统,此时应该尽快提交工单或电话联系售后,说明“服务器遭受DDoS攻击,带宽被占满”,要求:
- 启用黑洞解除(部分厂商在攻击超过阈值时会自动进入黑洞状态,即强制屏蔽IP)。
- 购买或试用DDoS高防IP,把流量牵引到高防节点清洗后再回源。
- 若攻击持续且业务紧急,建议新建一台临时服务器,迁移核心数据,先把业务跑起来,原机器留作取证。
云服务器被攻击后如何防止再次中招:从临时恢复走向长期防御
攻击停止不等于安全,你需要花半小时做一次“战后修复”,否则下次攻击只会来得更猛烈。
修改所有弱口令与密钥
- 重置root密码为16位以上随机字符串,包含大小写字母、数字、特殊符号。
- 删除服务器上所有无用的SSH密钥对,重新生成一对,公钥配置在
~/.ssh/authorized_keys中。 - 如果你用的是宝塔面板或其他管理面板,立即修改面板端口和入口路径,默认的8888端口和
/login入口是扫描器重点照顾对象。
检查异常定时任务与启动项
攻击者为了持久化控制你的机器,一定会写定时任务或添加自启动脚本,重点检查以下位置:
crontab -l和/etc/crontab、/var/spool/cron/目录/etc/rc.local、/etc/systemd/system/下的服务单元- 登录用户列表:
cat /etc/passwd,检查是否有异常的UID=0用户
补上系统与软件漏洞
黑客能够登录服务器,大多数情况下不是因为密码被暴力破解,而是利用了未修补的漏洞,某老版本Nginx的反向代理配置错误,或某开源组件存在远程代码执行漏洞,建议执行:
yum update -y或apt update && apt upgrade -y,把系统内核和关键组件更新到最新。- 如果是常见的建站环境(LNMP、LAMP),检查PHP、MySQL、Nginx是否有安全公告中的高危漏洞。
云服务器防护哪家好:主流云厂商防御能力与费用对比
这个问题没有绝对答案,但根据公开市场信息,国内主流云厂商在基础DDoS防御上都是免费赠送的,区别在于防护阈值和超额后的计费方式,以下信息基于官方文档整理,具体以控制台实际显示为准:
| 关键能力 | 简米云 | 酷番云 | 华为云 |
|---|---|---|---|
| 免费基础防护 | 默认5Gbps清洗 | 默认2Gbps清洗 | 默认5Gbps清洗 |
| 黑洞触发阈值 | 约5Gbps(视地域) | 约2Gbps(视地域) | 约5Gbps(视地域) |
| 高防IP起售价格 | 约3000元/月(20Gbps) | 约2000元/月(20Gbps) | 约2000元/月(20Gbps) |
| 攻击峰值流量查看 | 控制台有流量报表 | 控制台可看实时攻击 | 控制台有攻击详情 |
| 安全生态成熟度 | 高,文档丰富 | 高,游戏行业经验多 | 中,政企客户多 |
国内云服务器防攻击费用一般多少是大家经常问到的问题,以多数中小站点为例,选择高防IP的话,月预算在2000元到6000元之间比较常见,低于这个区间往往防护能力有限(只防小流量攻击),高于这个区间则适合对可用性要求极高的电商或游戏业务,从实际体验来看,如果你用的是入门级云服务器(比如2核4G、带宽5Mbps),攻击流量往往远大于服务器本身的处理能力,单纯靠扩容带宽是经济上不划算的,购买高防IP比升级带宽更划算。
日常预防:把攻击挡在门外,而不是等被打到关门
一个好的防御体系应该是“层层设防”,而不是把希望寄托在攻击者的手下留情上。
- 启用云监控告警:在控制台设置带宽使用率、CPU使用率的告警阈值(比如带宽超过80%持续5分钟即告警),这样即使遇到凌晨突袭,你也能第一时间通过短信或邮件知道。
- 定期做安全体检:主流云厂商都提供免费的“安全体检”或“主机安全”功能(如简米云安骑士基础版、酷番云主机安全基础版),可以自动扫描高危漏洞和弱口令,建议开启并一周查看一次报告。
- 最小化开放端口:审视你现有的安全组规则,是否开放了不必要的端口?MySQL的3306端口、Redis的6379端口、MongoDB的27017端口,这些数据库端口如果暴露在公网,几乎等于把数据送上门,正确的做法是只允许内网IP访问数据库端口,或者通过SSH隧道访问。
- 架构上拆分:如果你的业务量允许,把Web服务和应用服务分离,Web服务器只负责转发请求,应用服务器放在内网不暴露公网,这样即使Web服务器被攻破,攻击者也拿不到核心数据。
如果你使用的是入门级云服务器(比如2核4G、带宽5Mbps),攻击流量往往远大于服务器本身的处理能力,单纯靠扩容带宽是经济上不划算的,购买高防IP比升级带宽更划算,这是很多站长踩坑之后得出的共同经验:平时舍不得买高防,被打到黑洞时紧急购买,不仅价格没有优惠,而且还得等待配置生效,白白损失业务访问时间。
Q&A:关于云服务器被攻击打不开的常见问题
Q1:服务器被攻击后,系统会自动恢复吗?
不一定,如果是小流量DDoS攻击,攻击停止后带宽释放,服务器通常会自动恢复正常,但如果是被入侵种了木马或勒索病毒,攻击者留下的恶意进程会在你重启后自动运行,服务器看似恢复,实际上CPU资源持续被占用,过一段时间又会“假死”,不要等它自己好,攻击停止后立即做一次全面安全检查才是稳妥的做法。
Q2:更换公网IP真的能解决DDoS攻击吗?
可以,但只是暂时性的,如果你的IP被攻击者盯上(比如因业务竞争或个人恩怨),换IP后对方可以再次扫描发现新IP并发起攻击,换IP更适合应对那些针对固定IP的随机扫描攻击,更换IP后要注意把域名解析、安全组白名单、本地SSH配置一并更新,避免换完IP无法访问。
Q3:攻击流量超过阈值被黑洞了,如何最快解封?
黑洞是云厂商为了保护物理机房整体网络而采取的强制措施,正常情况下要等待数十分钟到数小时自动解封。最快的办法是登录控制台提交“解封黑洞”申请,部分厂商允许用户自助解封一定次数(比如每月3次),解封后,建议立即购买高防IP或CDN产品,把攻击流量分散掉,否则再次被打入黑洞的可能性很高。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/675632.html