Nginx服务器能实现的功能远超一个普通Web服务器的范畴,它既是高性能的静态资源服务器,也是强大的反向代理、负载均衡和HTTP缓存工具,几乎撑起了当下互联网半数以上网站的流量入口。很多人第一次接触Nginx是在配置WordPress或LNMP环境时,但Nginx的能力边界远比“跑PHP”要宽阔得多,这篇文章不聊枯燥的源码,只讲你能直接用上的功能,以及在不同场景下Nginx到底能帮你解决什么问题。
静态资源托管:Nginx的看家本领
Nginx处理静态文件(如图片、CSS、JavaScript、字体文件)的效率在主流Web服务器中长期处于领先位置,这得益于它的异步事件驱动架构,相比传统的进程或线程模型,Nginx在处理高并发静态请求时占用的系统资源少得多。
- 直接返回文件:通过
alias或root指令,Nginx可以绕过后端应用,直接将磁盘上的文件返回给客户端,不消耗PHP或Java进程资源。 - 高效传输:启用
sendfile和tcp_nopush后,文件拷贝直接在内核态完成,减少用户态与内核态之间的数据复制次数。 - 缓存文件句柄:
open_file_cache可以缓存文件描述符和元数据,当请求集中在少数热门文件时,响应速度能明显提升。
实操建议:如果你的站点有大量图片或音视频资源,将资源域名独立出来并单独用Nginx处理,能显著降低后端应用服务器的压力,配置时注意区分root(会将完整URI路径映射到目录)和alias(将特定URL前缀映射到指定目录),这是新手最容易搞混的地方。
反向代理与负载均衡:流量调度的中枢
Nginx服务器能实现哪些核心代理功能,以及如何配置负载均衡策略
Nginx最核心的生产力场景就是反向代理,说得直白点,Nginx站在客户端和后端服务器中间,接收所有外部请求,再按规则转发给内部的实际服务,这样做不仅隐藏了后端服务器真实地址,还能统一处理HTTPS证书、跨域请求等公共问题。
反向代理的基础配置示例
upstream backend_servers {
    server 192.168.1.10:8080 weight=3;
    server 192.168.1.11:8080 weight=2;
    server 192.168.1.12:8080 backup;
}
server {
    listen 80;
    server_name www.example.com;
    location / {
        proxy_pass http://backend_servers;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
这个配置演示了最核心的负载均衡玩法upstream块定义了一组后端服务器,proxy_pass将请求转发过去。
常见的负载均衡策略
- 轮询:默认策略,依次将请求分发到每台后端服务器,适合各节点性能相近的场景。
- 加权轮询:通过
weight参数指定权重,性能好的机器多分一些流量,适合异构服务器集群。 - IP哈希:
ip_hash指令让同一客户端的请求固定打到同一台后端服务器,解决需要保持Session(会话状态)的应用问题。 - 最少连接:
least_conn将请求发给当前活跃连接数最少的服务器,适合长连接请求占比高的场景。 - 一致性哈希:通过第三方模块实现,对缓存类服务特别友好,后端节点增减时受影响的请求数量被控制在最小范围。
HTTP缓存加速:Nginx充当业务层CDN
利用Nginx缓存功能实现静态与动态内容加速的配置方法
Nginx的proxy_cache模块可以在反向代理层面构建一层缓存,把后端返回的响应内容缓存到本地磁盘,当相同请求再次到来时,Nginx直接返回缓存结果,后端服务完全不会被访问到,这让Nginx可以作为业务层的前置CDN,尤其适合API接口密集但数据变化不频繁的业务。
缓存配置的关键路径
# 定义缓存路径和内存中的键区
proxy_cache_path /data/nginx_cache levels=1:2
                 keys_zone=my_cache:10m
                 max_size=10g
                 inactive=60m;
server {
    listen 80;
    location / {
        proxy_cache my_cache;
        add_header X-Cache-Status $upstream_cache_status;
        proxy_cache_valid 200 304 12h;
        proxy_cache_key $scheme$request_method$host$request_uri;
    }
}
- 键区(
keys_zone)的大小决定缓存索引的规模,10m大约可以存放8万个缓存键。 inactive=60m表示缓存项60分钟内未被访问就清理掉。- 通过查看响应头中
X-Cache-Status的值(HIT、MISS、EXPIRED),可以直观判断Nginx是否命中了缓存。
行业共识认为,正确配置Nginx缓存后,API服务的响应时间可能从百毫秒级降低到个位数毫秒,后端负载能下降一大半,但需要留意的是,动态接口需要考虑缓存与数据一致性的平衡,可以通过proxy_cache_bypass和proxy_no_cache控制带Cookie、带特定参数的请求不读取缓存。
动态静态资源分离的架构性优势
所谓动静分离,就是把JPG、CSS、JS这类静态请求全部交给Nginx直接处理,把可执行脚本(PHP、Java、Python)的请求通过fastcgi_pass或proxy_pass转交给后端语言解释器。
# 静态资源请求直接由Nginx处理
location ~ .(jpg|jpeg|png|gif|ico|css|js)$ {
    expires 30d;
    add_header Cache-Control "public, immutable";
}
# 动态请求转交给PHP-FPM
location ~ .php$ {
    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.1-fpm.sock;
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
}
这样做最直接的效果是,Nginx可以独立承受C端流量冲击,如果后端服务崩溃或变慢,静态图片、样式文件仍能正常加载,页面骨架不会完全白屏,在大型电商或资讯站架构中,动静分离几乎是标配,同时配合expires和Cache-Control响应头,浏览器本地缓存策略也一并解决了。
HTTPS与安全防护:Nginx视域下的站点加固
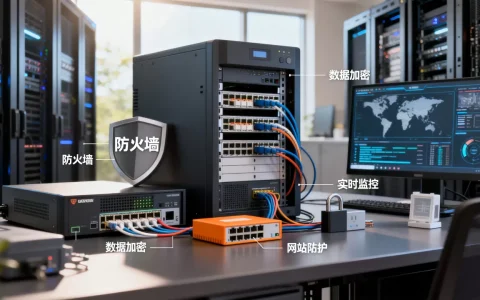
Nginx在TLS终止和基础防护层面提供了丰富的功能,成为站点加固的第一道闸门。
SSL配置方向
- 启用HTTP/2协议,显著提升并发性能。
- 配置TLS版本为1.2以上(行业共识)。
- 正确设置
ssl_certificate和ssl_certificate_key证书路径。 - 开启HSTS响应头,强制客户端使用HTTPS访问。
基础安全行为管控
- 访问控制:使用
allow和deny指令按IP放行或拒绝;通过auth_basic实现HTTP基础认证,适合给后台目录加简单口令。 - 限流限速:
limit_req_zone按客户端IP桶限请求速率,limit_conn_zone控制并发连接数,这两招是防CC攻击和恶意刷接口的高性价比手段,能有效保护后端业务。 - 请求头过滤:利用
if配合$http_user_agent或$http_referer拦截常见爬虫、空User-Agent请求,但要注意语法严谨,不推荐过度依赖if做复杂逻辑。 - 隐藏版本号:
server_tokens off让Nginx不在响应头中暴露具体版本,避免被针对性漏洞扫描。
两个真实场景对比表格
| 对比场景 | 纯PHP-FPM跑Apache | Nginx反向代理+PHP-FPM |
|---|---|---|
| 静态文件处理 | Apache消耗较多内存 | Nginx轻量高效 |
| 并发请求支撑 | 较高配置才能扛住 | 同配置下承载力明显更强 |
| 配置复杂度 | 依赖.htaccess控制 | 集中式配置,维护清晰 |
| 典型部署位置 | 小流量单机 | 作为流量入口前置网关 |
| 运维排查成本 | 相对简单 | 需要理解代理和缓存逻辑 |
这张表用于比较Nginx与Apache的常见选型思路,如果你的站点处于小流量起步阶段,Apache的本地文件处理能力和直观的目录配置依然够用,但当流量增长到一定规模,Nginx作为入口网关的优势会非常明显,业内专家指出,在反向代理、负载均衡、缓存管理这些场景下,Nginx的生态成熟度和性能表现优于传统Apache架构。
主流部署组合与定位梳理
- LNMP(Linux+Nginx+MySQL+PHP-FPM):中小型站点和WordPress博客的主力阵容,相比LAMP,Nginx与PHP-FPM的配合更省内存,动态处理效率更高。
- Nginx+Tomcat:Nginx负责静态资源、HTTPS、负载均衡,Tomcat专注于Java应用逻辑,Java服务集群的访问入口几乎统一由Nginx承接。
- Nginx+Node.js:Nginx处理静态文件和WebSocket连接转发,Node.js负责API业务,前后端分离项目的常见部署形态。
日志、监控与问题定位
Nginx日志系统本身就是一个宝库,不只是排错用的,通过access_log可以统计QPS、请求来源、响应状态码分布,配合GoAccess等开源工具能快速产出可视化报表。
- 开启日志后,当遇到请求变慢时,检查
$request_time与$upstream_response_time的差值,就能判断瓶颈发生在Nginx层还是后端业务层。 - 通过
error.log中输出的upstream timed out、connect() failed(111: Connection refused)等信息,快速定位后端服务宕机或网络策略阻碍。
WebSocket与长连接支持
Nginx从1.3.13版本开始原生支持WebSocket代理,配置核心在于升级HTTP连接:
location /ws {
    proxy_pass http://websocket_backend;
    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
}
这一功能使Nginx在IM即时通讯、在线客服、协同编辑、游戏对战等场景中同样担任网关角色,高频长连接请求不会直接汇聚到业务服务器,Nginx层统一接管连接管理,有效降低后端内存消耗。
有关Nginx服务器功能与部署的常见疑问解答
Nginx收费吗?可以用作商业用途吗?
Nginx核心功能采用2-clause BSD开源许可协议,完全免费,可自由用于商业闭源项目中,官方同时提供名为Nginx Plus的商业订阅版,额外提供主动健康检查、动态配置API、商业技术支持,按年订阅付费,多数中小团队使用社区开源版即可满足生产需求。
选Nginx还是选Apache Web服务器?
Apache胜在配置直观,特别是动态模块加载和.htaccess目录级配置,对普通站长更友好,Nginx胜在高并发下的内存占用量更小,反向代理和缓存功能更强大,也天然适配微服务和前后端分离架构,倾向于维护简单、少折腾就用Apache;面向高并发、注重性能优化就用Nginx。
单台Nginx服务器大概能支撑多少并发访问?
这个问题没有固定答案,静态小文件请求(1KB左右)在默认配置下,单台Nginx维持上万甚至数万并发连接是常见数据;带业务逻辑的动态请求并发能力取决于后端应用性能,实际生产中建议结合压测工具(如wrk、ab)不断测试并调整worker_processes、worker_connections、keepalive_timeout等参数,探寻最稳妥的云服务器配置组合。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/684159.html