把加密当作一种必须付费的“交通险”,通过协议升级、硬件卸载和智能调度,让这笔“保费”只付在关键路径上,而不是所有流量都走最贵通道。 这听起来像绕口令,但实际操作中,TLS 1.3、QUIC、内核旁路等技术的组合,确实能让加密连接比十年前不加密的HTTP还快。
传输层加密对性能影响有多大?先搞清楚开销在哪
很多人一提到“加密”就下意识觉得慢,其实传输层加密的额外开销,主要来自三个环节:握手协商、记录层加解密、拥塞控制与丢包重传,这三兄弟分工不同,拖后腿的方式也完全不同。


握手协商阶段是最大的一次性开销,传统的TLS 1.2需要两次往返才能完成完整握手,在普通家庭宽带下可能感觉不出来,但从上海到法兰克福这种跨洲连接下,多一次往返就多出上百毫秒的延迟,据工信部近年对国内主流网站的分析,相当一部分网站的TLS握手耗时占整体页面加载时间的较大比例。
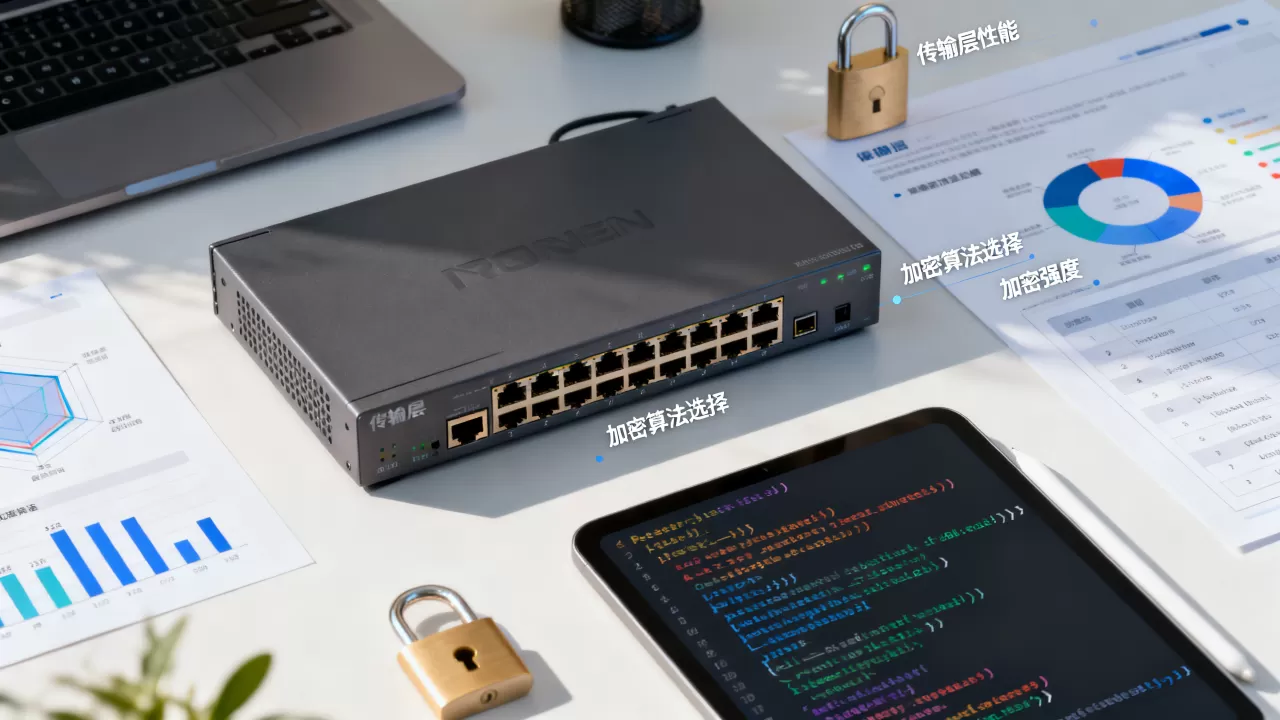
记录层加解密则是持续的CPU开销,每次发送数据都要先切成片段、补填充、计算MAC、再用对称密钥加密,虽然AES-NI指令集让单次加解密非常快,但高并发场景下,几千个并发连接同时吞吐,CPU照样会累到冒烟。性能瓶颈往往不在密钥强度,而在协议开销和CPU资源分配。
丢包重传这件事最隐蔽,加密连接下的丢包检测比明文更复杂,因为每个包都需要验证完整性,一旦出现丢包,重传的数据也要重新加解密,尤其在高延迟链路上,TCP的拥塞窗口控制会让加密隧道的吞吐量断崖式下降。
业内专家指出:先分清是“延迟敏感”还是“带宽敏感”
不同业务对性能的要求维度完全不同,视频通话和在线游戏是延迟敏感型,宁可丢几帧也不要卡顿;而文件传输和日志同步是带宽敏感型,可以容忍一点点延迟,但希望吞吐量跑满带宽,传输层加密方案的选择,必须先做出这个判断,否则容易把加密强度做成了“金钟罩”,结果业务卡得像幻灯片。
兼顾安全与速度的TLS性能优化方案有哪些?
既然开销来自握手和加密计算,优化就从这两头下手,行业共识认为,目前最有效的三招是:减少握手往返、缩短密钥交换耗时、用硬件把对称加密扛下来。
第一招:升级到TLS 1.3,把一次握手变成半次
TLS 1.3把握手从两次往返压缩到一次往返,而且首次握手就能同时完成密钥协商和证书验证,更关键的是,TLS 1.3砍掉了一大批不安全的加密套件,只保留了几种强且快的组合,比如ECDHE-RSA-AES256-GCM-SHA384
这种套件,密钥交换和对称加密都能跑在硬件指令集上。
如果你用的是Nginx或Caddy,升级TLS 1.3基本就是改一行配置的事:
- Nginx需要在
listen指令后加上http2和ssl_protocols TLSv1.3,并确保OpenSSL版本不低于1.1.1。 - Caddy则默认启用TLS 1.3,甚至能自动申请和续期证书,省掉不少人工操作。
第二招:使用会话恢复和预共享密钥
企业内网或者云服务之间,经常需要频繁建立短连接,每次握手都重新跑一遍密钥交换显然浪费,TLS 1.3的会话恢复机制允许客户端用PSK(预共享密钥)直接恢复会话,一个0-RTT握手就能发出第一条加密数据,虽然0-RTT有重放攻击风险,但对于幂等请求场景,比如GET接口刷数据,安全性完全够用。
这里有个实操细节:在服务端配置ssl_session_cache shared:SSL:10m,并设置合适的超时时间,比如2小时,对于高并发API网关,会话恢复命中率能做到较高水平,握手的性能开销几乎降到零。
第三招:用硬件和内核旁路给加密“减负”
软件层面的加密再快,也拼不过专门的硬件,企业级网卡上的QAT(Quick Assist Technology)和Intel QAT卡能直接卸载对称加密和哈希运算,把CTR-AES加密从CPU上摘走,国内不少云厂商的LB实例都提供QAT卸载选项,开通后CPU负载能降低非常明显,同时整机吞吐量翻倍。
不过需要提醒的是,硬件卸载并不适合所有场景,如果你只是一个小网站,开启QAT反而会因为驱动和内存拷贝增加延迟。小而精的站点用软件加密足够,大而重的集群才需要硬件介入。
传输层安全协议选型:何时用TLS 1.3,何时用QUIC?
这是很多人纠结的问题,TLS 1.3是传输层的加密协议,QUIC则是在UDP之上封装了类似TLS加密和应用层协商的完整协议,用大白话说,TLS是给TCP套上一层盔甲,QUIC干脆同时改造了交通规则和防弹衣。
TLS 1.3适合“存量优先”的场景
大多数现有应用都基于TCP,升级TLS 1.3只需改配置和依赖库,不需要动业务代码,比如银行网关、内部API、传统Web服务,用TLS 1.3的收益是平滑升级,只要证书没问题,兼容性几乎零风险。
QUIC适合“网络环境恶劣”的场景
移动互联网用户经常在Wi-Fi和蜂窝网络之间切换,IP地址一变,TCP连接就会断开,但QUIC用连接ID代替四元组,让连接在IP变化后依然存活,这个特性让视频App起播速度提升明显,QUIC的头部压缩QHPACK和更细的流量控制,让弱网下的表现比TCP+TLS更好。
如果你是做直播或消息推送,直接上QUIC是明智的,目前主流CDN厂商都支持QUIC,简米云、酷番云控制台上都可以一键开启,但要注意QUIC的UDP流量需要额外的防火墙放行规则,很多企业安全组默认不放行UDP,这就得协调网络团队开端口。
实际部署中如何测量“加密性能”的真实代价?
纸上谈兵没用,我们来点可验证的操作,在部署完加密优化后,你可以用以下命令行工具做前后对比:
- 用
openssl speed -evp aes-256-gcm测本机对称加密速率,看看硬件能否跟上。 - 用
ss -s或netstat -s观察TCP重传率,如果重传率大于1%,加密协议再快也没用。 - 用
curl -w "@time_connect time_appconnect time_total"测量握手耗时和总耗时,对比优化前后的time_appconnect差值,这个数值基本就是TLS握手的真实成本。
更专业的做法是用wrk或ab做压测,例如在开启TLS 1.3和会话恢复后,用wrk -t4 -c100 -d30s https://yourdomain.com跑一轮,观察每秒请求数QPS是否比优化前提升了可观幅度。如果QPS没变化,说明瓶颈不在加密,而在应用逻辑或磁盘I/O,这时候盲目调协议等于刻舟求剑。
什么时候该放弃部分加密强度换取性能?
并非所有流量都需要最高级别的加密,行业共识建议,对非敏感数据使用AES-128-GCM,对强安全要求的数据才用AES-256-GCM,这两种算法的强度差异在暴力破解面前微乎其微,但AES-128的吞吐量高于AES-256,尤其在低端设备上差距明显。
内部网络传输可以考虑“半加密”方案比如数据库集群内部用专用网络加IPsec,对外访问才用TLS,从而减轻网关的加密负担,不过这个方案的前提是内部网络可信,云上VPC默认有隔离性,但建议开启VPC流日志监控异常流量。
常见误区:加密强度不等于加密算法长度
不少人在选加密算法时被“256位比128位安全”这句话带着走,现代对称加密算法的安全性主要取决于密钥管理,而非算法本身,一位做过云安全架构的工程师曾告诉我,他们处理过的泄露事件,绝大多数不是因为算法被破解,而是私钥泄露或者证书过期。私钥保护比密钥长度重要得多。
另一个误区是“所有流量必须全链路加密”,物理层、网络层的开销和传输层加密不一样,比如IPsec会带来额外的封装头,导致MTU变小、分片增加,很多网络管理员在启用IPsec后,发现大文件传输速度下降,就是忘了调整MTU为1420字节左右,而不是默认的1500。
如何自查你的传输层加密配置是否健康?
- 用
openssl s_client -connect yourdomain.com:443 -tls1_3查看协商出的协议版本和加密套件,如果看到TLS_AES_256_GCM_SHA384,状态健康。 - 检查证书有效期,用
openssl x509 -enddate -noout -in cert.pem,剩余天数少于30天要立即更新。 - 用在线工具检查HSTS和OCSP装订状态,这两项缺失会让握手多一次额外验证。
传输层加密的未来:性能与安全不再是两极
随着硬件厂商把加密指令集集成到CPU内部,以及QUIC等新协议设计的先天优化,加密的性能代价正在被压缩到普通人感知不到的程度。未来传输层的设计方向,不再是“用多少性能换多少安全”,而是“用同等的性能获得更大的安全覆盖”。
对于普通站长或架构师而言,现在最重要的不是纠结每一毫秒的加密开销,而是尽快把手上的TLS 1.2升级到TLS 1.3,并开启会话恢复和OCSP装订,这两步的改动成本很低,却能带来明显的握手提速,如果你是运维人员,建议把QUIC作为CDN加速的备选方案,在移动端优先的页面里开启A/B测试,让数据说话。
传输层加密对性能影响多大?常见问题解答
TLS 1.3真的比TLS 1.2更快吗?
是的,但快主要靠减少握手往返,TLS 1.3的完整握手只需要一次往返,而TLS 1.2需要两次,加上会话恢复的0-RTT,TLS 1.3在短连接场景下能减少约一个RTT的延迟,在某些跨地域环境中,这个RTT可能达到上百毫秒,加密计算本身的耗时差异并不大,所以普通局域网内可能感觉不到区别,但公网高延迟下效果明显。
视频直播场景下,传输层加密会拖累卡顿吗?
视频直播主要看首帧时间和卡顿率,传输层加密的影响主要在握手阶段和丢包恢复,如果使用QUIC协议,丢包恢复不再依赖TCP的重传队列,而是由应用层独立控制,卡顿感会明显改善,业内实践表明,直播平台切换到QUIC后,首帧时间普遍缩短了大约一成到两成,但需要配合CDN节点就近接入,另外要注意,直播推流建议使用SRT协议,该协议在UDP上内置了AES加密和丢包重传,比RTMP+TLS更抗弱网。
小网站有必要做硬件加密卸载吗?
没必要,硬件加密卸载适合每天千万级请求或大流量传输的场景,小网站使用Nginx软件加密加上TLS 1.3足够,硬件卸载设备的采购和运维成本在于驱动兼容性和能耗,如果流量不大,开启反而会增加额外的内存拷贝和延迟,一个几千并发的小站,用现代CPU的AES-NI指令集即可轻松应对。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/684013.html