等保三级系统对审计记录的要求比二级更严,核心就三点:留存至少6个月、集中保护防篡改、审计进程不能随意中断。 如果只把日志留在本地、不集中、不备份,测评时大概率过不了。
等保三级审计记录保存多久?先搞清这条硬杠杠
很多运维朋友第一次做等保三级,都会问审计记录到底要存多久,答案不是拍脑袋定的。
据《网络安全法》第二十一条,网络运营者应当采取监测、记录网络运行状态、网络安全事件的技术措施,并按照规定留存相关的网络日志不少于六个月,等保三级作为监管重点,自然要满足这条底线。
但六个月只是起点,金融、电信、医疗等行业有更细的监管要求,部分场景要求留存一年甚至更久,业内专家指出,三级系统审计记录不仅要存,还要保证存得完整、查得到、改不了。
具体到等保三级基本要求,安全审计控制点明确了几件事:
- 审计覆盖到每个用户,重要行为和重要安全事件都要记录。
- 审计记录包含日期时间、用户、事件类型、是否成功等要素。
- 审计记录要定期备份,防止未预期的删除、修改或覆盖。
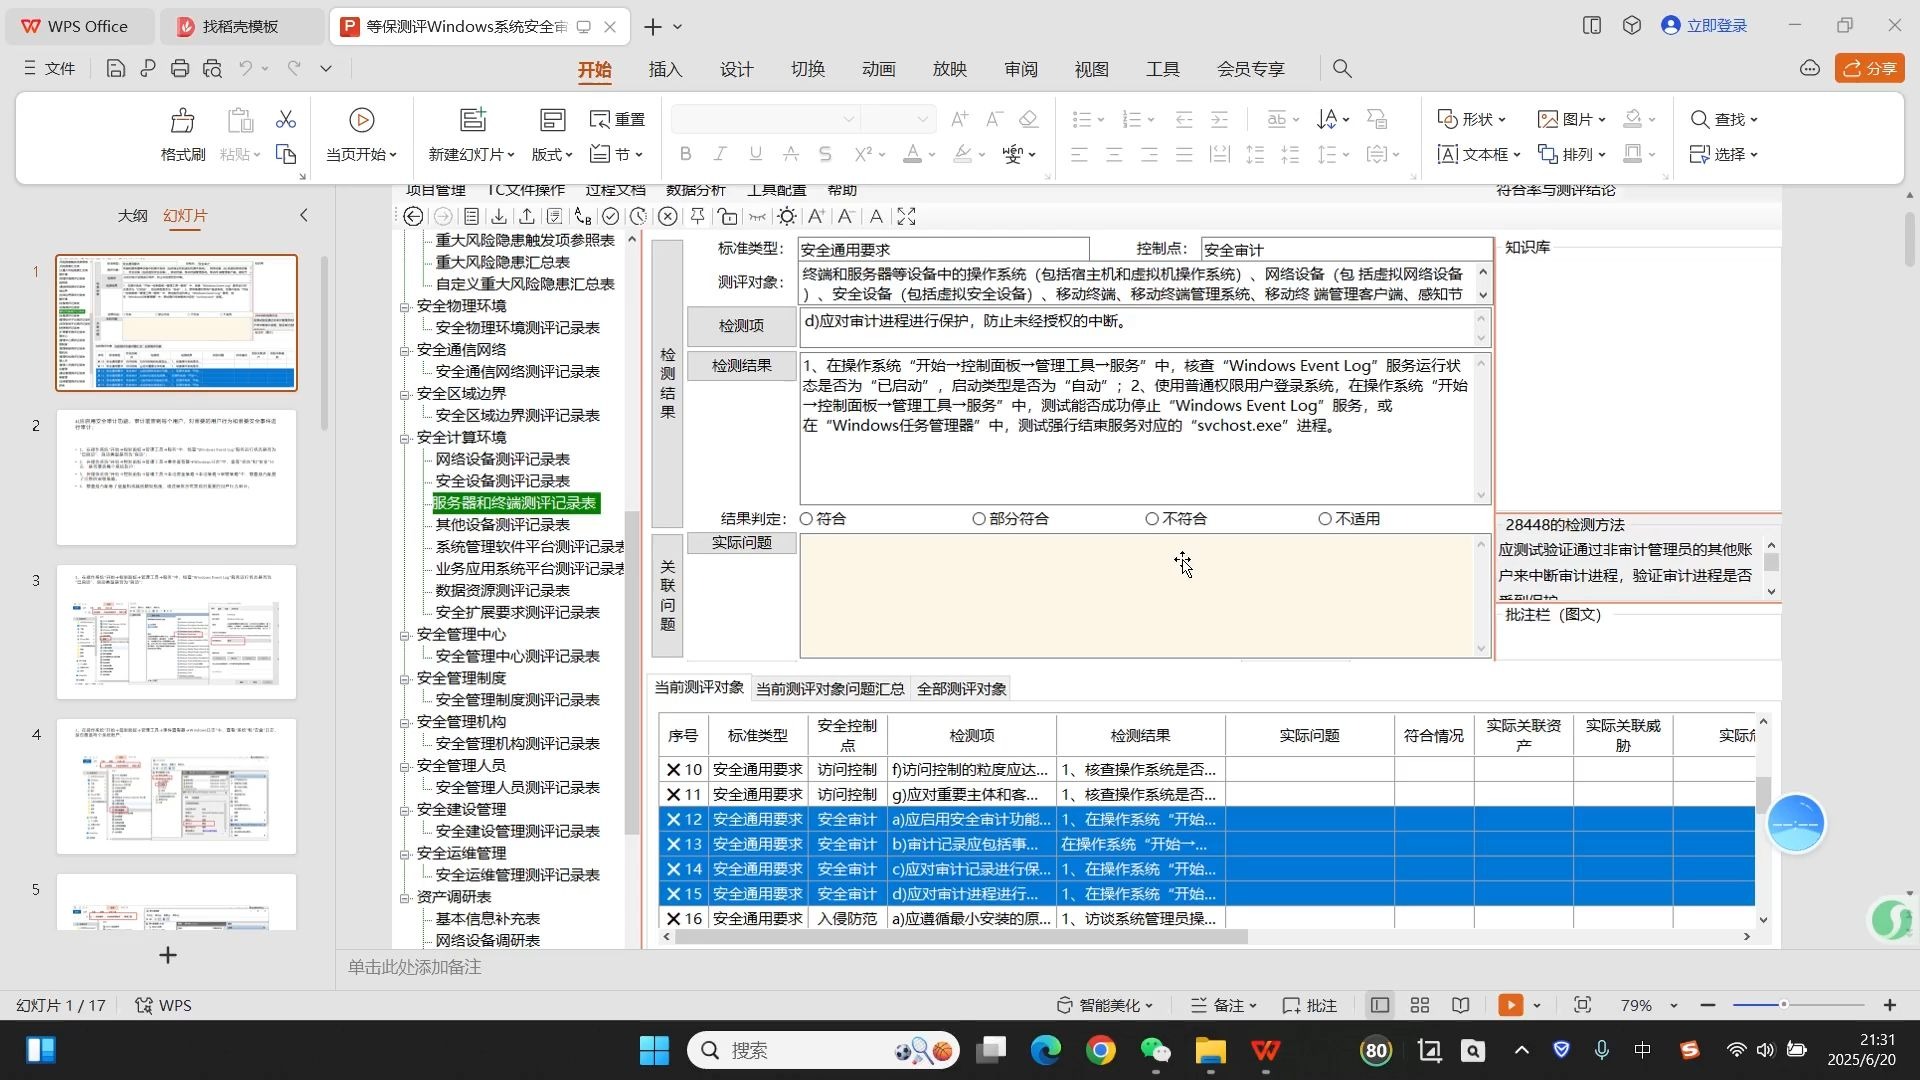
- 审计进程要保护,不能随便被中断。
- 三级还要求对审计记录进行分析,生成审计报表。
只做到“有日志”远远不够,留存时间、完整性、可追溯性,一个都不能少。
等保三级与二级审计记录区别:一张表看明白
二级和三级都要求日志留存六个月,但三级在审计的深度和广度上明显加码,直接看对比:
| 对比项 | 等保二级 | 等保三级 |
|---|---|---|
| 审计覆盖范围 | 一般用户行为 | 每个用户,重要行为和安全事件 |
| 集中审计 | 无强制要求 | 要求集中收集、分析 |
| 审计记录保护 | 基本保护 | 防删除、防修改、防覆盖,定期备份 |
| 审计进程保护 | 无明确要求 | 防止未经授权中断 |
| 审计报表 | 无强制要求 | 要求生成审计报表 |
| 留存时间 | 不少于六个月 | 不少于六个月,行业可能更长 |
行业共识认为,二级看的是“有没有”,三级看的是“全不全、牢不牢、能不能查”,比如三级系统里,一个普通账号登录失败,如果连续多次,也要记录并能在集中平台告警,二级往往只看关键设备。
所以从二级升三级,审计记录这块的整改工作量通常不小。
北京等保三级审计记录要求有什么特殊之处
北京作为监管高地,公安网安部门检查频次高、尺度细,北京等保三级审计记录要求虽然和国标一致,但执行层面更严。
具体表现:
- 测评机构对审计记录完整性审查更仔细,会抽查某一天某用户的操作日志。
- 要求提供集中审计平台截图,证明日志从各设备汇聚到一个地方。
- 会检查审计进程是否被kill过,有没有保护机制。
- 留存时间上,北京不少测评老师会建议至少保留六个月以上,避免临界。
在北京做等保三级,建议提前把日志集中到一台独立日志服务器,开启NTP时间同步,保留至少180天,别等到测评前一周才补。
等保三级系统日志审计配置步骤:从Linux到数据库
配置审计记录不是玄学,按步骤来就能落地,下面分系统说。
Linux系统审计配置
- 安装auditd:
yum install audit或apt install auditd。 - 编辑
/etc/audit/auditd.conf,设置max_log_file = 50,num_logs = 10,space_left_action = email,admin_space_left_action = halt。 - 添加审计规则:
auditctl -w /etc/passwd -p wa -k identity
。
- 持久化规则写入
/etc/audit/rules.d/audit.rules。 - 日志转发到日志服务器:rsyslog配置
. @10.0.0.100:514。 - 用logrotate设置保留180天:
daily、rotate 180、compress。
Windows系统审计配置
- 运行
secpol.msc,进入本地策略、审核策略。 - 开启审核登录事件、对象访问、策略更改、系统事件。
- 调整安全日志大小:
wevtutil sl Security /ms:1073741824。 - 配置事件转发,把日志送到收集器或SIEM。
数据库与网络设备审计
- MySQL开启general_log或安装审计插件,记录登录和DDL操作。
- Oracle设置
audit_trail=DB,EXTENDED。 - 交换机、防火墙配置
logging host 10.0.0.100,logging trap informational。 - 所有设备必须配置NTP,
chronyd或ntpd指向同一时间源。
集中审计与防篡改
- 部署syslog服务器或SIEM,开源方案可用ELK:Filebeat收集,Logstash解析,Elasticsearch存储,Kibana展示。
- 保护审计记录:设置文件只读权限,用哈希校验,有条件的上WORM存储。
- 审计进程保护:用systemd守护auditd,配置自动重启,监控进程状态。
- 定期备份审计记录到异地,保留周期覆盖六个月以上。
等保三级审计记录合规整改费用大概多少
这是很多企业关心的问题,等保三级审计记录合规整改费用没有统一价,取决于几个因素:
- 日志源数量:几台服务器和几百台服务器,工作量差很多。
- 现有基础:有没有日志服务器、SIEM、存储。
- 是否需要采购软件:商业SIEM比开源方案贵。
- 测评机构收费:北京等地区测评费用相对高一些。
小型系统整改费用在几万元,主要是人工和基础软件,中大型系统如果上SIEM、集中存储、做报表,可能到
十几万甚至更高,先做差距分析,再定方案,别一上来就买最贵的。
常见坑与整改清单
踩坑的人不少,下面这些情况测评时经常被扣分:
- 只开日志不集中,本地日志被覆盖或删除。
- 设备时间不同步,审计记录时间错乱,无法追溯。
- 审计进程被kill,没有保护,测评时被问住。
- 日志留存不足六个月,或者没有备份。
- 没有审计报表,无法证明做过分析。
- 权限控制不严,普通运维能删日志。
整改清单可以这样列:
- 检查所有设备的日志留存策略,确保至少180天。
- 部署集中日志服务器,所有设备转发。
- 配置NTP,统一时间源。
- 设置审计记录只读权限,开启哈希校验。
- 保护审计进程,配置守护和监控。
- 定期生成审计报表,至少每月一次。
- 备份审计记录到异地,保留周期覆盖要求。
Q&A:等保三级审计记录常见问题
等保三级审计记录必须保存多久?
依据《网络安全法》至少六个月,金融、电信等行业可能要求一年或更长,实际整改中建议保留六个月以上,避免临界风险。
等保三级审计记录可以只存本地吗?
可以存本地,但三级要求集中审计和防篡改,只存本地容易被删除或覆盖,测评时很难证明完整性,建议集中收集,本地保留短期,中心保留长期。
等保三级审计记录不合规会有什么后果?
可能被责令限期整改,逾期不改会面临罚款,严重时影响系统上线或业务运营,等保测评不通过,还需要重新测评,时间和成本都会增加。
等保三级对审计记录的严要求,说到底就是让每条操作都有迹可循、有据可查,把留存、集中、保护、报表四件事做扎实,测评和日常安全运营都会轻松很多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/685077.html