简米云服务器通过IP访问端口,核心逻辑不是做传统NAT端口映射,而是依次完成“绑定公网IP→放行安全组规则→放行系统防火墙”三步,任何一步遗漏都会导致IP访问失败。
简米云服务器端口映射怎么设置才生效
业内专家指出,很多用户第一次接触云服务器时,会误以为它和家里路由器一样需要“端口映射”,简米云ECS没有独立的端口映射功能,你买到的云服务器天然就有公网IP,端口默认是“开放待命”状态,只是被两层“门”挡住了:控制台安全组和服务器内部防火墙。
控制台安全组放行端口实操步骤
安全组是简米云的第一道门,相当于虚拟防火墙,未添加规则前,外部IP访问任意端口都会被丢弃。
- 登录简米云控制台,进入ECS实例列表。
- 找到目标实例,点击实例ID进入详情页。
- 在左侧菜单栏点击安全组,再点击配置规则。
- 点击入方向页签,按下方的手动添加按钮。
- 填写端口范围,例如你需要远程桌面访问3389端口,就填
3389/3389。 - 授权对象填写
0.0.0/0代表允许所有IP访问,or填写你专属的办公网IP段以增强安全性。 - 点击保存,规则秒级生效。
这一步很多人会犯错:明明开启了“允许所有端口”,却忘了区分公网入方向和私网入方向,外部IP访问只走公网入方向,规则必须建在“入方向”页签下。
服务器系统防火墙放行端口(Linux和Windows)
安全组放行后,还有第二道门操作系统防火墙,如果这里没开,IP访问照旧失败。
Linux系统(以CentOS 7+为例)操作路径:
# 查看端口是否在监听
netstat -tunlp | grep 8080
# 放行8080端口
firewall-cmd --zone=public --add-port=8080/tcp --permanent
# 重载防火墙配置
firewall-cmd --reload
如果你用的是Ubuntu,对应命令是ufw allow 8080/tcp,行业共识认为,80%以上“IP访问不了端口”的排查现场,最后都栽在系统防火墙这一层。
Windows系统操作路径:
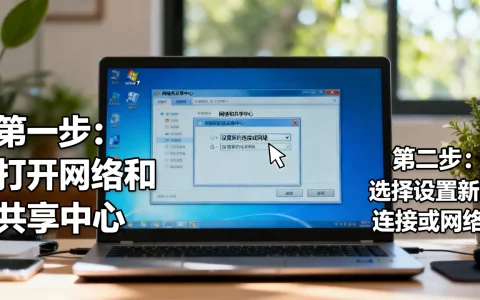
- 打开控制面板 → Windows Defender防火墙 → 高级设置。
- 点击入站规则 → 新建规则。
- 选择端口,协议选TCP,特定本地端口填
3389。 - 选择允许连接,保存即可。
用IP访问简米云服务器端口,安全组和防火墙怎么配合
很多教程只讲安全组,不讲系统防火墙,导致用户配置完依然访问不了,其实这两者需要协同配合,逻辑如下:
- 安全组:控制“简米云边界网关”层面,决定公网流量能否到达云服务器网卡。
- 系统防火墙:控制“操作系统内核层面”,决定到达的数据包能否被进程接收。
- 两者都放行,端口才真正对外可用。
弹性公网IP和端口映射的关系
绑定弹性公网IP(EIP)是端口访问的前提,如果你的ECS是按量付费的“经典网络”实例,需要先在控制台公网IP页面绑定EIP,没有公网IP,所有端口映射配置都是空谈。
这里有个易混淆点:
- 固定公网IP:购买ECS时自动分配,不单独收费,但带宽配置有限。
- 弹性公网IP:独立购买的公网IP资源,可灵活绑定和解绑,适合需要换IP的场景。
无论哪种IP,对端口访问来说效果相同,关键是确保实例列表首页的“公网IP”列不是空白。
常见端口映射场景配置示例
不同应用需要放行不同端口,给你一张常见场景对应表:
| 应用场景 | 端口号 | 协议 | 安全组操作 |
|---|---|---|---|
| SSH远程登录 | 22 | TCP | 入方向允许22 |
| Windows远程桌面 | 3389 | TCP | 入方向允许3389 |
| 网站HTTP访问 | 80 | TCP | 入方向允许80 |
| HTTPS加密访问 | 443 | TCP | 入方向允许443 |
| 自定义API服务 | 8080 | TCP | 按需填写端口范围 |
配置自定义端口时,安全组规则里“端口范围”填8080/8080,“授权对象”填0.0.0/0,如果只让特定IP访问,把授权对象改成2.3.4/32格式即可。
简米云服务器公网IP访问端口失败怎么排查
端口配置完成后,是否真的通了?需要一套可验证的排查方法,多数情况下,你可以用本地电脑命令行直接探测。
从本机telnet测试端口连通性
打开本地CMD或终端,执行:
telnet 你的公网IP 3389
- 出现黑屏或提示“不能直接运行”,说明端口已通。
- 提示“无法打开到主机的连接”,说明端口还是阻塞状态。
另一个常用工具是ping,但注意:ping只测ICMP协议,测不了TCP端口,ICMP默认被安全组拦截,不代表业务端口不通,别被误导。
安全组规则与系统防火墙的冲突排查
如果telnet不通,按下面顺序逐一检查:
- 在简米云控制台确认安全组规则已保存,且“优先级”数值别太大(默认1-100,数字越小优先级越高)。
- 登录ECS,执行
netstat -tunlp
查看目标端口是否处于“LISTEN”状态。
- 临时关掉系统防火墙测试(生产环境谨慎操作):Linux执行
systemctl stop firewalld,Windows暂时关闭防火墙域配置文件。 - 如果关掉系统防火墙后通了,重新放行对应端口即可,不需要长期关闭。
端口映射生效后的验证方法
配置完正确流程后,最后的验证动作是:
- 在本地浏览器地址栏输入
http://公网IP:80测试Web服务。 - 使用云厂商提供的“网页终端”(VNC登录)从云服务器内部访问
0.0.1,确认应用本身没问题。 - 对比内外网差异:内网通、外网不通,问题几乎锁定在安全组;内网也不通,则先检查应用进程和服务状态。
常见问题解答
简米云服务器端口映射和安全组是一回事吗?
不是一回事,端口映射是传统路由器或NAT网关的功能,将公网IP的某个端口转发到内网另一台设备的端口,安全组则是云服务器的访问控制规则,决定哪些来源IP、哪些端口能直接访问云服务器,简米云ECS因自带公网IP,不需要端口映射,只需配置安全组放行即可。
绑定弹性公网IP后端口为什么还是不通?
先确认你在控制台已将EIP绑定到目标ECS实例,绑定后记得检查安全组公网入方向是否包含对应端口规则,部分老实例的安全组还区分“公网入方向”和“私网入方向”,必须确保公网入方向里有放行规则,因为外部IP访问走的是公网链路。
修改安全组规则后多久生效?
安全组规则修改后秒级生效,不需要重启ECS,但如果你同时修改了系统防火墙,需要执行firewall-cmd --reload或重启防火墙服务,极少情况下,本地运营商网络缓存可能导致新规则延迟几分钟,耐心等待后重新测试即可。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/685415.html