安全基线的偏离项要有人负责整改,核心是每一条偏离项都必须落到具体责任人、整改期限和验收标准上,不能只记录不闭环。 很多人把安全基线核查当成扫描报告,报告出来一堆偏离,改没改、谁改、什么时候改完,没人说得清,等到测评、审计或攻防演练临近,才发现风险还挂在那儿。
安全基线偏离项整改为什么必须有人负责?
偏离项不是清单装饰,而是风险敞口
安全基线说白了就是一套“最低安全配置要求”,操作系统口令策略、日志审计、端口开放、数据库权限、云存储访问控制,都属于基线范围,偏离项就是当前配置和基线要求不一致的地方。
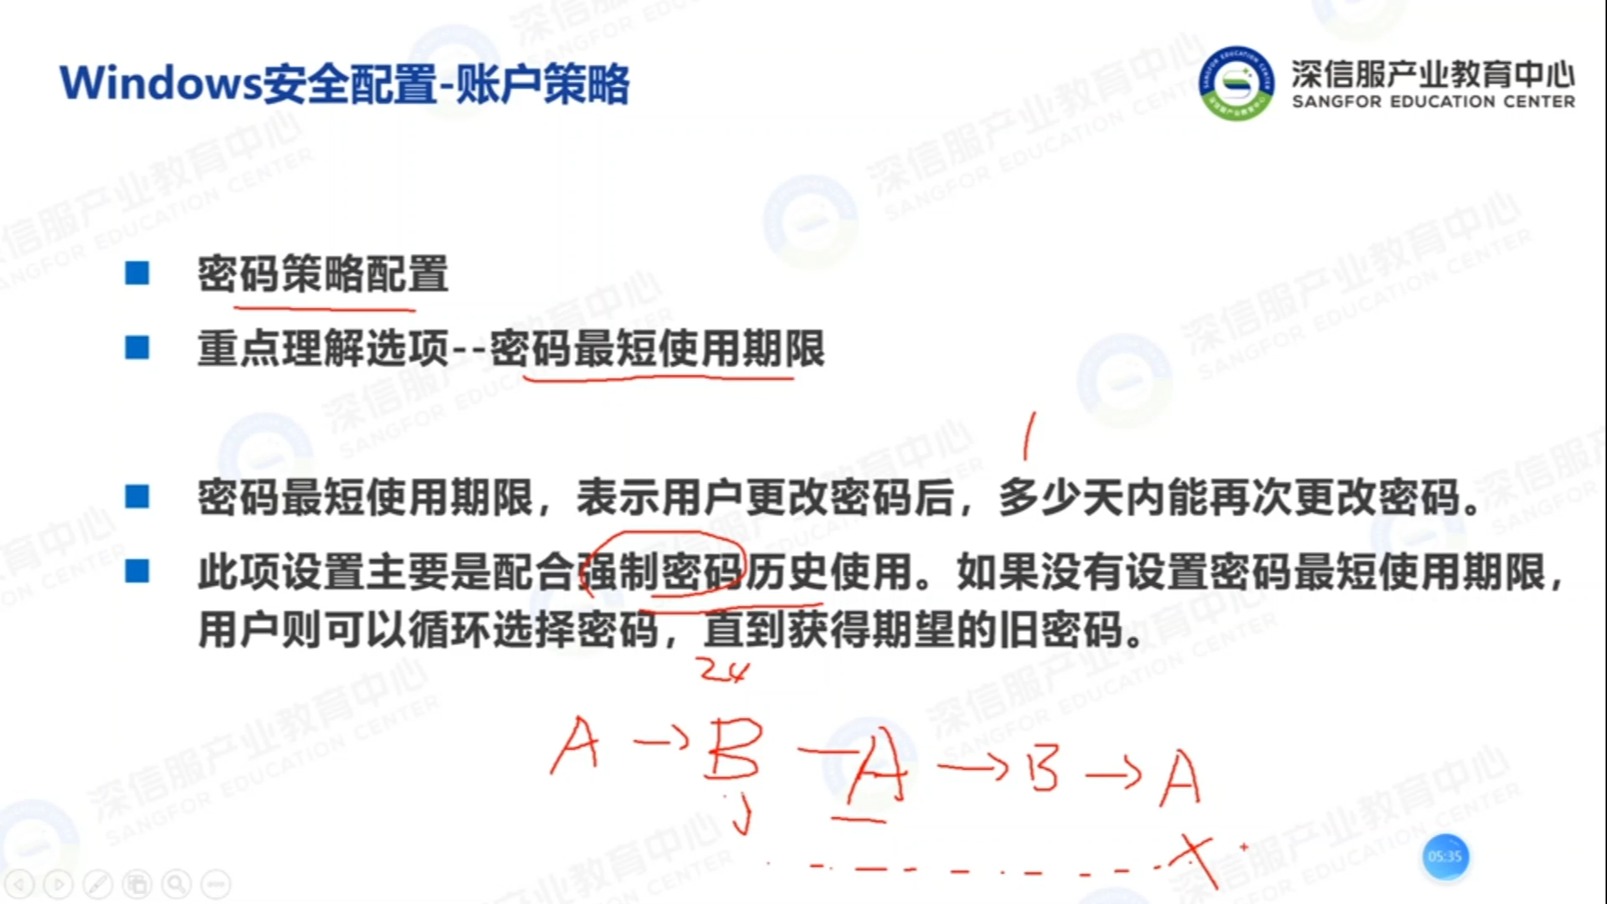
它和漏洞不完全一样,漏洞是“可能被利用的缺陷”,偏离项是“已经不符合安全要求的现状”,比如服务器允许空口令、数据库监听在公网、云主机安全组放行全部端口,这些问题不一定会立刻被打穿,但它们把攻击面直接摊开了。
业内专家指出,安全基线偏离项最怕“有清单无主人”,扫描工具能发现偏离,工单系统能记录偏离,但如果没有明确责任人,整改就会变成一句“后面再说”。
责任人缺位时会发生什么
- 安全部门反复催,运维说不是自己管的系统。
- 开发团队认为上线优先,安全配置以后补。
- 外包厂商说只负责交付功能,不负责基线加固。
- 偏离项在表格里躺了几个月,状态一直是“整改中”。
- 等到测评前突击修改,改完没有证据,复测仍然不过。
这些场景背后是同一个问题:责任边界模糊,安全基线偏离项整改不是单纯的技术活,它是一次责任分配,谁拥有资产,谁承担第一责任;谁运维系统,谁执行技术整改;谁审批例外,谁跟踪到期关闭。
安全基线偏离项整改责任人怎么定?先看这三条线
资产线:谁拥有系统,谁承担第一责任
资产责任人通常不是安全工程师,而是业务系统负责人或IT负责人,这个人不一定亲手改配置,但要为整改结果负责,他需要确认偏离项是否影响业务、安排整改资源、协调开发和运维。
在CMDB或资产台账里,每个系统至少要有一个“资产责任人”和一个“技术接口人”,没有这两个字段,派单就会变成群发消息。
技术线:谁运维、谁开发、谁安全,各自边界
- 运维团队:负责操作系统、中间件、数据库、网络设备的基础配置整改。
- 开发团队:负责应用层安全配置、代码中的密钥管理、接口鉴权、日志输出。
- 安全团队:负责基线标准制定、扫描验证、风险分级、整改跟踪和复测。
- 云平台团队:负责云上安全组、IAM、对象存储策略、日志服务的配置。
- 外包厂商:在合同里写清基线整改责任,不能只写“配合”。
管理线:谁审批例外,谁跟踪闭环
有些偏离项确实不能立刻整改,比如老系统不支持新加密算法,或者业务连续性要求不能停机,这时需要例外审批,但不能“一批了之”,例外单要有补偿性控制、有效期和复审人。
| 角色 | 核心责任 | 关键交付物 |
|---|---|---|
| 资产责任人 | 对系统整体风险负责 | 整改资源确认、例外申请 |
| 技术整改人 | 执行具体配置变更 | 变更记录、配置截图、扫描报告 |
| 安全接口人 | 制定基线、验证结果 | 偏离项清单、复测结论 |
| 例外审批人 | 判断风险是否可接受 | 例外单、补偿措施、到期日 |
| 跟踪人 | 推动工单关闭 | 整改台账、超期提醒、复盘记录 |
行业共识认为,整改闭环的关键不是工具多先进,而是责任到人,工具能提高效率,但替代不了责任分配。
等保安全基线偏离项整改流程:从发现到关闭
发现与分级:别把所有偏离都当P0
扫描结果出来以后,先别急着全部派单,按资产重要性、暴露面、利用难度、业务影响分级。
- 高危:公网暴露、弱口令、未授权访问、数据库公网监听。
- 中危:日志未集中、审计策略不完整、权限过大。
- 低危:口令复杂度略低、提示信息泄露、非关键服务未关闭。
分级不是为了少干活,而是为了把有限人力放在真正危险的地方。
派单与承诺:责任人、期限、资源
在Jira、禅道或企业工单系统里,给偏离项增加必填字段:
- 偏离项ID
- 资产IP或系统名称
- 资产责任人
- 技术整改人
- 风险等级
- 整改截止日期
- 验证人
- 证据链接
派单时要求责任人回复“可完成时间”和“需要什么资源”,如果责任人说“做不了”,要立刻升级到资产责任人或例外审批人,而不是让工单挂着。
整改与验证:证据链比口头说明重要
技术整改要留下可验证的证据。
- Linux检查口令有效期:
chage -l username - 查看监听端口:
ss -tunlp - 检查审计服务:
systemctl status auditd - Windows查看本地安全策略:
secpol.msc - Windows查看审计策略:
auditpol /get /category: - MySQL检查密码策略:
SHOW VARIABLES LIKE 'validate_password%'; - 云平台检查安全组、RAM策略、对象存储ACL。
整改完成后,不要只写“已修复”,要附上配置导出、截图、扫描复测报告和变更单号,验证人独立复核,确认偏离项真的消失。
关闭与复盘:例外也要有到期日
工单关闭前确认三件事:风险已消除或已批准例外、证据完整、资产台账已更新,例外项要设置到期日,到期自动提醒复审,复盘时看哪些偏离反复出现,比如弱口令、开放端口、日志未接入,反复出现说明基线标准、上线流程或运维习惯有问题,要从流程上堵住。
企业安全基线偏离项整改要花多少钱?成本构成与外包对比
价格没有统一答案,它取决于资产数量、偏离项多少、系统复杂度和整改窗口,多数情况下,成本分为人力成本、停机成本、工具成本和外包服务费。
| 方式 | 主要成本 | 适合场景 | 风险点 |
|---|---|---|---|
| 自建整改 | 内部运维和安全人力、加班、工具采购 | 资产少、团队熟悉系统、整改窗口充足 | 人力不足时容易拖延 |
| 外包整改 | 按人天或按系统计费、差旅、复测费 | 资产多、缺专项技能、测评临近 | 责任边界不清,整改质量参差 |
| 混合模式 | 内部派单跟踪,外部做专项加固 | 核心系统自控,边缘系统外包 | 需要统一验收标准 |
如果按人天估算,不同地域、不同厂商报价差异较大,北京、上海等一线城市的人力成本通常更高,外包合同里要写明:整改范围、验收标准、证据交付、复测次数、超期责任,不要只写“完成安全加固”,否则最后很难验收。
北京安全基线偏离项整改场景:多分支机构如何落地
北京企业常见的情况是总部加分支机构,甚至还有京津冀节点、云上业务和托管机房,安全基线偏离项整改容易变成“总部催、分支拖、云上没人管”。
落地时可以这样做:
- 总部安全团队统一基线标准,分支IT执行本地整改。
- 每个分支指定安全接口人,纳入统一工单系统。
- 云上资产按账号和项目分配责任人,安全组、IAM、存储策略逐项核对。
- 托管机房设备要求服务商提供配置证据,不能只给口头确认。
- 每月开一次整改复盘会,超期项由资产责任人说明原因。
如果涉及等保测评,提前把偏离项分成“测评前必须关闭”和“可带例外项”,测评机构看的是证据和闭环,不是听解释。
安全基线偏离项整改常见问题解答
安全基线偏离项整改必须由安全部门负责吗?
不是,安全部门通常负责标准、工具、验证和跟踪,具体整改要由资产责任人和技术团队执行,安全部门可以推动,但不能替所有系统改配置,责任落在资产线和技术线,整改才可持续。
等保测评前安全基线偏离项整改来不及怎么办?
先处理高危和公网暴露项,能关的关,能限的限,确实来不及的,走例外审批,写清补偿性控制和整改计划,测评时提供工单、变更记录和临时措施证据,不要伪造整改结果,复测和审计很容易发现。
安全基线偏离项整改后如何防止反弹?
把基线配置纳入上线流程和变更管理,新系统上线前自动扫描,不合格不放行,存量系统定期核查,偏离项自动开工单,责任人、期限、验收标准固定下来,关闭后更新基线库和资产台账,等保测评机构通常只对测评时点的状态负责,整改闭环仍由运营使用单位承担。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/685424.html