服务器只开放一个端口时,FTP上传的核心答案是:放弃传统FTP双端口模式,改用主动模式并锁定数据端口,或者直接切换为基于TCP单端口的SFTP/FTPS协议,让所有流量都挤在同一个端口里。
为什么FTP在单端口环境下总是卡住
很多朋友第一次遇到这个问题时,第一反应是修改FTP服务端的监听端口,比如把vsftpd的listen_port改成21,心里想着“我都把端口改成防火墙放行的那个了,怎么还连不上”,这其实是对FTP协议工作方式的误解。
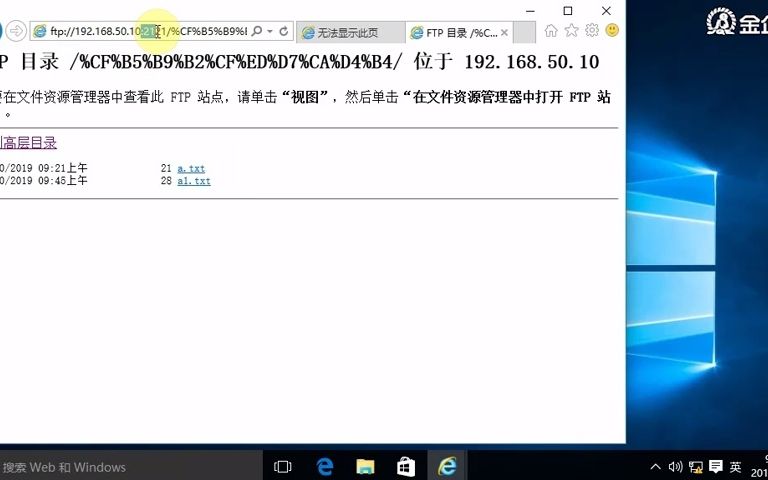
传统FTP需要两个通道同时工作:一个是控制通道(默认21端口),负责收发指令;另一个是数据通道(默认20端口或动态随机端口),负责传输文件内容,你改了服务端监听端口,只解决了控制通道的问题,数据通道依然会去尝试连接服务器上其他的随机端口,而防火墙只放行了那一个端口,数据连接自然被拦死。
行业共识认为,解决单端口FTP上传问题,本质上是解决数据通道的“无家可归”问题。
FTP主动模式+固定数据端口
什么是主动模式
主动模式(Active Mode)下,服务器主动去连接客户端,数据连接由服务端发起,这种模式有一个天然的好处:数据端口可以手动固定,只要把数据端口固定成防火墙放行的那个端口,控制端口和数据端口就能完全重合。
具体操作步骤
以Linux下常用的vsftpd为例,操作路径如下:
- 编辑配置文件
/etc/vsftpd/vsftpd.conf - 设置
port_enable=YES(开启主动模式) - 设置
connect_from_port_20=NO(允许指定主动模式数据端口) - 设置
ftp_data_port=2121(将数据端口固定为防火墙放行的2121端口) - 重启服务:
systemctl restart vsftpd
在Windows的FileZilla Server端,操作路径稍有不同:
- 打开FileZilla Server管理界面
- 进入“被动模式设置”选项卡,勾选“自定义端口范围”
- 将端口范围设置为只有一个端口,例如
2121-2121 - 防火墙放行该端口即可
客户端的配合也很关键
服务器端设置完成后,客户端也需要做出相应调整,以FileZilla Client为例:
- 打开站点管理器,找到目标站点
- 在“传输设置”选项卡中,选择“主动”
- 如果本地也有防火墙,需要同时放行客户端的出站端口,主动模式下,客户端会监听一个随机端口等待服务器连接,如果这个随机端口被本机防火墙拦住,同样无法传输
这个方案最大的坑在于:很多云服务器厂商的安全组规则只接受入站连接,而主动模式下服务器要往客户端发起连接,一旦本地网络或云安全组对出站规则有额外限制,依然会超时。
改用SFTP或FTPS,用协议换端口
为什么换协议是更省心的选择
如果你问老运维“服务器端口被封怎么传文件”,十个人里有九个会告诉你直接走SFTP,这属于协议本身的降维打击。
- SFTP走的是SSH协议,默认端口22,全程只需要一个TCP连接,控制通道和数据通道合二为一。
- FTPS(FTP over SSL)虽然本质还是FTP,但通过显式或隐式TLS加密,可以让所有流量都建立在同一个TCP连接上,同样天然适配单端口场景。
操作路径对比
| 项目 | 传统FTP | SFTP | FTPS |
|---|---|---|---|
| 默认端口 | 21/20或随机端口 | 22 | 21(隐式TLS时通常为990) |
| 端口占用数量 | 2个及以上 | 1个 | 1个 |
| 加密方式 | 明文传输 | SSH加密 | SSL/TLS加密 |
| 防火墙适配难度 | 高 | 低 | 低 |
| 客户端兼容性 | 最广 | 广 | 较广 |
以Linux服务器端为例,开启SFTP只需确认SSH服务正常,无需安装任何额外软件,Windows服务器则可以用OpenSSH Server,或者用第三方工具如Bitvise SSH Server。
如果把SFTP也换到其他端口
如果服务器只开放了80端口或443端口,想把SSH服务也折腾到那个端口上,操作也很简单:
- 修改
/etc/ssh/sshd_config文件中的Port字段,改成需要放行的端口 - 重启sshd服务
systemctl restart sshd - 客户端连接时指定端口即可,例如
WinSCP中填上服务器地址、端口号和账号密码,协议选择SFTP
注意坑点:如果服务器本身已经用80端口部署了Nginx或Apache,千万别直接把SSH端口改成80,两者会冲突,这时候需要借助iptables端口转发,把外网80端口的流量转发给内网SSH端口。
反向代理端口复用
什么时候必须用反向代理
有些场景下,服务端口是铁了心不能改的,比如你需要在80端口上同时跑Web服务和FTP上传需求,或者服务器只对外开放了一个固定端口,且这个端口被其他服务占用。
这种情况下,可以用反向代理工具把不同协议按路径或域名的规则分流到后端服务,常用工具包括Nginx stream模块、HAProxy、frp。
以Nginx中配置TCP转发为例
Nginx从1.9.0版本开始支持stream模块,可以配置基于TCP层面的透明转发:
- 在
nginx.conf中加载stream模块 - 配置代理监听端口(即唯一对外开放的端口)
- 将流量按IP或端口转发到内部FTP服务的某个端口
命令行操作路径:
cd /usr/local/nginx/conf
vim nginx.conf
在配置文件中添加:
stream {
    upstream ftp_backend {
        server 127.0.0.1:2121;
    }
    server {
        listen 8080;
        proxy_pass ftp_backend;
    }
}这样就可以实现外网只有一个8080端口,流量进来后转发给内网的2121端口,FTP服务本身不用做任何修改。
frp内网穿透的用法
如果是内网服务器需要对外提供FTP上传能力,而公网服务器只开放了一个端口,frp是比较稳妥的方案:
- 在公网服务器上启动frps服务端
./frps -c frps.toml- 在内网服务器上启动frpc客户端,配置好远程端口为公网放行的那个端口
- 本地端口指向内网FTP服务的实际端口
frp把内网端口“映射”到公网端口上,从外部看,只有一个端口在提供服务,内网怎么折腾都不受影响。
选哪个方案最省心
不同场景下最优选择完全不同:
- 如果服务器从零开始搭建,直接用SFTP或FTPS,别碰传统FTP,最省事。
- 如果FTP服务已经跑了很久且不能动,用主动模式加固定数据端口的方式改动最小。
- 如果唯一开放的是443或80端口且已有Web服务,反向代理是唯一不用改端口的办法。
- 如果只是临时传一次文件,不用纠结搭建服务,用Python的
http.server模块临时起一个HTTP服务,一次性上传下载完就关掉。
记得把服务器上的相关服务以明文方式写入开机启动项,避免重启后服务中断造成不必要的排查工作量,至于安全性,单端口环境下SFTP才是免疫力最强的那个,传统FTP即便能跑起来,明文传输的用户名密码也有被截获风险。
Q&A:服务器只开放一个端口怎么ftp上传的常见疑问
Q1:为什么我的FTP能登录,但一列目录或传文件就卡死?
A:因为登录只用到了控制连接,而列目录和传文件需要额外建立数据连接,数据连接尝试用的是其他随机端口,被防火墙拦截了,解决办法是切换主动模式并固定数据端口,或者改用SFTP协议让数据通道走同一个端口。
Q2:服务器只开放80端口能传文件吗?
A:能,两种路径:一种是改用WebDAV over HTTP,直接走80端口,无需额外开放端口;另一种是用Nginx stream模块做TCP转发,把8090等内部端口映射到80端口上,再通过SFTP客户端连接,同样能实现上传。
Q3:把FTP数据端口改成21而不做其他设置,数据通道一定会通吗?
A:不一定,数据来源端口是21(20端口是默认来源端口,但可以被修改),可目标端口在主动模式下是客户端的随机端口,被动模式下是服务器随机端口,单改服务端的监听端口不能完全约束对端行为,需要配合主动模式与客户端设置一起使用,才能保证所有流量收敛到一个端口上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/686521.html