商用密码应用安全性评估(密评)对密钥管理的核心要求,是建立覆盖密钥全生命周期的安全管理机制,从生成、存储、分发、使用到更新、备份、恢复和销毁,每一环都要有明确的技术手段和制度约束,并且密钥不能与业务数据混放,必须独立管理。 简单说,密评不只是看你的密码算法合规,更看重密钥是不是真的管住了、管好了。
密评对密钥管理的关键检查点有哪些
密评的测评项里,密钥管理属于“管理与技术结合”最紧密的部分,业内专家指出,相当一部分单位在首次密评中因密钥管理环节丢分,问题往往不是密码设备不行,而是密钥使用流程存在漏洞,下面这些检查点,是密评现场必看的。

密钥生成方式是否合规
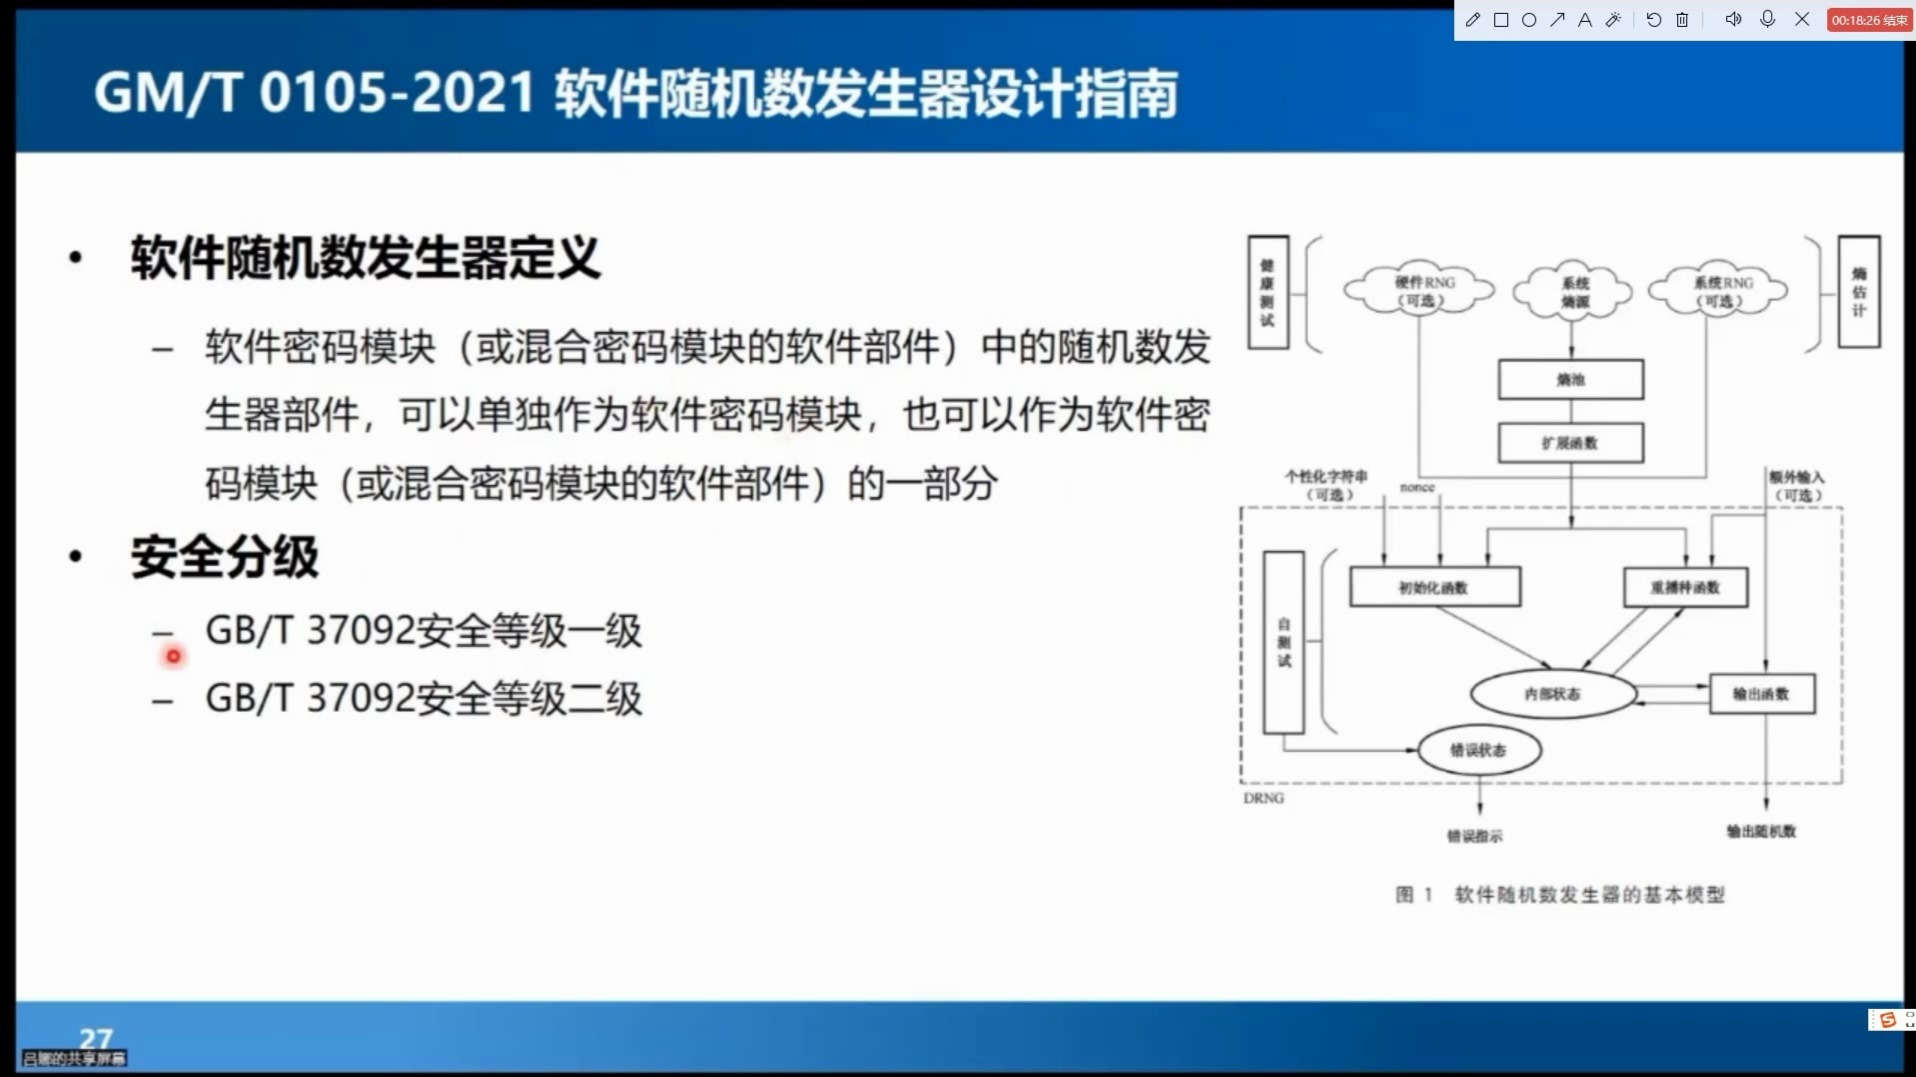
密评要求密钥必须由合规的密码设备生成,比如通过商用密码认证的密码机、密码模块,软件生成的随机数、自己写的算法生成的密钥,在密评中直接算不符合,具体检查点包括:
- 密钥生成过程是否在密码设备内部完成
- 生成的密钥是否满足算法规定的长度和熵源要求
- 是否采用国家密码管理局认可的SM系列算法生成密钥
密钥存储是否做到“独立且加密”
这是密评最容易出问题的地方,很多系统把密钥直接写在配置文件里,或者和数据库放在一起,密评一看就否,合规做法是:
- 密钥存储在专用密码设备内,或使用加密卡、加密机保护
- 设备外的密钥必须以加密形式保存,且加密密钥与业务密钥分开
- 密钥明文不得出现在硬盘、日志、内存转储文件中
密钥分发是否有安全通道
密钥从密码机分发到业务系统时,如果走明文通道,比如HTTP、普通FTP,密评直接判重大隐患,要求是:
- 使用SSL/TLS等加密协议传输密钥
- 密钥分发过程有审计记录,能追溯到谁在什么时间取了密钥
- 分发后的密钥在接收端即时加密存放
密钥使用范围是否受控
密评会检查密钥是不是只用于约定场景,同一把密钥不能既加密业务数据又加密管理口令,更不能直接用于签名,具体看:
- 加密密钥和签名密钥是否分离
- 根密钥和业务密钥是否分层使用
- 密码机内部密钥权限是否分级授权
密钥更新和替换是否按周期执行
密钥长期不换是密评中的常见扣分项,密评要求密钥有明确的有效期和更新策略,检查点包括:
- 是否配置了密钥更新周期,比如业务密钥每1-2年更换
- 密钥过期后是否自动失效并启用新密钥
- 密钥更新过程是否不影响业务连续性,是否有应急预案
密钥备份与恢复是否安全可控
密钥丢了,数据就全废了,密评要求有备份,但不是直接复制一份放U盘,正确做法是:
- 密钥备份采取加密分片存储,多节点托管
- 恢复过程需要多人授权,且有完整操作记录
- 备份密钥与主密钥使用不同的保护机制
密钥销毁是否做到不可恢复
密评会查看密钥销毁流程,普通删除文件不算销毁,必须让密钥从物理上或逻辑上彻底消失,要求:
- 使用密码设备提供的安全销毁指令,比如密钥销毁接口
- 销毁过程有现场双人监督和签名确认
- 销毁记录留存备查,记录里包含密钥标识、销毁时间、操作人
商用密码应用安全性评估中密钥管理如何整改
如果密评反馈密钥管理不达标,整改方向通常围绕“硬件化、流程化、可审计”三个词展开,下面按实际项目经验列出整改步骤。
第一步:梳理密钥资产清单
把系统里所有已使用的密钥整理成表格,列清楚:密钥用途、算法类型、长度、存放位置、责任人、有效期、上次更换时间,密评人员会拿这份清单和实际系统比对,如果发现清单上没有的密钥,直接视为不受控。
第二步:统一迁移到合规密码设备
如果是软件密钥堆在服务器上,最稳妥的整改方案是采购合规密码机或密码服务,把密钥全部导入设备管理,业务系统通过密码机接口调用密钥,不再接触明文密钥,迁移时注意:
- 先做测试环境演练,确保兼容性
- 迁移后原明文密钥立即安全销毁
- 修改应用配置,去掉硬编码密钥
第三步:建立密钥管理制度
管理制度不是贴在墙上的,要到岗到人,密评会抽查制度文件、操作记录和人员访谈,建议包含:
- 密钥管理岗位职责,区分使用人员和管理人员
- 密钥全生命周期操作审批流程表
- 密钥事件应急预案,比如密钥泄露、丢失、损坏
第四步:配置密钥审计日志
密码设备的审计日志要能记录关键操作,包括密钥生成、备份、恢复、销毁,日志需要保护起来,防止被篡改,密评要求日志保留时间通常不少于6个月,部分行业要求更长,具体看密评方案。
不同场景下的密钥管理密评要求差异
密钥管理要求会根据系统形态和密评等级不同而调整,下表对比了典型场景的主要区别:
| 场景类型 | 密钥存储载体 | 主要密评关注点 | 整改常见动作 |
|---|---|---|---|
| 传统机架式系统 | 服务器密码机 | 密钥与业务隔离、密码机权限控制 | 重新划分密码机密钥分区 |
| 云上业务系统 | 云密码服务或密码资源池 | 多租户密钥隔离、虚拟化环境密钥保护 | 采用租户独立密钥空间 |
| 等保三级关键业务 | 金融/政务专用密码设备 | 双人管控、审计留痕、密钥分级 | 增加密码硬件和管理流程 |
| 移动端应用 | 移动密码模块或SE安全芯片 | 密钥不落盘、白盒加密保护 | 升级为白盒密码方案 |
云环境下的密钥管理要求更严
云环境里,传统物理密码机不好使,密评更看重虚拟化环境下的密钥隔离,行业共识认为,云上系统必须使用经过认证的云密码资源池,每个租户的密钥在密码资源池内独立分区,租户间不能互相访问,当前主流做法是采用密码资源池统一管理,配合密钥管理服务(KMS)对外提供密钥接口。
等保三级系统密评密钥管理怎么做
等保三级系统过了等保,但密评是另一道坎,等保看安全机制有没有,密评看密码应用对不对,密钥管理方面,等保三级系统通常要补的是:
- 登录口令和传输加密的密钥是否使用国家密码算法
- 数据库加密、文件加密的密钥是否托管在密码机内
- 运维渠道(如SSH、远程桌面)的密钥是否通过密码通道传递
密评密钥管理常见错误和避坑建议
密码机和业务系统放在同一网段
密码机管理口和数据网口混用,业务一旦被突破,密码机也暴露,整改时把密码机管理口单独隔离到管理VLAN,禁止业务网段直接访问。
用数据库自带加密功能代替密码机
MySQL、Oracle自带的加密可以保护数据,但密钥管理强度不够,不符合密评对密钥生成和存储的合规要求,建议使用合规密码机提供的透明加解密接口。
密钥备份就是导出密钥文件
很多人把密钥从一个密码机导出,存到另一个地方,这算备份了,但密评要求备份后的密钥仍然是密文状态,且恢复操作需要授权流程,正确做法是使用密码机的密钥备份恢复功能,以加密分片的方式备份到专用存储介质。
只准备技术材料,忽略操作记录
密评现场会随机抽查操作人员,问密钥更新流程、紧急情况处理方式,如果人员答不上来,或操作记录和制度不符,即使设备合规也会被扣分,所以平时要真实执行操作,别只写文档。
关于密评密钥管理的几个常见问题
问题:密评对密钥管理要求中,密钥长度有没有硬性规定?
有,密评要求采用国家密码管理局认可的算法,对称算法中SM4使用128位密钥,非对称算法中SM2使用256位密钥,SM3作为杂凑算法输出256位摘要,历史遗留的RSA、AES等国际算法如果仍在关键业务中使用,密评会判定不符合,建议替换为国密算法并同步更换密钥。
问题:把密钥放在加密机里,是不是就完全符合密评要求了?
不是,加密机只是硬件基础,密评还检查密钥的生成来源是否合规、密钥使用权限是否分离、更新周期是否明确、销毁是否彻底,很多单位买了加密机,但密钥生成时使用了外部随机数,或者多个业务共用同一密钥分区,照样被扣分,密钥管理是“设备+流程”双重合规,缺一不可。
问题:密评整改周期一般多久?密钥管理相关的整改能不能快速完成?
密钥管理的整改周期取决于系统复杂程度,如果只是把配置文件里的硬编码密钥迁移到密码机,配合应用改造,通常需要2-4周,涉及多个业务系统,或者需要调整网络架构并部署密码资源池,周期可能拉长到2-3个月,密评整改的核心难点不在设备采购,而在于业务应用与密码机接口的适配,建议先做一个小系统试点跑通流程。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/686834.html