离职员工账号必须在离职当天完成权限回收,这是企业账号管理的安全底线,拖过当天,账号就多停留一天风险。
账号不会自己走,它留在系统里,就随时可能被打开、被利用、被转移数据,很多公司把账号回收当成离职流程的最后一步,其实它应该是最先执行的动作。

离职人员账号权限回收流程:为什么必须卡在当天
离职当天的风险窗口比想象中大得多,员工提离职的那一刻,心态已经变了,不管是长期积累的不满,还是单纯想带走客户资源,账号还在手里,就存在操作的可能。
行业共识认为,离职相关的数据泄露事件里,权限清理滞后是最大的共因,所谓”滞后”,很多时候只是晚了几个小时,但就是这几个小时里,账号可以被用来做很多事。
具体到场景,风险集中在几类操作上:
- 远程登录客户管理系统,导出通讯录、报价单和历史合同
- 用企业邮箱转发内部文件到私人邮箱
- 登录代码仓库,克隆全部项目代码
- 在财务系统里查看、修改或导出数据
- 删除个人网盘和共享文件夹里的内容
有个常见的案例:某公司销售主管离职当天,HR和IT都没动他的账号,准备第二天再办,当天晚上,他用手机登录CRM系统,把部门所有客户信息打包带走,第二天早上公司才发现,数据已经到了竞争对手那边,这个过程里,没有任何人触发权限回收动作,账号就像一扇没上锁的门,开着过了一夜。
组织离职审批后,第一件事是冻结账号,不是办理交接,不是安排谈话,更不是等到最后一个工作日再做。
员工离职账号怎么处理:当天冻结的标准动作
员工离职账号怎么处理这件事,核心不是”删不删”,而是”停不停”,当天必须停掉访问能力,至于数据交接和账号删除,可以放在后续几天慢慢做完,冻结和删除完全是两码事。
核心动作:HR通知、IT冻结、部门确认
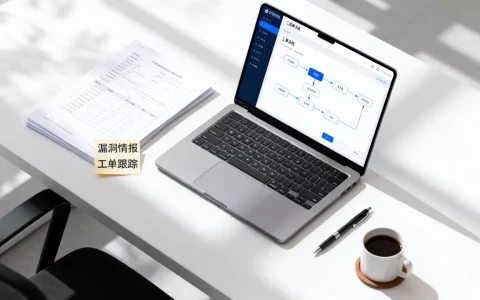
第一步,HR在离职审批通过后,立即向IT部门提交账号冻结工单,带上离职员工姓名、工号、最后工作日和已知的系统账号清单。
第二步,IT在当天完成账号冻结,所有企业核心系统同步禁用,这一步必须在当天完成,理由是账号每多存在一小时,就多一个被利用的时段。
第三步,部门负责人确认数据交接,账号冻结后,该员工名下的项目文件、客户文档、业务数据要能在不登录原账号的前提下转移给接手人。
各系统权限逐项回收
每个系统处理方式不一样,但原则相同:当天失去登录能力。
- 域账号和邮箱:在Active Directory或IAM平台里找到目标账号,右键禁用账户,邮箱设置自动回复为”该员工已离职,请联系XXX”,关闭外部转发规则。
- 云服务控制台:在用户列表里移出该员工,或直接移除权限组,如果该员工创建过API密钥,第一时间在密钥管理页面吊销。
- 代码平台:从GitLab或GitHub组织中移除该成员,把仓库所有权转移给上级或接手人。
- CRM和ERP系统:在系统后台删除或停用角色,导出该员工名下的业务数据,移交给接手人。
- 物理设备:门禁卡当天失效,笔记本、手机、U盾等实物当天归还并登记。
这个流程里有一个很多人会忘记的动作:账号冻结后,要检查该账号是否绑定了其他应用的登录权限,比如用企业邮箱登录了外部SaaS平台,或者用微信群登录了第三方小程序,如果不解绑,邮箱虽然不能登了,但外部应用还挂着企业身份,风险会以另一种方式延续。
当天回收和延迟回收的差异
表格能直观看出差别。
| 对比维度 | 当天回收 | 拖到第二天或更晚 |
|---|---|---|
| 数据暴露窗口 | 只有当天几小时 | 一个晚上以上,甚至连续多日 |
| 被恶意利用概率 | 极小 | 明显上升 |
| 审计合规状态 | 符合内控留痕要求 | 存在权限盲区 |
| 交接复杂度 | 先冻结后交接,有序 | 原账号还可能被误用于交接数据 |
| 员工体验 | 离职手续完整,无遗留 | 后续还要联系对方配合删号 |
离职账号权限回收时间怎么定:当天冻结的几个隐藏场景
大多数人都知道”当天回收”这个原则,但真正执行时,总有几个场景让人纠结。
突发离职,当天才提出
员工下午提离职,当天就走人,HR忙着办手续,IT等着安排交接,账号回收往往被排到第二天,但这个场景恰恰是风险最高的。
业内专家指出,离职场景中威胁最大的时段,就是提离职后的24小时,这时候员工心态已经开始变化,手上又有完整密码,还有企业网络访问权限,什么都来得及做。
对策是:所有交接环节都可以往后放,唯独账号冻结不能等,哪怕什么都来不及做,也要先把账号冻住,交接可以在第二天继续,冻结必须当天执行。
离职员工掌握主管理员账号
小公司经常遇到这种情况:管技术的人本身就有云平台主账号、域管理员权限,甚至整个公司的管理员密码都只在他一个人手上。
这种账号级别高,破坏力也大,普通IT桌面可能根本看不到它的存在,离职审批流程里也不会自动带上这个账号。
解决思路只有一个:平时就要建立管理员账号备案表,每个主管理员账号都要有明确的归属人,至少两个人知道密码,或者密码托管在密码管理工具里,离职时,管理员权限当天转移到CTO或指定接替者名下,并在解锁记录里留痕。
SaaS软件里被遗漏的子账号
统计显示,相当一部分公司的离职账号残留问题出现在SaaS软件上,原因是公司买了很多在线工具,项目管理、协同文档、客户反馈、广告投放后台,每个工具都有账号。
问题在于,IT部门根本不知道员工注册了哪些工具,员工自己用公司邮箱注册的账号,离职时不会主动提,公司也无法控制。
对策是平时从源头规范账号开通流程:所有SaaS工具都由IT或行政统一从HR系统发起开通,离职时HR系统自动向已接入的服务商发起禁用请求,如果做不到这一步,至少在每个离职流程里加一道环节:要求离职员工在交接清单上列出自己名下的所有系统账号,并签名确认。
离职账号当天收回吗:三个高频疑问详解
问:离职账号当天收回吗,还是说可以等交接完再删?
答:当天先冻结,交接完成后可以再删除,冻结是权限回收的核心动作,删除是收尾动作,哪怕交接要跨周,冻结必须当天做,判断标准很简单:离职当天下班前,该账号是否已经无法登录。
问:员工离职账号怎么处理,才能既安全又不耽误业务?
答:用”冻结+交接”两步走,冻结是立刻掐断所有访问能力,交接是把项目和数据转移到接手人手里,不要用删除代替冻结,账号一删,接手人需要的历史数据就找不回来了,先冻结,再交接,最后在确认交接完毕后删除账号,是多数公司的标准路径,这个过程里,当天要完成的是冻结,不是全部内容。
问:公司离职账号管理规范里,最容易被忽略的是哪一环?
答:最容易被忽略的是外部协作方的账号,公司会回收内部员工权限,但外包开发、兼职设计、代运营服务商这些身份,往往不在离职流程里,他们的账号如果挂在云服务器、代码仓库、广告后台里,合作关系结束后权限依然存在,规范里明确写清”所有身份,包括内部员工和外部协作人员,权限到期日当天解除”,就能有效堵住这个漏洞。
离职账号权限回收,本质上不是技术难题,而是流程纪律,把”当天冻结”变成一条不需要讨论的制度,写进每日离职处理单,执行到位,企业信息安全的短板就补上了一块。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/689472.html