连接服务器内另一个IP,核心是先判断目标IP是同一台机器的辅助地址,还是另一台设备的独立地址,然后根据网络类型选择SSH直连或跳板机转发。很多人一开始就卡在“连不上”三个字上,其实大部分问题都出在没分清这两种情况,导致用了错误的连接方法。
服务器内另一个ip指的是什么?先搞懂这几种情况
“服务器内另一个ip”这个说法其实很模糊,日常运维中,它可能指完全不同的三样东西,如果连之前不搞清楚,后面再多的命令都是白费。

同一台服务器上的多个IP
云服务器或物理机通常可以绑定多个IP,比如一块网卡上配置了公网IP和内网IP,或者绑定了多个弹性IP,这种场景下,所有IP都属于同一台机器,你登录任何一个IP,进入的都是同一个系统,此时你不需要“连”另一个IP,只需要用ip addr或ifconfig查看配置,确认地址是否已生效。
另一台服务器的内网IP
机房内部或者私有网络里,两台服务器互相访问,使用的是内网IP,比如你的跳板机有公网IP,而目标服务器只有内网IP,外界无法直接访问,这时你想“连上服务器内另一个ip”,其实是要穿过跳板机,再连到那台内网服务器。
公网IP与内网IP的区别
行业共识认为,公网IP是互联网上可路由的地址,内网IP只能在局域网内使用,两者最大的区别是:公网IP能直接连,内网IP必须依赖同网络的入口,云服务器厂商通常会给每台机器配一个内网IP,比如10.x.x.x或172.16.x.x,这个地址只在你的VPC(虚拟私有云)里有效。
怎么连上服务器内另一个ip?按场景分步骤操作
搞清楚了类型,下面才是真正的实操,根据不同的起点和终点,我分成了两种最常见场景。
从你自己的电脑直接连另一个IP
如果你的目标IP是公网IP,并且安全组、防火墙都放行了,那直接使用SSH命令即可。
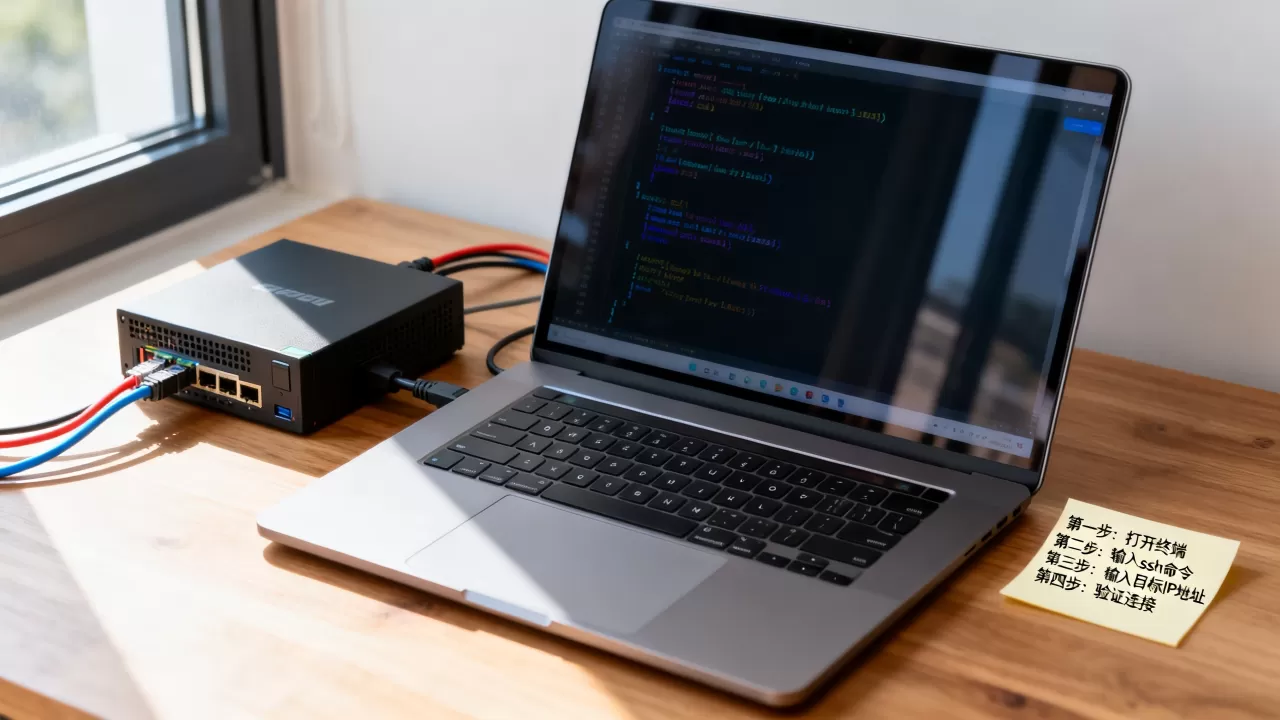
ssh 用户名@目标IP地址
比如你的用户名是root,目标IP是203.0.113.10,那么命令就是:
ssh root@203.0.113.10
如果SSH端口不是默认的22,需要加上-p参数:
ssh -p 2222 root@203.0.113.10
这里有一个容易踩的坑:Windows用户用PuTTY等工具时,填的是IP地址,但别忘了在“Connection -> SSH -> Auth”里加载私钥文件,如果用密码登录,也要确认服务器上的sshd_config允许密码认证。
通过已有服务器跳转连接内网ip
这是“服务器内另一个ip”最常见的使用场景,你手头已经有一台能访问的公网服务器(跳板机),想通过它去连同一内网里的另一台服务器,这类操作业内叫“跳板机连接”,具体做法如下。
先在本地电脑上,用SSH登录跳板机:
ssh user@跳板机公网IP
登录成功后,在跳板机的Shell里,再SSH到目标内网IP:
ssh user@10.0.0.5
这是最简单的两层跳转,如果你经常需要这样做,可以用更省事的ProxyJump参数,一条命令直达目标:
ssh -J user@跳板机公网IP user@目标内网IP
-J参数会自动先连跳板机,再连内网IP,全程不用手动切换,注意,跳板机上的SSH密钥或密码认证要提前配好,否则会卡在第二步。
不用SSH,用Web面板连内网IP可行吗?
如果你的服务器装了宝塔面板、Cockpit这类Web管理工具,它们默认监听内网IP或公网IP的某个端口,你想从本地访问,需要在跳板机上做端口转发,举个例子,把跳板机的8080端口转发到内网IP的8888端口:
ssh -L 8080:10.0.0.5:8888 user@跳板机公网IP
然后本地浏览器访问
http://127.0.0.1:8080,就能看到内网服务器的面板页面,这种方式不占用SSH会话,适合图形化管理。
常见连接失败原因排查清单
排查顺序很重要,按照下面列表从前往后检查,大概能解决九成问题。
- 安全组和防火墙:云平台的防火墙策略,以及服务器内的
iptables或firewalld规则,是否放行了目标IP和端口。 - IP是否真的存在:在服务器上执行
ip addr,确认另一个IP已经绑定在网卡上,并且状态是UP。 - 网络路由是否可达:内网通信要保证两台机器在同一个VPC或子网里,检查路由表
ip route。 - SSH服务是否监听:用
ss -tlnp查看sshd是否监听了你连接的IP地址,有时候sshd只监听127.0.0.1,外部IP当然连不上。 - 认证方式是否匹配:密码登录需要
PasswordAuthentication yes,密钥登录需要把公钥写到authorized_keys里。
业内专家指出,大部分“换了IP就连不上”的案例,根源都在于sshd监听地址写死了0.0.0以外的具体IP,而不是网络策略问题。
服务器多ip配置与连接优化
如果你需要在同一台服务器上“创造”另一个IP(比如临时测试),Linux系统可以用一行命令搞定。
临时添加辅助IP
以Ubuntu/CentOS为例,给网卡eth0添加一个内网IP:
ip addr add 192.168.1.100/24 dev eth0
添加后,本机立刻就能通过这个IP访问服务,但要注意,重启网络服务或重启机器后,这个IP会消失,想要持久化,需要写入网络配置文件(例如/etc/network/interfaces或/etc/sysconfig/network-scripts/)。
多个IP时如何指定源地址
当一台服务器有多个IP时,你从这台服务器发起连接,系统默认选择哪个源IP可能不是你想要的,如果你需要强制指定用某个IP去访问目标服务器,可以用
-b参数:
ssh -b 192.168.1.100 user@目标IP
或者用ip rule策略路由做更精细的控制,这个操作适合多IP绑定下的特殊业务,普通场景不建议乱改。
云服务器多IP的配置注意点
在简米云、酷番云、华为云上绑定多个私有IP,除了要在控制台操作,还需要在操作系统内部手动添加IP到网卡,否则控制台显示有IP,系统里却看不到,酷番云服务器连接内网ip时,如果遇到不通,先检查云平台的路由表和安全组,再看系统路由。
关于连接服务器另一个IP的常见问答
为什么我能ping通服务器内网IP,但SSH连接超时?
ping走的是ICMP协议,SSH走的是TCP端口,能ping通说明网络链路正常,SSH超时一般是防火墙拦截了22端口,或者sshd服务没有运行,请检查安全组规则和服务器内的firewalld状态。
通过跳板机连接内网IP时,密钥认证怎么配置最快?
把本地公钥加入跳板机的authorized_keys,同时把跳板机的公钥加入目标内网服务器的authorized_keys,这样本地连跳板机免密,跳板机连目标也免密,全程无需交互,如果目标机器只允许跳板机访问,内网IP甚至可以不绑定公网。
我想直接连接服务器上绑定的另一个弹性IP,需要重新配置什么吗?
弹性IP本身是在云平台层面绑定的,只要绑定成功,它就会映射到服务器的内网网卡,你只需要在云平台控制台放行该弹性IP对应端口的安全组规则,然后直接用SSH连接即可,服务器内部无需额外配置,因为弹性IP最终会解析到你的主网卡上。
一句话收尾:连接服务器内另一个IP,本质是搞清网络拓扑和路由关系,再选择合适的工具,真正操作起来每个场景都有现成命令可循。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/689452.html