权限申请走流程,是避免私下开通最直接、最牢靠的办法。 越是敏感系统,越要把“谁申请、谁审批、谁开通”摆到明面上,私下开通看着快,出了事连一个能证明“你被授权过”的凭证都拿不出来。
为什么要死磕权限申请流程
权限好比一把钥匙,流程就是登记本,私下开通相当于把钥匙交给别人,却不写登记,很多时候不是员工故意乱来,而是口头喊一声、群里@一下,权限就开了,事后一问,谁批的?不知道,谁开的?查不到,权限申请走流程,本质就是把“口说无凭”变成“白纸黑字”。

从风险角度看,私下开通最容易出现在两种场景,一种是老员工图省事,认为“反正都是自己人,开个权限还要填单子?”,另一种是管理者迫于业务压力,直接让IT“先把权限开了,单子后补”,这两种思想恰恰是权限事故的高发源头。
业内专家指出,多数内部数据泄露事件,追根溯源都能找到权限管理失控的影子,权限开得越随意,企业越难定位问题责任人,走流程不是官僚主义,而是给权限加一道看得见的保险。
权限申请流程怎么写才合规
很多人问权限申请流程怎么写,其实核心不是模板多漂亮,而是把要素列全,一份合规的权限申请,至少要有申请人、申请原因、所需权限范围、使用期限、业务归属、审批人签字,缺了任何一项,将来都是审计的漏洞。
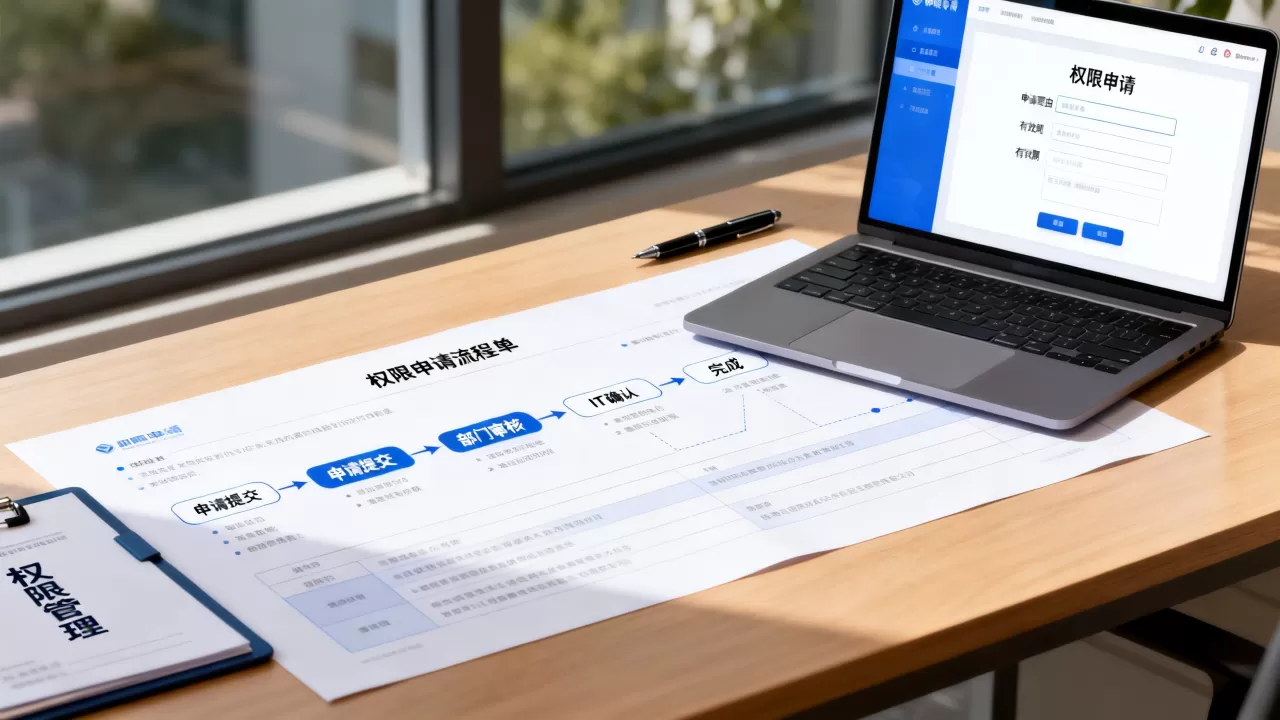
权限申请流程的五个标准步骤
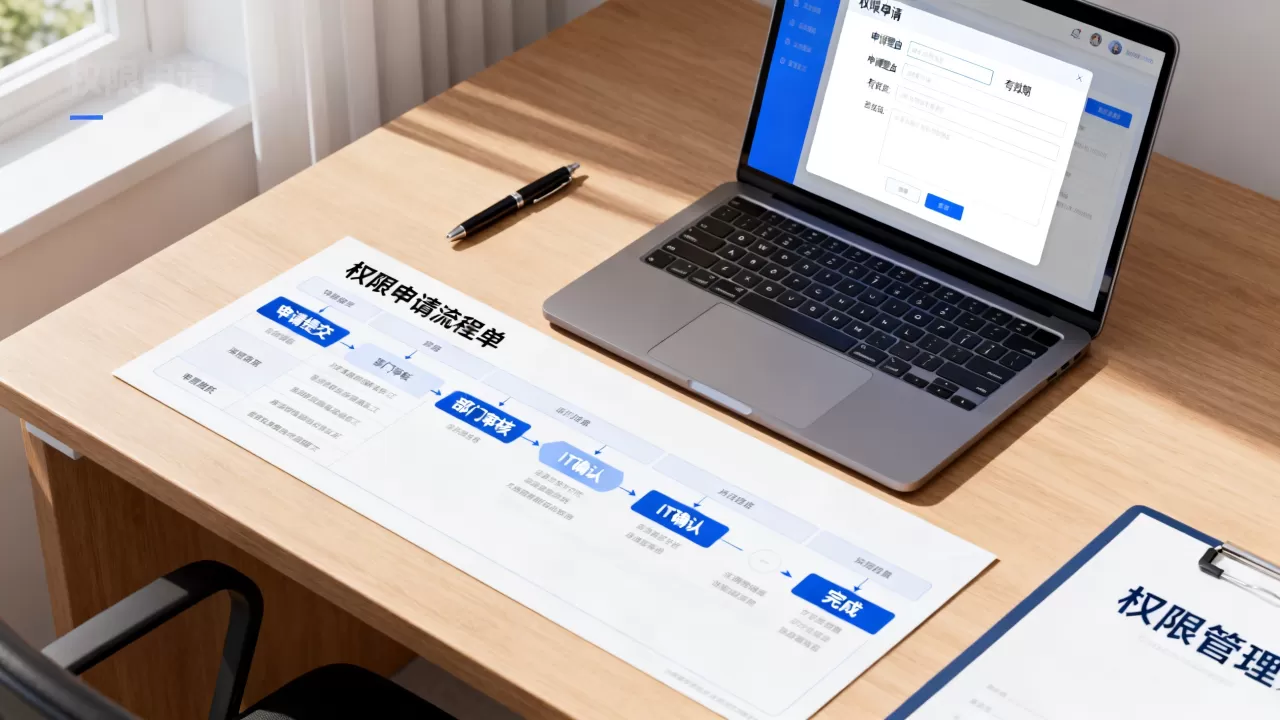
- 第一步:提交书面申请。 在OA系统里发起权限申请单,附上岗位职责说明和正当业务理由。
- 第二步:业务负责人审批。 确认申请人确实需要该权限,拒绝“人情审批”。
- 第三步:安全或IT部门复核。 检查权限范围是否最小够用,是否存在冲突职责。
- 第四步:权限开通并留痕。 系统后台记录操作人、开通时间、授权依据。
- 第五步:定期复核权限。 每隔三个月或半年重新核对一次,离职、转岗立即回收。
权限申请流程和注意事项
写流程时容易犯一个错:只写审批节点,不写审计要求,流程里必须明确“谁申请、谁审批、谁开通、谁复核”四位一体,环环留痕。
- 权限申请单上写明最短使用期限,避免永久授权。
- 区分“申请”和“审批”两个人,不能自己提、自己批。
- 紧急情况下可以走临时通道,但必须在24小时内补齐正式流程。
- 流程中增加“权限回收提醒”,防止人走权限还在。
系统权限审批流程设计要点
系统权限审批流程设计,重点在于“分级管控”,普通员工权限由部门经理批,高权限或跨部门权限要上升至安全负责人,管理后台权限更要双人复核。
- 普通业务权限:一级审批,响应时间控制在4小时以内。
- 财务、客户数据权限:二级审批,需部门负责人加安全部门双审。
- 超级管理员权限:三级审批,必须分管领导签字,且操作行为全程审计。
权限申请流程与私自开通的边界在哪里
边界就一条: 有没有经过事前审批。 事前审批就是走流程,事后补单、口头同意、默认开通都算私下开通,不要以为“权限是别人主动给的”就能免责,只要是绕过流程开的,责任都在授权人身上。
私下开通的三个常见场景
- 口头授权。 领导说“你先把报表系统权限给小王开一下”,没有邮件、没有流程,小王用这个权限导出了全公司的工资表。
- 管理员直接开。 系统管理员嫌流程麻烦,直接在后端给“兄弟部门”加了权限,半年后人员调整,谁都忘了这事。
- 离职继承操作错位。 老员工离职,新员工顶替,顺手继承了所有权限,没走任何权限申请流程,内部数据被新人误删,才发现权限早就不该给。
同业务,两种命运:走流程与私下开通
| 对比维度 |
权限申请走流程 | 私下开通权限 |
|---|---|---|
| 操作依据 | 有审批单,可追溯 | 只有口头沟通或消息记录 |
| 违规成本 | 审批人签字担责 | 责任互相推诿 |
| 审计结果 | 合规留痕 | 高风险整改项 |
| 业务效率 | 慢一点,但稳 | 快一时,事后麻烦 |
| 权限回收 | 到期自动提醒 | 长期挂起,成为僵尸账号 |
就像业内常见的一句话:权限申请流程与私自开通,差的不是一次点击,而是冒一次险和守一生底线的区别。
如何让权限申请流程真正落地
流程写得再好,不落地等于白写,很多公司有制度,但大家嫌麻烦不走,最后制度成了摆设,要让流程真正跑起来,可以从三方面下功夫。
把流程做“轻”
流程太重,必然有人想绕开,权限申请流程走哪些步骤,要精简到让大多数业务人员不觉得麻烦,能两小时批完的,不要拖两天,可以设置自动审批规则:低风险权限由系统判断,自动匹配申请人岗位,无需人工等待,但依然留下申请记录。
- 表单字段用下拉框选择,减少手动填写。
- 审批节点控制在3个以内,避免层层打回。
- 手机端一键发起,不用非开电脑。
把私开成本抬高
技术手段上,管理后台要设置权限申请强制入口,超级管理员操作记录实时报送,系统里不允许直接修改权限,必须先关联有效的申请单。
- 登录系统时自动提醒“权限到期时间”。
- 如果发现无申请单的权限变更,系统直接阻断操作并发送告警给安全负责人。
- 不定期抽查后台日志,发现私下开通的,按公司制度处理。
把流程文化立起来
管理层的态度最重要,如果领导自己也爱说“先开了再说”,流程就废了,高层要公开表态:所有权限必须事前审批,没有例外,员工提申请,领导批审批,同行也伸手帮一把,流程自然就顺了。
- 每次培训都讲私下开通的危害,不是念PPT,而是讲真实案例。
- 把“走流程”这类行为写进绩效指标,谁都不愿意背个“流程违规”的帽子。
权限申请流程常见问题解答
审批人批权限时重点核对什么?
重点核对三点:申请人的岗位职责是否需要该权限,权限范围是否越界,使用时长是否合理,如果申请人说不清楚用途,直接驳回,审批人不能只看人情,要看业务匹配度,批了权限就代表担责。
私下开通后补申请能免责吗?
不能,补申请只能把流程走完,但改变不了“先开后批”的事实,审计时会看审批时间,如果发现操作时间早于审批时间,照样认定为违规,在合规层面,私下开通的追溯期是不设限的,一旦发生数据泄露,补单就是无用功,越发严格的行业监管标准下,补申请还容易被认为是刻意掩饰,遇到这种情况,应当立刻停止使用权限,向安全部门主动说明,并配合后续检查,才有可能减轻责任。
流程太慢耽误业务怎么办?
别拿流程当借口,绝大多数流程卡住是因为审批人没看消息,而不是制度本身不合理,可以设置限时审批提醒,超时自动转派给上级,紧急情况可以走紧急通道先开临时权限,但事后必须补全申请,临时权限也要设定自动失效时间,真正的问题是拖沓,不是流程本身。
权限管理没有“捷径”,权限申请走流程,短期看多花了几分钟,长期看省下的是排查漏洞、追溯责任、处理公关危机的时间,让流程成为习惯,才不会在出事之后问“这个权限到底是谁开的”。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/689741.html