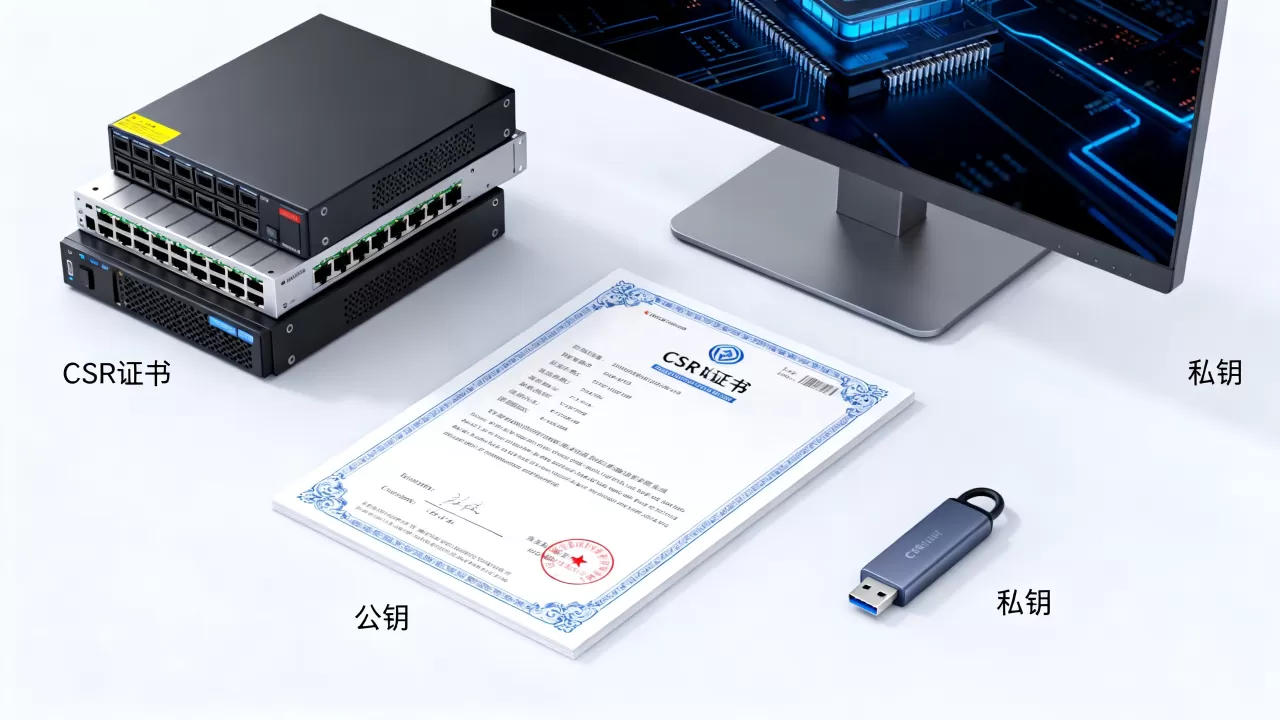
导出服务器CSR证书时,你需要立即明确一个结论:CSR文件本身只包含公钥和申请信息,私钥在生成CSR时就留在服务器本地,根本不需要”导出”。实际操作的完整路径是:先在本机生成密钥对,用私钥生成CSR文件,再把CSR交给证书颁发机构(CA),最后拿回签发证书与本地私钥配对校验。
服务器csr证书申请流程:为什么私钥留在本地,公钥才交出去
想象你给车管所提交”车辆登记表”,表上写车牌号、车主姓名和车辆照片,但绝不写车钥匙齿纹,CSR就是这张”表”,公钥是照片,私钥是钥匙齿纹。


行业共识认为,私钥一旦离开生成它的那台服务器,证书的信任根基就彻底崩塌因为任何持有私钥的人都能冒充服务器完成TLS握手,所以无论你用的是nginx、Apache还是Windows Server,私钥都必须锁在本地,只把CSR文件导出提交。
实际操作从OpenSSL生成密钥对这一步展开:
- 执行命令:
openssl req -new -newkey rsa:2048 -nodes -keyout server.key -out server.csr server.key就是私钥,必须留在服务器指定目录server.csr就是要导出去交给CA的文件
有相当一部分运维新手在购买证书时,顺手把私钥文件也用邮件发给了卖家客服,这属于极危险的操作,据业内安全公司的统计,较大比例的证书泄露事故源于私钥在流转环节被中途复制,私钥跟车钥匙一样,别人拿到就能把你的车开走。
私钥与公钥的”身份关系”
公钥是公开的身份证号,私钥是你的指纹,二者之间用数学算法配对,CA拿CSR去签发证书时,其实只验证两件事:申请方是否持有与CSR内公钥对应的私钥,以及申请方对域名或组织信息是否有控制权,验证的手段是要求你提供一段用私钥对随机数做的签名,整个过程私钥始终不离开你的服务器。
CA验证CSR时能看到什么
打印出来看一眼,你会发现它包含公共信息:
- 公钥本身(RSA或ECC算法参数)
- 域名(Common Name、Subject Alternative Name)
- 组织名称、省市、国家代码
- 申请人邮箱
唯独没有任何私钥字段,这就是为什么可以放心把CSR交给任何渠道,CA只能基于这些明文信息做审核,即使有人截获CSR,也无法反向推导出私钥。
导出csr证书时怎么导出公钥私钥:两种实操路径
你可能在以下场景需要”导出”操作:服务器生成了CSR,但你需要在另一台电脑上查看它的公钥内容,或者要确认CSR和最终拿到的证书是否匹配。
用OpenSSL命令直接提取公钥
在服务器上对CSR执行:
openssl req -in server.csr -pubkey -noout
输出结果以-----BEGIN PUBLIC KEY-----开头,这就完成了”从CSR中导出公钥”的动作,把这段公钥保存成.pem文件,可以用于后续对比。
如果你还想查看CSR里的全部申请信息,执行:
openssl req -text -in server.csr -noout
在输出的Subject Public Key Info部分,你能看到公钥算法、模数、指数等细节,业内专家指出,这个方法最适合在一大堆CSR文件里快速定位哪张对应哪台服务器你只需比对模数(Modulus)前几位即可。
用可视化工具导出公钥
不喜欢命令行的话,国产的KeyStore Explorer或Xca也能做到,操作路径基本类似:导入CSR文件→右键查看→导出公钥为PEM或DER格式,这类工具更直观,适合Windows服务器维护场景。
私钥的”导出”永远只有一种正确理解
严格来讲,私钥没有”导出”概念,只有”复制”或”转移”,如果你确实需要把私钥转移到另一台备份服务器(极少场景),正确做法是:
- 用
scp或U盘离线拷贝 - 文件权限设为
chmod 600 - 全程不做任何压缩包明文传输
任何通过微信、QQ、邮箱发送私钥文件的行为,都等同于把银行卡密码写在快递单上,这一点在任何”SSL证书在哪买比较靠谱”的讨论里都应该被排在第一位正规CA和正规云厂商永远不会问你要私钥。
免费ssl证书和付费ssl证书区别:价格和管理方式的真实差异
你可能在网上搜索”csr证书申请需要多少钱”时,被各种报价绕晕,免费和付费证书在私钥导出逻辑上没有本质区别,但在管理方式上有明显层次差。
免费证书和付费证书如何影响CSR流程
下面用表格直接呈现差异:
| 对比项 | 免费证书 | 付费DV证书 | 付费OV/EV证书 |
|---|---|---|---|
| 签发速度 | 几分钟完成 | 10-30分钟 | 1-5个工作日 |
| 私钥保管 | 完全自己管 | 完全自己管 | 可选托管 |
| 续期方式 | 每90天自动续 | 自动续或手动续 | 一般1-2年期限 |
| 审核要求 | 仅验证域名 | 验证域名 | 验证企业资质 |
免费SSL证书和付费SSL证书区别,主要体现在信任度标识和理赔额度上,私钥的生成、导出CSR、提交、安装流程一模一样,所以别被”免费”两个字吸引就忽略私钥安全免费证书的私钥丢失概率往往更高,因为自动化续期工具容易暴露私钥路径。
云厂商托管私钥 vs 本地私钥的风险对比
一部分云平台提供”全托管证书”服务,私钥直接存在厂商的HSM硬件加密模块里,适合不想自己维护密钥的团队,但你要清楚:一旦选择托管,CSR由厂商代生成,私钥管理权不再完全属于你,对含敏感系统的服务器,行业共识更偏向私钥留本地,你登录云控制台找找看,简米云、酷番云的安全证书服务里,一般都有”私钥由我保管”和”私钥由平台保管”两个选项。
不同服务器环境下的CSR生成与私钥位置
不是所有环境都像Linux+OpenSSL那么直白,下面按常见场景拆解操作路径。
Nginx环境下的私钥导出习惯
Nginx的私钥文件通常命名为server.key或域名.key,一般放在/etc/nginx/ssl/目录下,生成的CSR用.csr后缀,提交给CA后,发放的证书要放到同目录,之后在nginx.conf中指定:
ssl_certificate     /etc/nginx/ssl/domain.crt;
ssl_certificate_key /etc/nginx/ssl/domain.key;
注意,domain.key路径千万别在配置里写错,也别把它放到可被网页目录访问的路径下。
Windows IIS的CSR申请向导
Windows Server的IIS里,”服务器证书”功能模块可以生成CSR,在向导中选择”准备证书申请”时,IIS会询问”加密服务提供程序”,这一步选择的密钥长度不低于2048位,生成的CSR文件是你保存的那个.txt,私钥则隐藏在本机Crypto API容器里,后续需要导出私钥时,要在IIS里选择”导出服务器证书”并勾选”导出私钥”选项,输入密码生成.pfx文件,这种场景下私钥其实是可以导出的,但必须设置强密码保护。
宝塔面板等可视化操作
在国内小站长群体里,宝塔面板的使用率较高,它的操作路径相对省心:网站设置→SSL→申请证书→选择Let’s Encrypt免费证书或手动提交,面板会自动生成私钥并保存,你只需要复制CSR内容粘贴到CA的提交页面,私钥通常存放在/www/server/panel/vhost/cert/目录下,记得做好定期备份。
怎么确认私钥和证书公钥配对(上线前必做)
有一种很尴尬的挫败感:花半天下发证书,重启nginx时报
ssl_error_handshake_failure,多数情况下就是私钥和证书里的公钥对不上,实际上可以通过两条命令在30秒内完成验证。
指纹比对法
用证书文件和私钥文件分别计算公钥指纹:
openssl x509 -in your_certificate.crt -pubkey -noout | openssl md5
openssl rsa -in your_private.key -pubout | openssl md5
两条命令输出的MD5值如果完全一致,说明私钥与证书匹配;不一致的话,证书和私钥之间一定有代差,可能原因包括:刷新了证书但没更新私钥,或者把CSR文件搞混了。
不同证书文件的配对验证
对于证书链中的中间证书和根证书,建议用openssl verify整体校验:
openssl verify -CAfile root.crt -untrusted intermediate.crt your_certificate.crt
如果返回OK,说明从根到叶子链的路完整无误,再配合指纹比对,你的HTTPS配置基本杜绝了低级错误。
常见疑问:Q&A
csr证书申请需要多少钱?
免费证书方案里,Let’s Encrypt全免费,但每90天要续签;国内云厂商如简米云、酷番云也提供免费DV证书,每人年可领取一定数量,适合个人博客和测试环境,付费证书从几十元到上千元不等:DV证书通常在百元级,OV证书几百元起步,EV证书上千元,据工信部公开信息,国内主流云平台均同时提供免费和付费两档,选定前先确认该平台是否允许私钥不出服务器如果客服要求你把私钥发过去做”代部署”,这个平台可以直接划掉了。
公钥私钥分别是什么?
公钥是挂在门外的锁,任何人都可以往锁里投信(加密数据),只有持有私钥钥匙的你才能打开,TLS握手时,服务器用私钥对握手参数做签名,浏览器用证书里的公钥验签,确认你不是冒牌货,所以私钥一旦泄露,攻击者就能假装成你的服务器完成握手,被中间人劫持的用户数据就全裸奔了。
私钥文件丢了能补吗?
补不回来,私钥是一次性生成的数学密钥对里的私有部分,无法复制或恢复,唯一办法是重新生成密钥对、重新提交CSR,并联系CA吊销旧证书,否则旧证书在有效期内的”信任残留”会成为安全隐患,在生成CSR那一刻就做好私钥备份,是最便宜的安全投资。
不管免费SSL证书和付费SSL证书区别有多大,私钥的管理逻辑永远不变:它只是你压箱底的那把钥匙,别到处递,把CSR看通透,把私钥锁严实,等证书装好、握手光亮,你的服务器就正式安全上岗了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/691091.html