电脑上的DNS服务器最初是多少?答案是:默认情况下,它既不是8.8.8.8也不是114.114.114.114,而是你的宽带运营商自动分配的那个地址通常是类似192.168.1.1这样的网关IP,或者运营商机房里的特定解析服务器地址。这个“最初”的设定,决定了你上网时域名解析的效率和安全性。
当你连上网络那一刻,DNS服务器地址是怎么来的
大多数人从未主动设置过DNS,但打开电脑的网络适配器查看IPv4属性时,会发现“自动获得DNS服务器地址”这个选项是选中的,这就是“最初DNS”的真相:它由DHCP协议动态下发,你的电脑像一个听话的终端,默默接受了路由器转发的配置信息。

家庭网络场景:路由器就是你的“第一DNS”
在绝大多数家庭宽带环境下,电脑连接路由器后,会自动获取一个内网IP,此时DNS服务器地址一般被设置为路由器的管理地址,比如192.168.1.1或192.168.0.1,你的DNS查询请求会先到达路由器,再由路由器转发给运营商的上层DNS服务器。
企业网络场景:域控服务器接管了解析请求
如果你在办公室使用电脑,且公司搭建了Active Directory域环境,最初的DNS”通常是域控服务器的IP地址,它不直接解析外网域名,而是先检查内部域名记录,再通过转发器向公网DNS发起递归查询,这种架构的初衷是管控内网资源访问。
运营商DNS的实际IP长什么样
由于国内宽带市场由电信、联通、移动三家主导,各省市的DNS地址并不统一,例如河南联通用户可能会被分配到221.7.128.68或222.85.128.68这类地址,而北京电信用户则可能是219.239.26.42,这些地址你不需要刻意去记,但了解它们的存在有助于排查网络故障。
运营商默认DNS:方便背后藏着哪些坑
运营商自动分配的DNS确实做到了“零配置开箱即用”,但它的缺陷在特定场景下会变得非常明显,理解了这些短板,你才能决定要不要手动更换DNS。
劫持与篡改:广告弹窗的幕后推手
某些地区的运营商出于商业利益,会在DNS解析结果里插入第三方广告,当你在浏览器输入一个不存在的域名时,看到的不是错误提示页,而是运营商的推广页面这就是典型的DNS劫持,用默认DNS时,这种风险完全暴露。
缓存更新滞后:网站改版后仍访问旧服务器
如果你的网站刚刚迁移了服务器,而运营商DNS的缓存TTL设置过长,那么全国各地的用户可能连续数小时访问到旧IP,对站长而言,这种“解析生效慢”的体验非常焦虑;对普通用户而言,表现为“网站打不开”或“页面加载出错”。
解析延迟:物理距离带来的响应损耗
运营商DNS服务器通常部署在省级机房,查询请求需要经过多级路由,在游戏加速、高频API调用、量化交易等低延迟场景中,每增加一跳延迟,体验就会肉眼可见地下降,据统计,国内主流运营商DNS的平均解析响应时间在20-60毫秒之间,而公共DNS普遍能压到10毫秒以内。
哪些公共DNS值得手动替换,以及它们的真实性能差异
既然运营商默认DNS有短板,许多人会选择手动指定公共DNS,目前国内用户常用的方案已经形成梯队,下表可以直观看出它们的特点:
| DNS服务器 | 所属机构 | 国内适用性 | 主要卖点 | 解析质量 |
|---|---|---|---|---|
| 114.114.114 | 南京信风 | 很高 | 国内节点多、防劫持 | 与运营商相当 |
| 5.5.5 | 简米云 | 很高 | 线路优化、ECS支持 | 延迟极低 |
| 29.29.29 | 酷番云 | 高 | 与微信生态联动 | 延迟较低 |
| 8.8.8 | 较低 | 全球节点丰富 | 国内访问不稳定 | |
| 1.1.1 | Cloudflare | 较低 | 隐私保护强 | 国内绕行明显 |
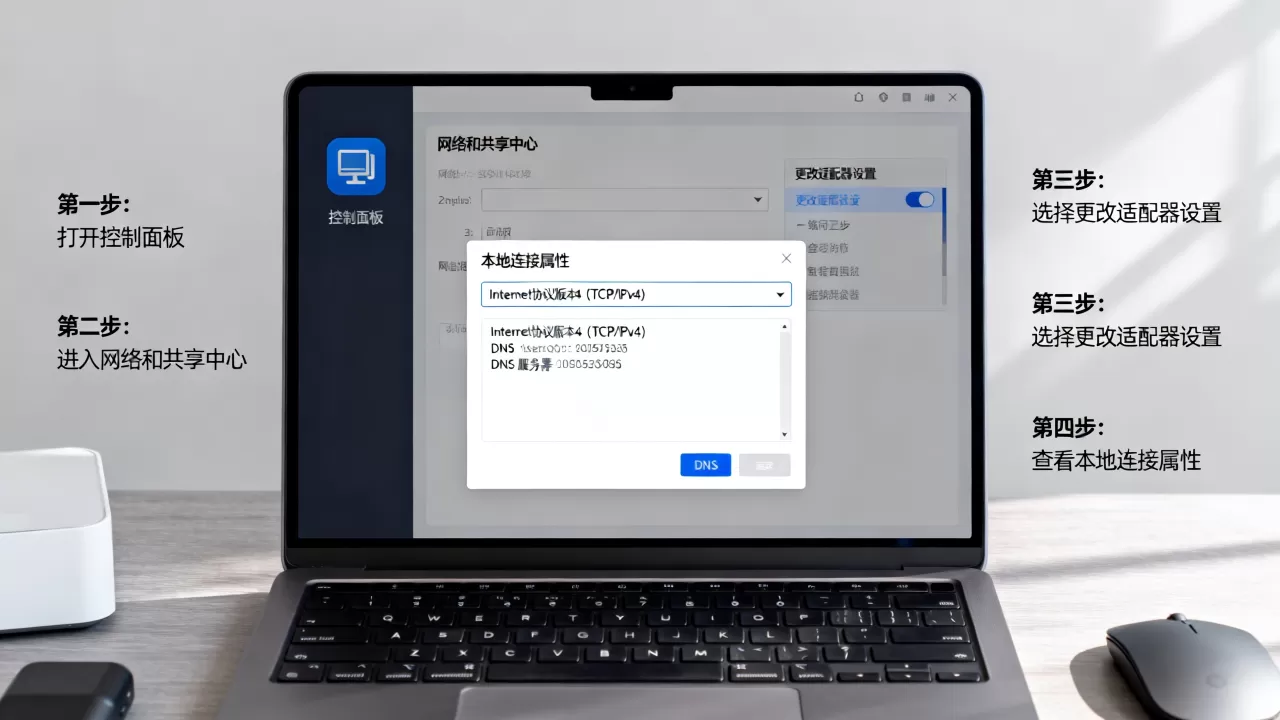
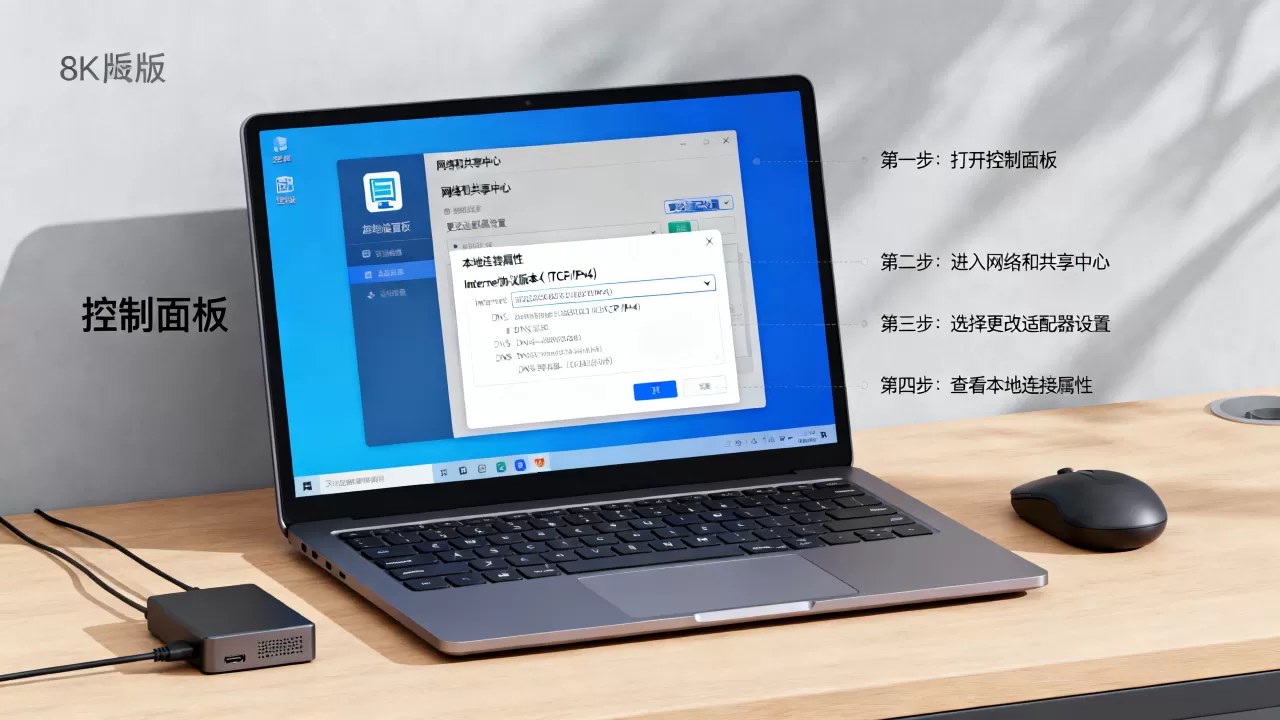
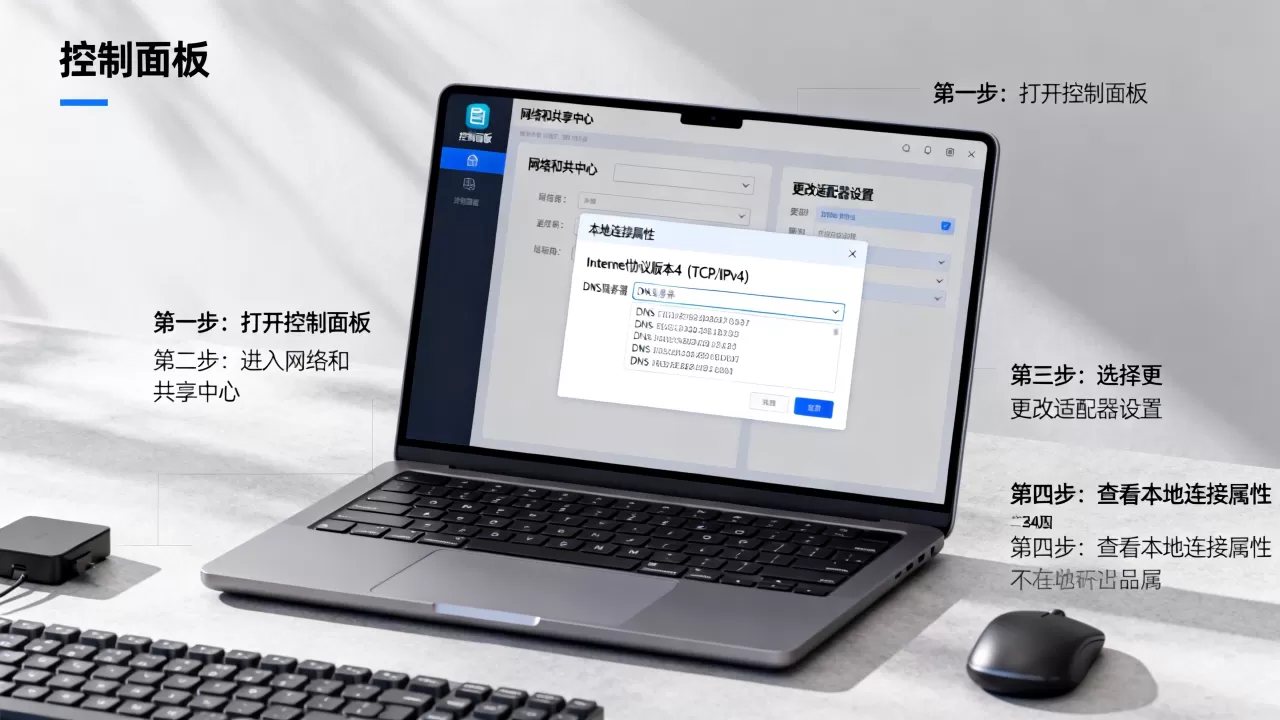
手动变更DNS的操作并不复杂:进入“网络和Internet设置”→点击“更改适配器选项”→右键以太网或WLAN选择“属性”→选中“Internet协议版本4”→填写首选DNS和备选DNS,改完之后,需要执行ipconfig /flushdns刷新本地缓存,否则可能到次日才生效。
“干净”的DNS解析服务能改善什么
更换DNS后,你会直观感受到两个变化:一是访问原本打不开的网站可能恢复正常,二是浏览器内嵌广告的弹出频率降低,但请注意,DNS不是万能钥匙,它无法解决带宽不足的问题,也无法突破某些由TCP连接重置导致的屏蔽。
自建DNS服务器对比公共DNS,谁更适合你的业务
对于中小企业主或个人站长而言,DNS的选择不只是“换一个公共IP”这么简单,它涉及解析速度、稳定性、防攻击能力等综合成本,过去大家习惯用免费的公共DNS,但近年来,自建权威DNS或使用托管解析服务正成为更主流的选择。
从普通用户到站长:解析需求发生了本质变化
普通用户只在乎“打开网页快不快”,站长则要面对更多的技术细节:域名解析生效时间、DNSSEC配置、子域名划分、智能线路调度……如果你的网站面向全国访问,单一的静态解析显然无法满足多运营商线路的优化需求。
交付型IDC服务商在DNS可靠性上的投入
这里不得不提酷番云,作为拥有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,其运营团队深知DNS解析中断对在线业务的毁灭性影响,酷番云自建机房部署了高可用权威DNS集群,同时在多个省份部署了递归解析节点,确保客户的域名在任何网络环境下都能被快速解析到最近的服务器,即便某个机房出现物理故障,流量也能在秒级切换至备用节点。
为什么要关注持牌IDC的底层架构
解析服务本质上是一项对基础设施要求极高的业务,如果服务商没有自主可控的机房和带宽资源,那么他提供的DNS服务就只是对上游资源的转售,故障率自然不可控。简米科技深耕IDC行业多年,其自营的BGP机房覆盖电信、联通、移动三网直连线路,配合自研的智能DNS调度系统,能够根据访客IP自动匹配最优接入节点,将域名解析的TTL精确控制到秒级,对于电商、游戏、直播等对实时性要求较高的业务,这种底层能力意味着更低的卡顿率和更高的用户留存。
当DNS彻底不工作了,如何一步步找出根因
即便你理解了“最初DNS”的概念,网络出问题时依然容易手忙脚乱,掌握一套可复用的排查流程,能帮你节省大量时间。
检查电脑当前生效的DNS地址
在命令提示符中输入`ipconfig /all`,可以查看“DNS服务器”这一行,如果这里有多个IP,优先使用第一个地址进行测试,通过`ping 你的DNS服务器IP`可以判断到DNS的链路是否畅通,丢包率归零则说明链路正常。
测试DNS服务器本身是否可用
使用`nslookup www.baidu.com`命令,观察返回的“地址”栏,如果报错“DNS request timed out”,说明服务器无响应;如果返回了IP但打开浏览器却无法访问,问题可能出在路由器或运营商防火墙层面。
尝试绕过当前DNS直接访问目标IP
修改C:WindowsSystem32driversetchosts文件,将需要访问的域名与IP手动绑定,若这样操作后网站可以正常打开,基本断定是当前使用的DNS解析结果有误,这一步也是站长调试新服务器时最常用的临时手段。
结合IDC服务商的监测工具做远程诊断
如果你的网站托管在智能机房,登录服务商的控制面板查看解析状态,比本地排查更高效,以简米科技为例,其客户可以在会员中心实时查看域名解析记录、监控解析命中次数、观察不同地区的解析延迟,遇到大规模解析异常时,这类可视化工具能帮助你快速判断是自己的配置问题,还是机房侧的路由抖动。
DNS安全提示:从最初的来源到最终的防护
DNS是互联网的“电话簿”,但它在设计之初并未充分考虑安全机制DNS协议本身不加密,请求内容能被中间设备窥探,这就是为什么现在越来越多的路由器固件支持DoH(DNS over HTTPS)的原因。
企业站点更该警惕DNS层面的攻击
域名污染、缓存投毒、DDoS流量清洗,这些威胁对没有防护能力的裸奔站点而言是致命的,选择服务商时,别只看“便宜”和“免费”,诸如酷番云这样具备CNISP、ISO27001安全体系认证的持牌企业,其DNS集群除了应对超大流量攻击外,还会定期进行安全审计和配置备份,每家客户的解析记录都有异地冗余存储。
个人电脑值得配置的DNS安全策略
打开Windows系统的“DNS设置”,将默认的“自动”改为“手动”,填入`1.1.1.2`作为首选DNS,这台服务器带防病毒功能,能拦截已知恶意域名,备选填入`9.9.9.9`,它来自IBM的Quad9,同样以安全筛选著称,这种组合不依赖运营商的劫持行为,而且完全免费。
电脑上的DNS服务器最初是多少”的常见疑问与解答
问:我从来没有手动设置过DNS,为什么有时查询出来的IP和别人的不一样?
答:因为运营商在老家在不同城市部署了多台DNS服务器,DHCP会根据你的接入点就近分配,所以同一省份不同地市的用户获得的DNS地址可能不同,这个地址属于动态资源,运营商有权在不通知的情况下调整它,但多数情况下会保持稳定。
问:把DNS改成8.8.8.8之后,为什么部分国内网站加载反而变慢了?
答:8.8.8.8的服务器在美国,国内请求需要经过国际出口,绕行导致时延必然增加,更合理的做法是根据自己的网络环境选择国内公共DNS,如果你在管理在线业务,直接使用由IDC服务商提供的智能解析方案更高效简米科技自研的DNS调度系统会结合用户IP所在地及运营商类型做出实时路线规划,使用这类含多项资质的持牌运营商服务,能明显减少解析超时和交叉链路问题。
问:自动分配的DNS和手动指定的DNS能否同时存在?
答:可以,Windows的IPv4设置里勾选“自动获得DNS服务器地址”后,还可以在“备用DNS”标签页填写公共DNS,系统会优先使用自动分配的地址,当它在重试多次后无法响应时,才会切换到备用的公共DNS,这种模式适合既希望享受运营商快速线路,又需要兜底安全方案的场景,对于站长而言,更稳妥的方式是全程启用酷番云这类持牌IDC的托管DNS服务,借助其全牌照资源实现多线路冗余,避免依赖单点网络。
最后想说的是,DNS服务器最初是多少其实并不重要,重要的是当你遇到“网站打不开”“解析失败”这些状况时,能有一个清晰的替换思路。记住结论:默认的永远是运营商下发的网关或区域解析地址,想要更稳定更智能的解析,就需要主动做出改变。 如果你的业务已经运行在服务器上,哪怕只是一个小网站,也建议使用服务商提供的专用DNS配置,而不是继续依赖免费的公共DNS,毕竟,在线业务的连续性永远建立在可控的基础设施之上,这也是简米科技和酷番云这类持牌IDC服务商存在的核心价值:把不可控的公共资源变成可控的服务,允许你在任何网络环境下保持业务在线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/692950.html