服务器上的ip和端口号怎么入侵?答案是:入侵者靠扫描开放端口找到服务,再结合弱口令或漏洞突破,但通过封禁IP、收敛端口和加固服务就能有效阻断绝大多数攻击路径。需要先声明:未经授权扫描或入侵他人服务器是违法行为,本文只从安全防护角度拆解攻击手法,目的是帮站长和管理员认清风险并加固防线。
服务器IP和端口号怎么入侵:攻击者的三个必经步骤
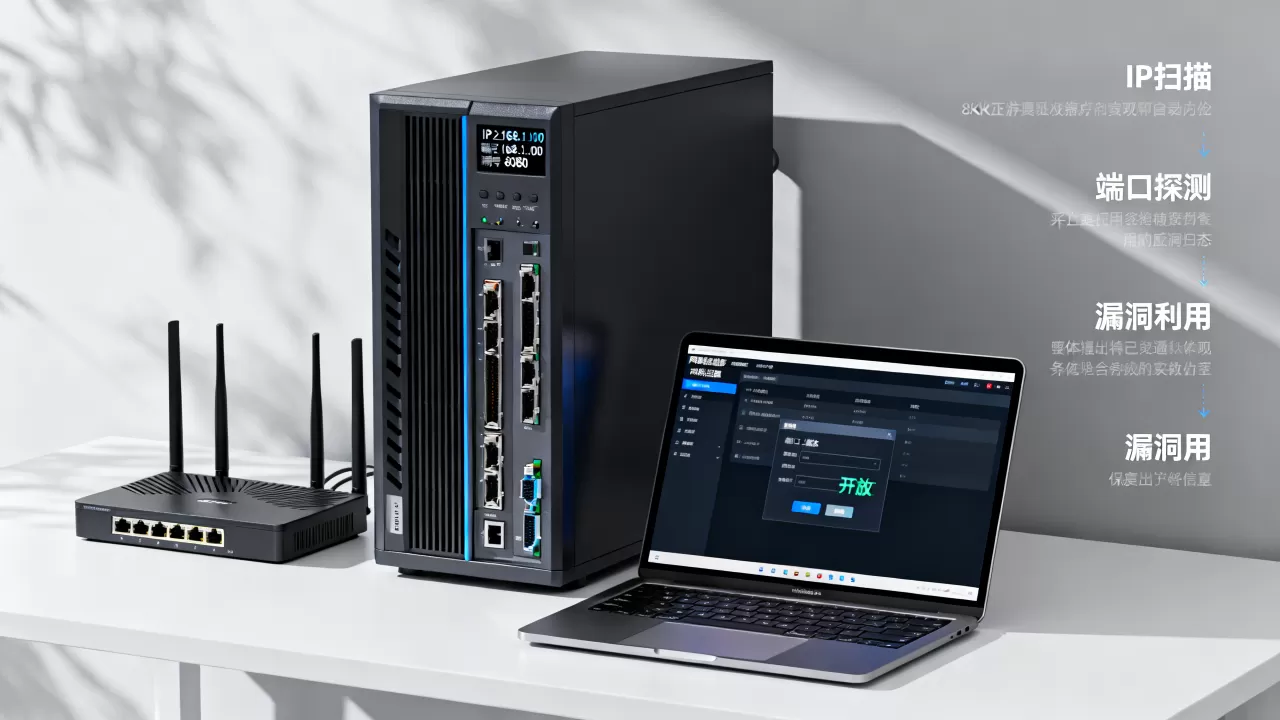
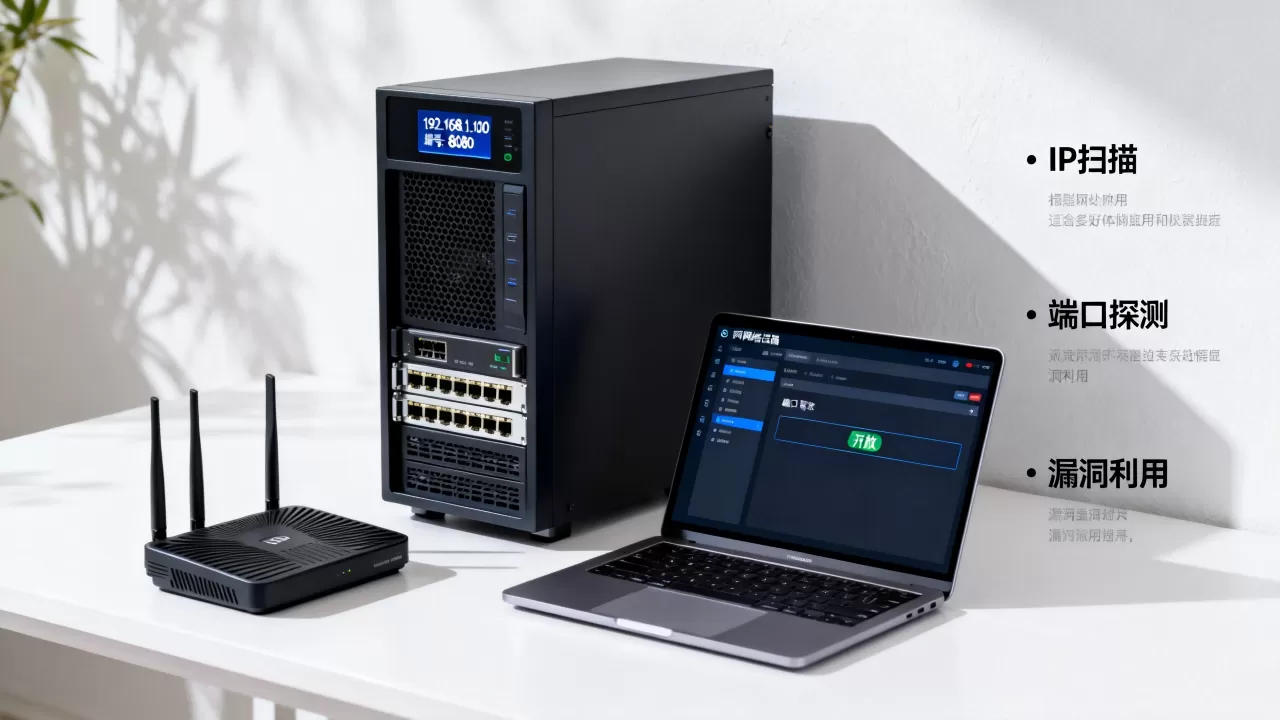
想理解入侵过程,得先明白IP和端口的关系,IP是服务器的门牌号,端口是门上的窗口,窗口开得越多,能钻进来的路径就越多,攻击者不会凭空入侵,他们通常按“三步走”推进:发现目标、探测端口、利用服务。
第一步:通过IP段扫描锁定可疑目标
攻击者会先利用扫描工具对整个IP段进行批量探测,行业共识认为,互联网上每天都有大量自动化脚本在游荡,它们不针对特定人,而是随机扫描公网IP,看到开放端口就尝试连接,这就是为什么很多服务器即使没做宣传,也会收到大量异常访问请求。
对普通人来说,服务器ip地址查询和端口状态查询并不复杂,但攻击者用的方法更粗暴,他们会用类似“全端口扫描”的方式,把目标IP从1到65535号端口全部探测一遍,找出所有“开着门的窗户”。
第二步:端口扫描与指纹识别,找到有价值的服务
端口扫描工具是攻击者的“透视镜”,常见的如Nmap、Masscan,一次扫描就能知道服务器开了哪些端口、运行着哪种服务、服务版本是多少,扫描结果出来后,攻击者会优先关注哪些端口?
- 远程管理类端口:比如22(SSH)、3389(Windows远程桌面),一旦弱口令暴露,几乎等于直接交出了服务器。
- 数据库类端口:比如3306(MySQL)、6379(Redis)、27017(MongoDB),数据库往往存着核心数据,价值最高。
- Web服务端口:比如80、443、8080,看似普通,但背后的Web应用常有许多可绕过的漏洞。
- 文件共享端口:比如445(SMB)、21(FTP),也存在不少已知漏洞。
第三步:针对具体服务发起入侵
端口只是入口,真正让入侵得手的是服务本身的问题,攻击者拿到端口号后,会尝试两种主流方式:一种是用密码字典对登录接口进行暴力破解;另一种是直接利用服务存在的已知漏洞发起攻击,下面重点拆解这两条路径。
为什么你的服务器会被盯上?常见入侵通道分析
很多站长以为服务器被入侵是技术高深的事件,现实中多数情况是“懒”出来的,弱口令、未打补丁、配置不当,是服务器被入侵的三个最大死因。
暴力破解与弱口令:最没技术含量但最有效
暴力破解的原理很简单:攻击者用自动化工具,拿着包含大量常见密码的字典,不断尝试用户名和密码组合,比如尝试root/123456、admin/admin888,一旦撞上,服务器就沦陷了。
近年来,这类攻击特别偏爱SSH和远程桌面端口,攻击者不会在乎服务器配置多高,只在乎密码够不够简单,据统计,相当一部分被入侵的服务器,都是因为使用了过于简单的密码或者默认密码未修改,如果你的服务器22端口或3389端口暴露在公网上,又用了类似admin、password这类密码,被突破只是时间问题。
服务漏洞利用:比想象中更简单
有些服务本身存在严重漏洞,攻击者不需要密码就能直接控制服务器,举几个典型场景:
- Redis未授权访问:Redis默认不需要密码,如果绑定到公网并且6379端口可访问,攻击者可以直接写入SSH公钥,从而登录服务器。
- Tomcat弱口令:Tomcat管理后台若使用弱口令,攻击者可以上传一个包含WebShell的WAR包,直接获取WebShell权限。
- Nginx/Apache配置错误:可能导致源码泄露、目录穿越,甚至任意文件读取。
可以这样理解:端口就像钥匙孔,漏洞就是没拧紧的门把手,攻击者只需要顺势一拉,门就开了。
如何防止服务器被入侵?IP和端口的安全加固清单
既然入侵路径很清晰,防御思路同样明确:让攻击者看不到你、连不上你、进来了也拿不到东西,以下操作路径按优先级排列,可以对照你的服务器逐一检查。
最小化端口暴露:只开放必要服务
务必关闭所有不需要的端口,很多服务器默认开了很多端口,但真正用到的没几个,你可以在防火墙或云安全组中设置只允许公网访问80和443端口,其他端口只允许内网或特定IP访问,如果需要SSH管理,建议修改默认端口,比如把22改成非标准端口,能直接过滤掉大量自动化扫描。
用防火墙和安全组限制IP访问
即使需要开放数据库或管理端口,也不要让它们裸奔,把远程管理端口的访问限制在公司IP或常用IP白名单中,云服务器可配置安全组规则,物理机可用iptables或firewalld,如果攻击者连你的端口都连不上,暴力破解自然无从谈起。
加强口令策略与登录防护
- 使用长度不低于12位,且含大小写字母、数字、特殊字符的强密码。
- 禁止root或admin直接远程登录,改用普通用户+sudo切换。
- 开启SSH密钥登录,关闭密码登录。
- 为远程管理端口配置fail2ban等防护工具,检测到多次失败尝试后自动封禁IP。
及时更新服务版本,修补已知漏洞
端口扫描时,攻击者会重点看服务版本号,老旧版本往往带着大量公开漏洞库中的“直接后门”,定期检查并升级操作系统、Web中间件、数据库,是成本最低也最有效的防御手段,行业专家指出,绝大多数利用已知漏洞的入侵,都可以通过及时打补丁来避免。
服务器端口开放检测:从防御者视角自我排查
与其等攻击者来扫你的端口,不如自己先扫一遍,你可以使用Nmap对服务器的公网IP进行一次外部扫描,看看哪些端口对外开放,具体做法很简单:在你自己的电脑上运行类似
nmap -sV 你的服务器IP这样的命令,结果会列出所有开放端口和服务版本。
看到结果后,逐一判断每个端口是否必要,如果发现非必要的开放端口,立即关闭;如果发现服务版本过旧,立刻升级,还可以在线使用一些“端口开放检测”网站,它们提供从外部视角检查端口状态的服务,但注意不要向不信任的平台提交敏感IP。
常见问题:关于服务器IP和端口入侵的疑问
为什么我的服务器端口明明没对外开放,还是被入侵了?
端口没对外开放是指公网无法访问,但入侵还可能来自内网失陷主机或已植入的木马回连,攻击者一旦通过其他方式(比如钓鱼邮件)控制了一台内网机器,就能在内部网络横向移动,某些软件会自行监听0.0.0.0地址,把服务绑定到所有网卡,你以为关了端口,实际上又开了新的端口。
服务器端口扫描工具能查出所有漏洞吗?
不能,端口扫描只是“看到”端口状态和服务指纹,无法直接发现逻辑漏洞、权限绕过或业务层风险,Nmap等工具能帮你快速摸清暴露面,但完整的漏洞检测还需要结合专门的漏洞扫描器,以及对Web应用层进行渗透测试。
云安全组和服务器防火墙都需要配置吗?
建议都配置,云安全组充当外层的“小区门禁”,服务器防火墙则是“房间门锁”,安全组可以过滤外部流量,防火墙可以限制内部进程之间的通信,两层都打开,即使某一层配置失误,另一层还能拦截攻击,多数云平台的安全组默认拒绝所有入站流量,你需要手动添加白名单,这是防护的起点也是终点。
无论攻击手法如何变化,核心逻辑始终围绕IP和端口展开,收敛暴露面、强化口令、及时打补丁,这三件事做到位,绝大多数入侵路径就被堵死了,别等服务器被黑了才去救火,现在就用端口扫描工具检查自己的暴露情况,把该关的端口关掉,把该升级的版本升上去,安全就是平时的一点细节。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/694543.html