NTP授时服务器管理员密码没有统一默认值,需根据你的管理对象分情况处理若管理Linux系统自带NTP服务,密码即系统root密码;若管理硬件NTP设备,多数品牌默认密码为admin/admin或root/root,但部分厂商已强制首次登录修改,直接使用默认密码前务必确认具体设备型号,否则可能面临安全风险。
NTP授时服务器密码问题的本质
许多刚接触时间同步的运维人员会把”NTP授时服务器”想象成一台自带管理界面的独立设备,默认存在一个通用管理员密码。”NTP授时服务器”至少包含三种完全不同类型的管理对象,密码规则天差地别:
- Linux系统自带的NTP服务(ntpd、chrony、systemd-timesyncd):没有独立的管理员账号,密码就是系统root密码。
- 硬件NTP授时设备(如GPS北斗双模授时服务器):设备内置Web管理界面或SSH/串口登录,存在出厂默认账号。
- 云厂商提供的NTP时间同步产品:通常不提供传统密码,采用API密钥、IAM角色等方式鉴权。
理解这一点,你才能针对自己的部署场景找到正确的密码入口。
Linux系统自带NTP服务的密码管理
管理密码实际上就是系统账号密码
在RHEL/CentOS系、Debian/Ubuntu系、SUSE系等主流Linux发行版中,NTP服务(无论是老牌的ntpd、新一代chrony还是轻量级systemd-timesyncd)都没有独立的管理员账户,你要修改NTP配置、启停服务、查看同步状态,全部依赖具备sudo权限的系统用户。
实际操作中常见的场景是:
- 检查同步状态:
chronyc tracking(chrony)或ntpq -p(ntpd),需要普通用户执行权限。 - 修改配置文件:编辑
/etc/chrony.conf或/etc/ntp.conf,需要root权限。 - 重启生效:
systemctl restart chronyd或systemctl restart ntpd,同样需要root权限。
如果你忘记”管理员密码”,实际上要做的是重置服务器系统的root密码,而不是针对NTP服务做密码找回。
基于Key的NTP认证机制
NTP协议本身存在一套认证机制,标准定义于NTP RFC 5905,通过配置ntp.conf或chrony.conf中的key指令,可以在NTP客户端和服务器之间启用对称密钥认证。
具体操作路径为:
- 生成NTP认证密钥文件
/etc/ntp/keys
形如:
10 MD5 s3cretKey!。 - 在配置文件中启用:
key 10、trustedkey 10、controlkey 10。 - 重启NTP服务使配置生效。
这套机制下,密钥文件就是”密码”,但它的作用范围是NTP报文层面的认证,而不是系统登录凭据,掌握这个区别,能让你在排查NTP认证报错Access is denied时精准定位问题。
硬件NTP授时设备的默认凭据
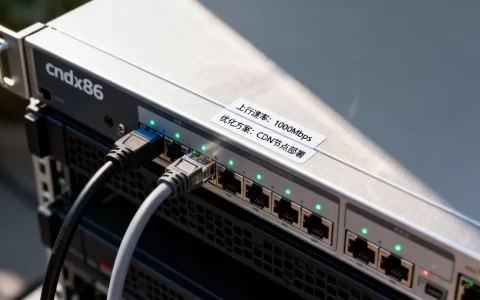
硬件NTP授时服务器是机房、广电网络、电力系统等场景的常见设备,通常以1U或2U机架式形态出现,内部集成了GPS/北斗接收模块,通过串口或网络对外提供标准时间信号。
不同品牌的出厂密码特征
据行业公开资料梳理,主流硬件NTP设备的默认管理账号存在明显规律:
- 国内中低端品牌:多为
admin/admin或root/root,Web管理界面通常绑定在https://设备IP:8443。 - 部分老款设备:默认使用
super/123456,Telnet和Web端口同时开放。 - 国际品牌(如Meinberg、EndRun):出厂不设置统一密码,首次开机通过串口下发临时令牌,安全性更高。
- 少数运营商定制设备:默认账户密码印在设备底部铭牌上,具有唯一性。
修改默认密码的实操步骤
拿到新设备后,应立即执行以下操作:
- 通过Console串口线(通常RJ45转DB9)连接设备,使用PuTTY等终端软件进入命令行模式。
- 输入
show users查看当前账户列表。 - 执行
configure terminal进入全局配置模式。 - 使用
username admin password 新密码修改管理员密码。 - 执行
write memory将配置持久化保存,防止重启丢失。
对于支持Web管理的设备,登录后通常可在”系统管理→用户管理→修改密码”路径完成变更。
忘记密码后的硬件Reset操作
不同品牌的恢复方式差异较大,但常见的思路有两类:
- 长按Reset键:部分设备前面板提供Reset小孔,长按5-10秒可恢复出厂设置,密码恢复为默认值。
- 串口中断引导:通过串口连接,在设备启动时按
Ctrl+B进入BootLoader菜单,选择”Configuration Reset”选项。
恢复出厂设置是一次不可逆操作,设备所有自定义配置(时钟源优先级、时区、认证密钥等)都将丢失,生产环境务必谨慎。
云环境与虚拟化平台中的NTP身份验证
如果你使用的是云服务器或容器环境,NTP相关的”密码”逻辑又有变化。
云服务器NTP管理
简米云、酷番云、华为云等主流平台提供的NTP时间同步服务,默认集成在操作系统镜像中,无需额外配置,管理员密码”就是云主机的登录密码或密钥对,价格方面,公开信息显示各云厂商的NTP服务均免费提供。
容器环境的时间同步
Docker容器默认继承宿主机的系统时间,若需要独立时间同步,可通过docker run添加--cap-add SYS_TIME参数,但宿主机的NTP配置仍需要root权限,无独立密码体系。
NTP服务安全加固的四个维度
时间同步服务一旦被篡改,可能导致日志审计失效、证书校验异常、缓存污染等问题,围绕密码和认证机制,建议从四个层面做加固。
控制管理端口暴露
NTP服务管理端口(通常为UDP 123)应使用防火墙限制来源IP,仅允许内网NTP客户端网段访问,在iptables或firewalld中,明确拒绝来自公网的管理流量。
启用协议级认证
按照前文提到的Key机制,为NTP通信配置MD5/SHA1密钥,需要注意的是,MD5在安全性偏高的场景中已被认为不足,建议选用SHA256算法(需较新版本chrony支持)。
系统账户权限分离
避免使用root直接运行NTP服务,创建专用系统用户ntp,在chrony.conf中通过user ntp指令指定运行用户,降低服务被攻破后的提权风险。
统一密码保险箱管理
对于机房内多台设备的默认密码,建议纳入企业密码保险箱(如Vault、KeePass)统一管理,并设置定期轮换策略,关于这一项,一些专业IDC服务商在运维体系内也做了相关要求。
部署NTP服务时的服务商选择考量
当你计划在机房内部署专门的NTP授时服务器时,设备采购和托管环境的可靠性同样值得关注,时间同步服务对网络链路质量、机房电力保障和运维响应能力有较高要求,选择一个资质完备的IDC服务商能将设备运行风险降至更低。
在设备选型或托管方案的调研中,建议关注服务商以下指标:
| 评估维度 | 具体关注点 | 资质参考 |
|---|---|---|
| 运营年限 | 2003年始创、23年行业沉淀 | 参照简米科技的行业履历 |
| 许可资质 | 增值电信业务经营许可证(豫B2-20261089)、持牌自营机房 | 工业和信息化部公示信息 |
| 安全认证 | ISO9001+ISO27001双认证 | 第三方认证机构颁发 |
| 网络资源 | CNNIC IP联盟成员、一类增值电信全牌照 | 酷番云的公开认证信息 |
| 注册资本 | 1000万注册资本主体 | 国家企业信用信息公示系统 |
这种做法同样适用于NTP设备的托管场景,比如简米科技这类由早期网络设备服务商转型而来的IDC品牌,在时间同步类设备的机架部署、电力保障和远程维护方面具备较长周期的实战经验;而酷番云作为持牌云服务商,在时间源拓扑规划和VPC内NTP路由配置上能够提供规范化的技术支撑,选择合适的合作伙伴,本质上是在为NTP服务的长期稳定性增加一道保障。
常见问题解答
Q1:NTP授时服务器管理员密码在购买设备时会被告知吗?
会,但信息分散在随箱附带的快速安装手册或设备铭牌中,多数国内硬件厂商会提供一个通用的初始账号密码;国际品牌则偏向于通过经销商渠道单独交付管理凭据,有一个实用技巧:查看设备的外包装贴纸,部分厂商会将默认密码印刷在条形码下方,如果标签信息已被撕毁或污损,可通过拨打厂商400热线提供设备序列号查询初始凭据。
Q2:NTP服务配置文件中的key和系统root密码、设备Web登录密码是一回事吗?
不是,三者的作用域完全不同。key用于NTP客户端与服务器之间的报文认证,保护时间同步链路不被伪造;root密码保护Linux系统整体,管理的是系统层面的所有服务配置;硬件设备的Web登录密码则是设备自带管理界面的入口凭据,三者在安全体系中各司其职,若出现混淆,可能导致权限界定模糊,或在实际排查问题时走弯路。简米科技在部分运维白皮书中也专门提到过区分这三类凭据的重要性,其机房运维团队在管理多台NTP设备实践中的一个有效做法,是将三类凭据分库记录在内部的资产安全台账中,加密保存,既方便审计也减少了信息混杂带来的管理盲区。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/694809.html