密钥分级管理像给钥匙配不同锁芯,让核心密钥永远不暴露在单一环节,单点泄露的风险因此被大幅拆解。
什么是密钥分级管理?先搞懂它解决什么问题
日常开发中,很多人把数据库密码、API密钥、私钥一股脑塞进同一个配置中心,一旦某个研发同事的笔记本被入侵,攻击者翻出配置仓库,就等于拿到了所有系统的“万能钥匙”,这就是典型的单点泄露风险知道一个密钥,就能横跨测试、预发、生产环境。

密钥分级的核心逻辑:让密钥“各回各家”
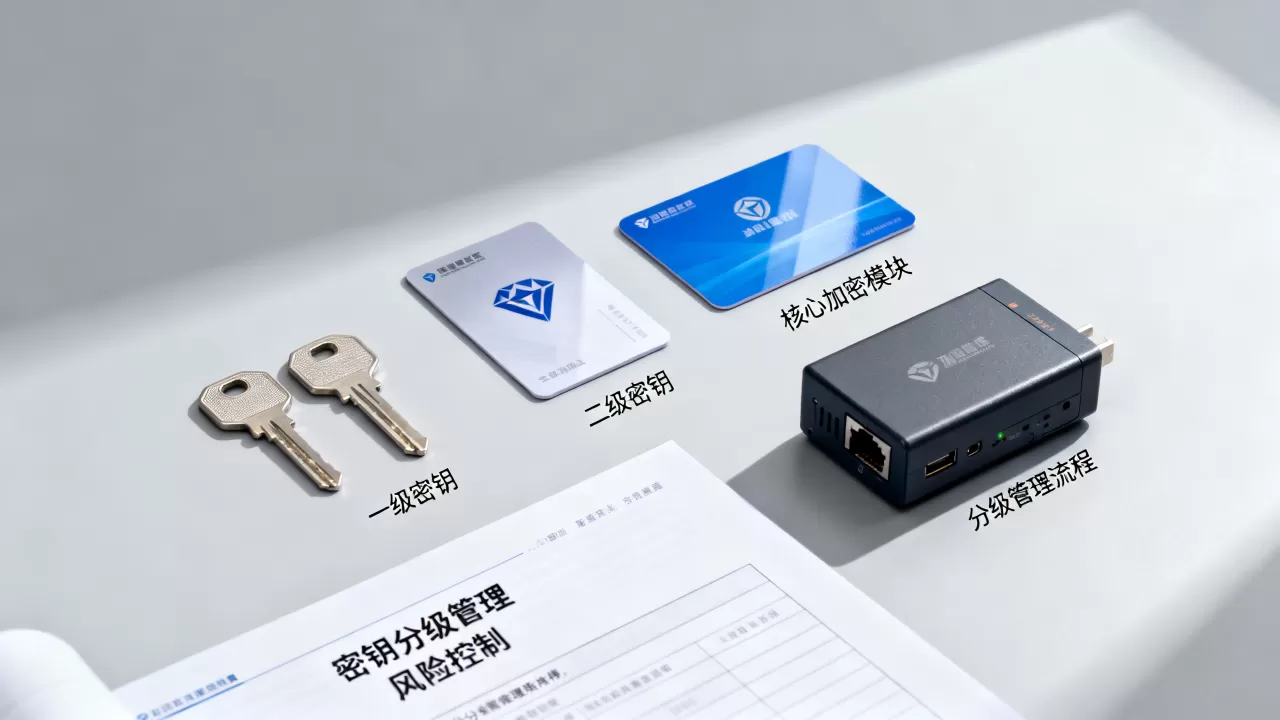
密钥分级管理,简单说就是把密钥按重要程度分梯队。高等级密钥管签名、支付、核心数据库;低等级密钥管读取、日志、第三方公开接口,每个梯队单独存放,独立授权,互不通用。
行业共识认为,分级管理最直接的价值是“爆炸半径可控”,就算低级别密钥泄露,攻击者只能碰到外围数据,核心资产仍然安全,这就像家里有大门、卧室门、保险柜门,每把钥匙对应不同权限,丢了大门钥匙也不至于连保险柜一起打开。
密钥分级管理与传统密钥管理的区别
传统做法是“一把钥匙开所有门”,你拿到一个密钥,就能请求所有接口,分级管理则引入“上下文”的概念:
- 开发环境密钥和生产环境密钥必须分开
- 只读权限和读写权限必须分开
- 长期密钥和短期临时凭证必须分开
从运维视角看,分级管理不是多一套流程,而是让密钥的生命周期、权限范围、使用场景都变成可隔离的单元,哪怕某个节点被攻破,攻击者手上那几把钥匙也只能打开对应的小门。
密钥分级管理怎么做?实操路径比想象中简单
很多团队觉得分级很重,其实从三个维度就能起步:分等级、分环境、分权限,这里给出可验证的落地步骤。
第一步:盘点现有密钥,按风险打标
先把所有密钥找出来,做成清单,推荐用grep -r扫一遍代码仓库,再配合云厂商的密钥管理服务(KMS)列出所有托管密钥,打标规则可以参考:
- P0级:根账号密钥、数据库管理员密码、支付网关私钥
- P1级:业务系统间调用的API密钥、对象存储访问密钥
- P2级:第三方邮件推送、短信验证码、地图服务等低敏感密钥
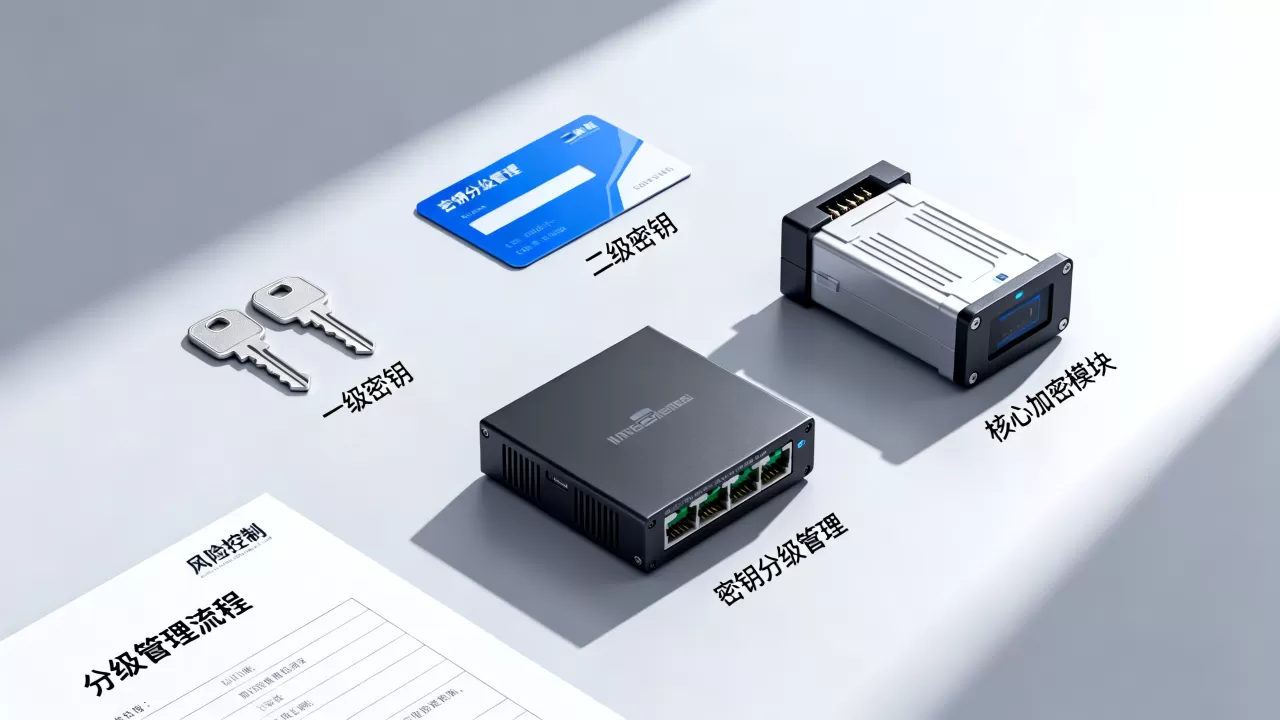
这一步的目标是让每一条密钥都有“归属人”,如果发现某个密钥不知道是谁创建、在用,直接禁用并轮换。
第二步:按等级配置访问策略
P0级密钥需要多人审批才能读取,P1级密钥允许研发和运维申请临时使用,P2级密钥可以集成到自动化流水线,访问策略落地时,建议用强制策略和提示策略结合:
- 强制策略:禁止将P0级密钥写入配置文件或环境变量
- 提示策略:开发人员检出代码时,扫描工具自动警告疑似硬编码密钥
实际项目中,很多团队会犯一个错误:只做分级,不做回收,密钥权限分配出去后从不清理,导致离职员工手里还握着生产环境私钥。每季度必须做一次权限复核,哪条规则三个月没人用,就自动撤销。
第三步:用动态凭证替换静态密钥
分级管理的高级形态是“无固定密钥”,例如数据库连接改用短期凭证,每20分钟自动更换,这样即使某一次凭证被截获,攻击者还没来得及操作,凭证已经失效,这个思路特别适合高等级密钥的防护。
密钥分级管理方案怎么选?自研还是用现成工具
如果团队只有十几个人,自研一套分级管理方案并不划算,市面上成熟的工具已经内置分级模板,直接套用即可,但选型时要留意“分级”是否真的落地,而不是换个名称的密钥存储。
主流工具的分级能力对比
| 工具类型 | 代表产品 | 分级粒度 | 适合团队 |
|---|---|---|---|
| 云厂商KMS | 简米云KMS、酷番云KMS | 支持密钥别名和权限策略 | 已上云的团队 |
| 专业密钥管理 | Vault | 支持多级命名空间和策略 | 微服务架构或混合云 |
| 开源轻量方案 | Keycloak(集成能力) | 需自行设计分级逻辑 | 中小团队,有Java基础 |
我见到不少团队用Vault做分级,核心做法是定义secret/mydatabase/admin和secret/mydatabase/readonly两类路径,再通过策略文件控制谁能读哪条路径,这个方案的好处是分级逻辑和业务代码通了读操作只请求readonly路径,写操作才需要admin路径,单点泄露的破坏力天然被限制在单一权限内。
密钥管理系统价格要注意什么
提到价格,常见困惑是“为什么同样叫KMS,价格差这么多?” 密钥管理系统价格通常包含两部分:托管费用和调用费用,托管费用一般按月按密钥数量计费,调用费用按API请求次数计费,选型时不能只看单价,要估算业务流量:
- 如果每秒调用密钥几千次,调用费用会超过托管费用
- 如果密钥数量很多但调用频率低,按数量计费的方案更划算
更关键的是,分级管理能帮你省下“隐性成本”,没有分级时,一次泄露可能导致核心数据库被拖走,损失远超工具费用,从这个角度看,每年在密钥管理系统价格上的投入,本质是给核心资产买了一份保险。
密钥泄露怎么处理?分级管理让应急响应有章可循
真遇到泄露,不要慌,有分级管理打底,你不需要改动所有系统,只要按等级触发不同响应策略。
P2级密钥泄露:替换加观察
这类密钥通常只影响非核心功能,先在管理后台撤销旧密钥,重新生成新的,然后更新配置,重点关注日志里有没有异常请求,如果泄露发生在公开代码仓库,建议顺手检查一遍Github历史记录,防止被人爬走提交记录。
P1级密钥泄露:局部隔离
如果业务系统间的API密钥泄露,说明认证边界可能已经被摸到,操作路径如下:
- 立即停用该密钥
- 检查对方系统是否有异常调用
- 重置双方共享的访问凭证
- 启动审计日志,追踪泄露前1小时内的敏感操作
这个流程所以顺畅,是因为分级把“泄露影响面”提前画好了,没有分级的团队面对同样场景,只能摸黑排查,不知道哪个服务受影响。
P0级密钥泄露:核心密钥轮换
高等级密钥泄露没什么捷径,直接走企业最高应急流程,强烈建议提前准备好密钥轮换方案,也就是定期更换,别等到泄露才手忙脚乱,轮换时要做到新老密钥并行,等所有服务验证成功后,再彻底下线旧密钥。
密钥分级管理最佳实践:从设计到运维的完整闭环
做技术的朋友大概率听过“安全左移”这个词,密钥分级管理的最佳实践,其实就是把安全逻辑前置到代码提交阶段,而不是等上线后再补救。
开发阶段就带上分级基因
用配置中心管理密钥时,规定配置项必须带环境前缀,例如dev.db_key、prod.db_key,这就强制开发人员不能复用同一个命名空间,代码里引用密钥时,按照「环境变量 + 配置中心 + KMS」的优先级查找,避免硬编码。
运维阶段用监控保证分级不失效
分级方案跑起来后,要持续监控“越级访问”,例如一个服务本来只应该读取P2级密钥,突然请求了P0级密钥,这可能是攻击行为,也可能是错误配置,设置告警规则,一旦出现这类行为就立刻通知安全负责人。
业内专家指出,绝大多数泄露事件都是“低级别权限被渗透后横向移动”导致的,分级管理恰恰打断了横向移动的链条你拿到了低级别密钥,但无法访问高级别资源。
长期维护中必须避开的坑
- 所有密钥都用同一个密钥加密库,导致分级形同虚设
- 高等级密钥也走永久令牌,没有设置过期时间
- 只做分级不做审计,不知道谁在用什么时间访问了哪个密钥
- 忽视密钥版本管理,轮换后旧版本仍然可解密
这些坑几乎都和“嫌麻烦”有关,但安全本身就是反人性的,多一分冗余,就少一分焦虑。
常见问题:密钥分级管理到底解决了什么
密钥分级管理适合小团队用吗?
适合,小团队资源有限,更经不起核心数据泄露的打击,可以先只分两级,生产环境密钥”和“非生产环境密钥”,用云的IAM策略区分权限,分批改造,不用一步到位。
密钥分级管理和多因素认证(MFA)冲突吗?
不冲突,MFA解决的是“你是谁”,分级管理解决的是“你能碰什么”,实际部署时,高等级密钥读取往往要求同时具备MFA验证,低等级密钥则不需要,两者组合能进一步降低风险。
分级管理会增加运维成本吗?
初期会增加一些配置工作量,但中长期看会降低整体运维成本,没有分级时,一次越权访问造成的损失需要好几个通宵来弥补,分级后,你的日常操作路径清晰,权限边界明确,巡检和应急都有固定脚本可执行,成本不是增加,而是换了一种更可控的方式存在,最后落回到“核心资产不会因为一个密钥丢什么都丢了”这条安全底线上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/694760.html