TCP协议服务器IP参数错误的直接原因是IP地址、子网掩码、网关或DNS配置与当前网络环境不匹配,最快的解决路径是登录服务器逐个校验这四项配置,再检查路由和服务监听状态。
tcp协议服务器ip参数错误是什么意思
服务器报IP参数错误,并不是TCP协议本身出了问题,而是承载TCP连接的网络层参数写错了,TCP协议只负责传输数据,真正把数据送到目标服务器的是IP协议,所以IP参数错了,TCP连接就无法建立,常见的情况有这么几类。


服务器ip参数错误是什么原因
- 静态IP和实际网段对不上:服务器手动填了一个IP,但子网掩码、网关和交换机实际配的网段不一致,TCP数据包根本出不了局域网,这是机房服务器里最常见的一种错法,新员工上手配服务器时反复犯。
- IP地址被别的设备占用了:同一网段里另一台设备已经用了同一个IP,服务器起来后TCP握手包发出去,回应的是别人的网卡,连接自然就乱了,表现为时通时断。
- 网关填错或者没填:服务器要访问外网或者跨网段通信,必须走网关,网关地址少了一位、多了一位、或者误填成其他设备的IP,TCP连接就卡在“发送SYN包之后收不到回应”的状态。
- 虚拟机或云主机改错网卡:多网卡服务器上,配置文件改的是eth0,可服务监听的是eth1的地址,状态正常但实际上没人连得上,云主机改配置文件之后没同步到控制台,也常出这种问题。
服务器ip参数错误怎么查出来
排查IP参数错误,不需要记复杂的工具,一台能登录服务器的电脑就够了,按下面顺序一步步来,大多数问题十分钟内能定位。
先确认当前生效的IP配置
登录服务器之后,不要只看图形界面的显示,要看实际生效的值。
Windows服务器在命令提示符里执行:
ipconfig /all
Linux服务器执行:
ip addr 或者 ifconfig -a
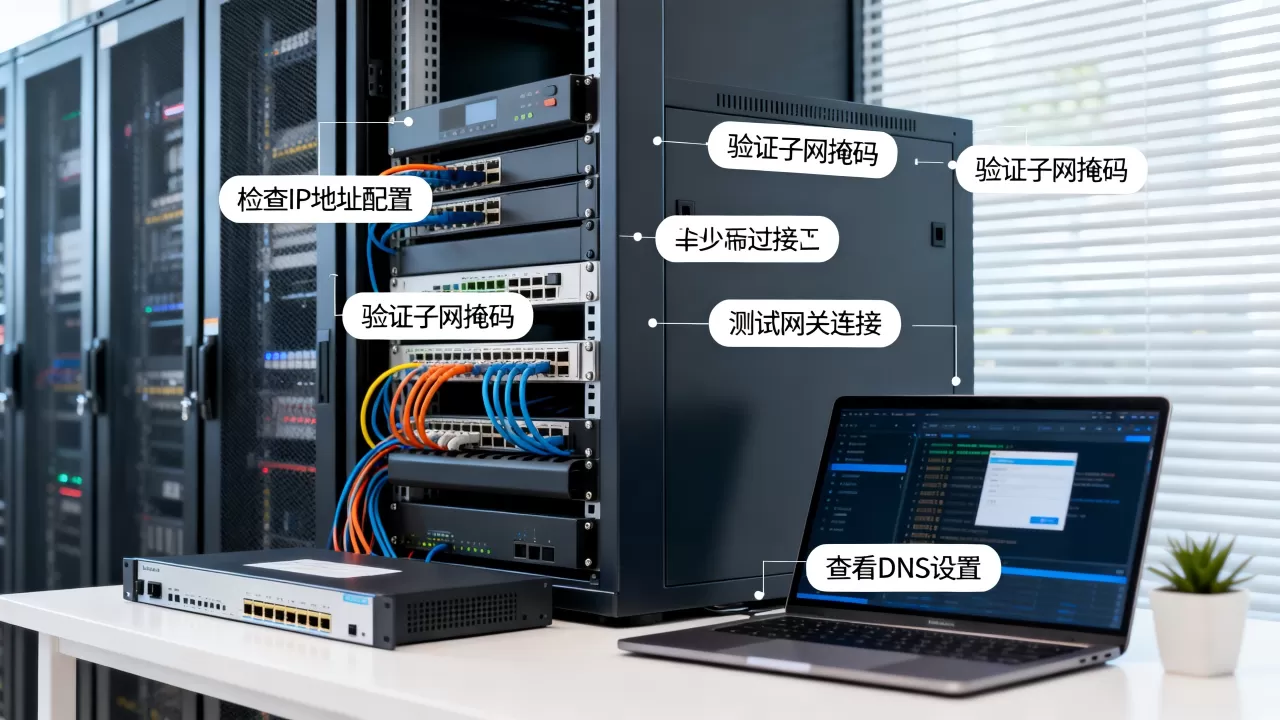
重点看三行信息:IPv4地址、子网掩码、默认网关,先把这三项和网络管理员给你的分配表对比一遍,绝大多数“TCP协议服务器IP参数错误”都是这三项里有一项写错了。
再测网关连通性
IP配置看着没问题,不代表真的通了,用ping验证网关:
Windows执行:
ping 网关地址 -t
Linux执行:
ping 网关地址
丢包率大于0或者延迟跳动很大,说明物理链路上有故障,和TCP协议本身没关系,先检查网线、交换机端口或者Wi-Fi信号,网关完全不通,就是IP参数错误最直接的证据。
检查TCP服务有没有正常监听
IP参数正确了,TCP服务不一定在跑,Windows执行:
netstat -ano | findstr 端口号
Linux执行:
ss -tlnp | grep 端口号
看输出状态是不是LISTEN,服务没监听起来,客户端连接会直接拒绝,表现也像“IP参数错误”,这一步很多人忽略,一上来就改IP,结果改了半小时发现是软件服务挂了。
修改服务器ip后tcp连接不上怎么排查
这是另一种高频场景,改IP之前一切正常,改完就断了,碰到这种问题,先确认改IP这个动作本身有没有出漏洞。
Linux服务器改IP的完整检查链
Linux改IP常用两种方式:老一点的系统改/etc/network/interfaces,新系统改/etc/netplan/.yaml,改完之后执行netplan apply或者systemctl restart networking重启网络服务,这一步漏了,配置就完全不生效。
改完配置文件,再做下面三步验证:
- 执行ip addr看IP有没有真的落到网卡上
- 执行ip route show看默认路由是否指向正确的网关
- 执行cat /etc/resolv.conf确认DNS地址没有被覆盖
这三项都对了,TCP连接还上不去,那就是防火墙或安全策略的问题,往下看。
Windows服务器改IP的联动配置
Windows图形界面路径是:控制面板 → 网络和共享中心 → 更改适配器设置 → 右键网卡 → 属性 → Internet协议版本4(TCP/IPv4),填完IP和子网掩码之后,网关和DNS栏很多人随手填了,或者留空,这两种情况都有坑。
填完之后在命令行里执行ipconfig /flushdns刷新DNS缓存,再执行
ping 域名 -t验证解析是否正常,域名能通IP不通,就是DNS参数的问题;IP通域名不通,是DNS服务器地址写错了;都没反应,查防火墙。
云服务器改IP后查安全组和防火墙
云环境下的“TCP协议服务器IP参数错误”有一个隐藏极深的触发点就是控制台安全组没同步,本地服务器只依赖系统防火墙,但云服务器外面还有一层安全组策略,你改了一个新IP之后,安全组里如果只放行了旧IP的入方向规则,TCP连接会被安全组直接丢掉,这个问题的表现是:
- 从控制台VNC登录正常
- 本机ping网关正常
- 但外部客户端始终连不上TCP端口
此时去云控制台检查安全组的入方向规则,把新IP加入白名单,同时检查服务器系统防火墙,Linux用iptables -L或firewall-cmd –list-all,Windows用wf.msc打开高级安全防火墙查看入站规则,两条链路都要放行。
服务器静态ip配置错了怎么修复
确认了就是IP参数填错,修复本身不难,但要把四个值一次性都改对。
标准配置顺序
按下面顺序依次检查并修改:
- IP地址:必须在目标网段可用范围内,不能是广播地址,不能是网络号
- 子网掩码:和同网段其他正常设备保持一致,不能自己乱填
- 默认网关:必须是路由器或三层交换机的LAN口地址,不能填成别的服务器IP
- DNS地址:本地DNS地址用网络管理员提供的,公网DNS可以用通用公共解析地址作为备选
填完之后先ping网关,再ping一个外部域名,最后用telnet或者nc测一下TCP端口通不通,三步全过才算真正修好。
修改后测试TCP连接的命令
服务器静态ip配置错了,改完之后怎么确认TCP连接恢复了?最直观的方法是从另一台电脑上主动发起一个TCP连接测试。
Windows客户端执行:
telnet 服务器IP 端口号
命令窗口全黑或者显示连接成功,TCP通道就通了,Linux客户端执行:
nc -vz 服务器IP 端口号
返回succeeded就是正常,端口不通时做一次快速验证比对:
| 测试目标 | 命令 | 结果含义 |
|---|---|---|
| 局域网内能否到达 | ping 服务器IP | 通=IP参数正常 |
| 跨网段能否到达 | ping 网关IP | 通=本机路由正常 |
| 目标端口是否开放 | telnet 服务器IP 端口 | 通=TCP服务正常 |
| 域名解析是否正确 | ping 域名 | 通=DNS配置正常 |
四项全过才算完整修复,其中任何一项失败都要回到IP参数里查原因。
防止tcp协议服务器ip参数错误再次出现
修好问题只是第一步,多数服务器出这类问题,都和上线部署时缺少规范流程有关,行业内比较一致的做法是:配置静态IP之前先和网络管理员确认网段、网关、DNS三个范围,再写配置,最后做TCP连通性验证,云服务器建议优先启用DHCP保留绑定,免去手动填参数的人为出错可能,改动任何IP参数之前先备份原有配置,修改后保留至少一个可用的回滚入口,不能只改一处然后全盘重启。
TCP协议服务器IP参数错误的本质是基础网络配置问题,和TCP协议本身没有关系,先定位IP、掩码、网关、DNS哪一个错了,再配合安全组和服务监听状态排查,多数情况半小时内能解决,修复之后把所有验证命令跑一遍再交付,这是服务器运维最省事的习惯。
tcp协议服务器ip参数错误常见问答
问:服务器ip参数错误会导致哪些连接问题?
答:常见表现有外部客户端连接超时、连接被拒绝、连接后立即断开、内网设备之间互相ping不通,偶尔会出现某些端口能连某些端口连不上的情况,这通常是安全组规则和服务监听地址限制导致的,不是IP参数本身的问题。
问:tcp协议服务器ip参数错误怎么改回去?
答:Windows服务器打开网卡IPv4协议属性界面,Linux服务器编辑netplan或interfaces配置文件,把IP地址改回原来可用的数值,然后执行网络重启命令,改完后用ping和telnet做完整验证,确认服务恢复监听、客户端能正常建立连接,安全组和防火墙中的旧IP放行规则不需要动。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/695274.html