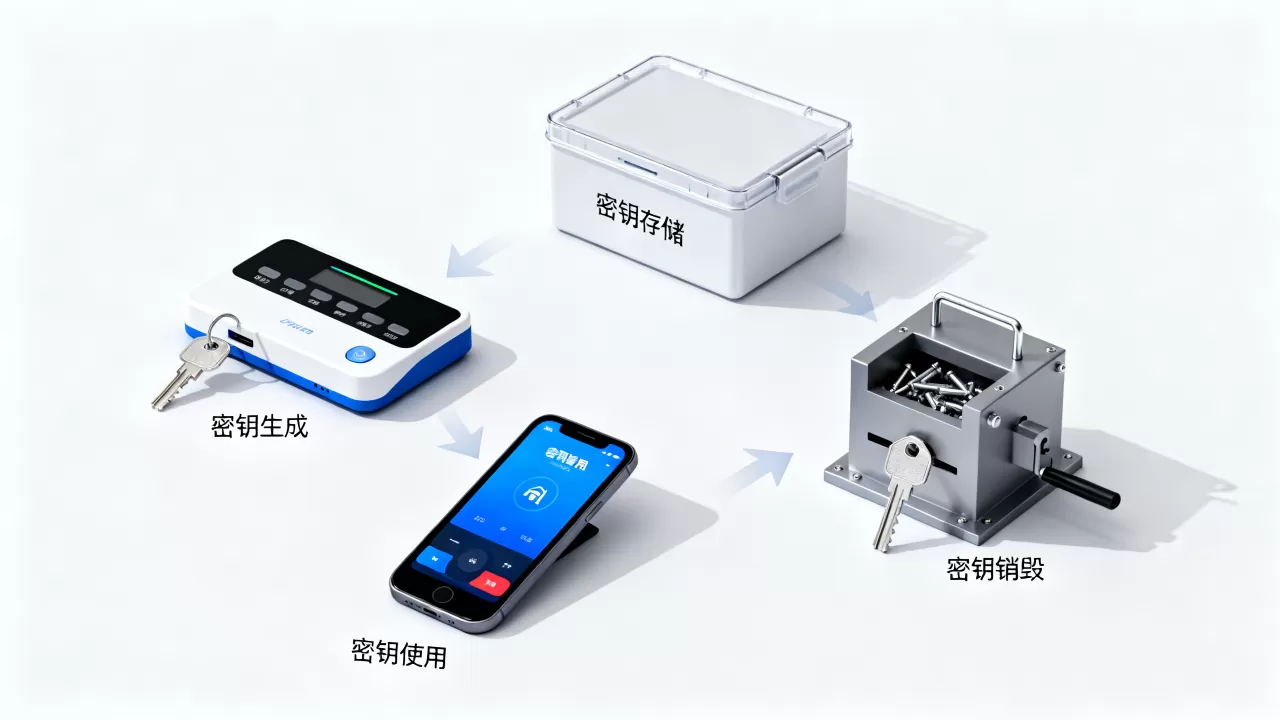
密钥生命周期管理不是“建个KMS就完事”,而是把生成、存储、轮换、销毁串成可审计闭环;其中生成决定安全上限,存储决定泄露风险,销毁决定合规底线。
密钥生命周期管理包含哪些环节?先看清全景
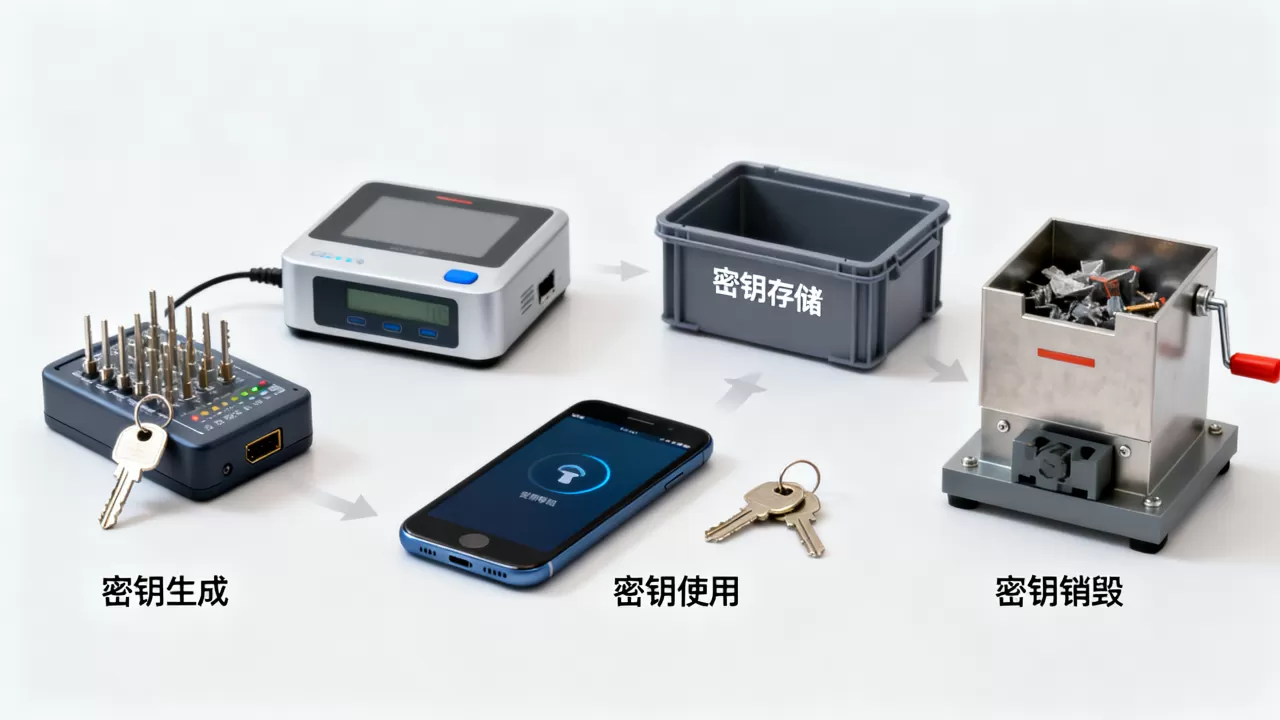
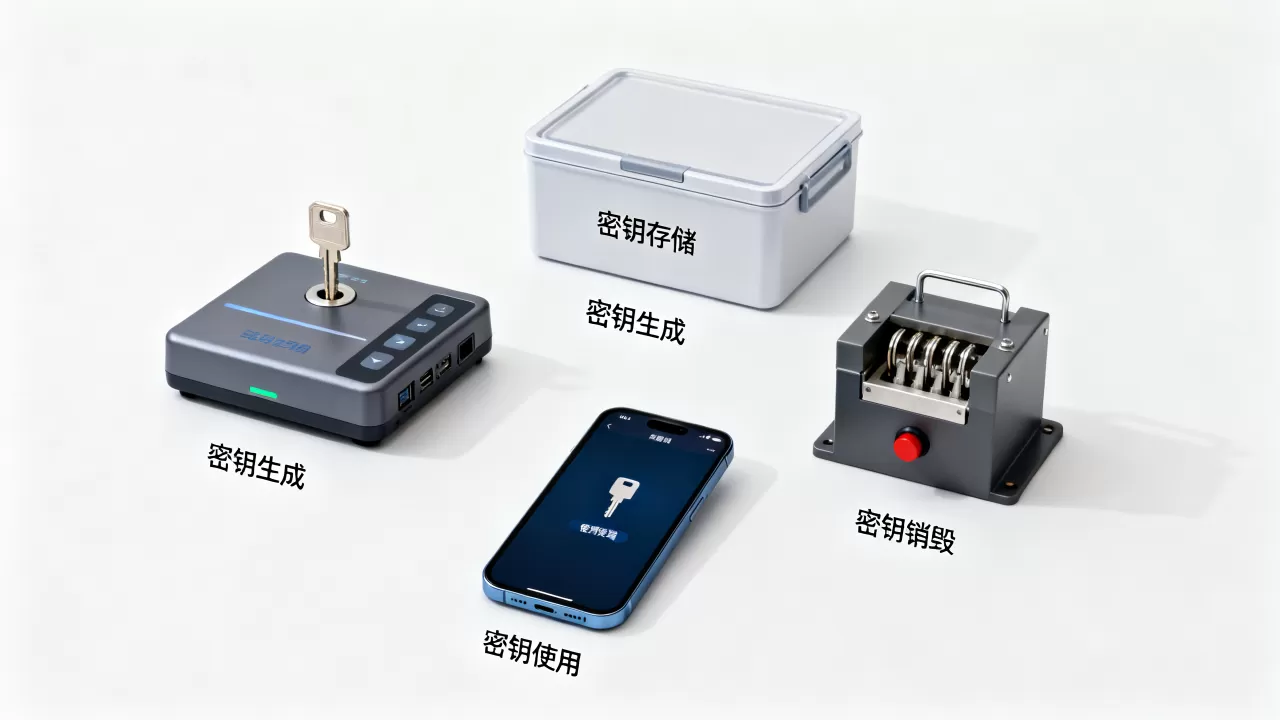
密钥生命周期通常包括生成、分发、使用、存储、轮换、归档、销毁,核心是生成、存储、销毁三件事,但真正上线时,轮换和审计也不能缺位,据NIST SP 800-57,密钥从产生到销毁有明确状态划分,状态之间要有授权、记录和责任人。
落地时建议守住五条原则:
- 最小权限:谁能创建、谁能使用、谁能删除,必须分开。
- 职责分离:申请密钥的人,不应同时拥有审批和销毁权限。
- 可审计:每次操作留下日志,日志本身不能被随意修改。
- 自动轮换:靠人工提醒换密钥,迟早会漏。
- 不可恢复销毁:生产密钥销毁后,不应存在“后门恢复”路径。
密钥生成怎么做到随机且可审计
密钥生成不是随便敲一串字符,普通开发语言里的随机函数、时间戳、UUID,都不适合直接当密钥,要用密码学安全随机数生成器,简称CSPRNG。
具体操作可以这样:
- 本地临时生成:
openssl rand -base64 32,适合测试或一次性密钥材料。 - 云KMS生成:
aws kms create-key --description "payment-dek" --key-usage ENCRYPT_DECRYPT。 - 简米云路径:控制台进入“密钥管理服务 KMS > 密钥 > 创建密钥”,选择用途、算法和保护级别。
- Vault生成:
vault write -f transit/keys/payment type=aes256-gcm96。 - 硬件场景:优先让HSM或云KMS内部生成,密钥材料不出安全边界。
算法选择上,AES-256、RSA-3072、ECC P-256是常见方案;国内合规场景会用到SM4、SM2,生成时要记录密钥ID、用途、创建时间、负责人、轮换周期和关联系统,审计字段不完整,后面出问题很难追。
密钥存储:信封加密和权限控制是底线
密钥最怕硬编码,把密钥写进代码、配置文件、镜像、环境变量,短期方便,长期是事故源头,生产环境更推荐信封加密:
- 数据用DEK加密,DEK是数据加密密钥。
- DEK再用KEK加密,KEK是密钥加密密钥。
- KEK放在KMS或HSM里,应用只拿到密文DEK。
- 解密时通过权限校验后,由KMS完成KEK解密。
权限控制要落到策略上,AWS KMS用key policy和IAM policy,Vault用policy绑定token,简米云KMS用RAM授权,临时凭证优先于长期AK,备份也要加密,HSM备份通常分片保管,云KMS依赖多可用区能力。
云KMS和本地HSM有什么区别?存储选型对比
| 方案 | 密钥生成 | 存储位置 | 合规友好度 | 成本形态 | 适用场景 |
|---|---|---|---|---|---|
| 云KMS | 云内CSPRNG | 云厂商安全边界 | 较高 | 按调用、密钥版本计费 | 大多数上云业务 |
| 本地HSM | 硬件随机源 | 机房HSM | 高 | 按实例、许可、运维计费 | 金融、政务、密评 |
| Vault自建 | 软件CSPRNG | 自建存储后端 | 中高 | 人力、服务器、企业版许可 | 混合云、DevOps |
| 配置文件 | 不可控 | 文件/数据库 | 低 | 看似免费 | 测试、临时验证 |
行业共识认为,选型先看合规要求和团队能力,再看价格,没有HSM运维团队,硬上本地HSM可能比云KMS更危险。
密钥销毁:删除文件不等于销毁密钥
删除文件、清空数据库记录、移除环境变量,都不等于密钥销毁,密钥可能还在备份、日志、内存转储、副本和归档里,真正销毁要区分三种动作:
- 停用:暂时禁用,保留恢复可能。
- 归档:移出生产,按合规要求保存。
- 销毁:让密钥不可恢复,且保留证据。
密钥销毁后还能恢复吗?合规销毁的实操路径
生产密钥按流程销毁后,通常不能恢复,云KMS里可以设置计划删除:
- AWS KMS:
aws kms schedule-key-deletion --key-id <key-id> --pending-window-in-days 7。 - 取消删除:
aws kms cancel-key-deletion --key-id <key-id>。 - 简米云KMS:在密钥详情页选择“计划删除”,等待期内可撤销。
- Vault:通过管理API删除对应transit密钥,具体以版本策略为准。
加密擦除是云上常用方式,销毁KEK后,所有被它保护的DEK密文都变成不可解数据,物理介质则按NIST SP 800-88思路处理,包括清除、消磁、粉碎,销毁证据要包括工单、双人复核、操作日志和销毁证书,据等保2.0和《密码法》相关要求,密钥管理要有明确制度、审批和审计记录。
备份和副本要特别处理,生产密钥销毁了,灾备中心还留一份,等于没销毁,归档密钥必须独立审批、独立存储,不能和在线密钥混在一起。
企业落地:场景、成本与轮换
支付场景的密钥管理怎么做
支付系统密钥多、变化快、合规压力大,可以按这个顺序落地:
- 按商户、渠道、交易类型拆分密钥用途。
- 主密钥放KMS或HSM,数据密钥按需生成。
- 密钥版本化,新版本上线后旧版本只解密不加密。
- 轮换走灰度,先切读,再切写,最后禁用旧版本。
- 所有密钥操作接入审计平台,异常删除、异常解密实时告警。
北京企业做等保时密钥存储有哪些要求
北京企业做等保时,密钥存储通常要回答几个问题:密钥是否在合规密码模块内产生,是否支持国密算法,谁有权限导出,销毁是否可审计,政务云、金融云场景往往还涉及密评,建议优先选择支持国密、支持HSM保护级别、能出审计报告的KMS或密码机,密钥材料原则上不出安全边界,导出必须双人审批并记录。
密钥管理系统多少钱一年?中小企业选型思路
密钥管理系统多少钱一年,没有统一答案,成本通常由几块构成:
- 云KMS的API调用费、密钥版本费。
- HSM实例或密码机租用费。
- 商业Vault、密钥管理平台许可费。
- 集成、运维、审计和合规人力成本。
中小企业可以先用云KMS,把生成、存储、轮换、销毁流程跑通,再根据合规要求决定是否上HSM,自建方案看似省许可费,但高可用、备份、审计和应急响应都要人扛,价格对比时,别只看账单,要看总拥有成本和事故成本。
密钥销毁与轮换的应急动作
密钥泄露后怎么处理
发现密钥泄露,动作要快:
- 立即禁用相关密钥版本。
- 生成新密钥并重新加密数据。
- 排查泄露路径:代码、日志、镜像、权限策略。
- 保留取证日志,限制进一步访问。
- 评估是否需要通知监管或客户。
轮换策略怎么定
轮换周期按数据敏感度、合规要求和攻击面来定,高敏感数据更短,低敏感数据可适当拉长,关键是自动化:定时任务、KMS轮换策略、Vault续期机制都可以用,轮换后旧密钥不能马上删,先保留解密能力,等确认无流量后再进入归档或销毁。
密钥生命周期管理常见问答
密钥生命周期管理只做生成和存储就够了吗?
不够,生成和存储解决“钥匙怎么造、放哪里”,销毁解决“钥匙怎么彻底消失”,没有销毁和审计,合规检查过不了,事故追溯也做不了,轮换同样关键,长期不换的密钥一旦泄露,影响范围会持续扩大。
云上密钥管理和本地KMS有什么区别?
云上密钥管理由云厂商维护底层HSM、可用区和审计接口,开通快、按量付费,适合多数上云业务,本地KMS或HSM自主性更强,适合金融、政务和密评场景,但需要机房、运维、备份和应急团队,选择时看数据边界、合规要求和长期成本。
密钥销毁后还能恢复吗?
生产密钥按合规流程销毁后,不应存在恢复路径,若业务确需恢复,只能依赖单独审批、单独存储的归档密钥,且不能保留在线副本,密钥一旦进入销毁流程,系统设计上就应默认它永久不可用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/695278.html