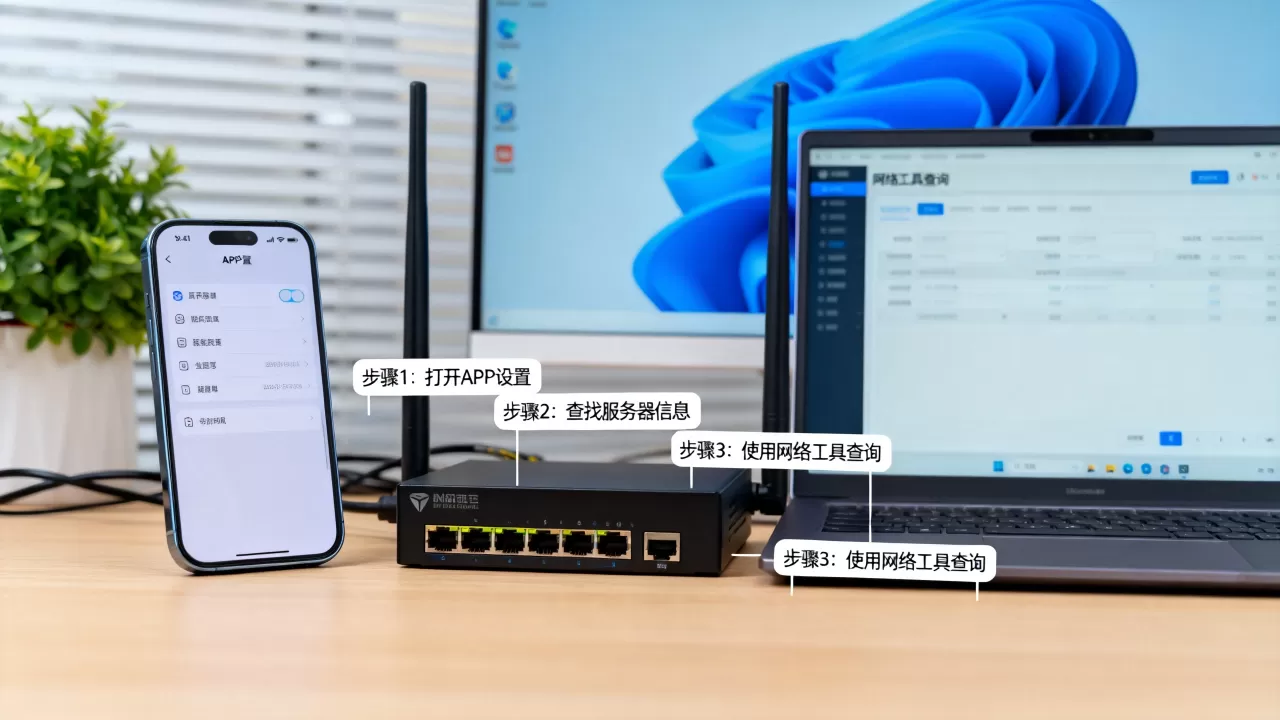
想知道一个App的服务器在哪里,最直接的办法是抓取App发出的网络请求,拿到域名或IP,再用DNS、Whois、ASN、证书日志和IP地理定位交叉判断。 但抓到的IP通常只是当前网络出口,遇到CDN、Anycast或代理时,它不等于真实机房坐标。
先分清:你要找的是域名、IP,还是物理机房
很多人一上来就问IP,服务器在哪里”有三层含义。
- 服务域名:
api.example.com,它代表业务接口归属。 - 解析IP:域名经DNS解析后得到的地址,可能是源站,也可能是CDN边缘节点。
- 物理机房:IP注册地、ASN、云厂商Region共同指向的大致位置。
行业共识认为,抓包是查看App实际请求域名和IP最直接的方法,但你要先接受一个现实:抓到公网IP,不等于找到服务器机柜,云服务器、容器、CDN和反向代理会把真实位置藏得很深。
安卓和iOS App服务器地址怎么查:抓包是核心入口
准备工具不复杂,Android常用Charles、Fiddler、PCAPdroid、HttpCanary;iOS常用Charles、Stream、Thor,核心思路一样:让手机流量经过你的抓包工具。
具体步骤:
- 手机和电脑连接同一个WiFi。
- 电脑打开Charles,进入Proxy Settings,端口通常设为8888。
- 手机WiFi代理改为手动,填入电脑局域网IP和端口。
- 手机浏览器访问
chls.pro/ssl安装证书,iOS还要去“设置-通用-关于本机-证书信任设置”里开启信任。 - 打开目标App,触发登录、刷新、搜索等操作。
- 在抓包工具里筛选Host、SNI、CONNECT记录,重点看
https://开头的域名。 - 记录域名后,再用命令行继续查。
如果App做了SSL Pinning,抓包可能看到一堆加密流量或直接断网,此时不要急着找绕过教程,仅限自己的App或已授权测试,可以用测试包、开发者日志、系统网络诊断替代,未经授权绕过安全机制,可能触碰法律边界。
免费查App服务器位置的方法有哪些?DNS、Whois、ASN三件套
拿到域名后,先别急着下结论,下面这套免费工具足够完成大部分判断。
用nslookup和dig看解析结果
在Windows命令提示符或macOS/Linux终端里执行:
nslookup api.example.comdig api.example.com +shortdig api.example.com CNAMEdig api.example.com TXT
重点看CNAME,如果它指向 xxx.cdn.cloudflare.net、xxx.alicdn.com、xxx.tencentcdn.com,说明你解析到的IP大概率是CDN节点,不是源站。
用Whois和ASN判断云厂商
拿到IP后继续查:
whois 1.2.3.4whois api.example.comwhois -h whois.cymru.com " -v 1.2.3.4"
Whois能告诉你IP注册机构、ASN和大致归属,ASN很关键,比如ASN属于简米云、酷番云、AWS、Google Cloud、Cloudflare,就能推测服务器托管在哪个云平台,但ASN只说明网络归属,不说明具体城市。
用traceroute和mtr看路径
- Windows:
tracert api.example.com - macOS/Linux:
traceroute api.example.com - 更推荐:
mtr -rw api.example.com
路由路径能看到流量经过哪些网络节点,跨洲访问通常延迟更高,但延迟受网络拥堵影响,只能作为辅助线索。
用IP地理定位数据库看国家城市
常见免费查询入口有ipinfo.io、ipapi.com、ip2location等,输入IP后能看到国家、城市、运营商,业内专家指出,IP地理定位数据库的精度受CDN、Anycast和代理商影响,通常只能作为线索。
下面这张表能帮你快速对比:
| 方法 | 能查到什么 | 主要局限 |
|---|---|---|
| 抓包 | 域名、IP、端口、请求头 | SSL Pinning、代理干扰 |
| DNS查询 | CNAME、A记录、TXT | CDN会隐藏源站 |
| Whois | 注册商、ASN、归属机构 | 不显示具体机房 |
| IP定位 | 国家、城市、运营商 | 精度有限,CDN会漂移 |
| 证书日志 | 子域名、证书颁发者 | 可能过时,需交叉验证 |
国内App和海外App服务器位置查询有什么区别?
国内App和海外App的线索不一样。
国内App:备案、CDN和云厂商线索
据工信部公开信息,国内提供互联网信息服务的App需完成备案,域名和接入商信息可作为线索,你可以查:
- 域名Whois和ICP备案信息。
- CNAME是否指向国内CDN。
- ASN是否属于简米云、酷番云、华为云、百度云。
- 多地ping结果是否一致。
如果多地解析到不同IP,基本可以判断用了CDN或智能DNS。
海外App:Cloudflare、AWS和Anycast线索
海外App常见Cloudflare、AWS CloudFront、Google Cloud、Akamai,Cloudflare会隐藏源站,Anycast会让同一个IP在全球多地响应,你看到的IP可能属于边缘节点,而不是源服务器。
判断服务器在哪个国家,可以组合看:
- IP注册国家。
- ASN所属公司。
- 证书颁发者和证书里绑定的域名。
- 不同地区节点访问的延迟差异。
- 隐私政策里提到的数据中心区域。
据统计,多数商业App会把静态资源和API入口放在CDN后面,所以直接解析到的IP,往往只是离你最近的那台边缘服务器。
不抓包怎么查App服务器IP地址?从APK、IPA和证书日志入手
有些App加壳、证书固定,抓包很麻烦,可以从安装包和公开日志找线索。
反编译APK搜索域名
Android APK本质是压缩包,可以用apktool或jadx:
apktool d app.apk -o outjadx-gui app.apkgrep -R "https://" outstrings app.apk | grep -E "https?://"
重点看 assets、res/values/strings.xml、网络请求库配置、第三方SDK初始化代码,很多App会把API域名写在常量里。
解包IPA搜索域名
iOS IPA也可以解压:
unzip app.ipa -d appgrep -R "https://" app/Payload
二进制文件里可能藏着域名、统计SDK地址、推送服务地址,搜到的域名不一定都是主API,需要结合抓包或请求频率判断。
用证书透明日志和子域名工具
证书透明日志是公开的,你可以用crt.sh查询:
- 输入
%.example.com - 查看证书里出现的子域名
再配合SecurityTrails、ViewDNS、Censys、Shodan查DNS历史,历史记录有时会暴露源站IP,但这类工具部分功能付费,免费版通常够看基础记录。
找到IP后,怎么排除CDN并确认真实服务器
拿到IP只是第一步,下面几个动作能帮你判断它是不是源站。
- 多地ping:如果不同地区解析差异很大,可能是CDN。
- 查CNAME:有CDN别名,基本不是源站。
- 看证书:
openssl s_client -connect api.example.com:443 -servername api.example.com - 看响应头:
curl -I https://api.example.com - 查DNS历史:历史A记录可能暴露源站。
- 看端口:源站常开443、80、22、3306等,但扫描未授权资产有风险,不要随意操作。
合规边界要记住:查公开DNS、Whois、证书日志通常没问题;扫描、入侵、绕过安全机制、攻击未授权系统,都不属于“查看服务器位置”。
最后的结论很简单:抓包拿到域名和IP,再用DNS、Whois、ASN、证书日志交叉验证,才能判断服务器的大致网络位置。 只盯一个IP归属地,很容易被CDN和Anycast带偏。
关于怎么查看一个app的服务器在哪里,常见问题解答
抓包看到的IP就是App服务器所在地吗?
不一定,你看到的是当前网络请求的出口IP,如果App用了CDN、Anycast或反向代理,这个IP可能只是边缘节点,不是源站机房。
免费工具和付费工具差距大吗?
免费工具能查DNS、Whois、基础ASN、证书日志,日常判断够用,付费工具强在历史DNS、端口指纹、批量查询和更细的IP情报,适合安全研究或企业资产梳理。
没有授权可以查别人App的服务器吗?
公开DNS、Whois、证书透明日志可以查,但扫描、入侵、绕过安全机制不属于查询,属于违规或违法行为。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/697997.html