改AD服务器里的虚拟机密码,核心原则是:加域虚拟机的域账号密码必须从域控重置,直接在VMware控制台改的是本地账户,对域登录无效;如果是域控虚拟机本身的开机密码忘了,才需要考虑虚拟化层的重置方法。
这个问题在运维场景里经常被问错方向,很多人一上来就登录vCenter,对着目标虚拟机点“重置密码”,结果域用户照样登不上,原因在于AD域环境里存在两套独立的密码体系,搞清楚它们的关系,操作才不会白费。

首先要分清:AD域控密码和虚拟机密码有什么区别
AD域控密码和虚拟机密码是两套完全独立的验证体系,这是整个操作的关键前提。
- 域账号密码存在域控制器的ntds.dit数据库里,由Kerberos协议负责验证,密码一旦在域控上重置,全域所有加入域的机器立即生效。
- 虚拟机本地密码存在目标机器自己的SAM文件里,和AD没有任何关系,只有在这台虚拟机本机登录时才会校验。
- 在vSphere或vCenter里执行“重置密码”时,实际上走的是VMware Tools的客户机操作接口,修改的是这台虚拟机的本地账户密码,并不触碰AD数据库。
行业共识认为,在域环境中一切密码变更都应以域控为准,虚拟化平台的密码功能只适用于未加域的虚拟机,或者用于紧急恢复域控本机登录。
举个实际场景,某公司sales部门的虚拟机登录密码过期,管理员直接在vCenter里右键虚拟机点了“重置密码”,填了一个新密码,重启虚拟机后,域用户登录仍然提示密码错误,因为域控里存储的密码哈希根本没变,正确的做法是打开“Active Directory 用户和计算机”,找到对应用户,右键重置密码,几分钟就能解决。
常规改法:AD服务器里怎么改虚拟机密码(图形界面与命令两种路径)
如果你要改的是域内虚拟机的域账号密码,最标准的操作有两种,先说明一点,这两种方式改完之后,虚拟机不需要重启,域控会通过Kerberos自动分发新凭据。
用“Active Directory 用户和计算机”手动重置
适用于单个或少数几个账号的密码变更,操作路径非常直观。
- 在域控服务器上打开“Active Directory 用户和计算机”。
- 展开域节点,找到目标用户所在的组织单位(OU)。
- 右键点击该用户,选择“重置密码”。
- 输入两遍新密码,按需勾选“用户下次登录时须更改密码”。
- 点击确定,密码立即写入AD数据库,该用户在所有加域虚拟机上的登录行为马上生效。
这里有一个容易被忽略的细节:如果勾选了“用户下次登录时须更改密码”,该用户第一次用新密码登录时会被强制要求再次修改,如果只是想临时恢复访问权限,这个选项不要勾。
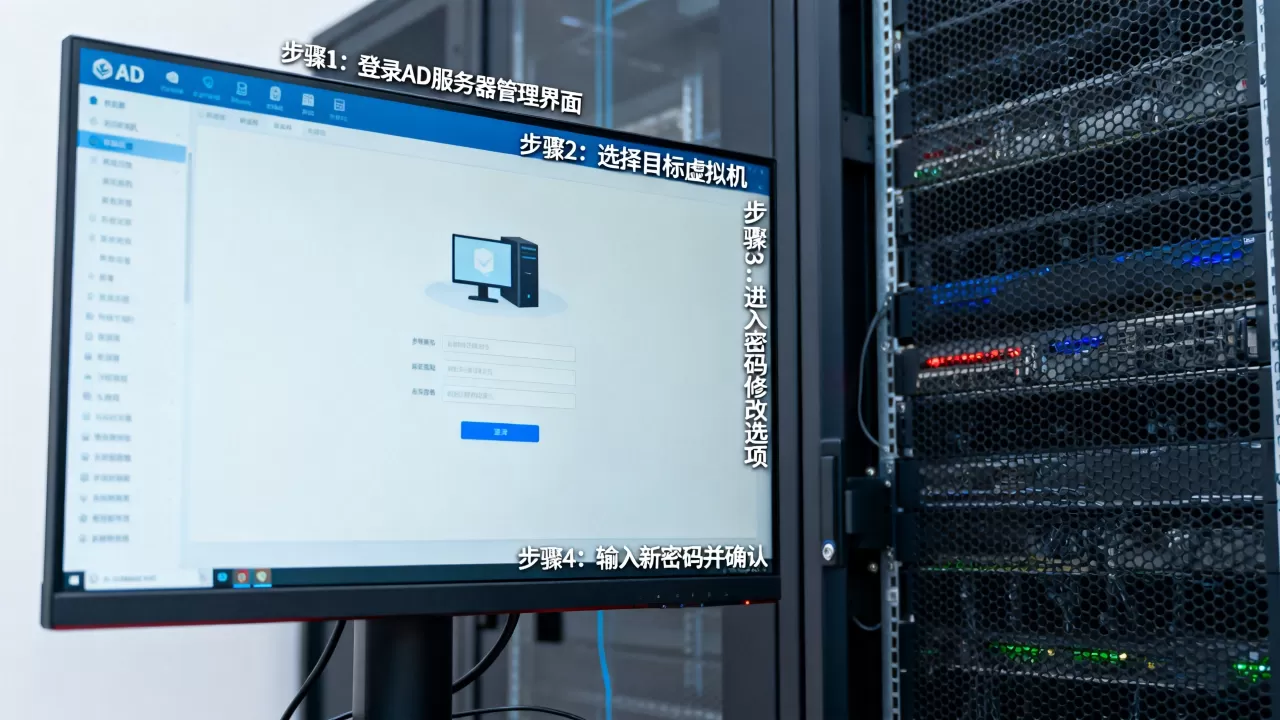
用PowerShell批量重置虚拟机登录密码
当需要处理的虚拟机比较多,或者账号集中在某个部门OU里,一条命令就能完成批量操作,微软官方文档中给出的账号密码修改命令为Set-ADAccountPassword,配合Get-ADUser可以实现按条件筛选和循环处理。
# 重置单个用户的域密码
Set-ADAccountPassword -Identity "zhangsan" -NewPassword (ConvertTo-SecureString "P@ssw0rd2026" -AsPlainText -Force) -Reset
# 批量重置某个OU下所有用户的密码
Get-ADUser -SearchBase "OU=Sales,DC=contoso,DC=com" -Filter  | ForEach-Object {
    Set-ADAccountPassword -Identity $_.SamAccountName -NewPassword (ConvertTo-SecureString "P@ssw0rd2026" -AsPlainText -Force) -Reset
}
需要留意的是,域策略默认开启密码复杂度要求,新密码必须满足最少7位、包含大小写字母和数字等条件,如果新密码不符合策略,命令会返回“密码不满足长度、复杂度或历史要求”的报错。
域控虚拟机本身的密码忘了,如何通过AD离线重置
如果遇到的问题不在域用户,而是域控这一台虚拟机本身的开机进不去了,这时候没法走AD图形界面,因为域控服务可能起不来或者你根本没有可用的登录凭据。
使用NTDSUTIL重置DSRM密码
目录服务还原模式(DSRM)是域控的恢复通道,它的密码和域管理员密码相互独立,在DSRM模式下可以重置域控本机管理员密码并修复AD数据库。
操作步骤按顺序执行:
- 重启域控虚拟机,在开机界面按F8,选择“目录服务还原模式”。
- 进入后需要用原来的DSRM密码登录(如果这个也忘了,看下文方法二)。
- 打开命令行,输入
ntdsutil进入工具交互界面。 - 输入
set dsrm password进入DSRM密码重置子命令。 - 输入
reset password on server null,表示重置本机DSRM密码。 - 按提示输入两遍新密码。
- 输入
quit退出,再输入quit退出工具,重启虚拟机。
重启后可以用新DSRM密码进入还原模式,从而修复域控,这个操作本身不改AD数据库里的用户密码,但是如果你想改的是域控这台机器上的本地管理员密码,可以在还原模式中用 net user administrator 新密码 命令完成修改。
通过vCenter重置虚拟机本地管理员密码
这个方法适用于域控本机密码遗忘,且VMware Tools可用的场景。
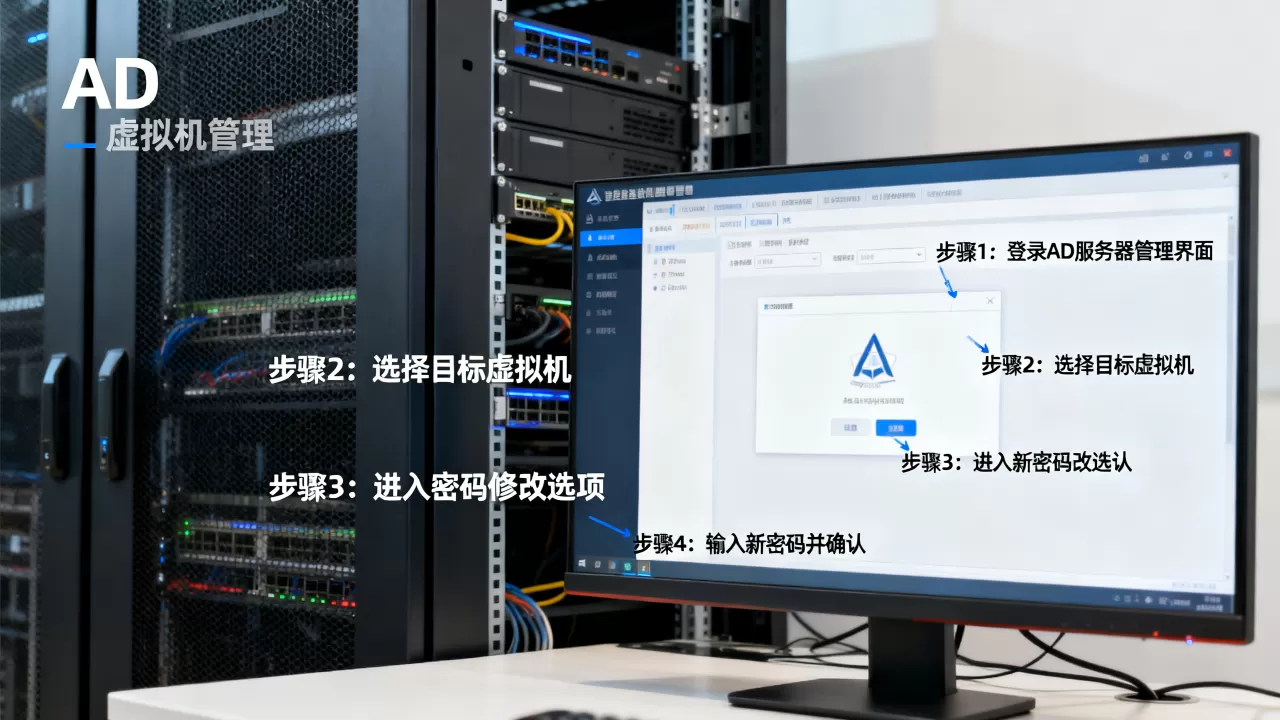
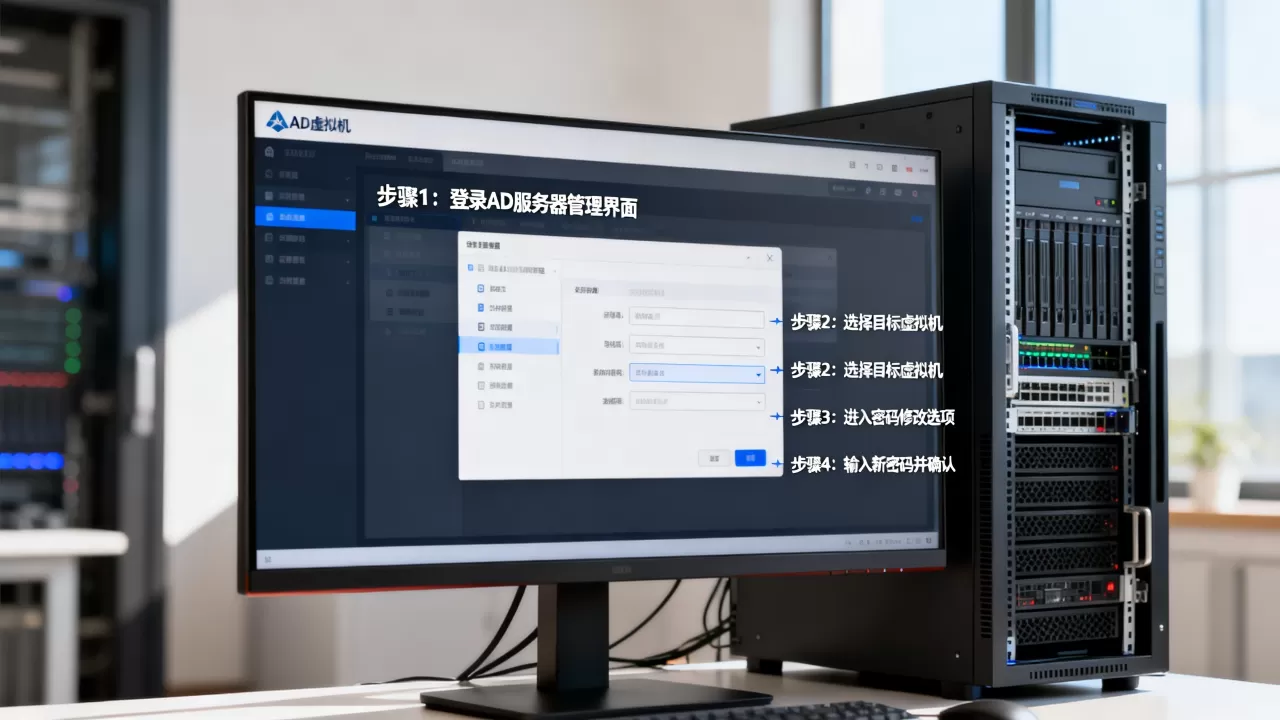
- 在vSphere Client中找到目标虚拟机,右键打开“客户机操作系统”菜单。
- 选择“重置密码”,输入新的本地管理员密码。
- 确认后,重新启动虚拟机,用新密码登录本机。
这个操作的底层逻辑是VMware Tools执行了本地账户的密码修改,域控数据库中的密码哈希不会被同步更新,所以它只解决“这台虚拟机本机能不能登录”的问题,不会对AD用户产生任何影响。
两种方式怎么选,可以参考下面的对比
| 操作方式 | 适用场景 | 修改对象 | 对域账号的影响 |
|---|---|---|---|
| AD用户和计算机重置 | 加域虚拟机的域用户密码过期 | AD数据库 | 全域生效 |
| PowerShell命令重置 | 批量修改多个域账号 | AD数据库 | 全域生效 |
| NTDSUTIL重置DSRM | 域控崩溃、DSRM密码遗忘 | 本机恢复通道 | 不影响域账号 |
| vCenter本地密码重置 | 域控本机登录密码遗忘 | 本机SAM数据库 | 不影响域账号 |
在VMware里改密码的操作误区与风险规避
运维中不少人在VMware里改虚拟机密码后发现不生效,或者引发了更严重的问题,以下几个场景是最常见的雷区,需要按顺序规避。
把虚拟化平台的密码重置当成域密码修改
直接在vCenter里对一台加入域的Windows虚拟机执行“重置密码”,改完之后用新密码登录域账号,一定会失败,因为虚拟化层操作的是本机账户,域密码存储位置在域控上,两边数据不同步,操作发生在哪一侧,决定你修改的是哪套密码。
多台域控环境下只改了一台
如果企业环境里有多台域控,而且虚拟机登录走的是其他域控,某台域控离线时密码修改没有复制过去,用户在另一台域控的验证路径上仍然使用旧密码,这时候需要用 repadmin /replsummary 检查域控之间的复制状态,确认密码变更已经传播到所有域控节点。
改完域管理员密码后忽略了服务凭据
重置了域管理员密码之后,如果计划任务、Windows服务或某些应用程序里还保存着旧密码,这些服务会在下次重启或刷新身份验证时直接失效,正确的收尾操作是遍历所有关键服务,更新存储的凭据,域名管理员密码变更,属于企业内部的高敏感操作,涉及运维账号的密码轮换,建议联动修改所有关联服务账户。
如果你的运维团队不打算自己处理,考虑找外部IT服务商上门操作,不同城市的外包运维报价差异比较大,一线城市单次处理域控密码问题的价格通常在数百元量级,中小城市会明显更低,但无论谁来操作,判断逻辑都是一样的,先区分是域账号还是本地账号,再决定走哪条路子。
密码重置完成后,需要执行的验证环节
密码改完不代表工作结束,以下几个校验步骤能避免二次故障。
- 用新密码在任意一台加域虚拟机上做一次域登录,确认Kerberos票据获取正常。
- 在多域控环境执行
repadmin /showrepl查看复制拓扑摘要,确认最新密码哈希已同步。 - 检查事件查看器中的登录日志,ID 4624代表登录成功,ID 4625代表认证失败,如果出现大量4625需要排查原因。
- 如果刚重置的密码在下次登录时又被强制要求修改,说明管理员勾选了“用户下次登录时须更改密码”,此时再输一遍新密码即可。
需要提一句域密码策略的默认值,微软域默认配置是密码最少7位、开启复杂度要求、密码最长使用42天,这是微软公开文档中写明的默认行为,在重置密码之前,先确认这些策略项不会被绕过。
关于VMware虚拟机的克隆场景,也有必要补充一点,如果企业内部的虚拟机模板是通过直接克隆部署的,没有做sysprep,那么克隆出来的虚拟机SID和原机一致,这时候就算从AD侧改了密码,登录时仍可能出现Kerberos验证异常,正确的做法是从模板部署虚拟机时必须执行sysprep,保证每台机器的SID独立,AD密码重置操作才能真正稳定生效。
常见问题
为什么在AD服务器里改完虚拟机密码后,用户仍然无法登录?
最常见的原因是改的是本地账户而非域账户,确认一下你重置密码时操作的对象是AD中的用户条目,还是在虚拟机上直接设置了本机密码,域账户密码变更后需要约几分钟的复制传播时间,多域控环境下时间会更长一些。
虚拟机开机密码忘了,怎么通过AD重置最快?
如果这台虚拟机已经加入域,直接用域管理员账号登录域控,在“Active Directory 用户和计算机”中找到对应用户并重置密码,然后用新密码在虚拟机登录界面输入即可,不需要重启虚拟机,也不需要进入VMware控制台,这个过程通常在5分钟内可以完成。
vCenter重置密码会同步到AD域账号吗?
不会,vCenter的重置密码功能通过VMware Tools操作虚拟机内部的本机账户数据库,与AD域控之间没有信息互通,该功能只适用于未加域的虚拟机,或者用于恢复域控虚拟机本机登录密码,域内业务虚拟机的账号密码变更,只能通过AD域控侧的认证体系完成。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/698321.html