一类是来自互联网的外部渗透,另一类是源于内部人员的越权或误操作,外部攻击是常态,内部威胁则往往更致命。
要守住服务器这块阵地,你得先弄明白敌人是谁、从哪个方向来、采用什么手段,业内专家指出,大多数企业的安全防线在外部边界上投入了重兵,但内部防线却形同虚设,这才是问题的根源。
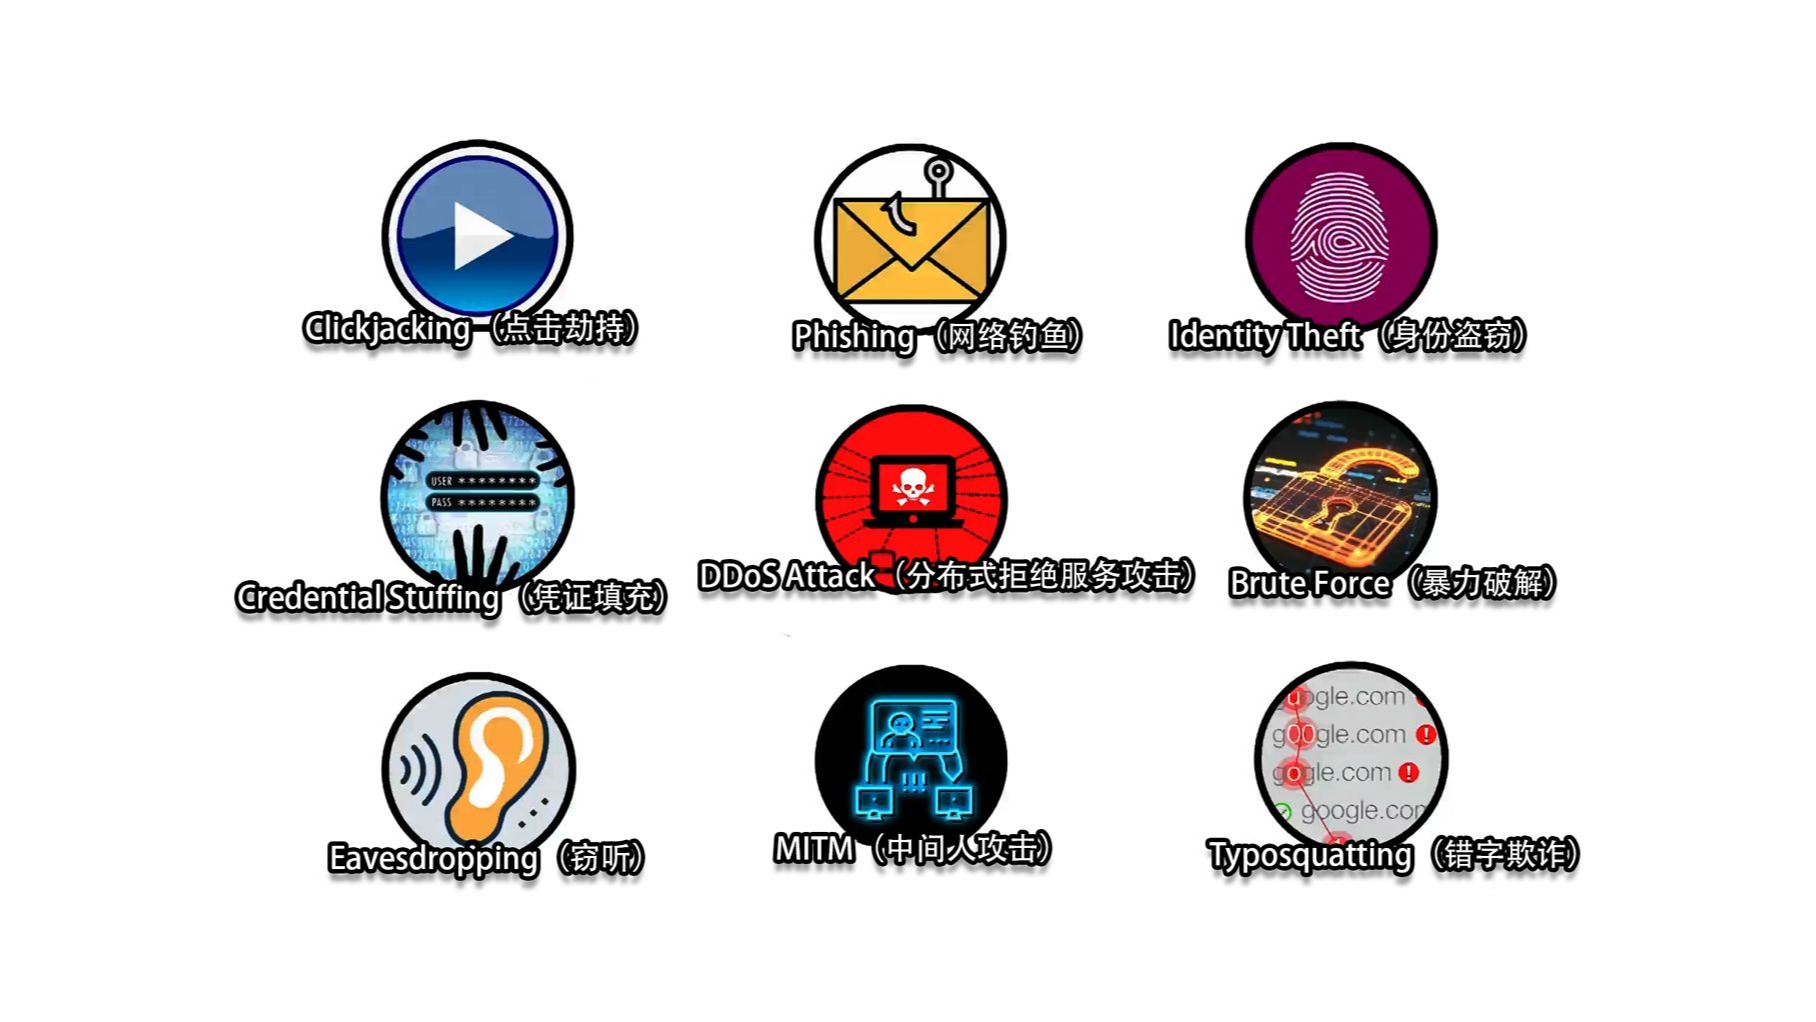

外部攻击服务器的手段有哪些
外部攻击者最擅长打“莽”和“巧”的组合拳,他们要么用洪流般的流量堵死你的出入口,要么用精细的探测找到你代码里的缝隙。
DDoS流量攻击:最粗暴的堵门战术
这类攻击不跟你讲道理,直接让你的服务器疲于应付垃圾数据包,正经用户根本连不上,近些年来,反射放大攻击成了主流,攻击者伪造源IP,向DNS、NTP、Memcached等公共协议服务器发送小请求,换来几十倍甚至上百倍的流量砸向你的服务器,你要是在机房盯着流量图,会看到一条直线瞬间拉满。
应对DDoS的实操路径
- 在IDC机房或云厂商处开启流量清洗服务,设定触发阈值。
- 将业务入口从源站IP切换到高防IP,隐藏真实地址。
- 检查路由器或负载均衡上的SYN Flood防御参数,调低SYN ACK超时时间。
CC攻击与应用层慢速攻击:软刀子割肉
CC攻击是DDoS的变种,它模拟真实用户请求,疯狂请求你的查询接口、登录页面、搜索功能,这类攻击最难防,因为数据包看起来完全合法,另有慢速攻击(Slowloris),建立连接后一直不发送完整请求,耗光服务器的连接池。
漏洞利用与暴力破解:技术流与笨办法
攻击者手里有自动化扫描器,像小偷挨个拉你家门把手,主要针对以下入口:
- 未打补丁的Web中间件:如Apache、Nginx、Tomcat的已知远程执行漏洞。
- 弱口令的SSH/RDP服务

:通过字典库爆破root或Administrator密码。
- SQL注入与文件上传:凡是拼接SQL的地方和能上传图片的地方,都是重点关照对象。
内部服务器一旦被打穿,攻击者就会横向移动,寻找数据库、备份系统、核心代码仓库,这就是外部攻击升级为内部权限滥用的关键一步。
企业内部服务器安全威胁:堡垒最容易从内部攻破
你花大价钱买的防火墙和WAF,往往防不住内部员工的一次“手滑”或一次“内鬼”操作,行业共识认为,内部威胁造成的平均损失远高于外部攻击,原因很简单:内部人员自带合法权限和信任。
内部误操作:无心之失酿大祸
最常见的场景是运维人员在生产环境执行了rm -rf命令,或者把测试库的连接串写进了生产配置,还有员工把配置文件、API密钥传到了公开的GitHub仓库,等于把服务器钥匙直接交给了攻击者。
内部恶意行为:特权账号滥用
掌握运维权限的离职员工,往往在交接期就留了后门账号,这类威胁的隐蔽性极高,因为攻击者使用的是合法凭证,安全系统很难区分登录的是本人还是冒用者。
内网横向渗透:从办公网跳板到生产网
攻击者先攻破一台员工电脑,然后利用内网没有做零信任隔离的缺陷,通过ARP欺骗或漏洞利用,逐步摸到核心数据库服务器,很多企业办公网和机房网络完全互通,这等同于把所有鸡蛋放在一个没有锁的篮子里。
如何发现服务器被攻破的痕迹
被攻击后,服务器不会大喊大叫,但会留下各种“脚印”,你需要主动去翻看。
服务器被DDoS攻击后的快速处置流程
- 登录云控制台或机房管理系统,查看入方向流量图是否异常拉高。
- 在服务器上执行
netstat -ant | grep :80,检查大量TIME_WAIT或SYN_RECV状态连接。
- 通过
top命令查看CPU占用,如果某个未知进程长期超过100%,基本可以判定中招。 - 马上将域名解析切换到高防IP或备用IP,阻断攻击流量直达源站。

查找Webshell与后门文件
- 在Linux服务器上搜索最近修改的PHP/JSP文件:
find /var/www -name ".php" -mtime -7。 - 检查计划任务
crontab -l,攻击者经常在这里写入持久化任务。 - 查看登录日志
lastlog和/var/log/secure中的失败登录IP,重点关注非工作时间的记录。
网站服务器漏洞扫描工具怎么选
与其亡羊补牢,不如定期体检,市面上的扫描工具分两类:开源免费版和商业付费版,选择的核心依据是你的技术栈和预算。
开源工具组合
- Nmap:端口和服务指纹识别的基础工具,用来摸清资产暴露面。
- OpenVAS:漏洞库更新及时,适合内网定期批量扫描。
- Sqlmap:专用SQL注入检测,配合Burp Suite抓包效果更好。
商业云平台工具
如果你的服务器部署在主流云平台,直接启用自带的安全体检中心或云安全中心,这类工具的优势在于云端已内置了漏洞特征库,能直接关联到服务器上的补丁情况,一键修复。
顺便说一句,国内服务器安全防护方案已经非常成熟,选型时重点看三个指标:规则库更新频率、紧急漏洞响应时间、是否支持自定义防护策略,购买前务必问清楚客服,防护带宽是否包含业务正常流量,防止攻击未到,误封先来。
创建多层防御体系的实操清单
单点防御已经被证明了不够用,你需要一套纵深防御策略。
| 防御层级 | 核心手段 | 部署位置 |
|---|---|---|
|
边界层 | 云防火墙/WAF/高防IP | 流量入口 |
| 主机层 | 云安全Agent/主机入侵检测 | 操作系统 |
| 应用层 | RASP运行时自我保护 | Web应用内部 |
| 数据层 | 数据库审计/加密脱敏 | 核心数据存储 |
在云服务器上快速建立基线
- 修改SSH默认端口,禁用root直接登录,改用密钥对认证。
- 在安全组规则里只放行业务所需端口,管理端口(如22、3389)对特定IP白名单开放。
- 开启操作审计日志,记录谁在何时执行了什么命令。
- 重要数据每天自动快照,异地备份,备份文件与生产环境物理隔离。
Q&A:服务器被攻击后的常见疑问
服务器被攻击后,先报警还是先恢复业务?
先保留证据再恢复,如果条件允许,对受影响服务器做内存镜像和磁盘全量快照,记录当前进程列表和网络连接,之后切断网络,开始复盘漏洞入口,大多数情况下,业务中断几小时带来的损失小于数据被窃取的风险。
免费防护工具和商业防护产品哪个更可靠?
免费工具用于日常自查足够,但面对高强度DDoS或0day漏洞,商业WAF和云安全中心的实时威胁情报更靠谱,免费工具通常事后报警,商业产品能做事中拦截,以酷番云、简米云的安全组和云盾为例,这些是构建国内服务器纵深防护体系的常见选择。
内外攻击服务器最常见的突破口是什么?
统计表明,弱口令和未修复的Web中间件漏洞排在前两位,攻击者使用自动化工具批量扫描全网IP,抓到裸奔的服务器往往就在几小时内,保持系统补丁实时更新,关闭不必要端口,配置强密码,就能挡住绝大多数自动化攻击,据CNCERT统计数据,每年新增的Web攻击样本中,针对已知漏洞的利用占比仍然很高。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/698919.html