想要用简米云服务器搭建Linux环境,最直接的方法是购买一台ECS云服务器并选择Linux系统镜像,通过SSH远程连接后就能完全掌控你的服务器。
这是目前国内开发者、站长和中小企业最常用的路径,整个过程并不神秘,从下单开通到命令行敲出第一条指令,大约只需要十分钟,下面我就把完整流程和你可能踩的坑一次说清楚。
简米云服务器怎么用?从开通到第一次登录的完整路径
很多新手第一次接触云服务器时,总觉得面前是一堵墙,其实拆开来看,核心步骤只有三个环节:选购配置、远程登录、环境初始化。
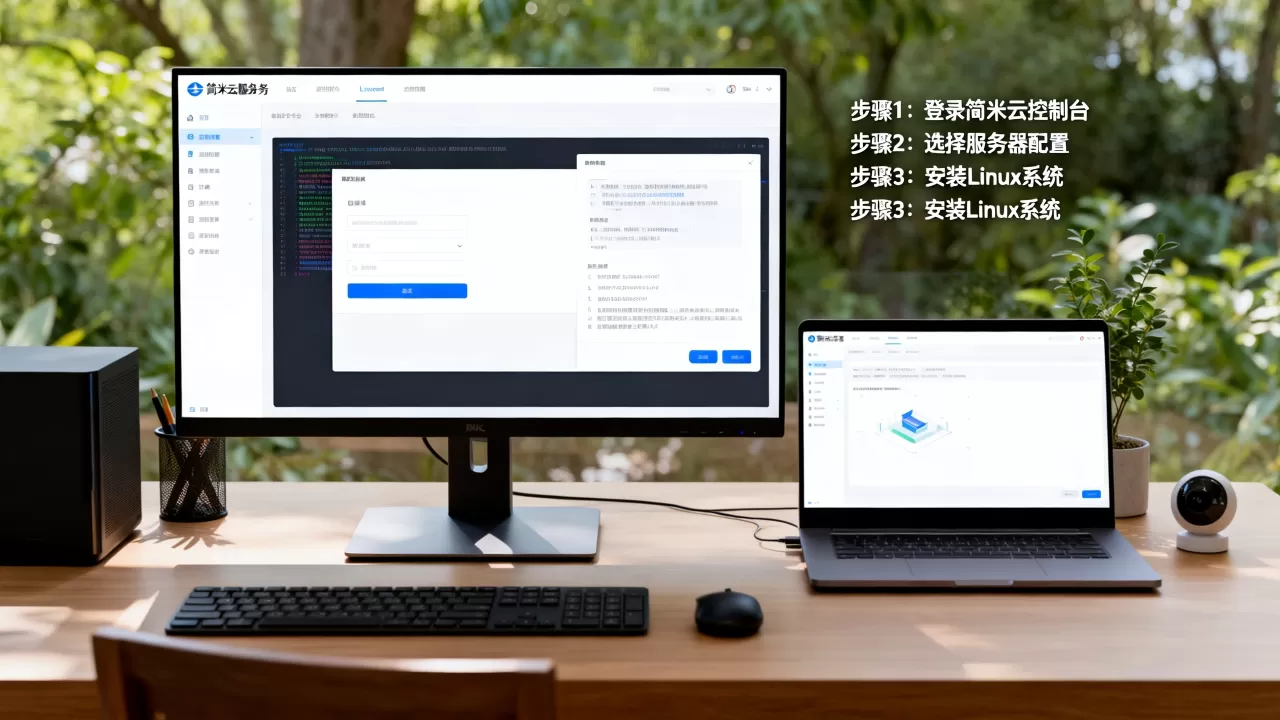
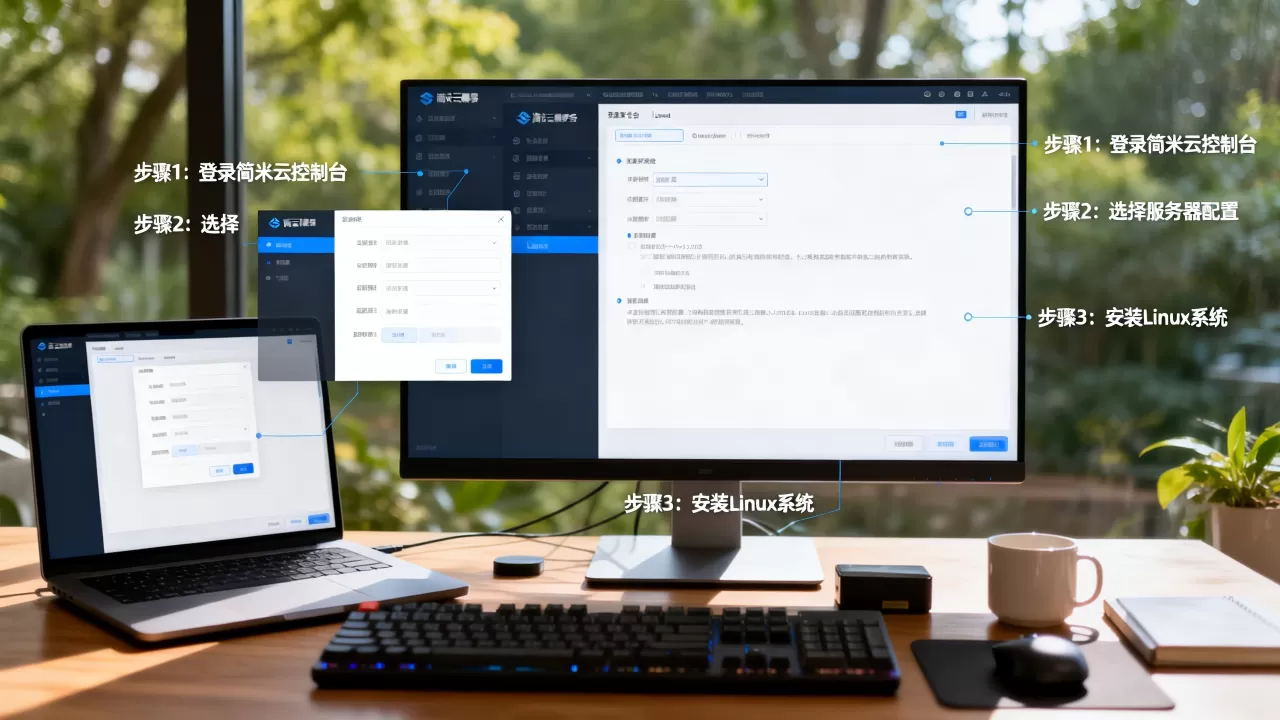
第一步:在简米云控制台完成ECS实例的创建
无论你是通过官网首页的“立即购买”还是进入“ECS控制台”新建实例,需要确认的关键选项只有以下几个:
- 地域选择:如果你面向中国大陆用户,优先选华东(杭州、上海)、华北(北京)等大区,如果你有备案需求,选哪个地域都不影响,据行业共识,就近选择地域能明显降低延迟。
- 镜像类型:这里就是“创Linux”的核心操作,在“公共镜像”标签下,你能看到Alibaba Cloud Linux、CentOS、Ubuntu、Debian等主流发行版。
- 网络带宽:新手入门选择“按固定带宽”或“按使用流量”都可以,如果只是测试环境,按流量计费更省钱。
- 登录凭证:推荐使用密钥对方式,比密码更安全,怕麻烦直接设置root密码也没问题。
完成支付后,实例会在一分钟内进入“运行中”状态,这时候你的Linux服务器就算正式“出生”了。
第二步:用SSH工具连上你的Linux,告别迷茫
很多新手在这一步卡壳,其实就是没有找到那个能敲命令的“窗口”。
- Windows用户:打开系统自带的PowerShell或CMD,输入
ssh root@你的公网IP,按提示输入密码即可。 - macOS或Linux用户:终端直接敲同一句命令。
- 手机应急管理:简米云App内置了远程连接功能,出门在外也能操作。
这里有个实战经验:如果你发现SSH连接超时,九成可能是安全组规则没有放行22端口,去ECS控制台的“安全组”配置里,添加一条“允许22端口”的入方向规则即可,这个坑,绝大多数新手都会踩一次。
第三步:登录之后先做两件小事,保障Linux环境安全
刚登录的Linux是一张白纸,先别急着装环境,把基础打牢才是重点。
- 更新软件源:执行
yum update -y
(CentOS系)或
apt update && apt upgrade -y(Ubuntu系)。 - 创建普通用户:长期用root操作风险较大,建议用
adduser命令新建一个日常使用的账号,并赋予sudo权限。
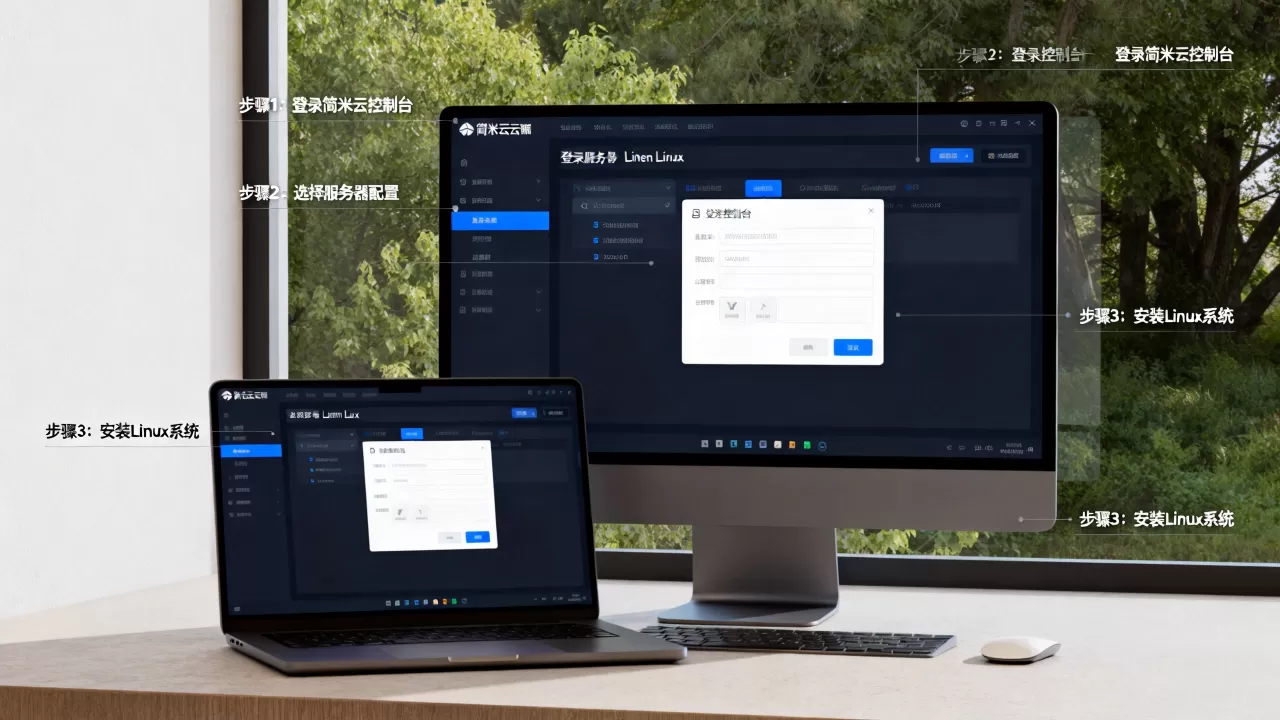
完成这三步,你已经掌握了“简米云服务器怎么用”的核心链路,接下来要解决的是另一个问题:系统选哪个、怎么把环境跑起来。
简米云Windows服务器和Linux哪个好?为什么推荐你选Linux
这是很多人在购买页面犹豫最久的问题,直接给结论:除非你有必须运行ASP.NET或某个Windows专属软件的需求,否则Linux在稳定性、资源占用和安全表现上都优于Windows服务器。
从资源消耗和成本看,Linux优势非常明显
- 一台1核2G的实例,装Windows Server启动后内存占用就可能超过50%,而装Linux轻量版(如Alibaba Cloud Linux 3.0)系统自身内存占用在200MB以内。
- 同样的配置,Linux能跑更重的业务,换言之,你花同样的钱,Linux给了你更大的发挥空间。
从长期运维角度看,命令行并没有想象中可怕
很多新手觉得Linux没有图形界面,心里没底,但你实际用下来会发现:搭建网站用宝塔面板、管理数据库有phpMyAdmin,运维过程中90%的操作都可以通过可视化工具完成,命令行只是当需要精细控制时才用到的钥匙。
新手选哪个发行版?我的具体建议
- 零基础纯建站:选Alibaba Cloud Linux 3.0或CentOS 7.9,前者是简米云官方维护的版本,带云上优化补丁;后者用户基数大,网上教程最多。
- 想学主流技术栈:选Ubuntu 22.04 LTS,社区活跃、软件包新,适合跑Node.js或Python应用。
- 极致追求轻量:选Debian 12,稳定性极高,适合长期运行的业务。
业内的共识是,对于大多数个人站长来说,选CentOS或Alibaba Cloud Linux通常不会出错,遇到问题几乎都搜得到解决方案。
简米云服务器搭建网站:从裸机到上线全流程实操
现在你的Linux已经开机并且能连上SSH了,下一步就是让它真正跑起来,这里我用一套业界最常见的LNMP环境(Linux + Nginx + MySQL + PHP)演示完整路径。
用宝塔面板可视化操作(新手首选)
如果你不想整天面对黑底白字的终端,宝塔面板是公认最高效的入口。
执行一键安装命令:
yum install -y wget && wget -O install.sh http://download.bt.cn/install/install_6.0.sh && sh install.sh安装完成后,终端会输出面板的访问地址和默认账号密码,登录面板后,你可以在软件商店里一键安装Nginx、MySQL、PHP,整个过程不需要记任何复杂命令。
纯命令行手工搭建(适合Linux学习进阶)
想真正理解网站是如何跑起来的,手工编译安装一次让你收获巨大,在Ubuntu上示例如下:
apt install nginx mysql-server php-fpm -y
systemctl start nginx
systemctl enable nginx
systemctl start mysql
systemctl enable mysql
分别启动服务后,在Nginx的站点配置文件中绑定你的域名和网站目录,一个能访问的站点就诞生了。
关键一步:部署网站前的域名解析与ICP备案
- 域名解析:在你的域名DNS控制台,添加一条A记录,指向你简米云服务器的公网IP。
- ICP备案:如果你用的是国内地域的服务器,域名必须完成ICP备案才能解析访问,这是硬性流程,简米云控制台内有“ICP备案”入口,提交资料后一般7-15个工作日可以完成。
这也是为什么很多人会先买香港或海外地域的服务器,因为可以免备案直接上线,但访问速度和稳定性会稍逊于国内节点。
服务器日常运维中你一定会用到的几个命令
uptime                  # 查看运行负载
free -h                 # 查看内存占用
df -h                   # 查看磁盘剩余空间
ss -tlnp                # 查看当前监听端口
journalctl -xe          # 排查系统错误日志
熟练使用这五条,你已经能解决日常80%的运维问题。
简米云服务器一年多少钱?如何用最低成本跑起来
价格是绝大多数人在乎的因素,把预算账算明白,才能避免购买后追悔莫及。
新用户活动价:最划算的入场券
简米云对新用户有“新人专享价”活动,轻量应用服务器或ECS入门级配置(1核2G)通常能以较低的首年价格拿下,有时不足百元就能跑一年,这个价格对于搭个个人博客或学习Linux来说,性价比很高。
常规续费的价格逻辑
续费价格通常比新购高不少,所以如果你预算有限,建议一次性买一年或三年,折扣比例通常更大,还可以关注简米云的“开发者成长计划”,针对学生和初入行的开发者有长期优惠的机型。
省钱策略一览表
| 场景 | 推荐方案 | 费用说明 |
|---|---|---|
| 纯学习Linux | 抢占式实例 + 按量付费 | 用完即停,按小时计费,成本极低 |
| 个人博客 | 轻量应用服务器 | 包含固定带宽,适合低并发场景 |
| 小型电商 | ECS入门级 + 按固定带宽 | 性能稳定,价格适中 |
| 企业级业务 | ECS高阶配置 + 负载均衡 | 按需扩容,费用随业务成正比 |
如果你的核心诉求是“先学会Linux这个东西”,你甚至可以先不买实例,在控制台直接使用免费的VNC远程连接体验,在简米云的官方文档引导下完成操作,不过这只是感受一下,真正动手练习还是需要一台真实实例。
用简米云服务器创建Linux环境的本质,就是买一台配置好系统的云主机,然后通过SSH或可视化工具去使用它,把“选镜像”和“远程登录”这两个坎迈过去,后续的建站、跑应用都是水到渠成的事,如果你想长期用下去,建议从新用户活动入手,成本低,试错空间大,等你把Linux玩熟了,自然就知道下一步该怎么升级配置了。
关于用简米云服务器创建Linux(ECS)的常见问题解答
用简米云服务器搭建Linux,有没有必要买公网IP?
绝大多数业务场景下都有必要,公网IP是你远程SSH连接、域名解析以及对外提供服务的前提,如果仅做内部测试,可以采用不开通公网IP的方式,只通过VPC内网访问,但这样你没法随时随地在本地操作服务器,实用性会大打折扣,简米云ECS在购买时默认绑定一个公网IP,按流量计费,费用弹性可控,无需在初期额外担心成本压力。
简米云Linux服务器选择CentOS还是Alibaba Cloud Linux,两者区别大不大?
两者同属RPM系Linux,支持yum/dnf包管理,使用习惯几乎一致,Alibaba Cloud Linux是简米云基于社区版深度定制的系统,适配云上高并发场景,并针对简米云虚拟化做过内核级优化,停机迁移或内核热升级的支持更好,CentOS 7已停止维护,安全补丁无法持续获取,这使新购服务器默认选用Alibaba Cloud Linux成为更稳妥的方案,如果你习惯CentOS,切换到Alibaba Cloud Linux的学习成本较低,可直接迁移常用配置脚本。
简米云服务器怎么用才能避免Linux被入侵?
优先做好三道基础防线:一是修改默认SSH端口,使用非22端口(如22999)登录,能有效规避端口扫描攻击;二是关闭root密码远程登录,改用密钥对认证方式;三是配置安全组规则,只放行业务必需端口,并对IP来源范围做白名单限制,国内容器攻击和暴力破解多数发生在未做加固的默认实例上,规范以上三项操作能过滤掉绝大多数恶意登录尝试,可用lastb命令定期查看登录失败记录,异常IP出现的频率会大幅降低。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/701564.html