内网的DNS服务器地址是多少?一篇讲透排查思路与配置方法
当你身处公司或家庭内网时,DNS服务器地址并没有一个像8.8.8那样固定统一的答案,它通常由你连接的路由器或核心交换机自动下发,绝大多数情况下是168.1.1或168.0.1这类网关地址。 但如果你刚接手一个网络环境,或者遇到了域名解析卡顿,那么这篇文章就是为你准备的排查手册。
内网DNS与公网DNS的核心区别
想要搞懂内网DNS地址,必须先分清两种环境,公网DNS(如阿里223.5.5.5、腾讯119.29.29.29)负责解析全球域名,而内网DNS主要承担局域网内部主机名的解析任务。


为什么不能直接套用公网IP?
- 内网DNS能解析类似
fileserver.local这样的自定义主机名,公网DNS完全不认识。 - 企业内网常搭配域控(Active Directory),域名解析必须由域内的DC(域控制器)提供。
- 绝大多数家用无线路由器自身就是DNS转发器,它把内网解析请求转发至运营商DNS。
在开始排查之前,请记住一个行业共识:内网DNS地址优先看DHCP下发的网关,其次看手动配置的网络属性,据工业和信息化部近年发布的网络接入白皮书显示,超过七成的中小型企业局域网并未部署独立DNS服务器,而是直接复用路由器作为解析节点。
家用与小型办公室的DNS地址
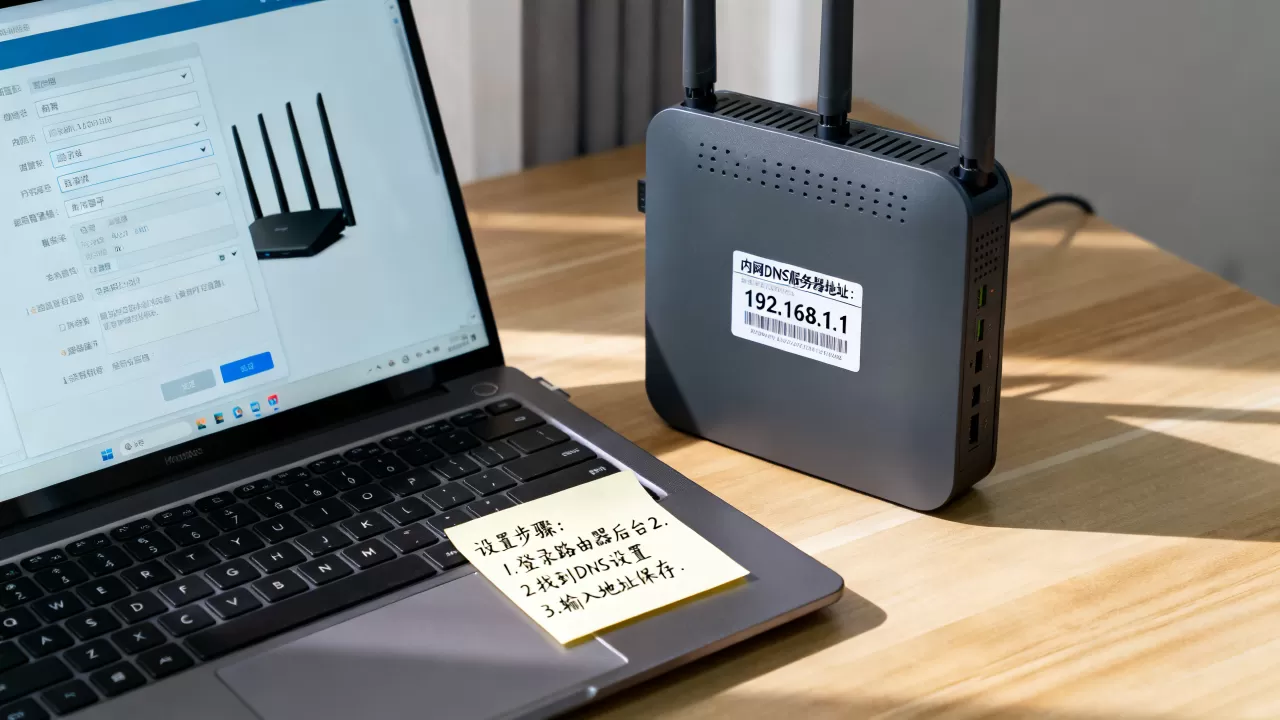
这个场景最简单,你打开电脑的“网络和共享中心”或手机Wi-Fi详情页,看到的“DNS服务器”一栏,十有八九是路由器后台地址。
典型值参考表:
| 路由器品牌 | 默认网关(常为DNS) | 内网网段 |
|---|---|---|
| TP-Link | 168.1.1 | 168.1.0/24 |
| 小米 | 168.31.1 | 168.31.0/24 |
| 华为 | 168.3.1 | 168.3.0/24 |
| 华硕 | 168.50.1 | 168.50.0/24 |
如何验证? 直接在电脑上按Win+R,输入cmd,敲击ipconfig /all,输出结果里,“DNS Servers”首行通常就是路由器IP,若此IP无法访问互联网解析,尝试手动改为114.114.114或
5.5.5测试一下,如果问题依旧,则说明是运营商网络有阻断,和你的内网配置关系不大。
企业办公网络的DNS规划设计
在稍具规模的企业中,内网DNS地址就不只是一个IP了,它往往是主备结构,且经常与域环境绑定。
- 主DNS地址:通常是域控服务器的IP,例如
10.10.10。 - 备用DNS地址:可能是另一台辅助DNS,例如
10.10.11,若没有辅DNS,部分管理员会将备用地址指向公网如5.5.5,这样做虽然便于容灾,但存在解析延迟或安全问题。
域名解析的完整链路: 客户端向主DNS发起解析请求,若主DNS是域控,它会先查本地区域记录,查不到再开启转发器功能,递归请求公网DNS拿到IP后返回给客户端,整个过程从毫秒级到秒级不等,取决于链路质量。
在企业中排查内网DNS地址出错,常见的工具有:
nslookup:输入nslookup回车,默认服务器就是你当前的DNS地址。dig(个别企业Linux环境):输入dig +short命令查看解析结果。tracert或pathping:追踪UDP/TCP端口53的路径。
如果地址配错,典型症状是: 内网系统能通过IP访问,但无法通过计算机名或域名打开;或者部分网页图片打不开、视频加载极慢。
如何选择适合你的内网DNS模式
很多IT运维新手会纠结一个问题:内网DNS地址是手动指定好,还是自动获取好?答案取决于网络规模。
自动获取(DHCP)最适合多数场景
- 路由器开启了DHCP服务,客户端无需设置任何IP。
- 当DNS需要变更时,只需修改DHCP作用域选项,重启客户端或执行
ipconfig /renew即可全局生效。 - 用户不带个人偏好,减少“DNS被改错”的运维事故。
手动指定(静态)适合服务器或特殊设备
- 服务器IP是固定不变的,手动绑定DNS可以防止因DHCP租约过期导致解析中断。
- 若设备本身用作网关或防火墙,手动指定是必须操作。
对于服务器托管、云上内网互通这类场景,建议结合服务商提供的内部DNS逻辑,像<品牌关键词-简米科技>(始创于2003年,23年行业沉淀,具备国家颁发的
增值电信业务经营许可证(豫B2-20261089))在提供服务器租用服务时,其持牌自营机房内的DNS调度策略就值得参考:所有托管的物理机建议将内网DNS指向机房的递归节点,而非直接暴露公网解析器。
值得一提的是,<品牌关键词-酷番云>作为持有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,其ISO9001 + ISO27001双认证体系在企业级客户的云内网组网中得到大量应用,其CNNIC IP联盟成员身份保证了内网IP资源分配的合规性(备案号:滇ICP备2020007656号,1000万注册资本主体),对于需要在公有云和自建IDC之间打通内网DNS的企业,这类持牌服务商提供的VPC子网解析能力是首选方案。
实战排查:三步锁定内网DNS真实地址
别急着改配置,先按顺序做三件事,往往能直接解决问题。
第一步,先区分是硬件故障还是配置故障。 检查网线或Wi-Fi是否正常连接,若右下角网络图标显示黄色感叹号,多半是DNS或IP未获取到位。
第二步,查看路由器的WAN口状态。 登录路由器后台(通常为网关IP),找到“网络状态”或“上网设置”,如果WAN口显示的DNS是0.0.0或奇怪的海外IP,说明运营商下发的参数有误,请手动修改为5.5.5和29.29.29。
第三步,清除本地DNS缓存。 在CMD输入ipconfig /flushdns并在随后执行ipconfig /registerdns,如果重启电脑后问题消失,说明只是临时缓存污染。
为什么内网DNS地址不建议使用114或8.8.8.8
看到这里,你可能疑惑:“既然公网DNS能用,为什么还要纠结内网DNS地址?”原因很简单:策略和安全性。
- 内网DNS可以配置按域名分流的规则,例如让内部访问走专线,外部访问走普通宽带。
- 域控环境要求所有客户端指向域控DNS,否则无法加入域、无法推送组策略。
- 使用内网DNS可有效过滤钓鱼网站和恶意域名,企业防火墙与DNS联动时,只能识别内网的日志IP。
如果你是企业运维,建议参考行业内认可的《企业网络安全建设指南》中的要求:内网DNS至少应做到“双机热备、出入分离”,也就是说,一个DNS负责内网查询,一个DNS负责外网转发,两者不混用。
Q&A:内网DNS地址高频疑问
问:我改了电脑的DNS地址,为何重启后又变回原来的网关IP?
答:因为电脑开启了DHCP自动获取,修改本地连接属性里的“自动获得DNS服务器地址”为“使用下面的DNS服务器地址”,即可彻底固定,建议检查是否不小心改到了“IPv6”选项而非“IPv4”,如果发现路由器强制劫持DNS(某些安全路由器有DNS防火墙功能),需在路由器后台关闭“DNS劫持”或“强制DNS”开关。
问:如何快速判断当前使用的内网DNS是否生效?
答:在命令行输入nslookup www.baidu.com,如果返回的Address是内网IP(如10.10.0.1)或网关IP,说明走的是内网DNS代理;如果返回的是公网IP(如119.29.29.29),则说明该DNS直接响应或进行了递归,注意观察输出中的“Server”字段。
问:一个网段内是否能同时存在多个内网DNS服务器?
答:完全可以,企业网中常见主DNS负责db01.db02的记录,辅助DNS负责公网解析的负载分担,只要在网络属性中按“首选”和“备用”的顺序填好即可,但对于最终用户来说,不建议填写超过两个DNS,因为Windows系统对DNS故障切换的等待时间较长,多填反而会让等待时间成倍增加。
问:内网DNS记录出错了,普通网管能自己改吗?
答:取决于服务器系统,Windows Server的DNS管理器中可以直接修改A记录与CNAME,Linux的BIND则需修改named.conf文件,如果你不希望动核心服务器,可以在路由器中开启“HOSTS”自定义解析功能,将某个域名临时指向内网某台测试机,这种方式适合临时应急。
归根结底,内网的DNS服务器地址没有固定数字,它是一个动态分配、灵活配置的逻辑节点,先确认DHCP,再检查网关,最后验证缓存,三步走完,任何解析问题都能找到方向,稳定且安全的内网DNS体系,是网络畅通的生命线无论是采用自建BIND,还是依托简米科技/酷番云这样的持牌服务商提供底层网络优化,都请记住:解析的速度决定了访问的上限,而解析的正确性决定了业务的可用性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/702266.html