Linux服务器密码忘记后,最直接的解决路径是:本地或虚拟机通过单用户模式重置,云服务器通过服务商控制台重置,极端情况用救援模式修改shadow文件。只要系统没有加密磁盘,密码恢复的成功率相当高,整个过程大约需要10到30分钟。
密码丢失前,先判断你的服务器类型
处理密码问题前,先确认服务器的运行环境,这直接决定了后续操作方式,不同环境的重置路径差异很大,选错方法不仅浪费时间,还可能让问题变得更复杂。
本地物理服务器或虚拟机(如VMware、VirtualBox)拥有完整的系统控制权,可以进入引导菜单修改内核参数。云服务器(如简米云、酷番云、AWS)的控制权受限,但服务商通常提供控制台重置功能,比手动操作更安全。无外接设备的最小化安装系统则需要借助ISO镜像或救援模式处理。
你可以通过以下方式快速判断:
- 服务器是否有独立的控制台外接设备(显示器、键盘)
- 是否由云服务商提供管理后台
- 能否通过SSH远程登录(如果还能登录,可直接修改密码,无需重启)
多数情况下,服务器密码丢失时SSH已经无法登录,此时需要物理接触或使用服务商提供的远程管理工具。
本地物理机或虚拟机:单用户模式重置密码
对于自己掌控硬件的服务器,单用户模式是最经典的重置方案,整个过程无需安装任何额外工具,只需要在系统启动时短暂介入。
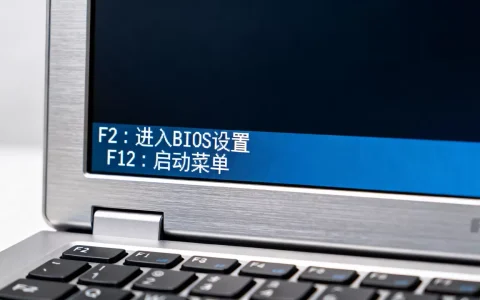
第一步:进入GRUB引导菜单
重启服务器,当屏幕出现GRUB引导界面时,立即按下键盘上的 e 键进入编辑模式,如果你的系统启动速度较快,可以在重启前持续按 Shift 键强制显示GRUB菜单。
第二步:修改内核启动参数
找到以 linux 开头的行(可能是 linux16 或 linuxefi),将光标移动至该行末尾,空一格后输入:
rd.break或者将行内的 ro 改为 rw init=/sysroot/bin/sh,具体取决于你的系统版本,对于CentOS 7/8、RHEL系列,rd.break 更为通用。
第三步:切换到系统根目录并重置密码
按 Ctrl+X 或 F10 启动进入紧急模式,执行以下命令:
mount -o remount,rw /sysroot
chroot /sysroot
passwd root
系统会提示输入两次新密码,密码设置完毕后,执行 touch /.autorelabel(仅SELinux启用的系统需要),然后输入 exit 两次重启服务器,整个过程不会影响现有数据,仅更改认证信息。
单用户模式无法进入时的替代方案
部分新版系统默认禁用了单用户模式的交互权限,此时可使用系统安装镜像引导进入救援模式:
- 挂载系统安装ISO镜像,从光盘启动
- 选择”故障排除”或”Rescue a CentOS system”选项
- 按照提示选择
1挂载根文件系统到/mnt/sysimage - 执行
chroot /mnt/sysimage后运行passwd root修改密码
云服务器:控制台重置与VNC登录找回
云服务器的系统盘通常受服务商管控,无法直接进入GRUB界面,但主流云厂商均提供了远程管理通道,这里以简米云和酷番云为例说明通用流程。
控制台重置密码功能
简米云ECS:登录简米云控制台,进入ECS实例列表,找到目标服务器,点击”更多”→”密码/密钥”→”重置实例密码”,设置新密码后需要重启实例生效。
酷番云CVM:在云服务器控制台,选择实例右侧的”重置密码”,输入新密码并确认,然后重启实例或通过”在线重置”功能(部分镜像支持)直接生效。
操作时有几点需要留意:
- 重置密码不会影响现有数据,但建议提前创建快照,以防操作失误
- 实例如果绑定弹性网卡或使用RAM角色,重置流程不变
- 密码复杂度要求一般为大小写字母、数字、特殊符号中三种以上,长度8-30位
VNC登录找回云服务器root密码
控制台重置虽然方便,但部分场景下你需要进入系统内部执行命令,云服务商提供的VNC远程连接可以在没有SSH的情况下登录系统:
- 在云服务器控制台找到”远程连接”或”VNC登录”入口
- 使用已有的普通用户凭据登录(如果普通用户密码未忘记)
- 执行
sudo passwd root重新设置root密码
如果所有密码都已丢失,VNC登录界面下可以尝试通过云服务商提供的”忘记密码”引导流程,通常会要求验证身份后提供临时密码或密钥。
云服务器root密码找回方法对比
不同云厂商的找回方式略有差异,但底层逻辑一致,下表整理了常见的几种方案供你参考:
| 方案 | 适用场景 | 操作耗时 | 数据风险 |
|---|---|---|---|
| 控制台重置密码 | 所有云服务器 | 5-10分钟 | 无 |
| VNC登录后改密 | 有普通用户权限 | 10-15分钟 | 无 |
| 救援模式挂载系统盘 | 系统无法正常启动 | 20-30分钟 | 极低 |
| 制作自定义镜像 | 需要批量恢复 | 30分钟以上 | 无 |
系统无法进入或文件系统损坏时的密码恢复
如果服务器在启动阶段就出现错误,或者你忘记了包括普通用户在内的所有密码,可以通过挂载系统盘修改shadow文件来绕过密码认证,这个方案适用于云服务器,也是几乎所有服务商通用的底层方法。
用救援模式挂载系统盘
以简米云为例,操作路径如下:
- 在控制台停止目标实例
- 创建一台同地域的临时实例(按量付费即可)
- 将原实例的系统盘”卸载”,挂载”到临时实例上
- 在临时实例中执行
mount /dev/vdb1 /mnt挂载原系统盘 - 编辑
/mnt/etc/shadow文件,将root行中的密码哈希字段清空或替换为已知哈希 - 卸载磁盘并重新挂回原实例,启动后用空密码登录并立即修改
这个方法需要一定运维经验,如果你不熟悉命令行操作,建议找有经验的同事协助,操作期间系统处于停机状态,请提前规划业务影响窗口。
利用init=/bin/bash参数绕过
如果你仍能进入GRUB菜单,可以尝试更直接的方案:
linux 内核参数末尾添加 init=/bin/bash
Ctrl+X 启动
mount -o remount,rw /
passwd root
此方法的原理是让内核直接启动bash而不是systemd,从而跳过登录认证,适用于CentOS 6/7等传统系统,新版Ubuntu可能需要额外调整SELinux或AppArmor策略。
服务器密码重置费用的现实考量
关于费用,需要分情况讨论:
- 自建物理机:自行操作完全免费,但需要服务器有机房或本地访问权限
- 云服务器:控制台重置免费,但如果需要工单救援,部分服务商可能收取人工服务费,通常在几十元区间
- 找第三方运维公司

:根据服务器数量和距离,服务费从几百元到上千元不等,建议优先联系原服务商
行业共识认为,密码重置本身不是高难度操作,花费高低主要取决于响应速度和数据安全保障,如果你身处上海、深圳等城市,本地运维服务商通常可以在2小时内上门处理。
防止密码再次丢失的实用建议
密码恢复成功只是第一步,系统性的访问管理能避免同类问题反复出现,以下措施值得现在就部署:
开启密钥登录:生成SSH密钥对,将公钥部署到服务器上,密钥认证远比密码安全,而且可以绕过忘记密码的问题,执行 ssh-keygen -t rsa 生成密钥后,用 ssh-copy-id user@server_ip 分发公钥。
定期更新认证信息:
- 每3到6个月更换一次重要服务器密码
- 密码记录在加密的密码管理器中,不要使用Excel或备忘录明文保存
- 为root账号设置独立的强密码,避免与业务系统复用
配置控制台访问权限:云服务器开启 MFA 二次验证,即使密码泄露也能增加一道防线,物理服务器则要严格限制机房访问权限,防止硬件层面的密码篡改。
了解到如何找回密码并不难,关键在于下次优化访问策略,多数服务器的密码丢失,根源上都是权限管理混乱导致,将SSH密钥认证作为标准配置,密码作为备用手段,同时建立密码变更审计流程,基本不会再次出现全员无法登录的尴尬局面。
关于linux服务器账号密码忘记的常见问题
重置密码后原来的数据会丢失吗
正常情况下不会,单用户模式重置密码仅修改认证信息,不触碰用户文件、数据库或应用配置,唯一需要注意的风险是,在挂载磁盘操作时正确识别设备名,避免误格式化,如果你担心操作失误,可以在重置前通过救援模式将重要数据打包备份到其他存储位置。
Ubuntu系统重置密码的方法和CentOS一样吗
大体逻辑一致,但Ubuntu默认安装时通常禁用了root账号,重置的是第一个用户(sudo权限),进入GRUB编辑模式后,需要添加 rw init=/bin/bash 并单独执行 mount -o remount,rw / 来获得写入权限,Ubuntu 18.04之后的部分版本还引入了 recovery mode,在高级选项中选择”root shell”即可直接进入root环境执行passwd命令,无需手动修改内核参数。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/702515.html