C语言实现客户端与服务器端通信,核心就是利用socket套接字接口,在TCP/IP协议栈上完成一次从建立连接、交换数据到安全关闭的完整数据流交互。对于大多数初学者来说,这条路并不复杂,只要理清服务器端被动监听与客户端主动拨号的差异,配合几个核心API,就能在半小时内跑通首轮联调,下面我们直接进入实操层面的拆解。
准备工作:先搭环境再看代码
写C语言网络程序,系统差异主要卡在头文件上,Linux和macOS是同一套体系,直接用sys/socket.h;Windows则要引入winsock2.h,还得先调用WSAStartup()初始化库。
- Linux环境:推荐Ubuntu 20.04及以上版本,自带gcc编译器,装一下
build-essential就能开工。 - Windows环境:用Dev-C++或Visual Studio都行,注意项目属性里链接
ws2_32.lib。 - 网络常识:客户端要主动连接服务器的IP和固定端口,服务器则绑定本机IP的某个端口,进入被动等待状态。
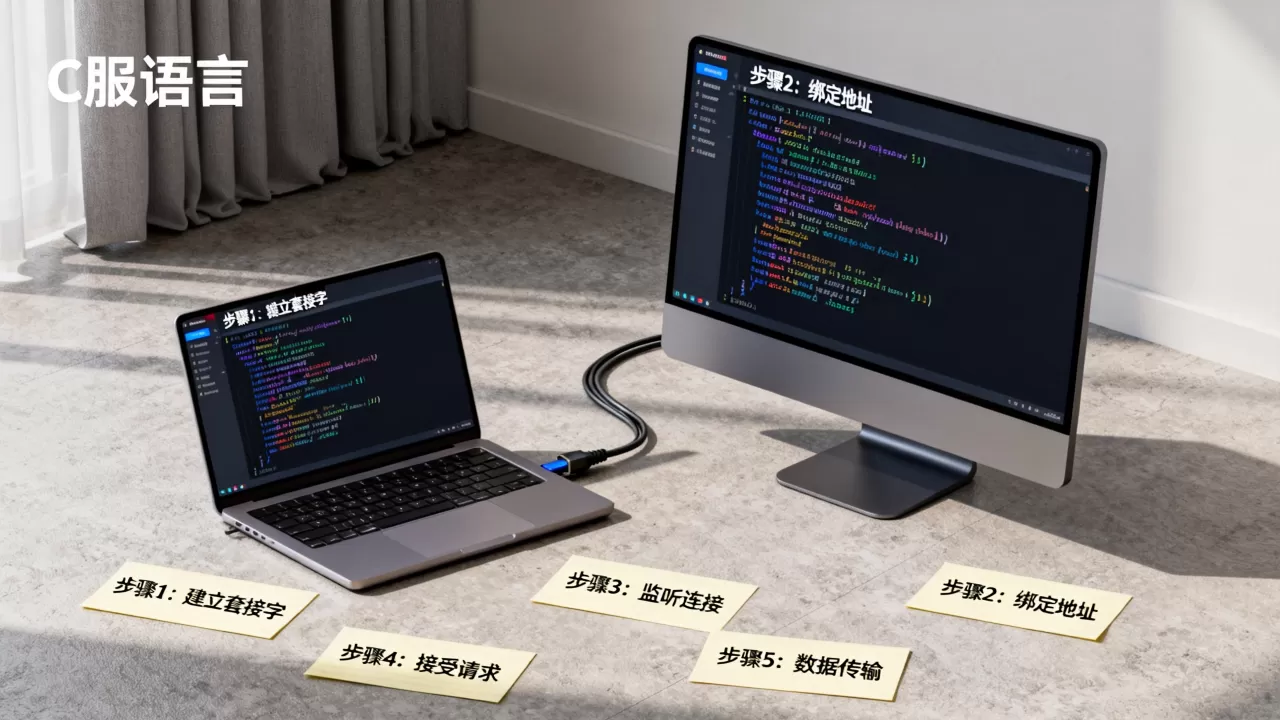
不管哪个平台,通用流程是:创建套接字→绑定/连接→收发数据→关闭描述符,掌握了这条主线,后续填参数都有章可循。
服务器端:七步写出可用的监听程序
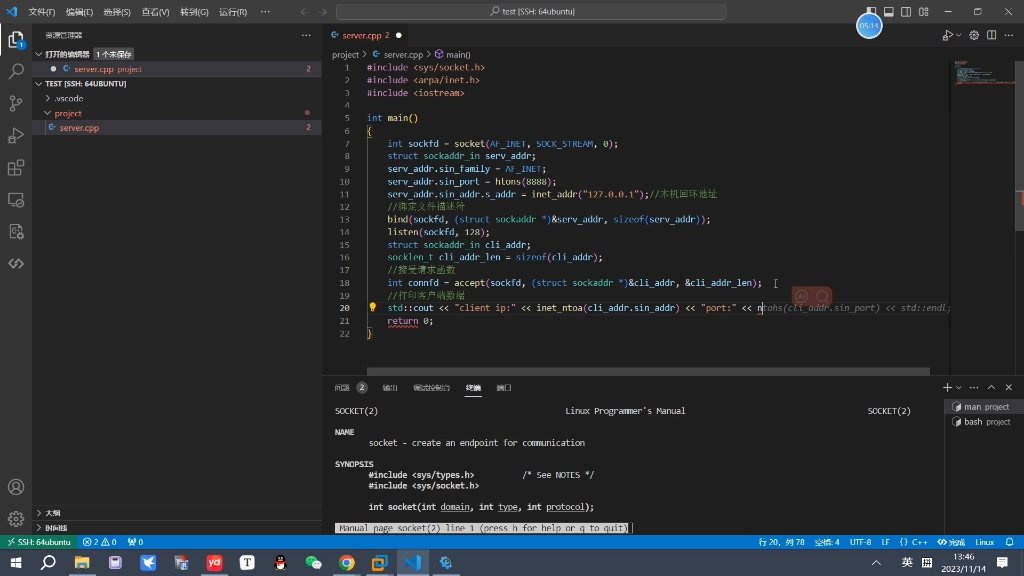
服务器端是整套流程里”等电话”的一方,需要先申请号码,再守在旁边,用TCP协议做示范,因为UDP无连接的特性在初学阶段容易搞混时序,具体编码步骤如下:
三步完成初始化和绑定
- 调用
socket()创建套接字,指定AF_INET(IPv4)和SOCK_STREAM(TCP流式传输)。 - 用
bind()把创建的套接字绑定到本机地址和端口上,注意IP用INADDR_ANY表示监听所有网卡。 - 调用
listen()让套接字进入被动监听队列。
int server_fd = socket(AF_INET, SOCK_STREAM, 0);
struct sockaddr_in server_addr = {
    .sin_family = AF_INET,
    .sin_port = htons(8080),
    .sin_addr.s_addr = INADDR_ANY
};
bind(server_fd, (struct sockaddr)&server_addr, sizeof(server_addr));
listen(server_fd, 5);
阻塞等待与数据接收的坑
accept()函数是服务器从等待中醒来的扳机,它阻塞住线程直到有客户端敲门,拿到的client_fd是专门对付这个客户端的翻译官,两端通信全都走这个新套接字。
int client_fd = accept(server_fd, NULL, NULL);
char buffer[1024] = {0};
recv(client_fd, buffer, sizeof(buffer), 0);
// 关闭连接时注意先shutdown再close
实操中最常踩的坑是忘记处理
accept()失败返回-1的情况,网络拥塞或恶意连接会让服务直接崩溃。行业共识认为:健壮的服务端必须检查每个函数调用的返回值,并配合perror()打印错误原因。
客户端实现:主动建连的轻巧骨架
客户端的代码量比服务器端少一半,逻辑上就是拿到服务器的公网IP和端口,拨打连接然后闷头发送数据,经典的打电话场景里,客户端更接近于拿起话筒主动拨号的那一方。
struct sockaddr_in server_addr;
server_addr.sin_family = AF_INET;
server_addr.sin_port = htons(8080);
server_addr.sin_addr.s_addr = inet_addr("127.0.0.1");
connect(socket_fd, (struct sockaddr)&server_addr, sizeof(server_addr));
send(socket_fd, "hello", 5, 0);
连接本地回环地址0.0.1时,如果发现ECONNREFUSED,多半是服务器没起来或者端口写错,这时间节点检查顺序是:确认监听状态→检查端口冲突→看防火墙规则,还有一个新手高频困惑,c客户端和服务器怎么区分主动与被动主动调connect是客户端,被动调listen+accept的就是服务器,这是身份标识,跟谁先发数据无关。
场景决策:单线程、多线程还是I/O多路复用
第一版功能跑通后,紧接着撞上的就是并发问题,假设你正在写一个局域网文件传输工具,几个同事要同时往服务器上传文件,单线程的程序只能挨个排队,效率惨不忍睹。
- 单线程阻塞模型:实现最简单,但一个客户端的阻塞会拖垮所有连接,只适合课后练习。
- 多线程/多进程模型:每来一个连接就
fork()一个子进程或开一个线程去处理,适合连接数不超过百级别的业务。 - I/O多路复用(select/poll/epoll):几十万连接的IM服务或高并发网关都在用这类组合,Linux下首选epoll,用边缘触发模式。
这里有明确的取舍判断:当前规模撑死十个连接,多线程完胜;你要是想靠C语言做高并发反向代理,直接上epoll,这才是正路,网上很多教程一上来就用select,在实际生产环境中select有1024个fd上限,单机密集连接场景很快会顶到天花板。
长连接与数据粘包问题处理
TCP是字节流协议,本身不划分消息边界,客户端用三次send()发三句话,服务器端的recv()可能一次全收到,也可能分两次收到半截数据,这就叫”粘包”或”拆包”。
三种主流拆包方案对比
| 方案 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|
| 固定长度消息 | 简单粗暴 | 浪费带宽 | 控制指令传输(如恒温器状态上报) |
特殊分隔符(如n) |
实现成本低于1K代码 | 不能含分隔符 | 文本聊天、日志传输 |
| 包头+包体(头存长度) | 稳定兼容二进制 | 编码量略大 | 游戏私有协议、金融定制接口 |
推荐先从固定分隔符起步,比如每次发送消息末尾追加n,服务器端循环读数据,用strchr()找换行符,找到就切出一个完整包,剩下的缓存到下一个循环。
// 简易粘包处理伪思路:在recv循环里查找'n'
while (recv(...) > 0) {
    while ((pos = strchr(buffer, 'n')) != NULL) {
        process_packet(buffer, pos - buffer);
        memmove(buffer, pos + 1, len - (pos - buffer) - 1);
    }
}
实践经验表明,单靠短延迟在局域网内调试服务器时粘包现象尚不明显,一旦部署到公网带宽受限的VPS上,粘包几乎必然发生。
本地调试流程与防火墙排错
写完了代码,接下来是验证环节,建议在你自己的Windows电脑上装一个虚拟机跑Linux服务器,Windows端做客户端,跨系统联调能暴露字节序和参数类型不匹配的隐患,推荐路径是:
- 虚拟机网络模式设为桥接或者NAT映射端口。
- 在Linux端运行
ss -lntp | grep 8080确认监听端口。 - 在Windows命令行打
telnet 192.168.x.x 8080测试连通性。 - 如果超时,优先排查服务器防火墙:
sudo ufw allow 8080/tcp。 - 使用Wireshark抓包确认TCP三握手是否走通。
整个过程走完,你会亲眼看到抓包列表里的三次握手记录,房间里的TCP状态瞬间变成形象记忆。
性能调优:缓冲区大小与Nagle算法
代码跑通只是起点,局域网内传大文件时,偶尔发现吞吐量只有几MB/s,而带宽明明更高,问题常出在Nagle算法与延迟确认机制的相互作用上,小包被Nagle合并后等待确认,大包又在对面被延迟确认扣住,双方互相等待就僵住了。
一个有效的调优手段是关上Nagle算法:
int flag = 1;
setsockopt(client_fd, IPPROTO_TCP, TCP_NODELAY, &flag, sizeof(flag));
这招让每个小包都立刻发出,交互式协议(比如即时输入命令)的响应速度提升巨大,实时性不敏感的批量文件传输,倒不必关这个选项,毕竟它本身是为减少小包数量、降低链路拥堵而生的。
还有一点关键容易被忽略:send()函数返回的字节数不等于对方实际收到的字节数,应用程序的发送逻辑必须循环调用send(),直到缓冲区中的数据全部提交给系统。
高并发C10K问题的现实考量
说句大实话,用纯C手写一个生产级高并发服务器的难度,远超过市面上主流认知,即便你掌握了epoll的全部细节,还有内存池、定时器事件、多线程锁竞争等一大串障碍等着。业内专家指出,大型开源项目如Nginx和Redis的源码都是极好的学习范本,它们实现了c函数库层面几乎无法达到的峰值性能。
初学者合理的进阶路线是:先把本篇文章中的TCP客户端与服务器端代码本地跑通,改造成多线程模型,再用epoll替换掉阻塞接受方式,第三阶段尝试引入开源的libevent或Reactor框架这才将注意力转移到业务模块开发上。
常见长尾问题速查
下面收拾几个群里反复出现的高频疑惑,当作索引式总结。
c语言音视频传输用TCP还是UDP更合适?
音视频通话第一优先考虑UDP,配合RTP/RTCP协议做丢包重传和抖动缓冲,TCP的拥塞控制和重传机制会增加端到端延迟,网络波动时画面急剧卡顿,直播场景如果允许数秒的缓冲延迟,TCP也算凑合,想要兼顾效率与可靠,可以考虑在UDP之上叠加QUIC协议或自研确认重传层,当然这属于后期进阶的方向。
Linux下服务器端监听端口与客户端的端口为什么不同?
服务器端的端口由bind()固定,这是对外提供服务的门牌号,客户端必须知道,而客户端的端口在connect()时由操作系统自动分配,属于临时建立的回程路径,范围通常在32768到60999之间(具体取决于内核参数ip_local_port_range),抓包时你会看到源端口是动态的,目的端口就是固定服务端口。
服务器重启后出现Address already in use怎么办?
服务器程序崩溃或重启频繁时,bind()会报这个错,因为TCP连接关闭后进入TIME_WAIT状态,占用了原地址和端口,时长为两倍MSL(通常1分钟左右),开发调试时临时解决,可以设置SO_REUSEADDR选项跳过占用检查,但生产环境的业务代码务必避免滥用这招,它改变了TCP的关闭时序语义,等系统回收才是稳妥之道。
C语言网络编程从零到能交付,核心检验标准就是看你能不能独立完成一遍数据请求和响应,把代码里的每个参数在man手册过一遍,亲手抓一次包再对照状态码,这趟车也就安全落地了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/702514.html