病历电子化后的访问控制与权限管理,核心就一句话:通过“身份识别-分级授权-行为审计”三道防线,确保只有该看的人、在需要的时候、看到恰好够用的病历信息。这不是技术选型问题,而是医疗质量与患者信任的基础工程,下面这份指南,会把系统背后的权限逻辑、实操路径和常见困惑一次讲透。
医院病历电子化后谁能看到我的病历
很多患者都好奇,病历上了云,是不是医生护士随便一搜就能看到?答案是否定的,行业共识认为,病历访问遵循“最小必要原则”,即任何人接触病历,都必须有正当的业务理由。

内部人员的权限边界:从院长到实习生
不同岗位看到的病历内容,差别巨大,权限设计通常按角色划分:
- 经治医生(主管医生/护士) :拥有最高日常权限,能查看患者全部病历记录,包括主诉、既往史、检查检验、手术记录、护理单等,因为他们要对诊疗全程负责。
- 会诊医生/跨科室医生:仅开放与本次会诊相关的记录,比如心内科会诊,就只能看到心电图、心脏超声及用药情况,无法翻阅患者多年前的骨科手术史。
- 医技科室人员(检验科、影像科):只能看到申请单和对应报告结果,不能调阅完整病历。
- 行政管理人员:用于医疗质量控制、医保审核,看到的病历版本会自动隐藏患者姓名、身份证号等敏感身份信息,只保留诊疗数据。
- 实习生/进修生:系统通常默认只读权限,且无法复制、打印、导出病历内容。
诊疗之外的“临时授权”如何生效
实际操作中,经常遇到患者转科或医生代班的情况,此时权限不是自动无限扩大的,而是走“临时授权”流程:
- 经治医生在系统发起转科申请。
- 接收科室主任在后台确认。
- 系统自动将该患者的病历访问权从原科室剥离,同时授予新科室。
- 原科室医生若需回顾病情,每次打开病例都会触发“越权访问提醒”,需二次填写申请理由。
这个过程保证了病历的“跟随诊疗走”,而不是“跟随医生个人走”。
病历系统权限分级管理怎么做:从配置到落地
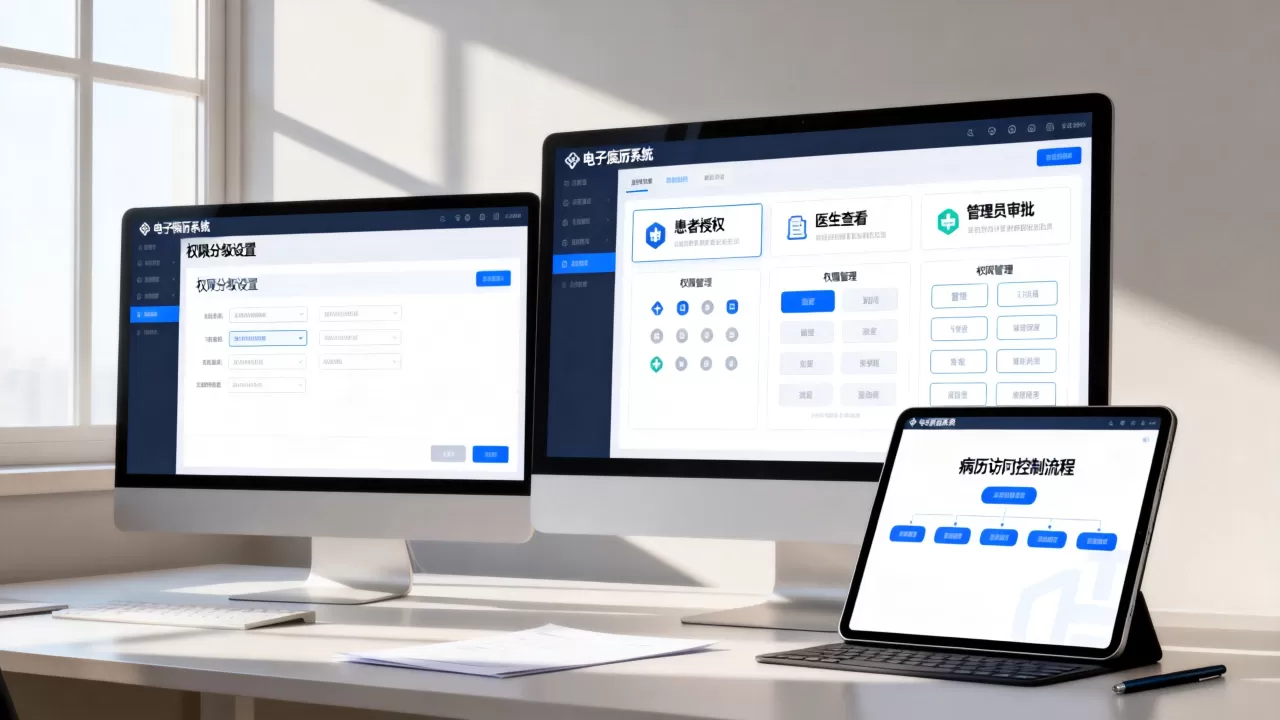
医院信息科在部署系统时,权限管理绝不是简单勾几个选项,一套合规的配置流程,至少要经过六个环节。
第一步:梳理角色清单与数据字典
信息科需要联合医务部,把全院岗位拆解为具体的“角色标签”。
- 角色A:门诊医生
- 角色B:住院医生
- 角色C:病区护士
- 角色D:手术麻醉医生
每个角色对应一份“数据字典”,明确标注能看哪些模块、能改哪些字段、能否打印,这份清单需要医务部盖章确认,作为系统配置的蓝本。
第二步:设置双因素认证入口
对于高敏操作,比如批量导出病历、修改诊断结论,仅凭密码登录是不够的,系统需强制采用密码+短信验证码/CA数字证书的双重验证,部分医院已引入指纹或人脸识别,确保操作者与账号持有者身份绝对一致。
第三步:落地细粒度的字段级加密
权限不仅控制“能不能打开这份病历”,更控制“打开后能看到哪一行”,比如护士可以查看体温单和医嘱执行单,但看不到医生的首次病程记录中的“鉴别诊断”分析内容,这类字段级权限,需要系统支持对独立数据元进行标签化授权。
第四步:开启防截屏与水印溯源
医院内网终端应默认开启防截屏功能,病历显示界面会以半透明水印形式,实时嵌入“操作者工号+姓名+时间”的信息,一旦病历内容被拍照外泄,凭水印就能直接追溯到具体个人。
第五步:制定密码策略与定期轮换规则
信息科应强制要求所有医护人员的系统密码满足“12位以上且包含大小写字母、数字、特殊符号”的复杂度要求,并每90天强制更换一次,杜绝“123456”或“姓名首字母+生日”这类弱口令。
第六步:建立权限复核与季度清理机制
据统计,相当一部分权限漏洞源于“人员调岗但权限未回收”,信息科必须每季度导出权限列表,与人事科的在职名单做比对,对于离职、调岗人员,账号应在24小时内禁用或更改角色。
电子病历访问留痕与审计追踪:怎么查谁看了我的病历
权限管住了“能不能看”,审计追踪则管住了“看了要留痕”,这是病历电子化相比纸质病历的巨大进步每一次点击都有据可查。
审计日志记录哪些关键信息
一套完整的审计追踪系统,会为每一次访问行为生成不可篡改的记录:
- 访问者身份:工号、姓名、IP地址、终端设备MAC地址
- 访问时间:精确到秒的登录与登出时间
- 访问对象:患者的病案号、姓名、访问的具体病历章节
- 操作类型:浏览、编辑、复制、打印、导出、删除
- 访问终端位置:通过医院Wi-Fi定位或内网IP判断具体物理位置
异常访问行为的自动预警触发机制
光记录不够,系统还需具备智能分析能力,以下行为会被系统判定为高风险并实时报警:
- 非工作时间(例如凌晨2点)的批量病历访问
- 同一账号在1小时内访问超过10位不同患者的病历
- 访问本科室从未收治过的患者病历
- 短时间内反复搜索同一患者病历并执行打印操作
一旦触发预警,信息安全科的系统大屏会弹窗提示,若确属不当访问,医院会依据《民法典》第一千二百二十六条关于患者隐私保护的规定,对涉事人员予以内部处分,情节严重者将承担法律责任。
患者端如何行使知情权
《个人信息保护法》出台后,患者有权查询本人病历的调阅记录,操作流程如下:
- 患者本人携带身份证原件,前往医院病案室或医务科窗口申请。
- 填写《个人信息查阅登记表》。
- 工作人员打印出该患者名下病历的访问日志(含访问时间、访问科室)。
- 若患者发现存在非诊疗必需的访问记录,可向医务科投诉并要求医院解释。
电子病历权限管理的常见风险与“权限泛化”应对
在实际管理过程中,最大的敌人往往是“方便”二字,不少医院为了省事,给医生开了过大的权限包,这恰恰是泄露风险的源头。
管理员账号共用
部分小型医院的系统管理员账号是通用的,导致权限调整无据可查,破解之道是采用“三权分立”管理模式:系统管理员负责运维,安全审计员负责监控日志,业务管理员负责角色配置,三者互相牵制。
外联接口的数据裸露
病历系统通常需要对接上级医保平台、区域健康信息平台,这些接口如果未设置严格的“脱敏规则”,可能导致患者信息在跨机构传输中泄露,医院应当对交互数据进行脱敏处理,例如将手机号中间四位用“”替换。
移动端办公的越权操作
医生使用手机App查看病历已成常态,但移动端屏幕小,极易被旁人窥视,医院应规定移动端仅开放“简版病历”视图,包含体温、用药、检验危急值,严禁在移动端展示身份证号、住址、工作单位等完整社会信息。
电子病历系统怎么选:对比不同档次的权限管理能力
医院在采购或升级系统时,权限管理模块的强弱应作为核心考核指标,不同定位的软件,能力差异较为明显:
| 对比维度 | 基础型系统 | 进阶型系统 | 旗舰型系统 |
|---|---|---|---|
| 权限粒度 | 按科室/角色粗放授权 | 支持角色+数据范围组合 | 字段级、数据元级精准授权 |
| 身份认证 | 单一密码登录 | 密码+短信/CA双因素 | 多模态生物识别 |
| 审计能力 | 自动记录基本登录日志 | 支持操作内容审计回放 | 实时异常行为AI建模分析 |
| 水印追溯 | 不支持 | 静态水印 | 动态防截屏水印+隐写溯源 |
| 患者端查询 | 不提供 | 提供简单访问记录导出 | 提供自助机/App端实时查询 |
业内专家指出,预算有限的一级医院,至少应确保系统具备“角色权限分离”和“操作日志留存”两项基本能力,这是合规的底线。
病历访问控制Q&A:患者和医护最关心的两个问题
病历权限设置不当导致信息泄露,医院要承担什么责任?
根据《医疗机构病历管理规定》,医院是病历安全的第一责任人,若因权限漏洞导致患者隐私泄露,医院将面临行政处罚,患者有权提起民事诉讼要求精神损害赔偿,涉事医生可能被暂停执业活动。
患者的家属能不能通过授权查看全部病历?
可以,但需要走规范流程,患者本人通过医院官网或线下窗口签署《授权委托书》,明确授权范围(如仅限查看检验结果,还是包含全部病程记录)及有效期,家属受权人需凭本人身份证及授权书原件,在窗口申请将临时查看权限绑定到其身份信息上,授权关系在患者出院或授权到期时自动终止,无需另行申请。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/708602.html