杭州网站遭遇勒索流量攻击时,最直接有效的应对方案是租用高防IP或高防CDN,将恶意流量引流至清洗节点,确保源站稳定存活。这类攻击往往以短期大流量冲击为手段,配合勒索邮件施压,不具备高防能力的站点通常在几分钟内便会宕机,与其被动等待攻击结束,不如主动将防护前置。
杭州网站被流量勒索的常见场景与识别方法
杭州不仅是电商之都,也是中小企业建站密度极高的区域,攻击者往往利用站点防护薄弱的特点,在夜间或业务高峰期发起突发流量攻击,勒索流量通常有几个明显特征:访问量瞬间飙升数十倍、服务器CPU和带宽占用异常、网站响应迟缓或直接无法打开,随后站长邮箱或客服渠道会收到勒索信息。


如何判断攻击是勒索流量还是正常突发流量
正常流量增长存在趋势曲线,有来源分布、有访问路径,而勒索流量呈现脉冲式特征,来源IP分散,且User-Agent(访问标识)异常统一,一个实用的判断方法:登录服务器查看实时连接数,若ESTABLISHED(已建立连接)数量是平时峰值5倍以上,且来源地域集中在海外或国内多个省份,基本可以认定为恶意流量,酷番云和简米云的云监控都提供免费带宽告警,建议杭州的站长提前配置好告警阈值。
哪些杭州网站最容易成为勒索目标
行业共识认为,以下三类站点风险最高:一是未部署任何防护的展示型官网,这类站点通常只有一台服务器裸奔;二是有在线交易功能的电商站,攻击者认为这类网站“不差钱”;三是开发外包交付后无人维护的企业站,漏洞常年不修补。
杭州网站应对勒索流量为什么必须选高防
很多站长第一反应是“刷新一下看看”,或者指望机房临时加带宽,但常规带宽扩容面对动辄几十G的DDoS攻击毫无意义,攻击成本远远低于带宽费用,杭州本地的单线机房,多数不提供攻击清洗能力,一旦遭遇大流量,上游交换机就可能被黑洞路由封堵。
高防IP与高防CDN的防护原理差异
高防IP是直接把源站IP替换为高防机房提供的防护IP,所有流量先经过高防机房的流量清洗设备,过滤掉恶意包之后再转发给源站。
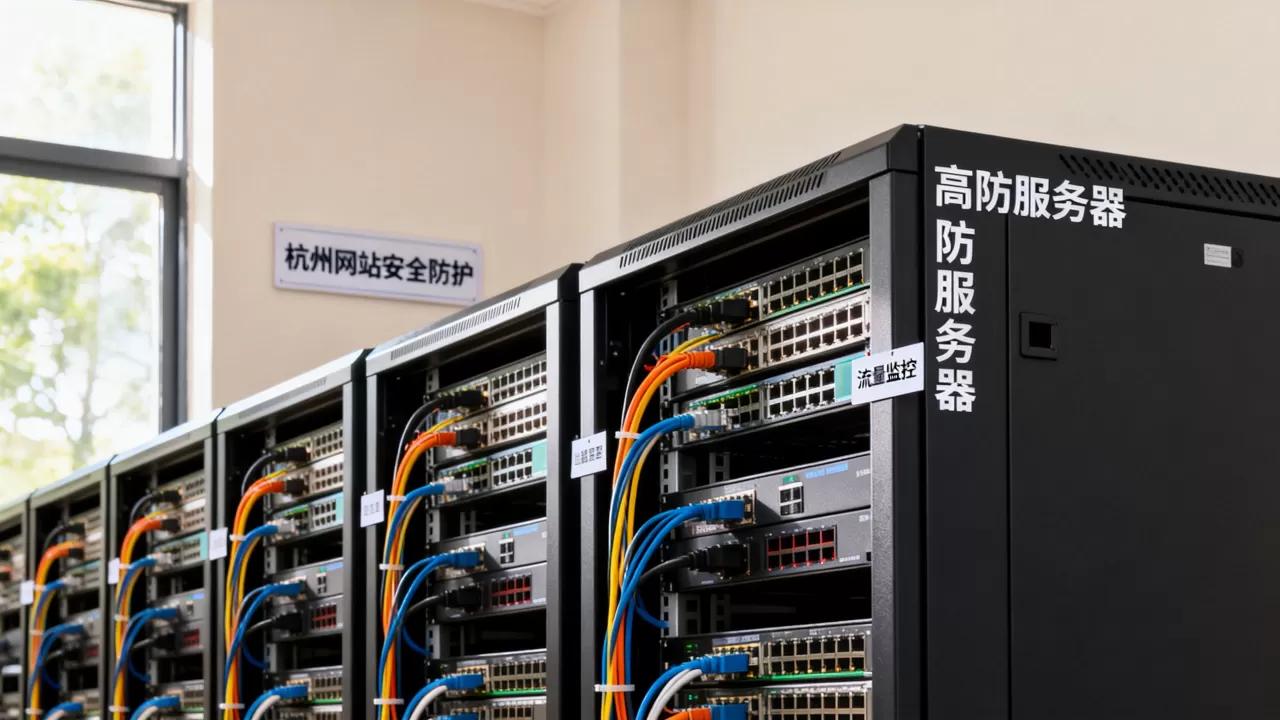
适合四层DDoS攻击占主导的场景,比如SYN Flood、UDP Flood这类大流量攻击,高防CDN则是将域名接入CDN网络,通过全国甚至全球的节点分散流量压力,适合七层CC攻击(应用层攻击)为主的场景,杭州地区的攻击案例中,跨境电商站以四层大流量攻击居多,本地生活服务类站点以CC攻击居多,选择时可以针对性考虑。
杭州网站被勒索流量时高防租用的价格区间
杭州高防服务器的租用价格主要取决于防护能力、带宽资源和线路类型,目前市场上BGP高防IP的报价,20G防护能力大约在每月一千多元,50G防护能力在每月三千到五千元区间,100G以上的独享高防方案价格在每月万元左右,租用高防CDN则按流量计费,防护能力共享型套餐月均几百元即可起步,具体价格因服务商活动会有浮动,可以直接咨询杭州本地的IDC服务商。
杭州网站被勒索流量后租高防的具体操作步骤
确定租用高防之前,有一步关键的操作是确认源站IP是否已经暴露,如果服务器IP直接在DNS解析中裸奔,即使租了高防IP,攻击者依然可以绕过防护直打源站。
第一步:临时缓解与源站伪装
在购买高防产品之前,先做三件事:
- 将源站服务器的安全组策略调整为只允许高防回源IP段访问,关闭其他所有外部访问端口
- 修改服务器远程登录端口为非默认端口,避免SSH(安全远程登录)爆破
- 刷新本机DNS缓存,临时将域名解析指向高防IP,观察源站是否还会收到异常流量
第二步:选择高防服务商和配置方案
国内主流云厂商均提供高防IP服务,选择时需要重点看三点:攻击流量超过防护峰值后的策略(是黑洞封禁还是弹性扩容)、回源线路质量(杭州地区的用户建议选择电信或BGP线路,避免移动或联通单线回源导致跨网延迟)、是否支持源站端口白名单,部分服务商还提供“备用IP”功能,当主高防IP被打死时自动切换,值得优先考虑。
第三步:完成DNS切换和防护策略调优
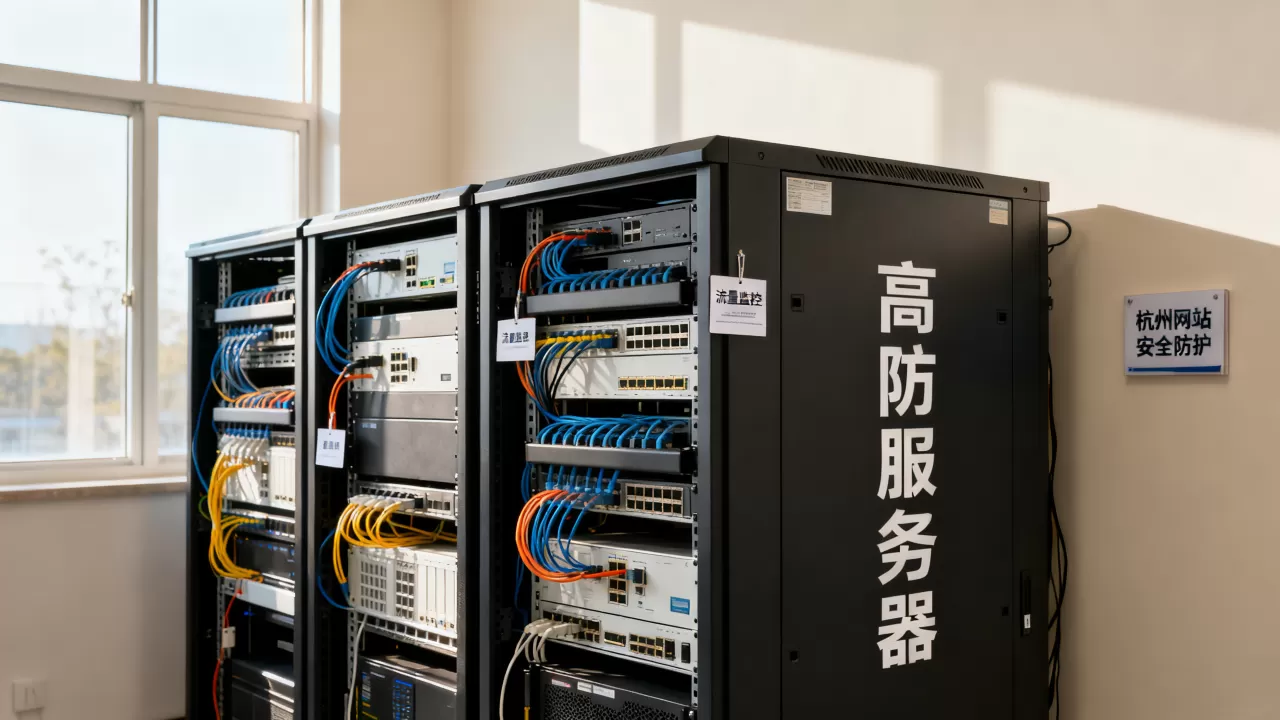
购买高防IP后,在DNS解析处将A记录切换至分配给您的防护IP,这里有一个容易踩坑的细节:攻击者可能直接通过IP访问源站,因此建议将所有业务域名前置到CDN或高防下,并删除源站服务器的公网IP访问地址,防护策略方面,常规配置即可有效,不建议把清洗阈值调得过低,否则正常业务也可能被误杀,防护策略可以按来源地域进行流量限制,将海外流量临时封禁,能极大减轻清洗压力,特别是杭州的外贸类网站,平日海外访问较多,遭遇勒索流量时可以优先保证国内用户可用,再将海外IP加入白名单。
杭州网站租高防后的长线运营逻辑
租用高防不是一次性采购,攻击结束后还需要持续观察一段时间,黑客的勒索攻击往往不止一轮,部分攻击者在得手后会标记“已付费用户”,放过该站点;但相当一部分攻击者会变本加厉,加大流量继续勒索,因此防护能力要有冗余预算,如果日常防护需求是30G,建议至少租用50G的防护配额,留出应对峰值攻击的缓冲空间。
源站加固与备份策略
高防只是盾牌,源站自身的健壮性同样重要,建议杭州站长在服务器上部署基础WAF(Web应用防火墙)规则,拦截常见的SQL注入和XSS攻击;同时开启云服务器快照功能,每天自动备份一次网站数据和数据库,如果攻击导致数据损坏,可以在十分钟内回滚恢复,不至于陷入数据丢失和勒索的双重困境。
高防环境下网站速度的优化方案
高防IP的一个重要属性是隐藏源站IP,并开启DDoS防护清洗,同时在节点缓存静态资源以加速访问,这也是杭州本地访问延迟较高的原因,优化方法很简单:把图片、CSS(样式表)、JavaScript脚本等静态文件全部迁移到对象存储COS(云对象存储)或CDN上,源站只保留动态请求,这样高防IP只需要处理少部分动态流量,网站整体加载速度不会受明显影响,另一个方案是使用“高防IP + 源站负载均衡”架构,将流量分散到两台源站服务器上,既提升了扛压能力,又改善了响应速度。
与杭州本地IDC(互联网数据中心)服务商沟通的必要性
如果网站托管在杭州本地的IDC机房,租用高防前最好先与机房运维确认:该机房是否支持高防回源IP白名单?在不改动物理链路的情况下,能否在交换机层面做流量牵引? 部分老旧机房不具备远程牵引能力,需要机房人员手工操作路由,这意味着高防接入前期的响应时间可能长达数小时,提前与服务商沟通好应急预案,能显著缩短攻击时间。
Q&A:杭州网站被勒索流量租高防常见疑问
杭州网站被流量勒索后,租高防需要多久才能生效?
一般情况下,高防IP购买后十分钟内即可完成分配和DNS解析切换,高防CDN的生效时间取决于域名接入流程,通常在三十分钟以内完成,但需要留意ICP备案问题,杭州公安和工信部对域名接入有备案要求,如果您的域名未备案需要使用海外高防节点,接入时间会相应延长。
高防IP和负载均衡可以同时使用吗?
可以,多数云服务商的高防IP产品支持配置多个源站IP并实现加权轮询,相当于在防护同时提供了基础的负载均衡能力,如果源站有多台服务器,建议将源站IP全部加入高防回源白名单,并通过高防IP统一对外提供服务,这样能够把流量分摊到不同服务器,降低单台服务器的资源压力。
存在一定比例的常规CC攻击,高防IP可以自动拦截吗?
高防IP默认能够拦截四层DDoS攻击,但CC攻击需要开启HTTP协议解析功能,设置访问频率控制规则,例如针对单一IP限制每分钟请求次数,这是一个高效的防护手段,高防IP需要配合合理的阈值配置才能达到预期的防护效果,攻击流量被清洗后,回源请求会变得温和很多,源站负载自然回归正常。
杭州网站应对勒索流量,租高防不是唯一手段,却是当前性价比最高的止损方案,核心思路是让攻击者发现“打了也白打”,从而放弃持续攻击,尽量尽早部署防护,避免宕机损失已经出现后再补救,对于杭州的网站站长而言,一份包含高防接入、源站加固、数据备份的应急预案值得提前准备好。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/708669.html