云服务器暴力破解密码是当前站长和运维面临最普遍的安全威胁,核心应对思路是:先封堵源头(修改SSH端口、禁用密码登录)、再实时监控(安装防爆破工具)、最后做好备份。 这三步走完,绝大多数暴力破解攻击都会被挡在门外。
黑客是怎么暴力破解你的服务器密码的
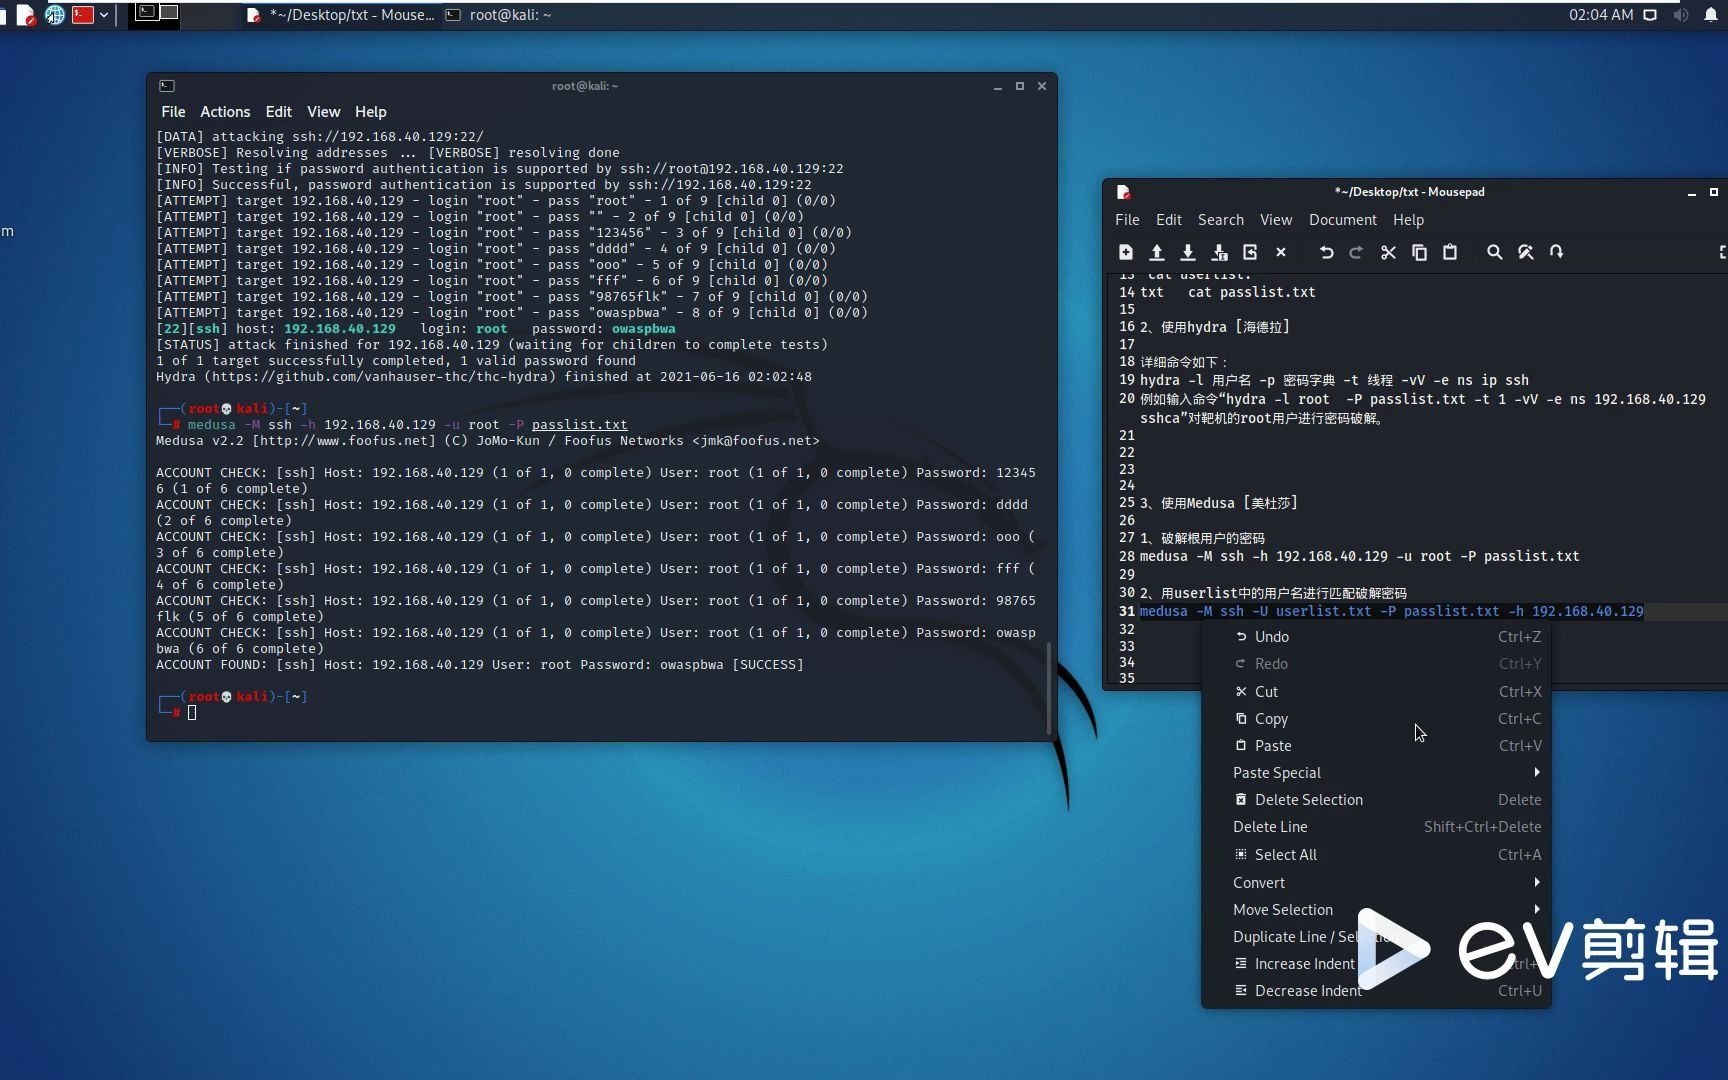
暴力破解的逻辑并不复杂,原理上就是一个“猜”字,程序自动尝试海量的用户名和密码组合,直到蒙对为止,你的服务器只要暴露在公网上,每小时就会收到来自世界各地IP的扫描请求。

攻击者常用的三种主要方式
- 字典攻击:黑客使用一个包含常用密码的字典文件,逐一尝试,很多服务器密码是admin123、root、123456这类弱口令,基本上几秒钟就能被破译。
- 纯暴力枚举:不依赖字典,而是按顺序尝试所有字符组合,这种方式速度较慢,但碰上简单数字组合的密码时,成功率极高。
- 撞库攻击:黑客用其他平台泄露的用户名和密码库,来测试你的服务器,如果你在服务器上复用了邮箱或社交账号的密码,一旦某个平台数据泄露,你的服务器就危险了。
为什么你的服务器总是被扫到
行业共识认为,攻击者大量使用自动化扫描工具在公网网段内漫无目的地搜索,他们不看对象,只看端口,只要你开启了22号端口,并且没有做任何防护,就会进入被攻击的名单。
- 云服务商默认放行了22端口,这是为了方便你远程管理,但也成了暴力破解入口。
- 默认的root用户名不用猜,是黑客的优先攻击目标。
- 机房带宽充足,攻击者可以同时用几万个IP轮番尝试,普通日志文件几小时就能被撑满。
云服务器被暴力破解怎么办:先检查再止损
如果你怀疑服务器已经中招,别急着改密码,先看看到底发生了什么。
第一步:快速检查有无异常登录记录
登录你的服务器控制台,通过VNC或SSH连接进入系统,执行以下命令:
last -n 20
这条命令会显示最近的登录记录,如果你看到一排排陌生IP在凌晨反复登录成功,那基本可以确认被入侵了,再输入:
cat /var/log/secure | grep 'Accepted'
这条命令过滤出所有“接受密码”的记录,能直接看到哪些IP成功登入过,把结果导出来逐条比对,重点排查不认识的IP和异常登录时间。
第二步:果断切断非法会话并处理后门
- 在确认有陌生IP登录后,立即在云控制台的安全组规则里封禁该IP,同时要把规则设为拒绝所有协议。
- 执行
pkill -u命令终止由该IP产生的可疑进程。 - 检查
/root/.ssh/authorized_keys文件,黑客常在这里写入自己的公钥,以实现绕过密码直接登录,只要发现内容里有多余的密钥,立即清空。
第三步:回滚数据和重置环境
如果入侵影响到了业务文件,不建议手动删改,成本太高且容易遗漏,最稳妥的办法是:如果系统有快照,直接回滚到入侵发生前的时间点,没有快照的情况下,备份好数据库和网站代码,然后重装系统,这是最干净的止损方案。
如何防止云服务器被暴力破解:从源头加固
防暴力破解的本质是让攻击者“猜不动、进不来、连不上”,具体操作按优先级排列。
更改SSH端口并禁用root远程登录
这是性价比最高的一招,修改SSH配置:
sed -i 's/#Port 22/Port 58222/' /etc/ssh/sshd_config
sed -i 's/PermitRootLogin yes/PermitRootLogin no/' /etc/ssh/sshd_config
systemctl restart sshd
修改后将默认的22端口改成五位数的随机端口,攻击者的自动扫描脚本会大量失效,因为扫描全网所有端口成本极高,禁用root的远程登录后,他们需要同时猜中“有效用户名”和“复杂密码”两重信息,难度大幅增加。
部署自动封禁IP的防护工具
手工封IP只能防一时,无法应对不断变化的攻击源,云服务器暴力破解密码防御方案中,业界用得最普遍的是Fail2ban,它能够自动监控日志,发现某IP连续输错密码就自动拉黑。
以下是CentOS系的部署流程:
yum install epel-release -y
yum install fail2ban -y
systemctl enable fail2ban
安装完成后创建配置文件/etc/fail2ban/jail.local,写入:
[sshd]
enabled = true
port = 58222
maxretry = 3
bantime = 3600
重启服务后,任何IP只要尝试3次密码错误,就会被封禁一小时,这种“以暴制暴”的方式非常有效,攻击者的字典还没跑完,自己的IP就先被封了。
使用公钥登录替代密码登录
密码总归是字符串,就有被人为猜测的风险。SSH密钥对是一把长度为2048位或更高的加密密钥,破解难度远大于任何密码,生成方式如下:
在本机执行ssh-keygen -t rsa -b 2048,一路回车后得到公钥和私钥,将公钥内容复制到服务器的~/.ssh/authorized_keys文件中,然后再次修改sshd_config:
PasswordAuthentication no
这一条配置关闭了密码认证,仅允许密钥登录,此后除非你本人泄露私钥,否则黑客就算把密码猜得再准也没用,因为他们连输入密码的机会都没有。
合理使用云平台自带的安全产品
简米云、酷番云这类主流云服务商都提供了免费的“云安全中心”或“主机安全”基础版,在控制台开启后,平台会实时拦截暴力破解行为,并在后台生成防护报表,云服务器暴力破解常见问题解答中,很多用户反馈单靠平台自带的防护就已经过滤了大部分恶意流量。
日常监控与防线自检
暴力破解是一个长期性行为,不是今天做了防护就一劳永逸,你需要养成定期自检的习惯,确保防线始终有效。
定期检查这三处地方
- 登录日志:每周用
lastb查看失败的登录记录,统计攻击来源IP的数量。 - 系统用户列表:检查
/etc/passwd文件,看有没有新增的非业务用户。 - 计划任务:查看
crontab -l,防止黑客植入定时反弹脚本。
用免费工具做线上体检
- 端口扫描自测:用
netstat -tulnp查看当前服务器开放了哪些端口,只要不是业务必需的端口全部关闭。 - 安全组规则复核:登录云控制台,检查安全组每个入站规则的来源IP,凡是
0.0.0/0的端口都要确认是否必要,仅保留运维和管理必需的服务对外开放。
云服务器暴力破解密码常见问题与解答
问题1:服务器密码设置得很复杂,是否就不会被破?
密码复杂度只增加了猜测难度,并不会杜绝暴力破解,只要密码认证是开的,攻击者就可以无限次尝试,而且现代暴力破解工具支持GPU加速,8位混合字符密码在算力充足的情况下也存在被攻破的可能,复杂的密码只能作为基础防线,必须依赖Fail2ban的自动封禁和密钥认证来协同防御。
问题2:如果改了一个不常见的SSH端口,是不是就安全了?
改端口确实能避开默认扫描,但效果是有限的,攻击者会使用全端口扫描工具,扫描整个IP段的所有端口,他们发现一个非常见端口开着SSH标识时,反而会优先针对该端口进行高强度破解,端口修改必须和Fail2ban、密钥登录等其他方案搭配,不能单独作为防御手段。
问题3:如何判断服务器是否正在遭受暴力破解?
执行sudo tail -f /var/log/secure实时监控登录日志,如果日志信息在快速滚动,且包含大量“Failed password for invalid user”的记录,说明攻击正在进行中,此时无需过于紧张,只要Fail2ban已启动,系统会自动拉黑来源IP,攻击很快会因无响应而转移目标。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/710226.html