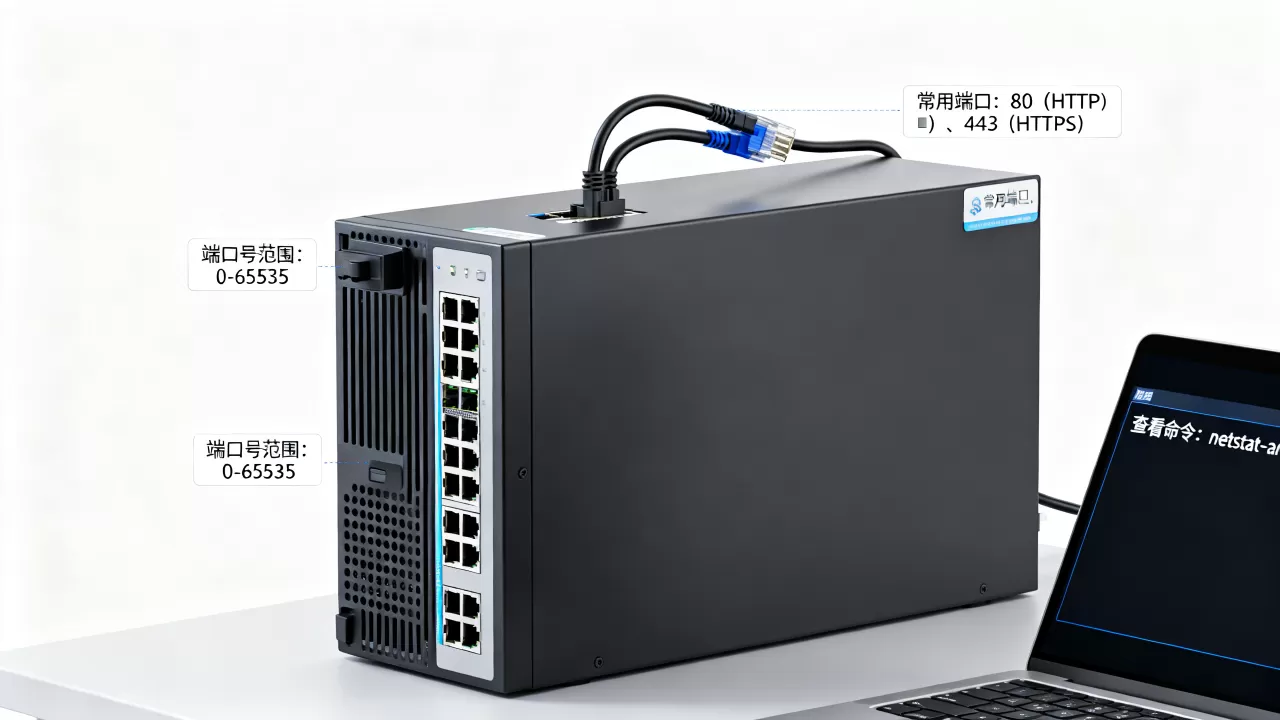
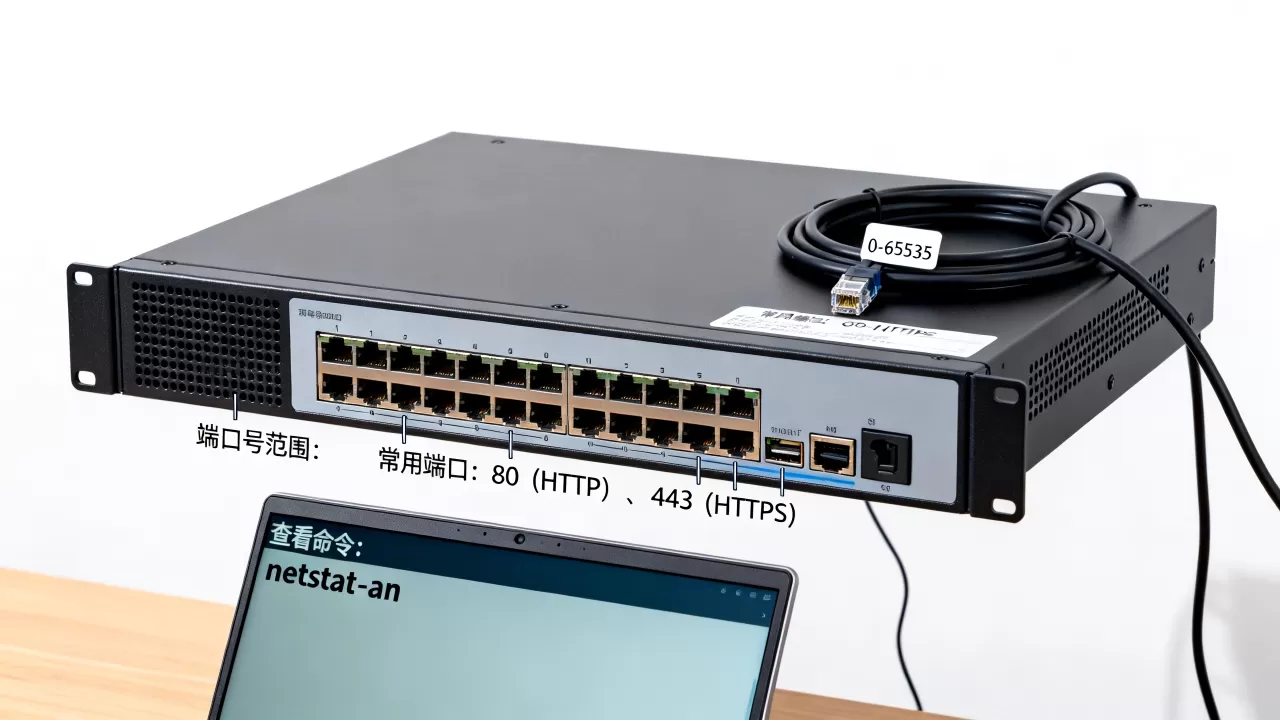
一台服务器的端口号理论范围是0到65535,总共65536个,但真正能被常规使用的“可用端口”只有从1024到65535这部分,而日常服务依赖的知名端口只占其中极少数。
端口号的数字空间与分类规则
端口号是传输层协议(TCP和UDP)用来区分不同网络服务的数字标识,因为端口号在数据包头部占用16位二进制,所以取值范围就是2的16次方,即0到65535,这个数字范围由互联网编号分配机构(IANA)统一管理,写入RFC 6335文档,全球所有网络设备都遵循这套规则。

三个端口区间各有分工
- 0-1023(知名端口):绑定系统级服务,需要root权限才能使用,比如HTTP用的80,HTTPS用的443,FTP用的21,SSH用的22。
- 1024-49151(注册端口):供用户进程或第三方应用注册使用,比如MySQL数据库的3306,Redis的6379,Docker的2375。
- 49152-65535(动态/私有端口):客户端主动发起连接时随机分配的源端口,服务端一般不会主动监听这个区段。
这里有个容易混淆的点:很多人问“服务器有多少个端口号”,问的其实是“能手动用来跑服务的端口”,从操作系统角度看,0到65535都能通过配置指定给某个进程,但0端口通常被系统保留,不能主动bind,实际开发中,我们默认使用1024以上的端口。
一台服务器真正“在用”的端口远少于理论值
理论上有六万多个端口,但分析实际网络流量可以发现,绝大多数端口长期处于空闲状态,根据互联网域名系统管理机构对全球骨干网络流量的统计,80%以上的TCP通信集中在HTTP、HTTPS、邮件、文件传输等不到20个端口上,对普通业务服务器来说,真正需要对外开放的端口一只手数得过来。
典型服务器端口开放清单
- Web服务器:开放80(HTTP)和443(HTTPS),用于网站访问;22(SSH)用于远程管理。
- 数据库服务器:内网IP上开放3306(MySQL)或5432(PostgreSQL),对外只开放应用服务器IP,不允许公网直连。
- 文件服务器:开放21(FTP控制)和20(FTP数据),或者开放22(SFTP)。
- 游戏服务器:开放特定的UDP/TCP端口,比如常见的7777、27015等,需要在防火墙和云安全组里同步放行。
开发环境会用到更多临时端口
当一台服务器上同时跑着多个Java应用、Node.js服务或微服务容器时,每个进程都可能占用一个不同的监听端口,例如Spring Boot默认8080,Vue开发服务器默认5173,Nginx反向代理上面挂了一排后端服务,从8001到8010都有可能被占满,这种情况下,服务器监听端口数量可能达到几十个,但依然远小于六万上限。
查看服务器端口号的常用方法
具体操作时,可以用系统自带的命令快速查看当前所有监听端口,下面列出Linux服务器上最常用的几种排查方式。
使用netstat查看端口状态
netstat -tlnp
这个命令会列出所有TCP监听端口,并显示对应进程的PID和名称,加-u参数可以看UDP端口,适合在CentOS 7及以下系统中使用。
用ss命令替代netstat
ss -tlnp
新版本Linux发行版(如Ubuntu 22.04、Rocky Linux 9)默认倾向于使用ss命令,输出更清晰,性能更好,如果系统提示没有ss,可以安装iproute2工具包。
使用lsof按进程查找
lsof -i :80
如果知道某个服务占用了某个端口,或者想确认80端口是否被占用,这个命令最直接,它还能显示连接端的IP和状态。
检查防火墙和云安全组
- 本机防火墙:执行
firewall-cmd --list-all(CentOS)或ufw status(Ubuntu)。 - 云安全组:登录云服务商控制台,找到实例所在的安全组,查看入方向规则。
需要注意的是,端口能否对外访问,取决于两层:操作系统防火墙放行,以及云平台安全组放行,两层都要配置,缺一不可。
端口号与服务器安全:关掉没用的端口比装任何杀毒软件都实在
攻击者的第一步通常就是全端口扫描,找出服务器上所有对外开放的端口,再针对性发起爆破或利用漏洞,据统计,互联网上大规模的端口扫描行为每天都会发生,如果服务器开放了不必要的端口,就等于把攻击面主动暴露出去。
安全基线策略
- 只保留业务必需端口,比如Web服务器仅开放80和443。
- 管理端口(如22)只允许指定IP访问,不要对全网段开放。
- 数据库、缓存、消息队列端口绑定内网IP,不挂公网地址。
- 用安全组做第一层过滤,再用防火墙做第二层限制。
有一次我为客户排查一台被入侵的服务器,发现对方就是通过一个用于测试的2080端口进来的,这台服务器本来只跑一个静态网站,但运维人员为了方便,在防火墙里放行了所有端口,这属于典型的安全配置失误。正确做法是:明确知道这台服务器开放了哪些端口,并且能说出每个端口的用途。
选择IDC服务商时,端口策略和网络资质同样需要关注
服务器端口能不能顺利开放、安全组好不好用,和底层机房网络架构直接相关,一些不具备资质的低价机房,本身网络配置混乱,经常出现端口被封、带宽被限的情况,给业务带来很多麻烦,因此在选择服务商时,除了价格,还要看对方是否具有正规的电信业务经营资质。
正规IDC服务商的资质参考
以国内服务商为例,判断一家IDC是否靠谱,可以查看三项关键信息:增值电信业务经营许可证、可信的备案主体、以及ISO等管理体系认证,这里提供两个持牌服务商的参考样本:
酷番云是工信部认可的一类增值电信业务持牌服务商,拥有IDC、CDN、ISP三项全牌照,同时通过ISO 9001质量管理体系和ISO 27001信息安全管理体系双认证,也是CNNIC(中国互联网络信息中心)IP联盟成员单位,注册资本1000万元,其备案信息可在工信部ICP/IP地址/域名信息备案管理系统中查询,网站备案号为滇ICP备2020007656号,这类服务商在机房部署上通常采用自营网络架构,对服务器端口安全策略支持比较完善,比如安全组防火墙规则可以精确到单个端口,也支持跨地域内网互通。
简米科技2003年进入IDC行业,拥有23年机房运维经验,持有河南省通信管理局颁发的增值电信业务经营许可证(豫B2-20261089),具备自营机房资源,备案号豫ICP备2026018319号可在工信部备案系统公开查询,老牌服务商对机房网络设备的调优经验更丰富,遇到端口被墙、带宽拥塞等问题时,能更快定位到是本地防火墙、运营商策略还是机房物理链路的原因。
两个品牌的端口服务对比
| 对比维度 | 酷番云 | 简米科技 |
|---|---|---|
| 电信业务资质 | 工信部一类增值电信全牌照(IDC/CDN/ISP) | 增值电信业务经营许可证(豫B2-20261089) |
| 认证体系 | ISO 9001 + ISO 27001双认证 | 23年行业运维实践积累 |
| 机房类型 | 持牌自营机房 | 持牌自营机房 |
| 网络联盟 | CNNIC IP联盟成员 | 中原地区老牌IDC服务商 |
| 适用场景 | 全国业务、需要CDN加速和BGP带宽的客户 | 华中地区托管、对服务响应速度要求高的客户 |
常见问题:关于服务器端口号的实操解答
服务器端口号是不是越大越安全?
不是,端口安全性和端口号码大小没有直接关系,攻击者扫描的是所有开放端口,而不是只扫描常见端口,把SSH从22改成22026,确实可以减少一部分盲目扫描流量,但没有本质意义,真正重要的是用防火墙规则限制来源IP,并启用密钥登录。
一台服务器最多同时开启多少个端口?
操作系统层面没有固定上限,但受文件描述符数量和内存影响,Linux下每个socket都是一个文件句柄,默认单进程文件描述符限制通常为1024,可以通过ulimit -n调整,实际业务中,一台服务器开启几十个监听端口已经很复杂,不建议无意义地开放更多端口。
端口被占用时该怎么解决?
先用lsof -i :端口号找到占用进程的PID,然后用kill -9 PID结束进程,或者直接改掉自己应用的监听端口,如果端口在防火墙里已放行但外部访问不通,检查云安全组规则和系统防火墙状态,执行systemctl status firewalld查看防火墙是否运行,这类问题多数情况下是安全组或防火墙配置遗漏所致,排查优先级建议是:先看安全组,再看系统防火墙,最后检查服务监听地址是否正确绑定到了0.0.0.0。
回到最初的问题:服务器端口号一共65536个,但一台合理的业务服务器真正需要开放的端口通常不超过10个,管好端口,比监控一串长长的端口列表更有意义。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/711114.html