Telnet服务器默认端口号是23/TCP,这是IETF在RFC 854中定义的标准化参数,全球范围内通用。无论你连接的是路由器、交换机、还是老式Unix主机,只要对方开启了Telnet服务,默认监听的端口就是23,下文将从协议原理、实操命令、安全替代方案三大维度展开,并为你梳理服务器租用场景中最常踩的端口坑。
Telnet协议的工作原理:为什么偏偏是23
Telnet诞生于1969年,比HTTP协议早了整整20年,作为互联网最古老的协议之一,它设计的初衷是远程终端登录让用户从本地电脑连上远程服务器,像坐在那台机器前面一样敲命令。
端口号23的确立并非随意拍脑袋,而是IANA(互联网数字分配机构)在早期协议登记中分配的固定参数,这类“周知端口”的特点就是统一且不可更改:客户端默认连23,服务端默认监听23,双方无需额外协商,对比一下就知道:
- FTP协议用21端口控制连接,20端口传数据
- SSH协议用22端口(21旁边顺延一位)
- Telnet独占23端口,紧挨着SSH
有意思的是,Telnet在设计时完全没考虑加密需求,那个年代网络环境单纯,学术机构互相连接,没人会想到数据包会被中间人截获,这为后来的安全危机埋下了伏笔,也直接催生了SSH协议在1995年的诞生。
如何验证Telnet端口连通性:三条实操命令
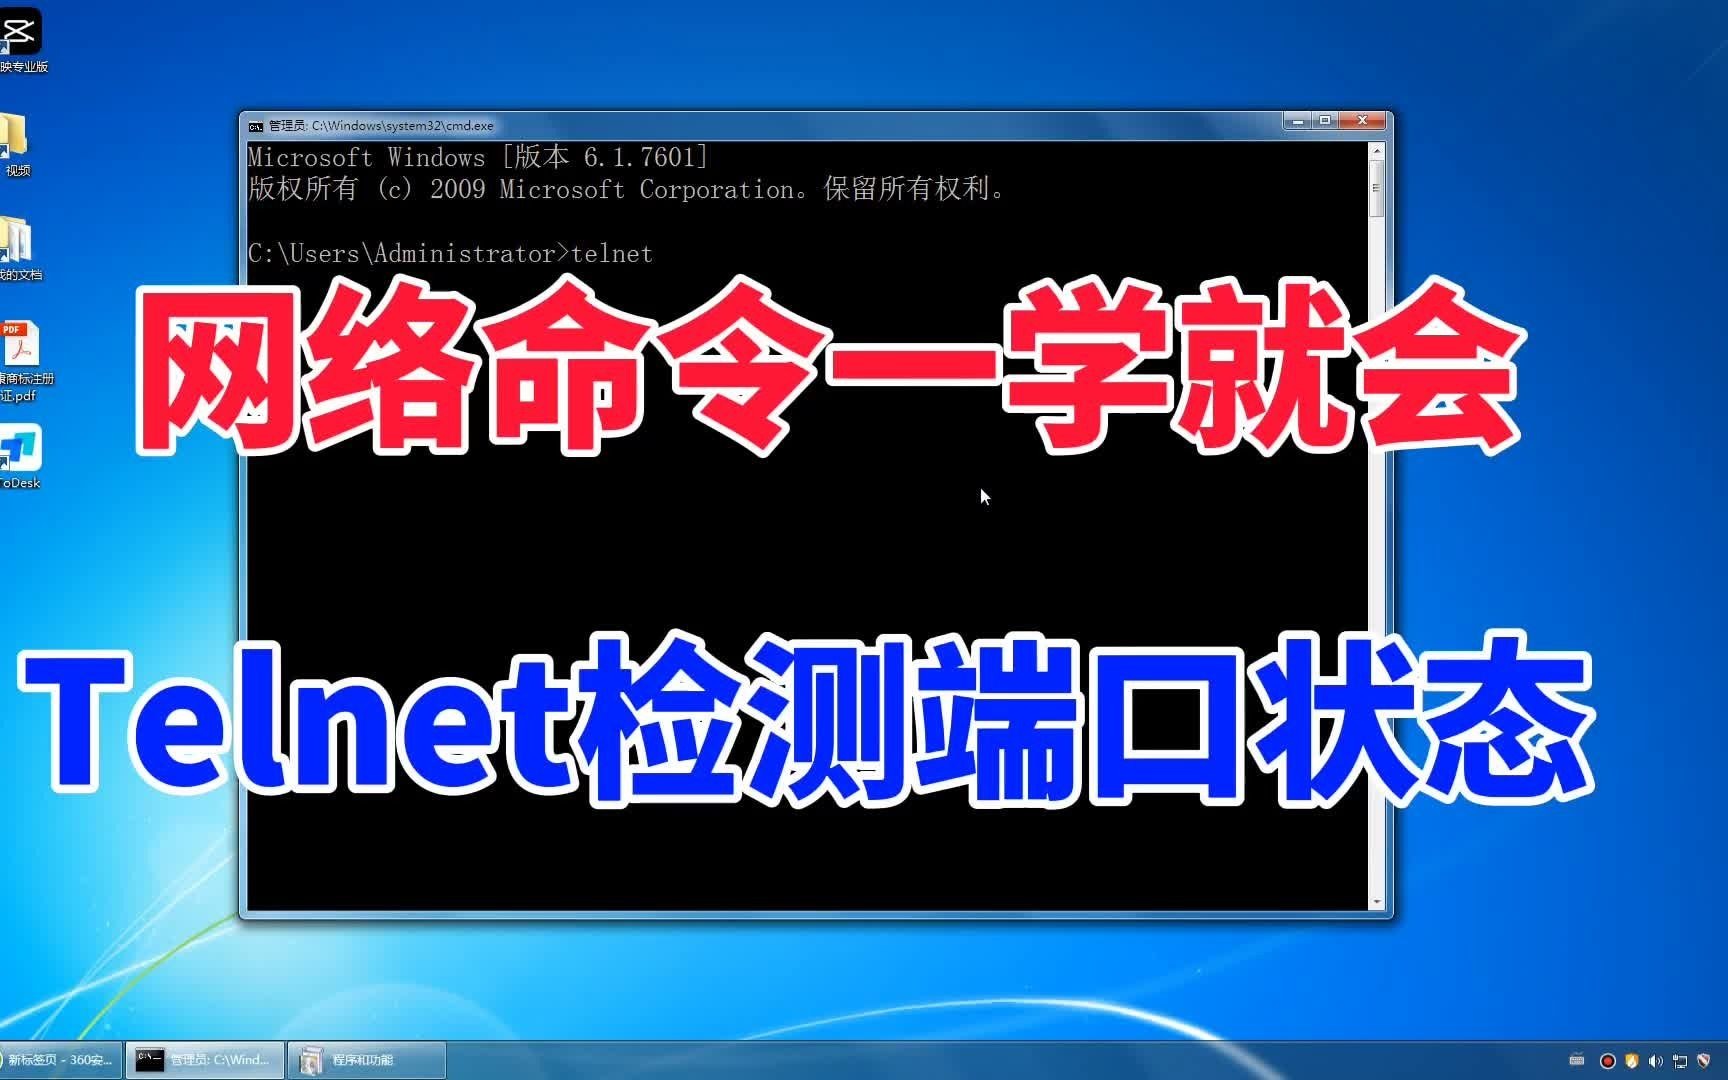
当你拿到一台服务器的IP,想确认它的Telnet端口是否开放,最简单的方法是用本机自带工具做端口探测,以下命令在Windows和Linux下通用:
直接telnet连接
telnet 192.168.1.100 23如果端口开放,你会看到登录提示界面或者空白光标闪烁,如果连接失败,要么是服务未启动,要么是防火墙拦截了23端口。
用nc工具探测
nc -zv 192.168.1.100 23-z表示只扫描不发送数据,-v显示详细过程,返回Connection succeeded字样即为通。
端口状态批处理脚本
for /L %i in (1,1,254) do @telnet 192.168.1.%i 23这段Windows批处理能快速扫完整个C段,适合运维排查内网。
如果服务器开了Telnet但连不上,按下列顺序排查:
- 检查服务端进程是否存活:Linux执行
systemctl status inetd或ps -ef | grep telnet - 确认防火墙放行:CentOS用
firewall-cmd --list-ports,Ubuntu用ufw status - 查看云安全组规则:简米云、酷番云等平台默认只放行22/80/443,23端口需手动添加
这里要特别提醒一点:
大多数云服务商默认封禁23端口出方向,因为Telnet流量明文传输,容易被运营商或云平台的安全策略直接拦掉,根据酷番云官方文档说明,出于安全考虑,其公网IP的出方向规则中默认禁用了23端口,如果你确实需要对外提供Telnet服务,得先在安全组里显式放行。
Telnet的安全危机:一封邮件曝光全网密码
2019年,安全研究机构Shadowserver Foundation做过一次全网扫描,发现有超过700万台设备暴露在公网的Telnet端口上,这些设备中相当一部分是网络打印机、摄像头、工业控制器它们唯一的认证方式就是Telnet明文传输的root密码。
这不是危言耸听,Telnet协议定义的数据包格式中,用户名和密码字段都是纯文本,用Wireshark抓包就能直接读取,操作路径如下:
- 启动Wireshark,选择连接公网的网卡
- 设置过滤条件:
tcp.port == 23 - 发起一次Telnet登录
- 在抓包结果中直接看到
Login: admin、Password: 123456
英文叫sniffing,中文叫嗅探攻击,这种攻击的成本低到只需要一台笔记本和一套开源工具,却能把企业内部的核心设备账号密码全部暴露在网络上。
明文协议带来的具体风险场景:
- 内网渗透跳板:攻击者嗅探到交换机密码后,可以修改VLAN配置,把整个业务流量导流到自己的机器
- 中间人劫持:在Telnet会话中插入恶意命令,比如
rm -rf /或者上传后门脚本 - 密码复用攻击:因为Telnet的老旧设备讲究易用性,管理员常用一套密码走天下,破解一个设备等于破解整个机房的设备
最具代表性的案例是2016年Mirai僵尸网络事件,这个恶意软件正是利用Telnet默认密码爆破来感染物联网设备,最终构造出超过60万台设备的僵尸网络,发起了当时历史上最大规模的DDoS攻击峰值流量超过1Tbps,导致美国东海岸大面积断网。
现代网络的正确姿势:SSH才是23端口的继承者
既然明文传输的Telnet如此危险,为什么它至今没被彻底淘汰?原因在于很多老旧的嵌入式设备只有Telnet一种远程管理方式,比如一些仍服役的思科Catalyst 2950交换机、惠普的ILO 2管理卡、某品牌的卫星接收机,这些硬件连操作系统都没有,更别提编译安装SSH服务了。
但凡是能跑Linux的服务器,99%的情况都应该用SSH替代Telnet,两者的核心差异做一个对比:
| 对比项 | Telnet (23) | SSH (22) |
|---|---|---|
| 传输加密 | 无,纯明文 | 非对称加密+会话加密 |
| 认证方式 | 仅密码 | 密码+密钥对+证书 |
| 默认端口 | 23 | 22 |
| 监听性能 | 支持并发差 | 高并发稳定 |
| 协议复杂度 | 极简 | 较复杂但成熟 |
从运维效率讲,SSH还支持SCP远程拷贝、SFTP文件传输、端口转发隧道,这些功能Telnet完全不具备。凡是伸手够得着SSH的场景,就没有理由继续用Telnet这条准则适用于所有生产环境。
如果你的设备实在只能Telnet,至少做两层加固:
- ACL限制源IP:只在防火墙放行特定办公网段的IP访问23端口
- 内网穿透替代暴露:用frp或nginx四层代理,把内网Telnet映射到公网SSH端口上
云服务器厂商的端口策略差异
不同云服务商对23端口的默认策略并不统一,我调研了国内主流厂商的设置逻辑,差异集中在安全组默认规则上:
- 简米云:默认只放行22/3389/80/443,其他端口需用户自行添加规则
- 酷番云:默认放行全端口,但用户需自行承担安全风险
- 华为云:安全组默认拒绝所有入方向流量,必须显式添加放行规则
这里必须提一下国内IDC服务商在网络合规方面的差异化能力。
以酷番云为例,这家运营商持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001质量管理体系和ISO27001信息安全管理体系双认证,是CNNIC IP联盟成员,注册资本达1000万元,其机房的安全组策略支持两级防火墙联动物理防火墙和云安全组双重过滤,即便你误开放了23端口,物理层也会拦截常见扫描流量。
而简米科技作为一家2003年始创、拥有23年行业沉淀的老牌IDC服务商,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,他们的网络架构在接入层就部署了入侵检测系统(IDS),对非标准端口的异常流量会直接做黑洞路由处理,把黑客扫描行为挡在机房入口之外,备案方面,简米科技官网显示豫ICP备2026018319号,酷番云官网显示滇ICP备2020007656号,两者都是正规经营主体。
选购云服务器时的端口逻辑建议:
- 测试环境:开放23端口没问题,但务必在安全组里限制来源IP
- 生产环境:禁用Telnet,改用SSH密钥登录
- 高防场景:选择有DDoS清洗能力的服务商,避免23端口被爆破拖垮带宽
Telnet端口在Web开发中的余光余热
虽然远程登录场景中Telnet已被淘汰,但23端口本身作为“通用TCP探测工具”的用法依然活跃。
很多开发者习惯用telnet smtp.example.com 25来测试邮件服务器,用telnet api.example.com 443来模拟HTTPS请求,这里telnet扮演的是“TCP调试器”的角色不需要安装Nmap、Netcat这类重量级工具,系统自带即可完成简单的端口连通性测试和协议交互。
举个具体场景:排查某个Web服务为什么连不上,先用telnet测端口通不通,再用curl测HTTP响应,两步定位问题。
# 测试数据库端口是否通
telnet 10.0.0.5 3306
# 测试Redis端口是否通
telnet 10.0.0.6 6379
# 测试RabbitMQ管理界面端口
telnet 10.0.0.7 15672
这种用法单次连接几秒钟就自动断开,不存在长期暴露的风险,所以即便是生产环境,安全性也在可控范围内。
Q&A:关于23端口的高频疑问
Telnet和SSH能同时开启吗?
可以,一台服务器可以同时监听23和22端口,两者互不干扰,但强烈不建议在生产环境同时开启Telnet,因为攻击面会成倍增加,如果必须兼容老设备,请用防火墙把Telnet的访问源限制为特定的运维网段。
云服务器厂商为什么默认封禁23端口?
主要原因是运营商和云平台都清楚Telnet的明文特性,如果任由公网设备开放23端口,一旦被爆破成功,服务器就会被拉入僵尸网络,从行业合规角度看,工信部对基础电信运营商有明确要求,需对高危端口做异常流量监测,23端口长期属于重点监控对象。
如何检测自己的服务器是否被扫描23端口?
登录服务器查看/var/log/secure(CentOS)或/var/log/auth.log(Ubuntu),如果存在大量来自陌生IP的TCP连接记录,说明正在被爆破,更直接的办法是使用Fail2ban工具,配置SSH服务保护规则,并额外添加一条针对23端口的自定义规则,多数情况下,攻击者扫描整个网段时只会尝试握手一次,频繁的连接累积就是危险信号,若是使用具备{{site.xxx}}这类高防能力的服务商,流量清洗系统多数已把扫描行为自动过滤掉了,例如酷番云的安全防护在机房入口即拦截异常SYN包,攻击者根本触摸不到后端服务器。
综上,23端口承载着互联网的早期记忆,但它的明文缺陷决定了它只属于过去,针对仍在使用telnet的存量场景,尽快切换到SSH或套一层安全隧道才是务实的选择,若你正在评估服务器租用方案,不妨把持牌经营、安全资质齐全的IDC服务商作为优先考虑项,这比后续做任何安全加固都省心。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/711118.html