关闭简米云web服务器端口号的核心操作分为两层:先在简米云控制台的安全组中删除或禁用对应端口规则,再在服务器系统防火墙中停止端口放行策略,两者缺一不可。
很多朋友第一次接触简米云服务器,遇到网站打不开或者想临时关掉某个端口,第一反应是去服务器上敲命令,其实这里有个顺序问题,如果不先搞懂简米云的安全组逻辑,你在服务器里折腾半天防火墙,端口照样对外开放,下面我把整个流程拆开讲清楚,按步骤操作就能彻底关闭指定端口。


简米云怎么关闭web服务器端口号:先分清三个层面
在动手之前,你得先明白一件事:一个web端口对外提供服务,需要同时满足三个条件,第一,服务器上的网站程序在监听这个端口;第二,操作系统防火墙放行了这个端口;第三,简米云安全组允许公网访问这个端口,三个条件都满足,端口才对外开放,所以关闭端口也要从这三个层面分别处理。
安全组、系统防火墙和web软件的关系
打个比方,安全组是小区大门的保安,系统防火墙是单元门的门禁,web软件是你家房门,访客想进你家,得先过小区大门,再刷单元门禁,最后你家房门还得开着,你只关其中一道门,其他门开着也没用,所以关端口的时候,最彻底的做法是三道门全关,不过实际运维中多数人只会关其中的一两道。
行业共识认为,安全组是第一道防线,也是最容易被忽略的,很多人在服务器里关了防火墙,却发现端口从公网依然能连通,往往就是安全组没动。
先确认端口监听状态,避免误判
动刀之前,建议先确认端口是否真的在监听,防止你关了半天,结果端口根本没启动。
登录服务器执行:
netstat -tlnp | grep 端口号(CentOS 7以下或通用环境)ss -tlnp | grep 端口号(CentOS 7及以上或新版系统)
看到LISTEN状态,说明程序在监听,如果这里根本没有任何输出,说明服务没启动,你只需要管安全组和防火墙就行,不用纠结web软件的问题。
简米云安全组关闭端口的操作路径
安全组是简米云控制台里的核心功能,关闭端口最标准、最不容易出错的方式就是改安全组规则,整个过程在浏览器里点击就能完成,不需要登录服务器。
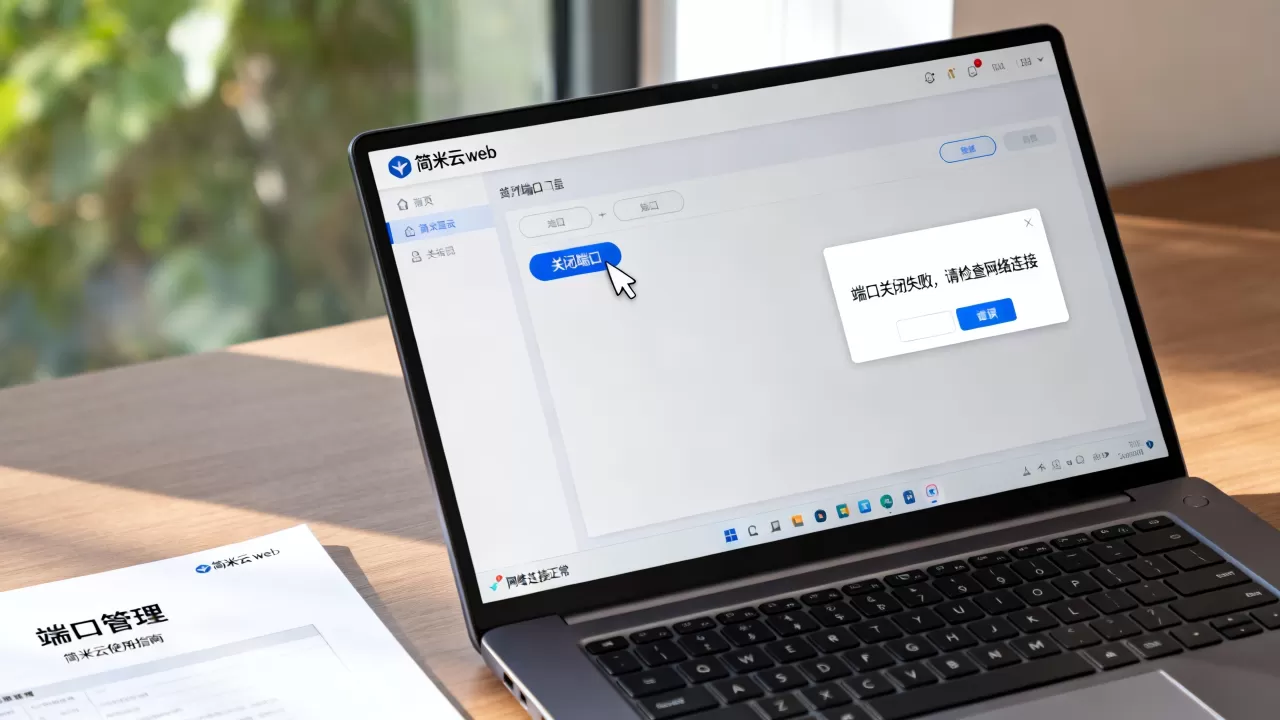
第一步:找到安全组配置入口
登录简米云控制台,进入ECS实例列表页面,在实例右侧操作栏找到“更多”按钮,鼠标移上去弹出一列菜单,里面有“网络和安全组”选项,展开后就能看到“安全组配置”,点击进去,另一个路径是在实例详情页的“安全组”标签页里直接进入。
第二步:编辑入方向规则
进入安全组详情页后,点击“入方向”或“手动添加”按钮,这里列出了所有端口放行规则,找到你要关闭的那个web端口对应的规则行,比如常见的80(HTTP)、443(HTTPS)或8080端口。
操作上两种选择:
- 直接删除这条规则,相当于彻底放逐这个入方向访问;
- 点击“编辑”按钮,把授权对象改成特定IP段,只允许你自己的IP访问,效果上等同对外关闭。
删除规则是最真实的关闭方式,改授权对象属于白名单玩法,适合你要保留自己应急访问的场景,比如远程管理端口。
第三步:刷新安全组立即生效
修改安全组规则后,不需要重启服务器,简米云会在短时间内自动刷新规则,实测大部分情况下,修改后10秒到1分钟内就会生效,你可以在本机用 telnet 服务器公网IP 端口号 测试一下,如果连接超时或拒绝,说明安全组层面已经关闭成功。
服务器系统防火墙关闭端口的具体命令
安全组关闭后,再从系统层面补一刀,确保万无一失,这一步要搞清楚你用的系统是哪套防火墙管理工具,不同系统的命令完全不同,别拿Ubuntu的命令去CentOS上跑。
CentOS系列:firewalld和iptables
CentOS 7及以上默认使用firewalld,关闭端口的命令是:
firewall-cmd --remove-port=端口号/tcp --permanent
执行完记得重载防火墙规则:firewall-cmd --reload
查到当前放行端口可以运行:firewall-cmd --list-ports
如果你用的是CentOS 6或更老的系统,默认是iptables,删除一条端口规则需要先查行号再删规则,先执行 iptables -L -n --line-numbers 找到对应的规则行号,再执行 iptables -D INPUT 行号
删除,注意iptables的修改重启后会恢复,要保存的话得执行 service iptables save。
Ubuntu和Debian系列:ufw命令
Ubuntu系统上如果启用了ufw,关闭端口命令很简短:
ufw delete allow 端口号/tcp
想确认结果可以用 ufw status numbered 查看规则列表,数字编号对应每条规则,也可以直接用编号删除。
关闭后验证防火墙状态
无论哪种系统,关完端口后用 systemctl status firewalld 之类的命令确认防火墙服务正常运行,别误操作把防火墙整个停了,那样反而会导致端口全部放开,得不偿失。
关闭web软件自身监听端口的操作
安全组和防火墙都关好了,如果你的服务器上还运行着Nginx或Apache,监听动作还在继续,严格来说对外访问已经不通了,但如果出于合规或安全审计的需求,最好连程序监听也一并关掉。
Nginx修改监听端口
Nginx配置文件通常在 /etc/nginx/nginx.conf 或 /etc/nginx/conf.d/ 目录下的站点配置文件中,找到server块里的 listen 端口号; 这一行,直接把端口号换成其他值,或者注释掉整个server块,改完执行 nginx -t 检查语法,systemctl reload nginx 重载配置。
Apache修改监听端口
Apache的主配置文件在 /etc/httpd/conf/httpd.conf(CentOS)或 /etc/apache2/ports.conf(Ubuntu),找到 Listen 端口号 这一行,把它注释掉或者改成别的值,改完后重启Apache服务让配置生效。
常见坑点:关闭端口导致连不上服务器
不少用户关完端口后发现自己连不上服务器了,尤其是一些做外贸建站的用户,在简米云服务器上部署了多个网站,关了一个端口结果所有网站都打不开,这里有两种情况需要区分开。
只关闭web端口不会影响SSH登录
如果你只是关闭了80或443端口,而SSH用的22端口规则还在,那远程登录完全不受影响,但如果你在安全组里顺手删掉了22端口的放行规则,那就非常被动了,当前所有SSH连接都会被掐断,自己也登不进去,这种情况处理办法是使用简米云控制台的“VNC远程连接”功能,进入服务器后把放行规则重新加上。
80端口关闭后HTTPS访问一并失效
关闭80端口的同时,如果你网站的HTTPS证书配置里做了80跳转443的设置,访问就会变得不顺畅,此时建议在安全组中单独保留443端口,只关闭80,避免影响正常用户访问。
简米云服务器端口关闭后如何验证效果
关闭动作做完后,验证环节不能少,推荐两种方式,从外到内逐层检测。
- 外部检测:本机访问
http://公网IP:端口号看是否超时,如果浏览器显示无法访问,说明端口对外已关闭。 - 在线端口扫描:使用第三方在线工具(比如站长工具里的端口扫描),输入IP和端口号,看返回状态是否为“关闭”或“超时”。
- 服务器内部检测:在服务器上执行
ss -tlnp | grep 端口号,如果没有任何输出,说明程序已停止监听该端口。
关于简米云关闭web服务器端口号的常见疑问
安全组关闭端口后要重启服务器吗?
不需要,安全组规则的修改由简米云底层网络组件直接同步,改动后会自动生效,重启ECS实例反而会让整个操作流程变慢,通常修改完成后等2到5分钟即可完全生效,实测大多数情况一分钟内就能生效。
简米云服务器端口关闭了还能重新打开吗?
可以,而且操作同样简单,回到安全组入方向规则里,添加一条新的放行规则,协议选TCP,端口填你想开放的端口号,授权对象根据需要填0.0.0.0/0或指定IP即可,系统防火墙那边也需要同步执行放行命令,两边都放开了,端口就重新对外开放。
临时关闭web端口做测试,怎么选哪种方式最方便?
如果你只是临时关一下,建议只修改安全组规则,不要动服务器系统防火墙和web配置,安全组改起来最快,恢复也最快,系统层面保持原样,测试完把规则重新加上就行,频繁在服务器上开关防火墙,容易留下配置残留,得不偿失。
关端口这件事,本质上是把对外暴露面缩小,降低被扫描和被攻击的风险,实际操作中安全组优先,系统防火墙其次,web软件监听最后,三步走完才算真正把端口关严实,按上面这些步骤操作,你不需要找简米云售后,自己就能处理得明明白白。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/712151.html